
 #1
Strumenti automatizzati per il rilevamento di vulnerabilità note in sistemi e applicazioni.
Raccomandato da Kitploit
 1n3/cloudhunter
Trova bucket AWS S3 non referenziati a cui puntano record CNAME CloudFront.
 halencarjunior/sss3
Scanner di sicurezza automatizzato per bucket S3 che testa liste di domini alla ricerca di bucket accessibili pubblicamente con permessi di…
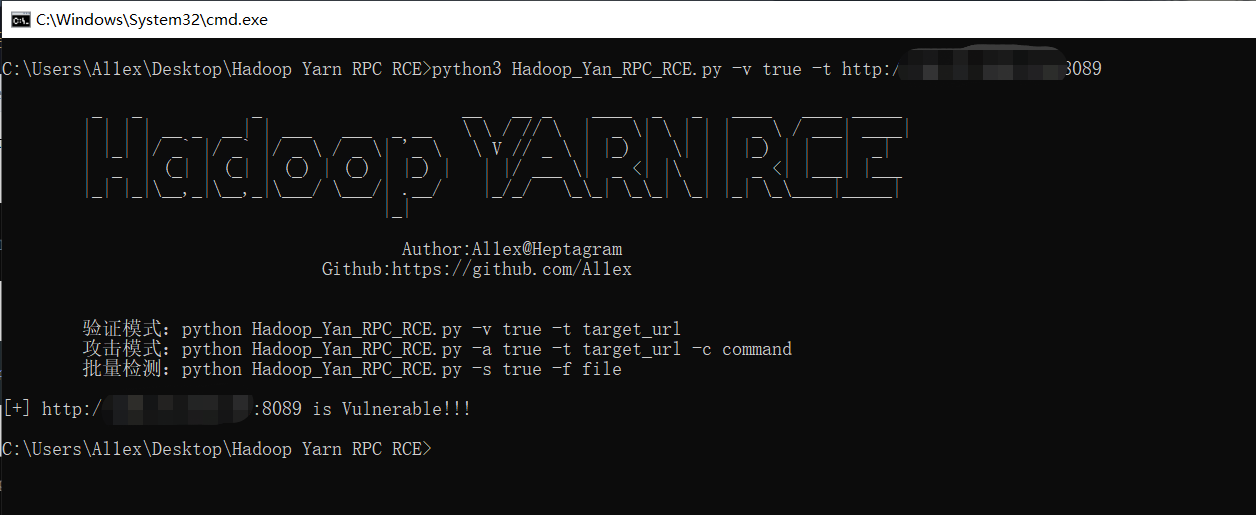 al1ex/hadoop-yarn-resourcemanager-rce
Hadoop Yan ResourceManager RCE non autorizzato
 jay123anta/laravel-threat-detection
Middleware Laravel passivo che rileva e registra SQL injection, XSS, RCE, scanner bot e oltre 175 pattern di attacco. Include una dashboard…
 lucab85/log4j-cve-2021-44228
# Playbook Ansible che automatizza lo script di rilevamento Log4j di Red Hat per scansionare gli host Linux per la vulnerabilità CVE-2021-44228…
 malwaretech/spookyssltools
Strumenti di esempio per rilevare software che utilizza OpenSSL 3.0.0 - 3.0.6 (vulnerabile all'ultima vulnerabilità senza nome)
 sevenstones/auditpolcis
Test del benchmark CIS della configurazione SIEM di Windows
 thomaspoppelgaard/netscaler-ctx697096-checker
Checker in sola lettura per Citrix NetScaler CTX697096 (CVE-2026-88771–88778): verifica build, precondizioni CVE e rischi di aggiornamento, e…
 cymmetria/weblogic_honeypot
WebLogic Honeypot è un honeypot a bassa interazione per rilevare CVE-2017-10271 nel componente Oracle WebLogic Server di Oracle Fusion Middleware.…
 nccgroup/cowcloud
Soluzione serverless AWS per la distribuzione di carichi di lavoro di ricognizione e scansione delle vulnerabilità. Invia le attività tramite…
 al1ex/cve-2022-1388
CVE-2022-1388 F5 BIG-IP iControl REST RCE
 xen0bit/netprobe-cve-2026-98432
Sonda remota black-box che rileva CVE-2026-98432, una use-after-free in ireq_opt del TCP IPv4 di Linux, tramite echo differenziale delle opzioni…
 juanschallibaum/cve-2024-38473-nuclei-template
Modello Nuclei per rilevare server Apache vulnerabili a CVE-2024-38473
 dmonst3r/wordpressmassexploiter
[interrotto] Exploit di massa di CVE-2015-1579 per WordPress CMS
 brennhill/sloppy-joe
Protegge dagli attacchi alla supply chain, slopsquatting e typosquatting provenienti da dipendenze e codice.
 rxerium/freepbx-vulns-december-25
Rilevamento per CVE-2025-61675, CVE-2025-61678 e CVE-2025-66039
 ruppde/rdg_scanner_cve-2020-0609
Scansione per i gateway Remote Desktop (potenzialmente non aggiornati CVE-2020-0609 e CVE-2020-0610)
 codeshield-security/log4jshell-bytecode-detector
Scanner locale di bytecode per la vulnerabilità Log4JShell (CVE-2021-44228)








