
 #1
Strumenti automatizzati per il rilevamento di vulnerabilità note in sistemi e applicazioni.
Raccomandato da Kitploit

 nccgroup/argumentinjectionhammer
Un'estensione Burp progettata per identificare vulnerabilità di iniezione di argomenti.
 ianxtianxt/win-exp-
Script ausiliario per l'elevazione dei privilegi su Windows
 lu1sdv/wafmeow
Le fingerprint di wafw00f. Velocità Go. Nativo per pipeline. Rilevamento WAF da HTTP live e catture offline.
 screetsec/dracos
Dracos Linux ( www.dracos-linux.org ) è il sistema operativo Linux indonesiano
 rosehgal/dockerent
L'unico strumento open-source per analizzare vulnerabilità e problemi di configurazione di container Docker in esecuzione e reti Docker.
 ryandamour/ssrfuzz
SSRFuzz è uno strumento per trovare vulnerabilità di Server Side Request Forgery, con capacità di concatenamento CRLF
 fabiobaroni/was
Strumento automatico per la scansione di malware su dispositivi USB, pensato per persone attente alla sicurezza.
 assetnote/cpanel2shell-scanner
Scanner ad alta fedeltà per CVE-2026-41940 (bypass dell'autenticazione di cPanel & WHM)
 kostas-pa/lfitester
Strumento Python3 che rileva e sfrutta vulnerabilità Local File Inclusion, con crawling, payload di path traversal e bypass dei filtri, e reverse…
 hackersatyamrastogi/react2shell-ultimate
React2Shell Ultimate - Lo scanner più completo per la vulnerabilità CVE-2025-66478 di Next.js RSC RCE. Rilevamento multimodale, bypass WAF, scansione…
 averonesis/kubolt
Kubolt strumento per la scansione di cluster Kubernetes pubblici
 gabrielsoltz/metahub
Strumento automatizzato per l'arricchimento dei risultati di sicurezza e la valutazione dell'impatto per AWS. Arricchisce i dati sulle vulnerabilità…
 sepehrdaddev/zap-scripts
Script di Zed Attack Proxy per la ricerca di CVE e segreti.
 inbug-team/cve-2021-41773_cve-2021-42013
CVE-2021-41773 CVE-2021-42013 strumento di rilevamento batch delle vulnerabilità
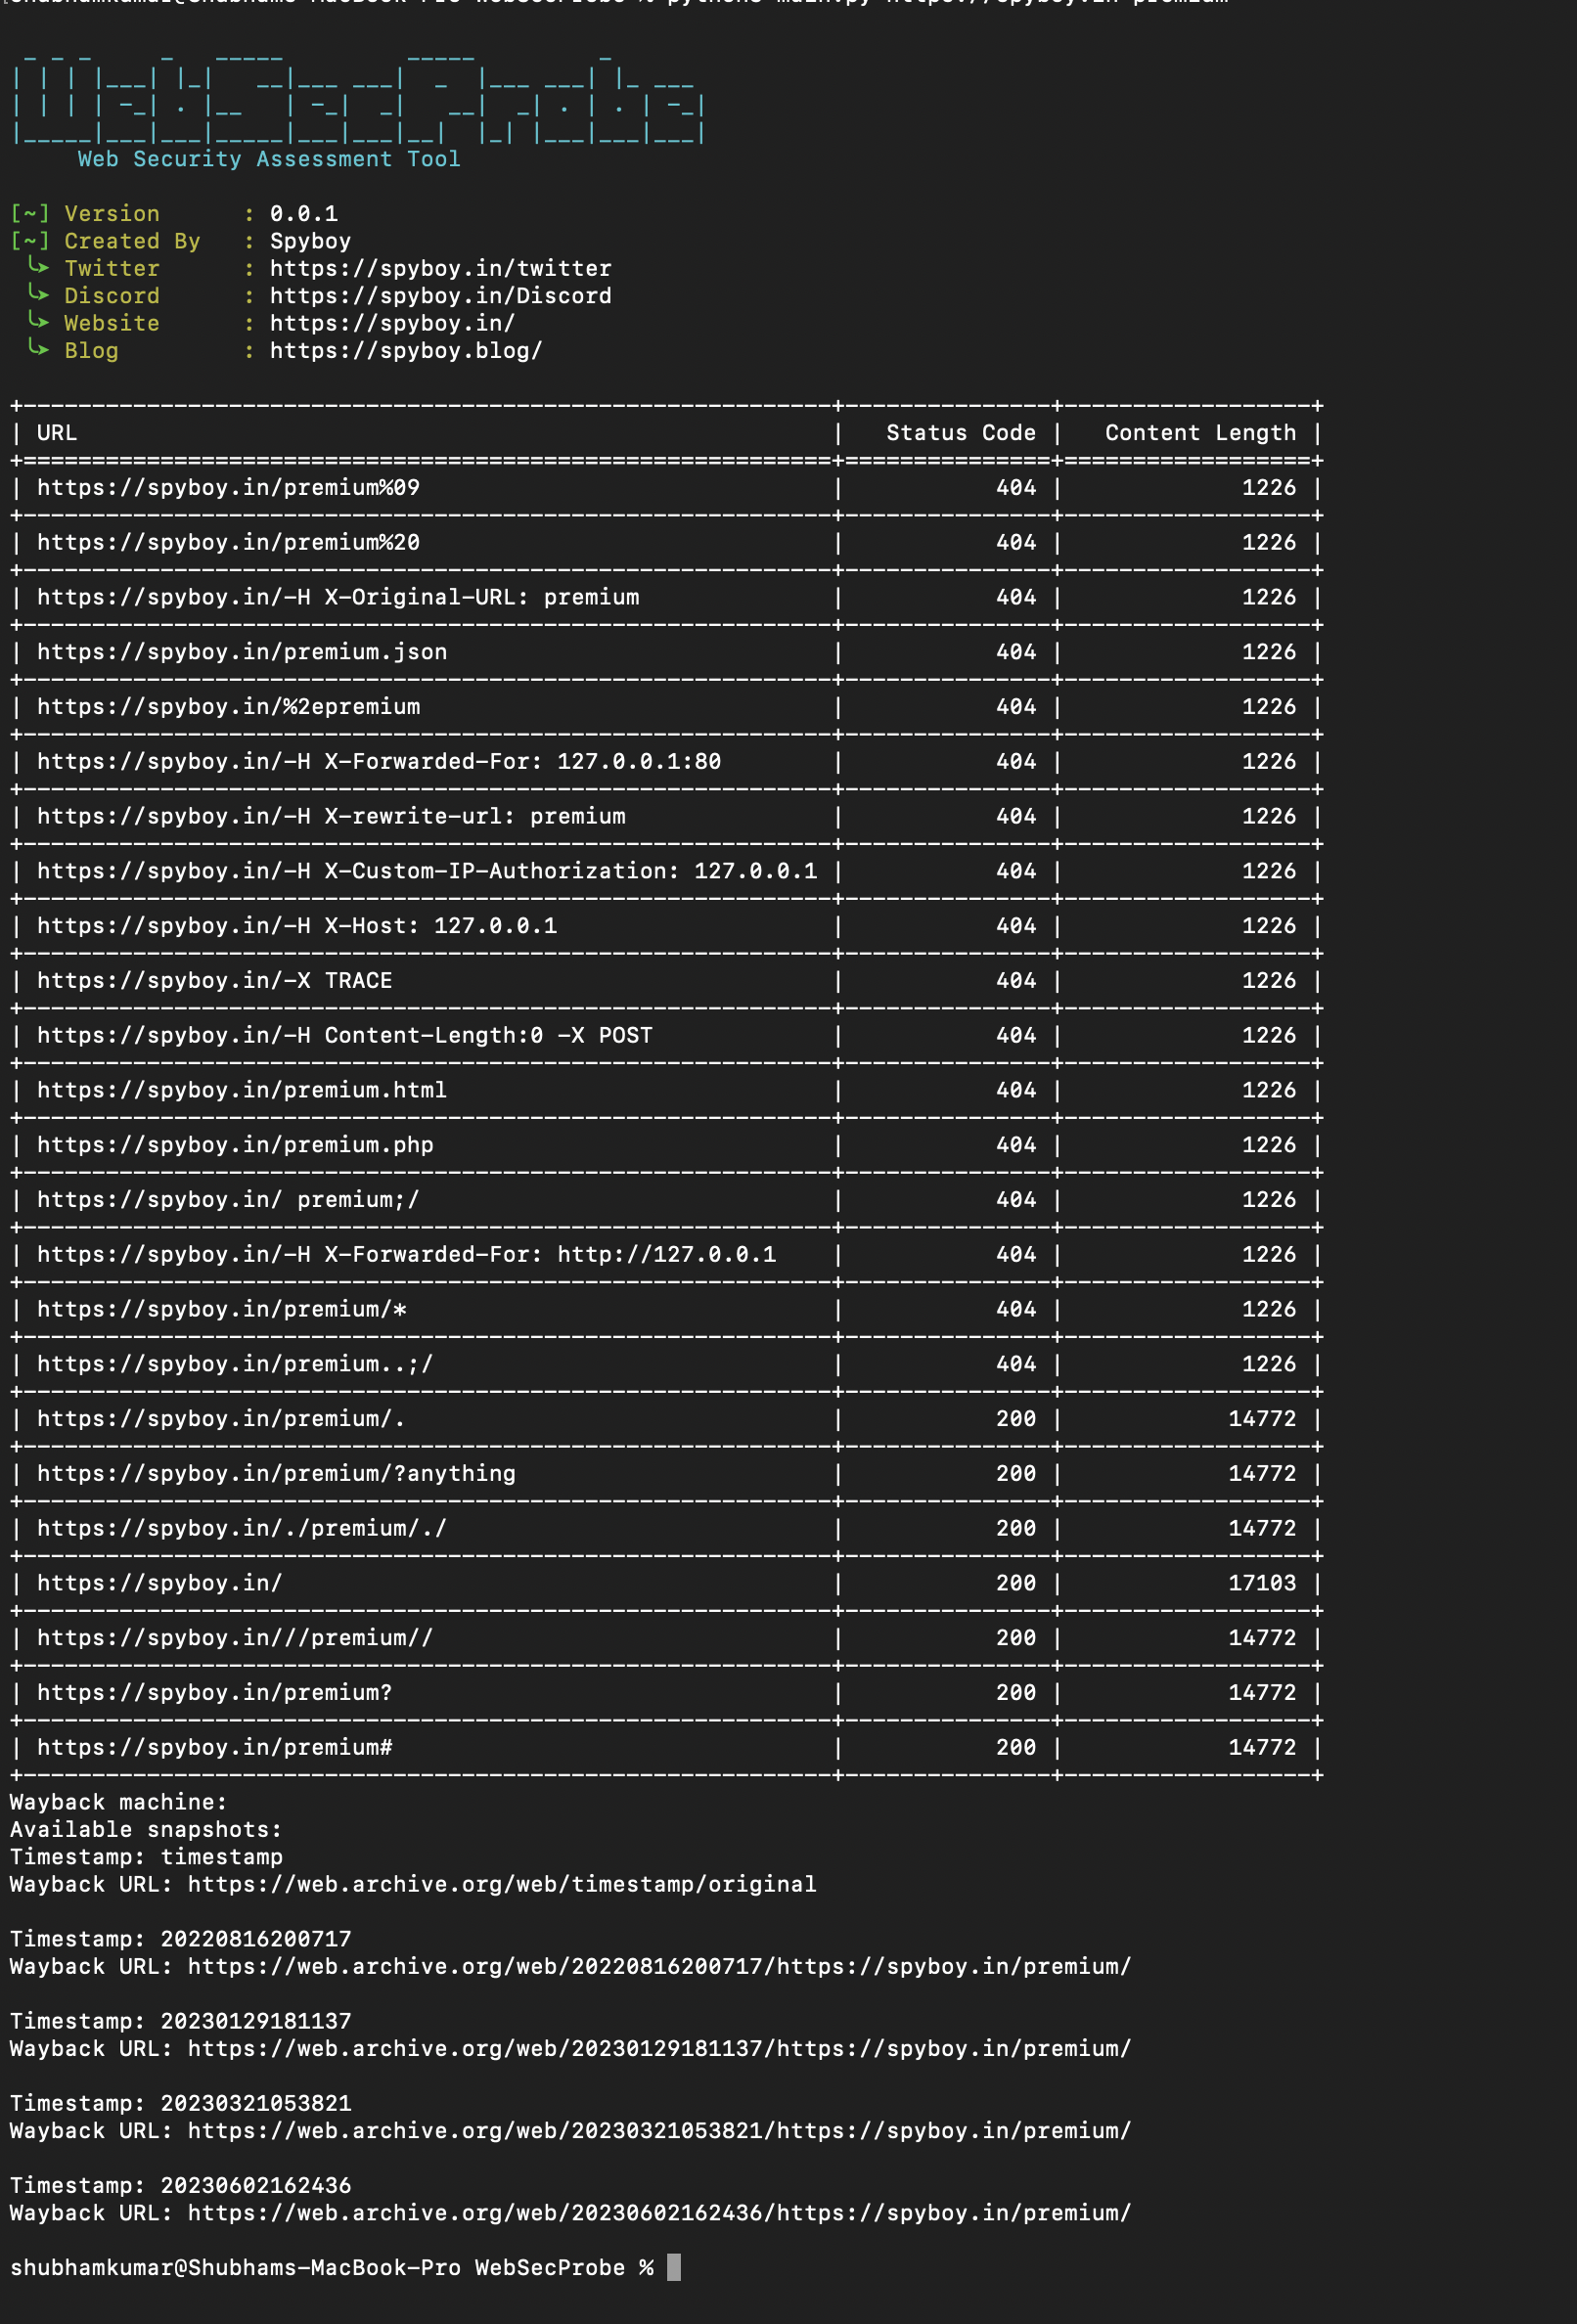 spyboy-productions/websecprobe
Strumento di test di sicurezza per analizzare le risposte HTTP 403 e identificare configurazioni errate del controllo degli accessi nelle…
 silentsignal/burp-text4shell
Scanner Text4Shell per Burp Suite
 dwisiswant0/proxylogscan
Un tool veloce per la scansione di massa di una vulnerabilità in Microsoft Exchange Server che consente a un attaccante di aggirare l'autenticazione…
 fourcorelabs/loldriverscan
Scansiona i driver vulnerabili su Windows con loldrivers.io








