
 #1
Strumenti automatizzati per il rilevamento di vulnerabilità note in sistemi e applicazioni.
Raccomandato da Kitploit

 hahwul/smugglex
Scanner di HTTP Request Smuggling basato su Rust.
 rub-softsec/onelogon
Codice e dati per il nostro articolo "Onelogon: Taking over Active Directory Accounts via Netlogon" (WOOT’26).
 moopinger/smugglefuzz
Un rapido scanner per HTTP downgrade smuggling scritto in Go.
 akabe1/oauthscan
Estensione Burp Suite utile per verificare la sicurezza di OAUTHv2 e OpenID
 maldevel/intelspy
Esegui scansioni automatiche di ricognizione di rete
 fazmin/cve-intel
Local CVE triage engine aggregating 25 sources (NVD, EPSS, CISA KEV, OSV, Shodan) into 0-100 risk scores, with CLI, REST API, MCP server and…
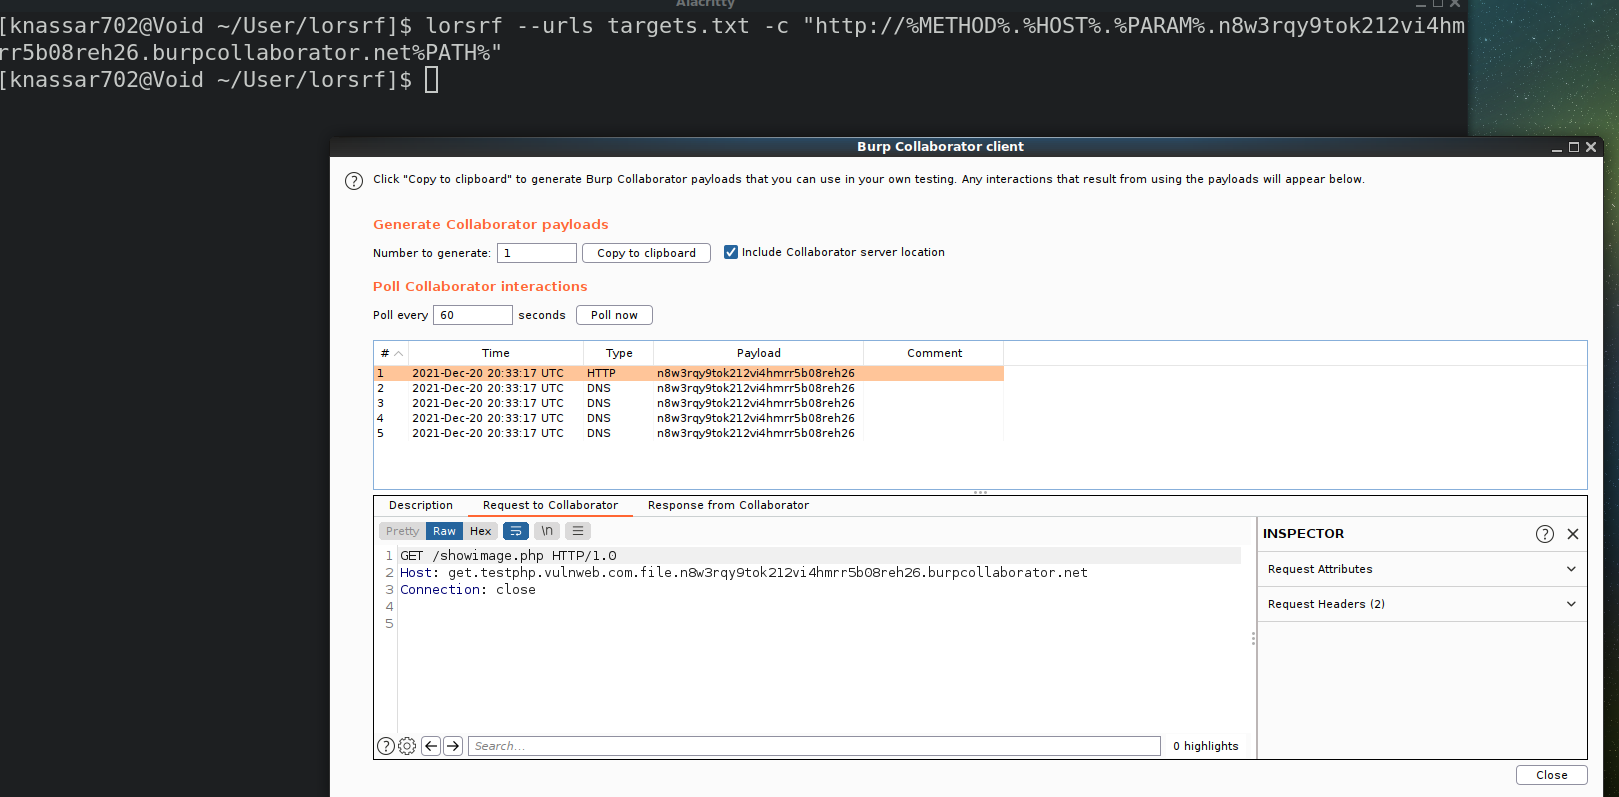 mindpatch/lorsrf
Strumento CLI veloce per trovare i parametri che possono essere utilizzati per individuare SSRF o caricamento di risorse out-of-band…
 androguide/dsploit
dSploit - Il toolkit professionale di sicurezza informatica più completo e avanzato su Android.
 luke-goddard/enumy
Enumerazione di escalation dei privilegi in post-exploitation su Linux
 sma11new/poclist
Collezione di POC ed EXP per vulnerabilità, in continuo aggiornamento. Apache Druid - Lettura arbitraria di file (CVE-2021-36749), Confluence RCE…
 ivan-sincek/forbidden
Supera i codici di stato di risposta HTTP 4xx e altro. Lo strumento è basato su Python Requests, PycURL e HTTP Client.
 9rnt/poro
Analizza gli asset pubblicamente accessibili nel tuo ambiente cloud AWS
 commonexploits/port-scan-automation
Automatizza le scansioni NMAP e genera automaticamente policy Nessus personalizzate
 assetnote/node2shell-scanner
Meccanismo di rilevamento ad alta fedeltà per node2shell (CVE-2026-111497)
 esmog/nodexp
NodeXP - Uno strumento di Server Side Javascript Injection in grado di rilevare e sfruttare vulnerabilità Node.js
 offxec/thedoc
Automatizza lo sfruttamento dell'iniezione SQL con SQLMAP, esegue crawling per vulnerabilità, estrae credenziali del database, trova pagine di login…
 gr1mmie/autoenum
Script di enumerazione automatica dei servizi
 ngalongc/openapi_security_scanner
Scanner di sicurezza per autorizzazioni automatizzato per API basate su OpenAPI. Testa gli endpoint GET con più set di credenziali per rilevare…








