
 #1
Strumenti per identificare, valutare e prioritizzare le debolezze di sicurezza in sistemi e applicazioni.
Raccomandato da Kitploit
 mindpointgroup/cloudfrunt
Uno strumento per identificare domini CloudFront configurati erroneamente.
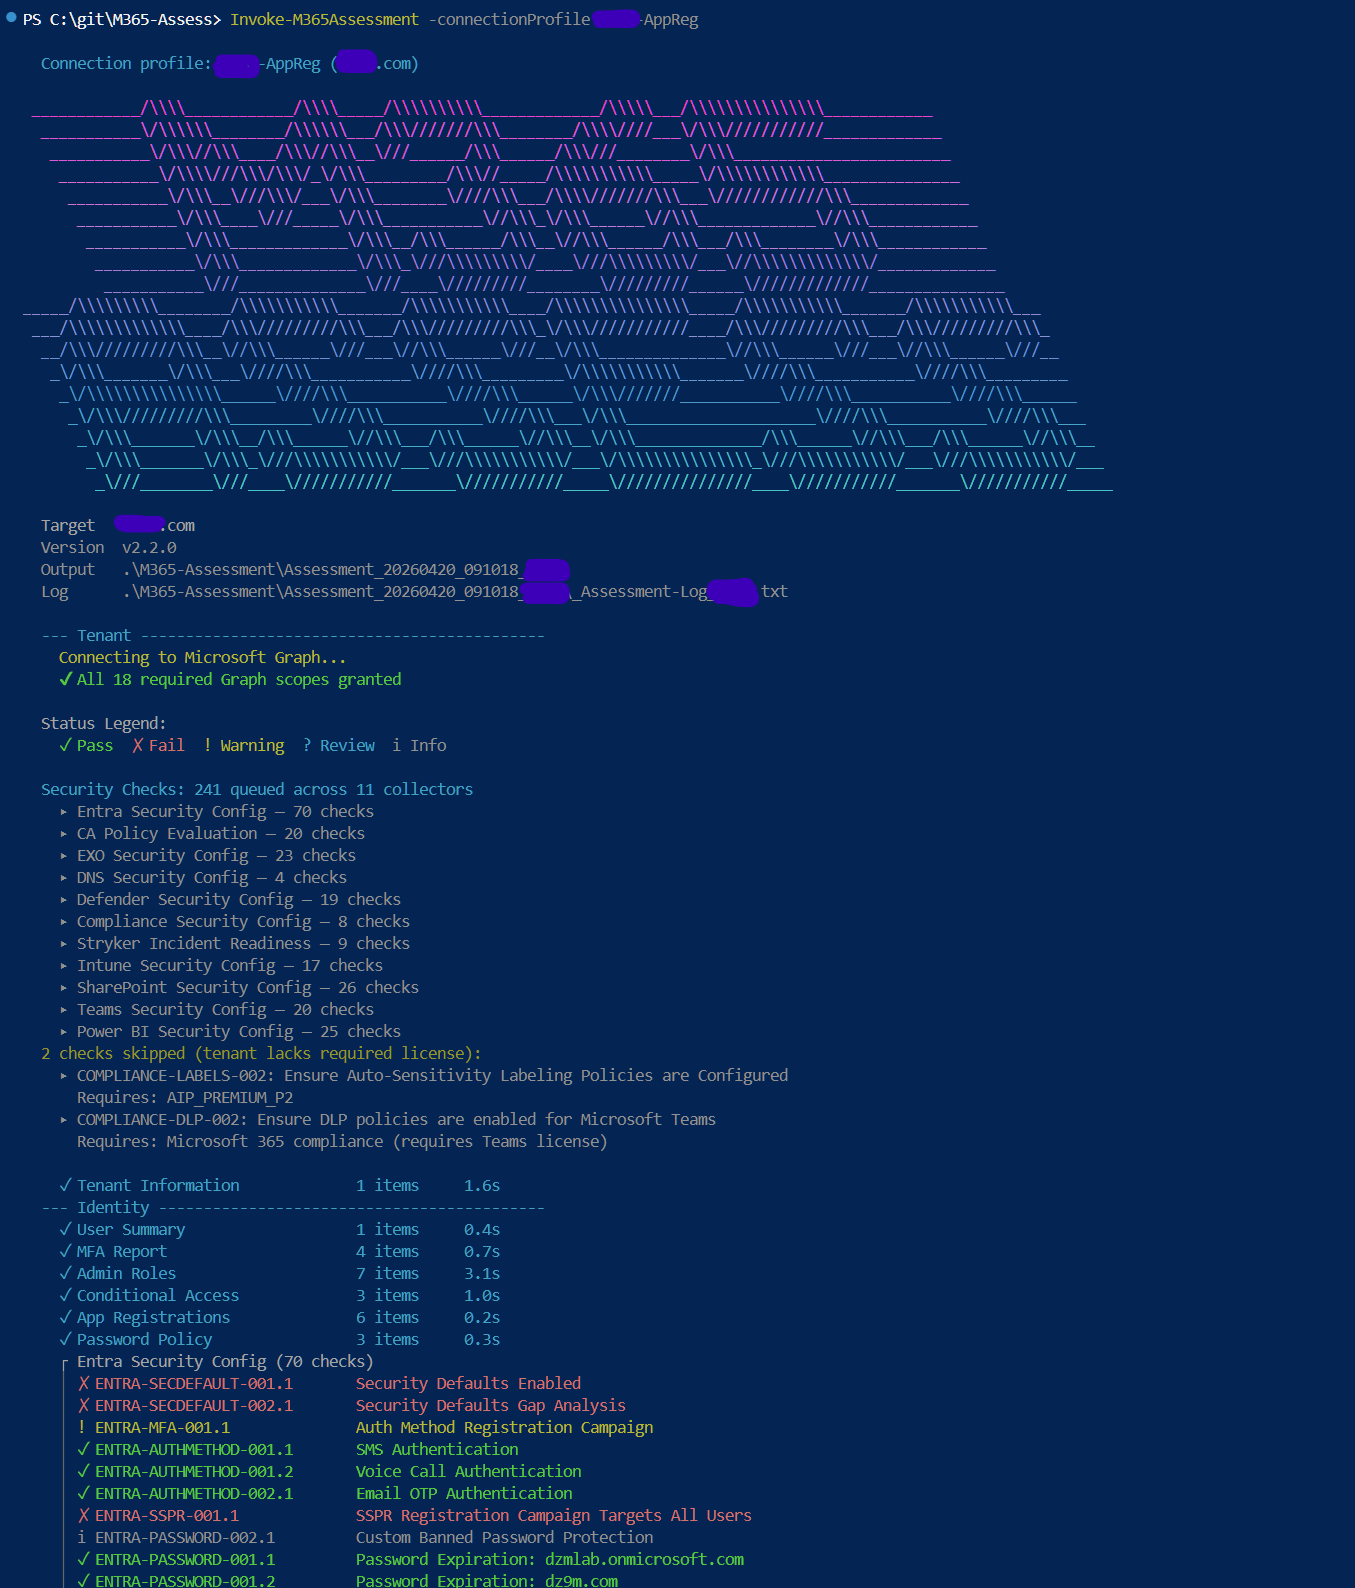 galvnyz/m365-assess
290+ controlli automatizzati in 14 framework di conformità, report HTML interattivo, nessun dato lascia la tua macchina.
 fox-it/log4j-finder
Trova le versioni vulnerabili di Log4j2 su disco e anche all'interno di file di archivio Java (Log4Shell CVE-2021-44228, CVE-2021-45046,…
 genai-security-project/genai-llm-top10
OWASP Top 10 per le applicazioni basate su Large Language Model
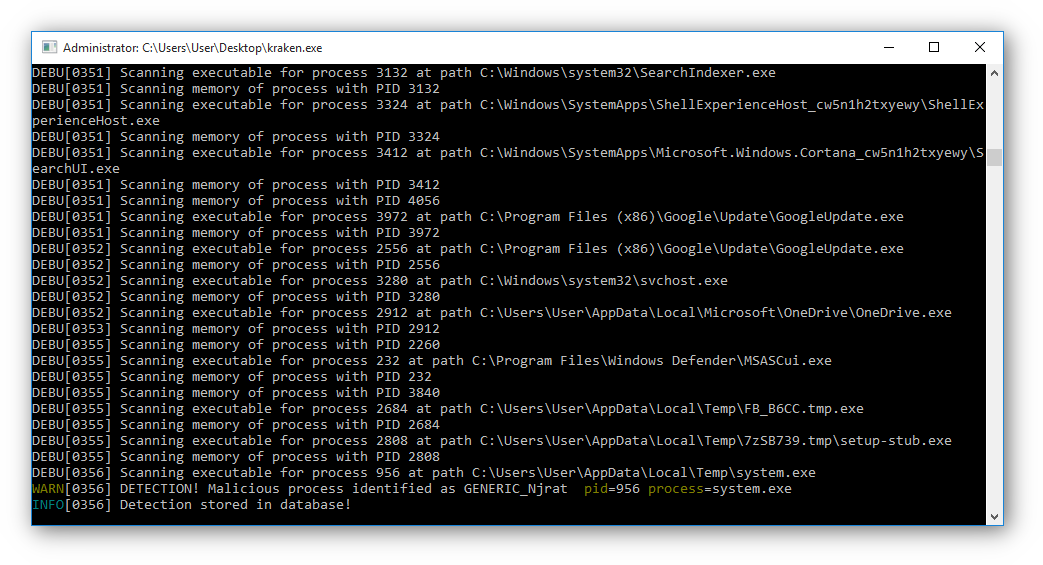 botherder/kraken
Scanner Yara multi-piattaforma scritto in Go
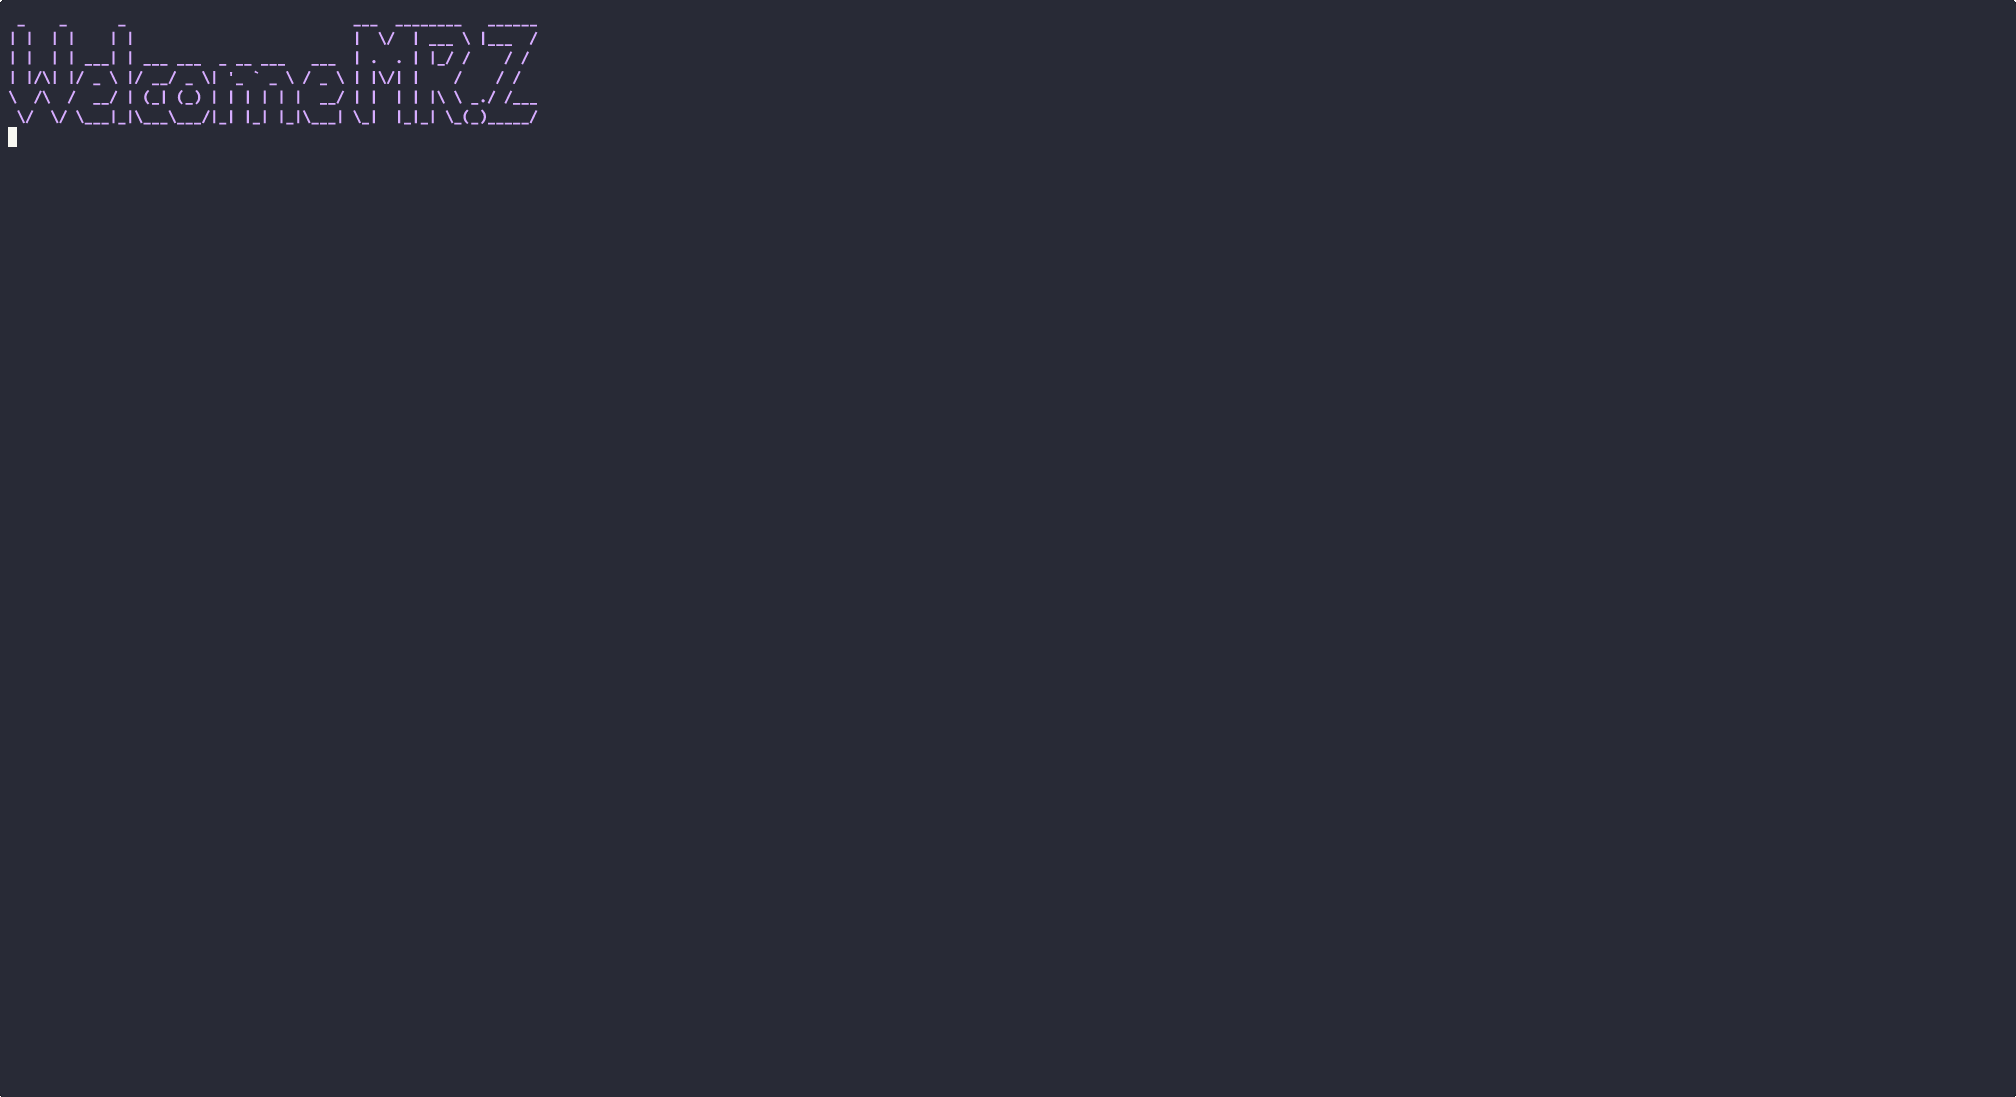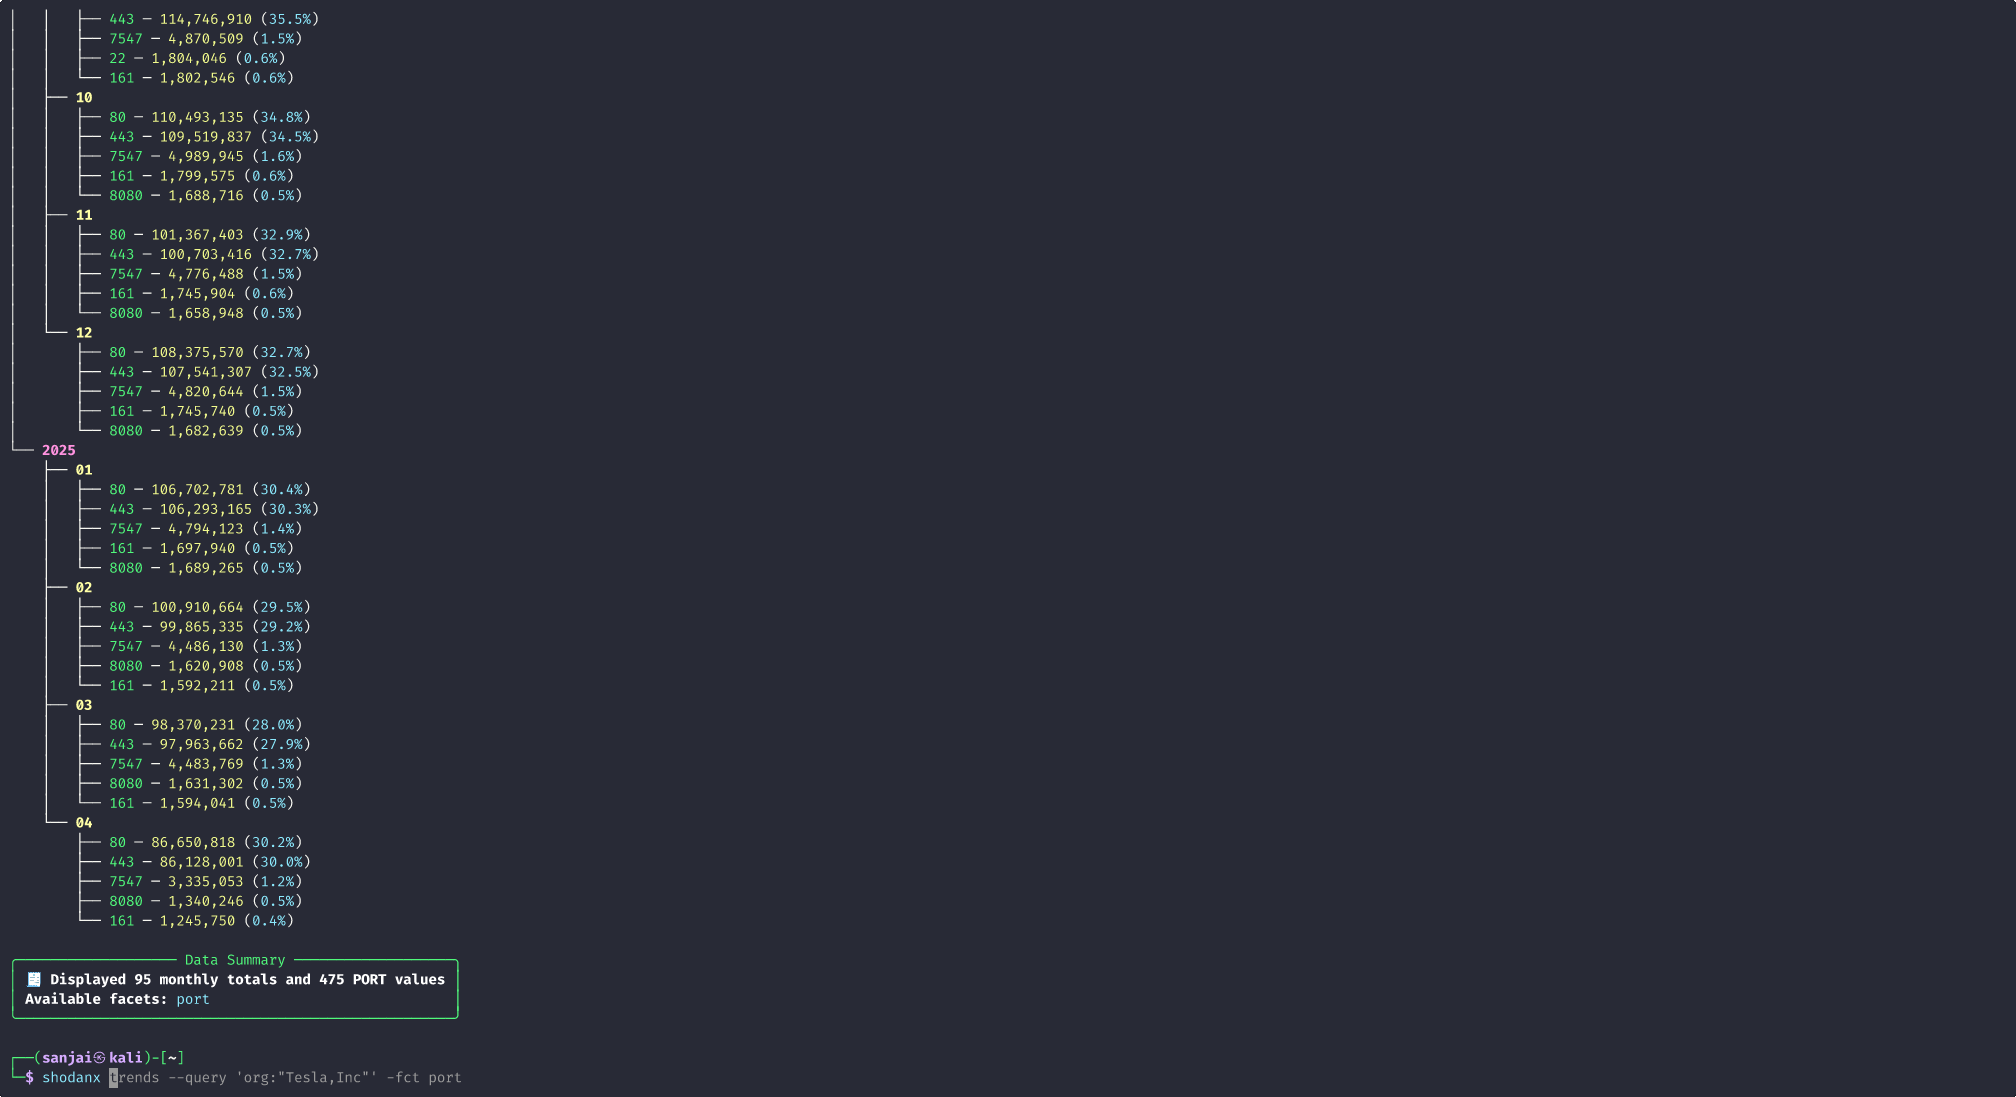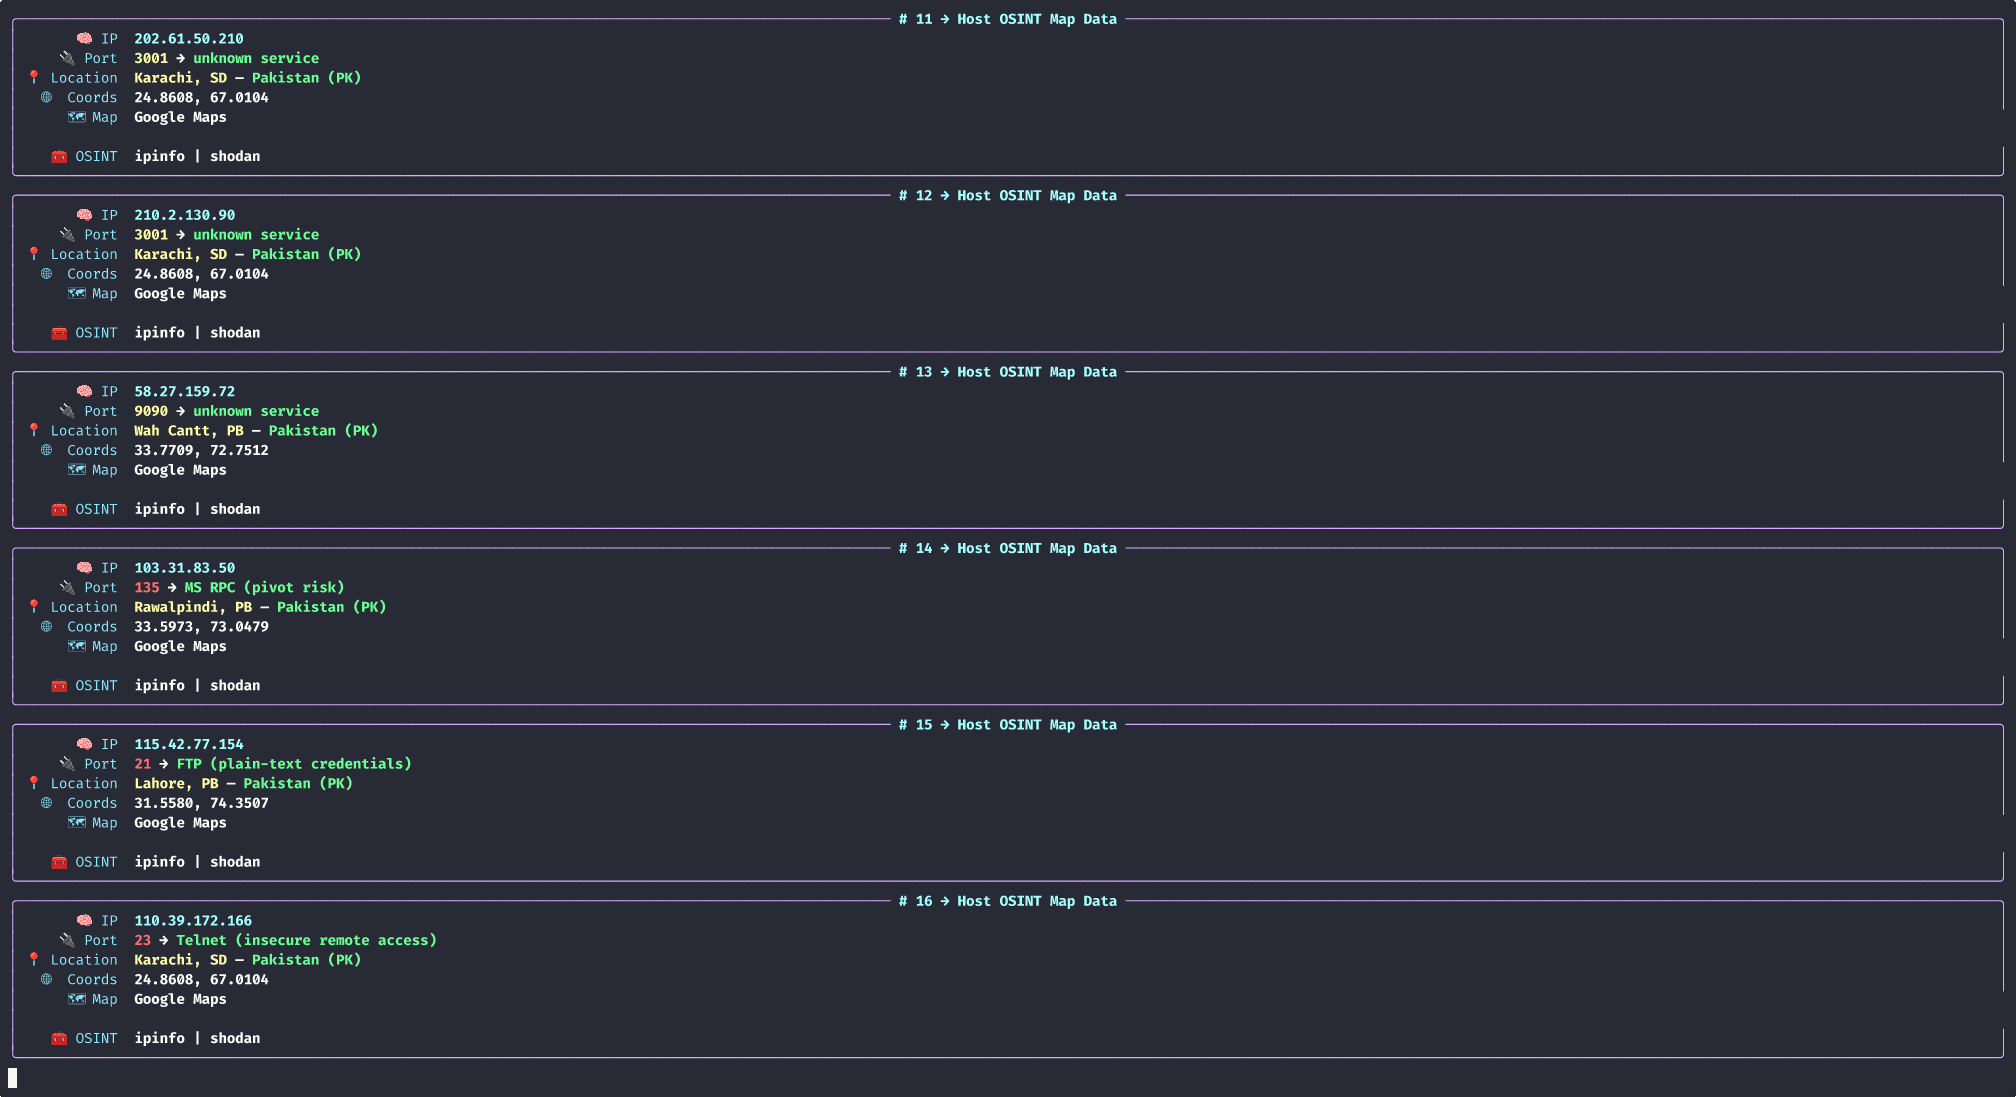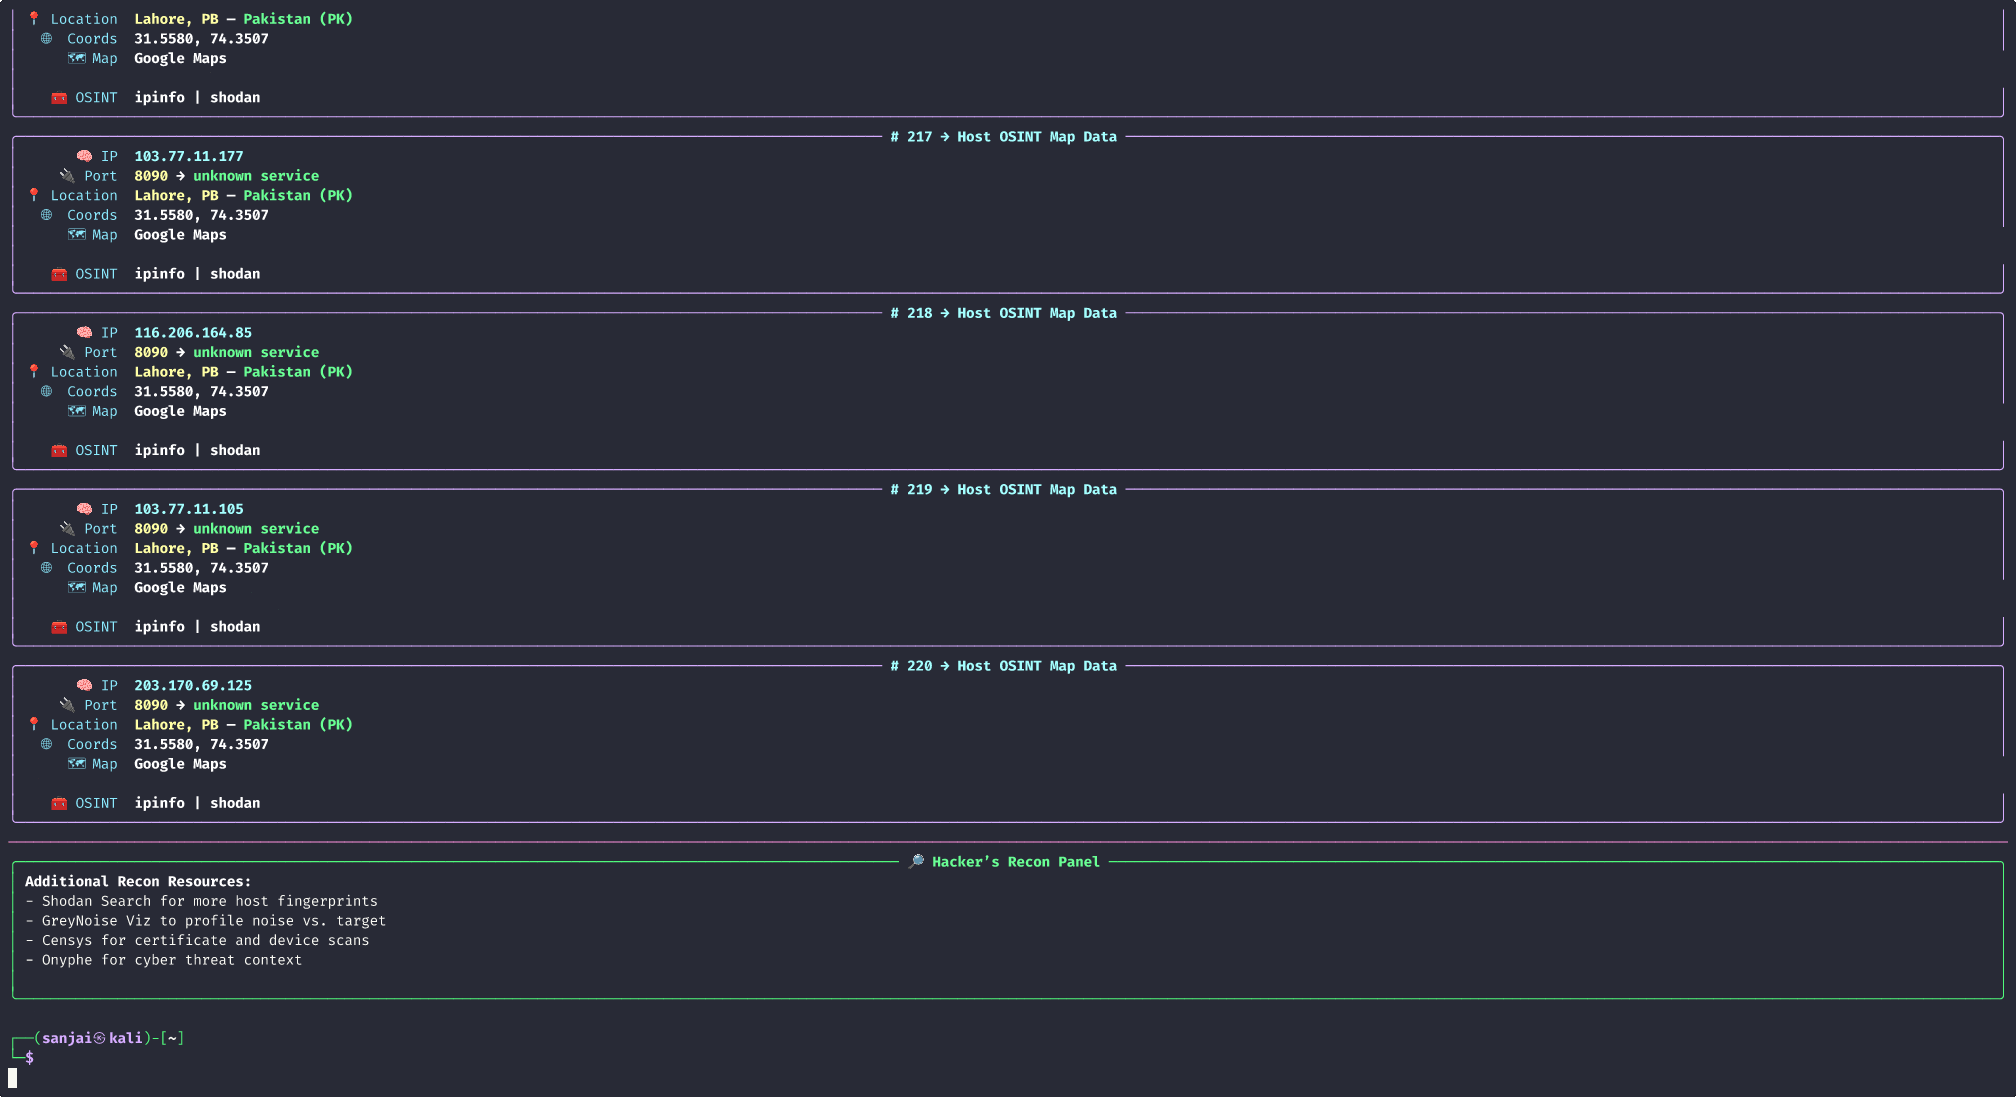 revoltsecurities/shodanx
ShodanX è uno strumento per raccogliere informazioni sui target usando i dork di Shodan⚡.
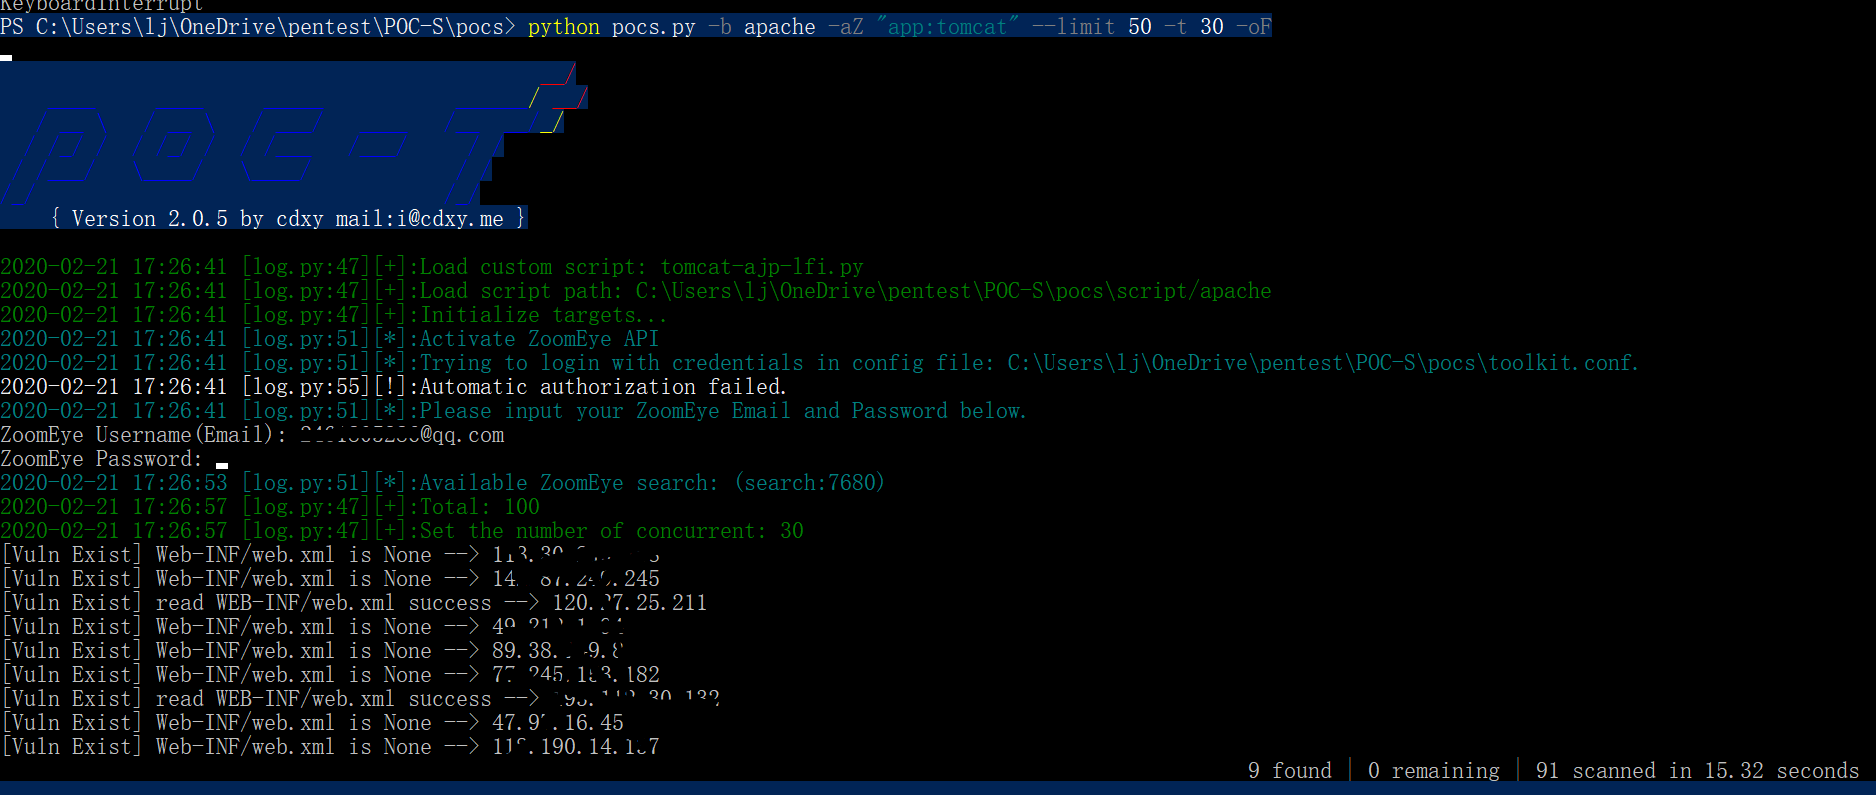 jiangsir404/poc-s
Versione potenziata di POC-T, POC-S, utilizzata per la rapida verifica delle vulnerabilità delle applicazioni Web negli esercizi di cyber defense…
 corretto/hotpatch-for-apache-log4j2
Un agente per applicare una patch a caldo alla RCE di log4j da CVE-2021-44228.
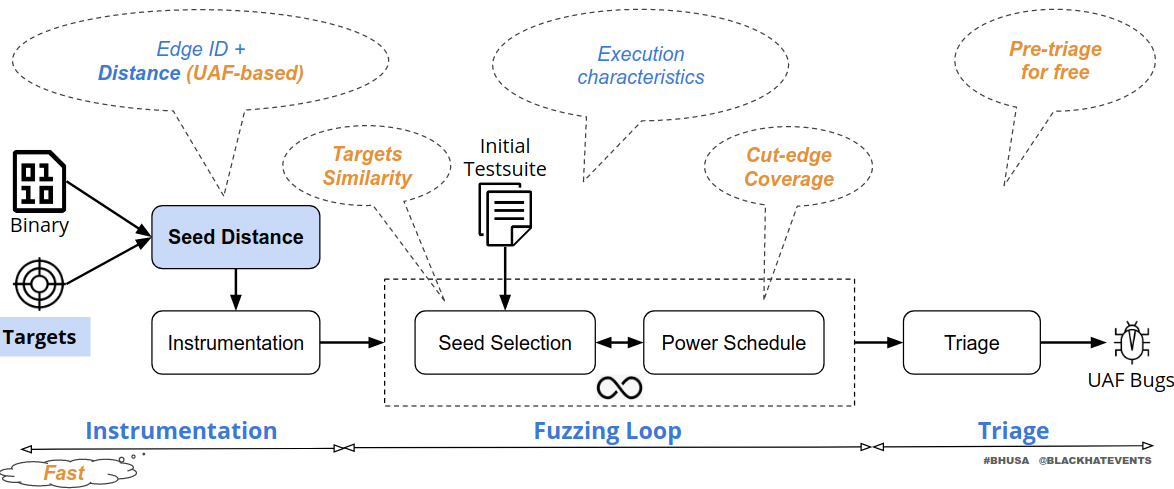 strongcourage/uafuzz
Fuzzer diretto a livello binario specializzato nel rilevamento di vulnerabilità Use-After-Free tramite metriche di input sensibili all'ordine e…
 zhuowei/macdirtycowdemo
Ottieni root su macOS 13.0.1 con CVE-2022-46689 (equivalente macOS del bug Dirty Cow), utilizzando il test case estratto dal codice sorgente XNU di…
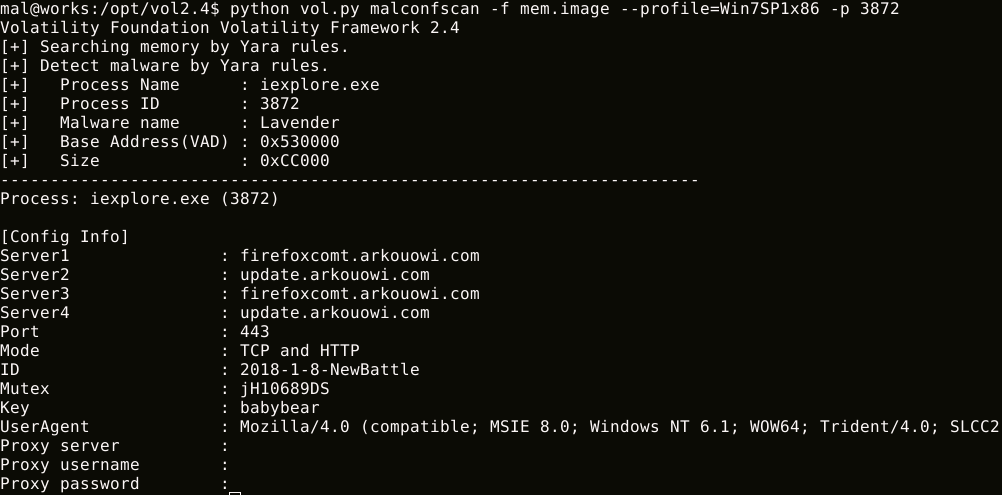 jpcertcc/malconfscan
Plugin Volatility per estrarre dati di configurazione di malware noti
 raghavd3v/crlfsuite
Il più potente scanner di CRLF injection (HTTP Response Splitting).
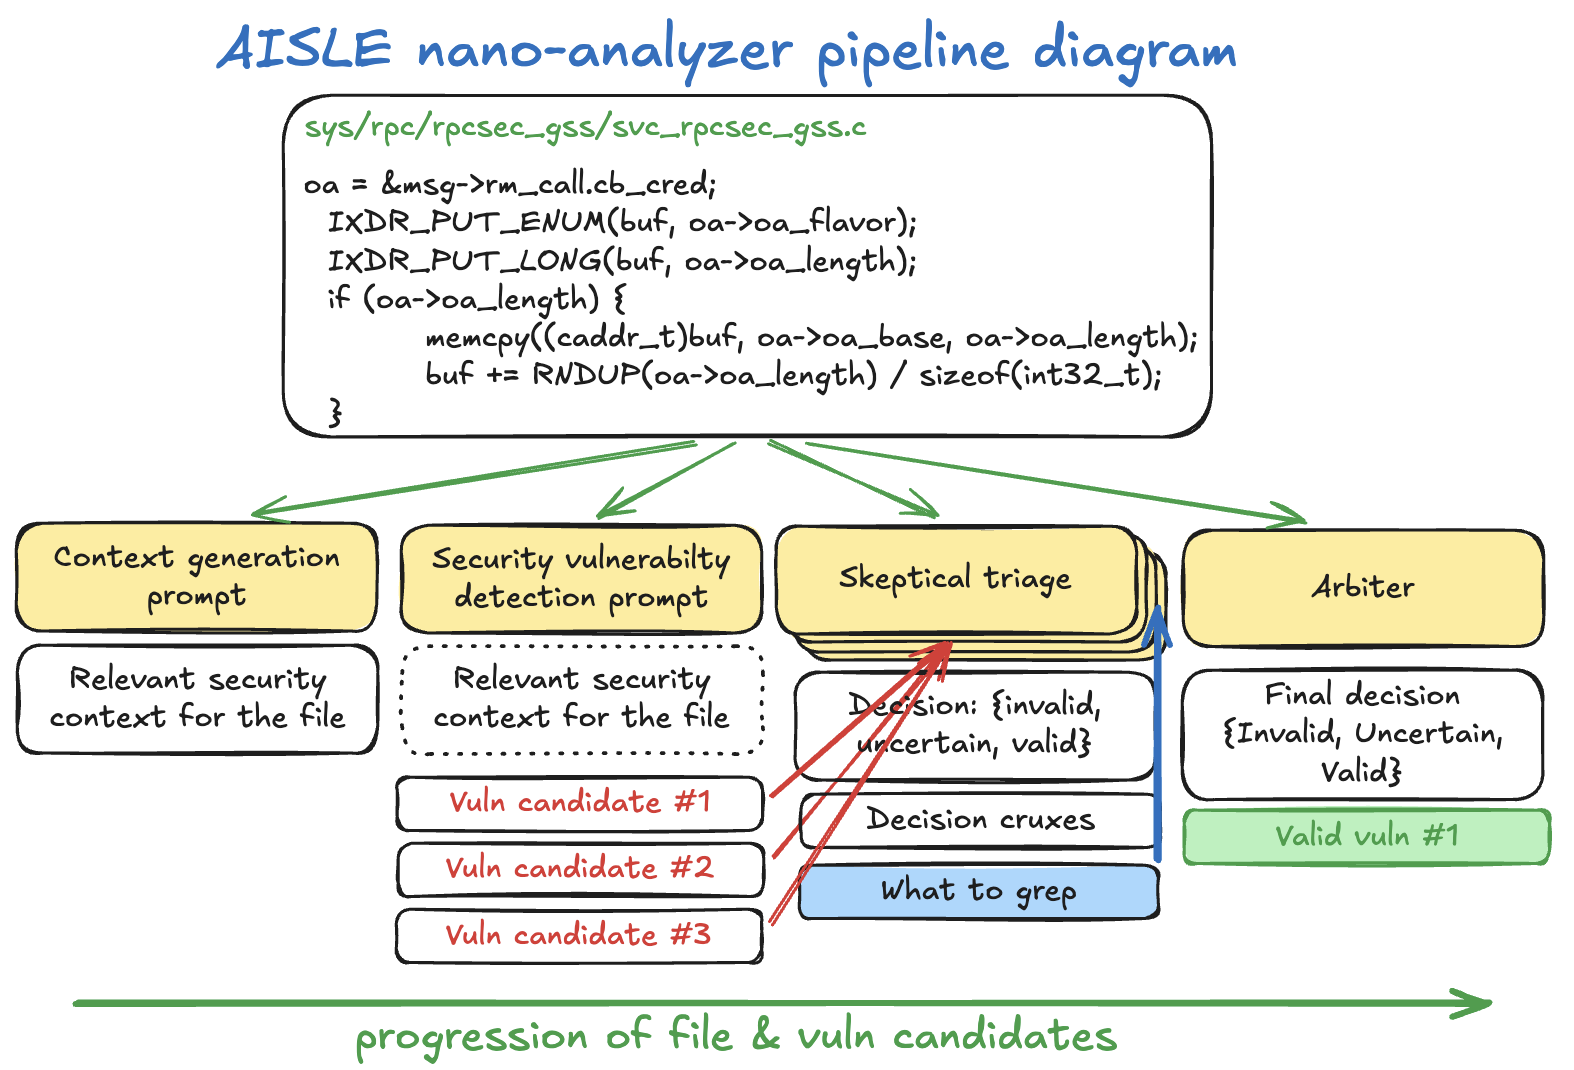 weareaisle/nano-analyzer
Uno scanner di vulnerabilità zero-day minimo basato su LLM di AISLE.
 codewatchorg/sqlipy
SQLiPy è un plugin Python per Burp Suite che integra SQLMap utilizzando l'API di SQLMap.
 jimywork/shodanwave
Shodanwave è uno strumento per esplorare e ottenere informazioni da Netwave IP Camera.
 jerrychan807/wspih
Cacciatore di informazioni personali sensibili del sito web Scanner di file per informazioni personali sensibili su siti web
 barriuso/smbghost_automateexploitation
SMBGhost (CVE-2020-0796) Automazione dell'Exploit e Rilevamento








