
 #1
Strumenti per identificare, valutare e prioritizzare le debolezze di sicurezza in sistemi e applicazioni.
Raccomandato da Kitploit

 awslabs/snapchange
Fuzzing leggero di uno snapshot della memoria tramite KVM
 nu11secur1ty/windows11exploits
Collezione di proof-of-concept di exploit per Windows 11 e dimostrazioni di vulnerabilità per ricerca sulla sicurezza e penetration testing.
 assetnote/surf
Filtra elenchi di host per identificare candidati SSRF validi sondando la raggiungibilità HTTP e risolvendo IP interni/esterni, bypassando le…
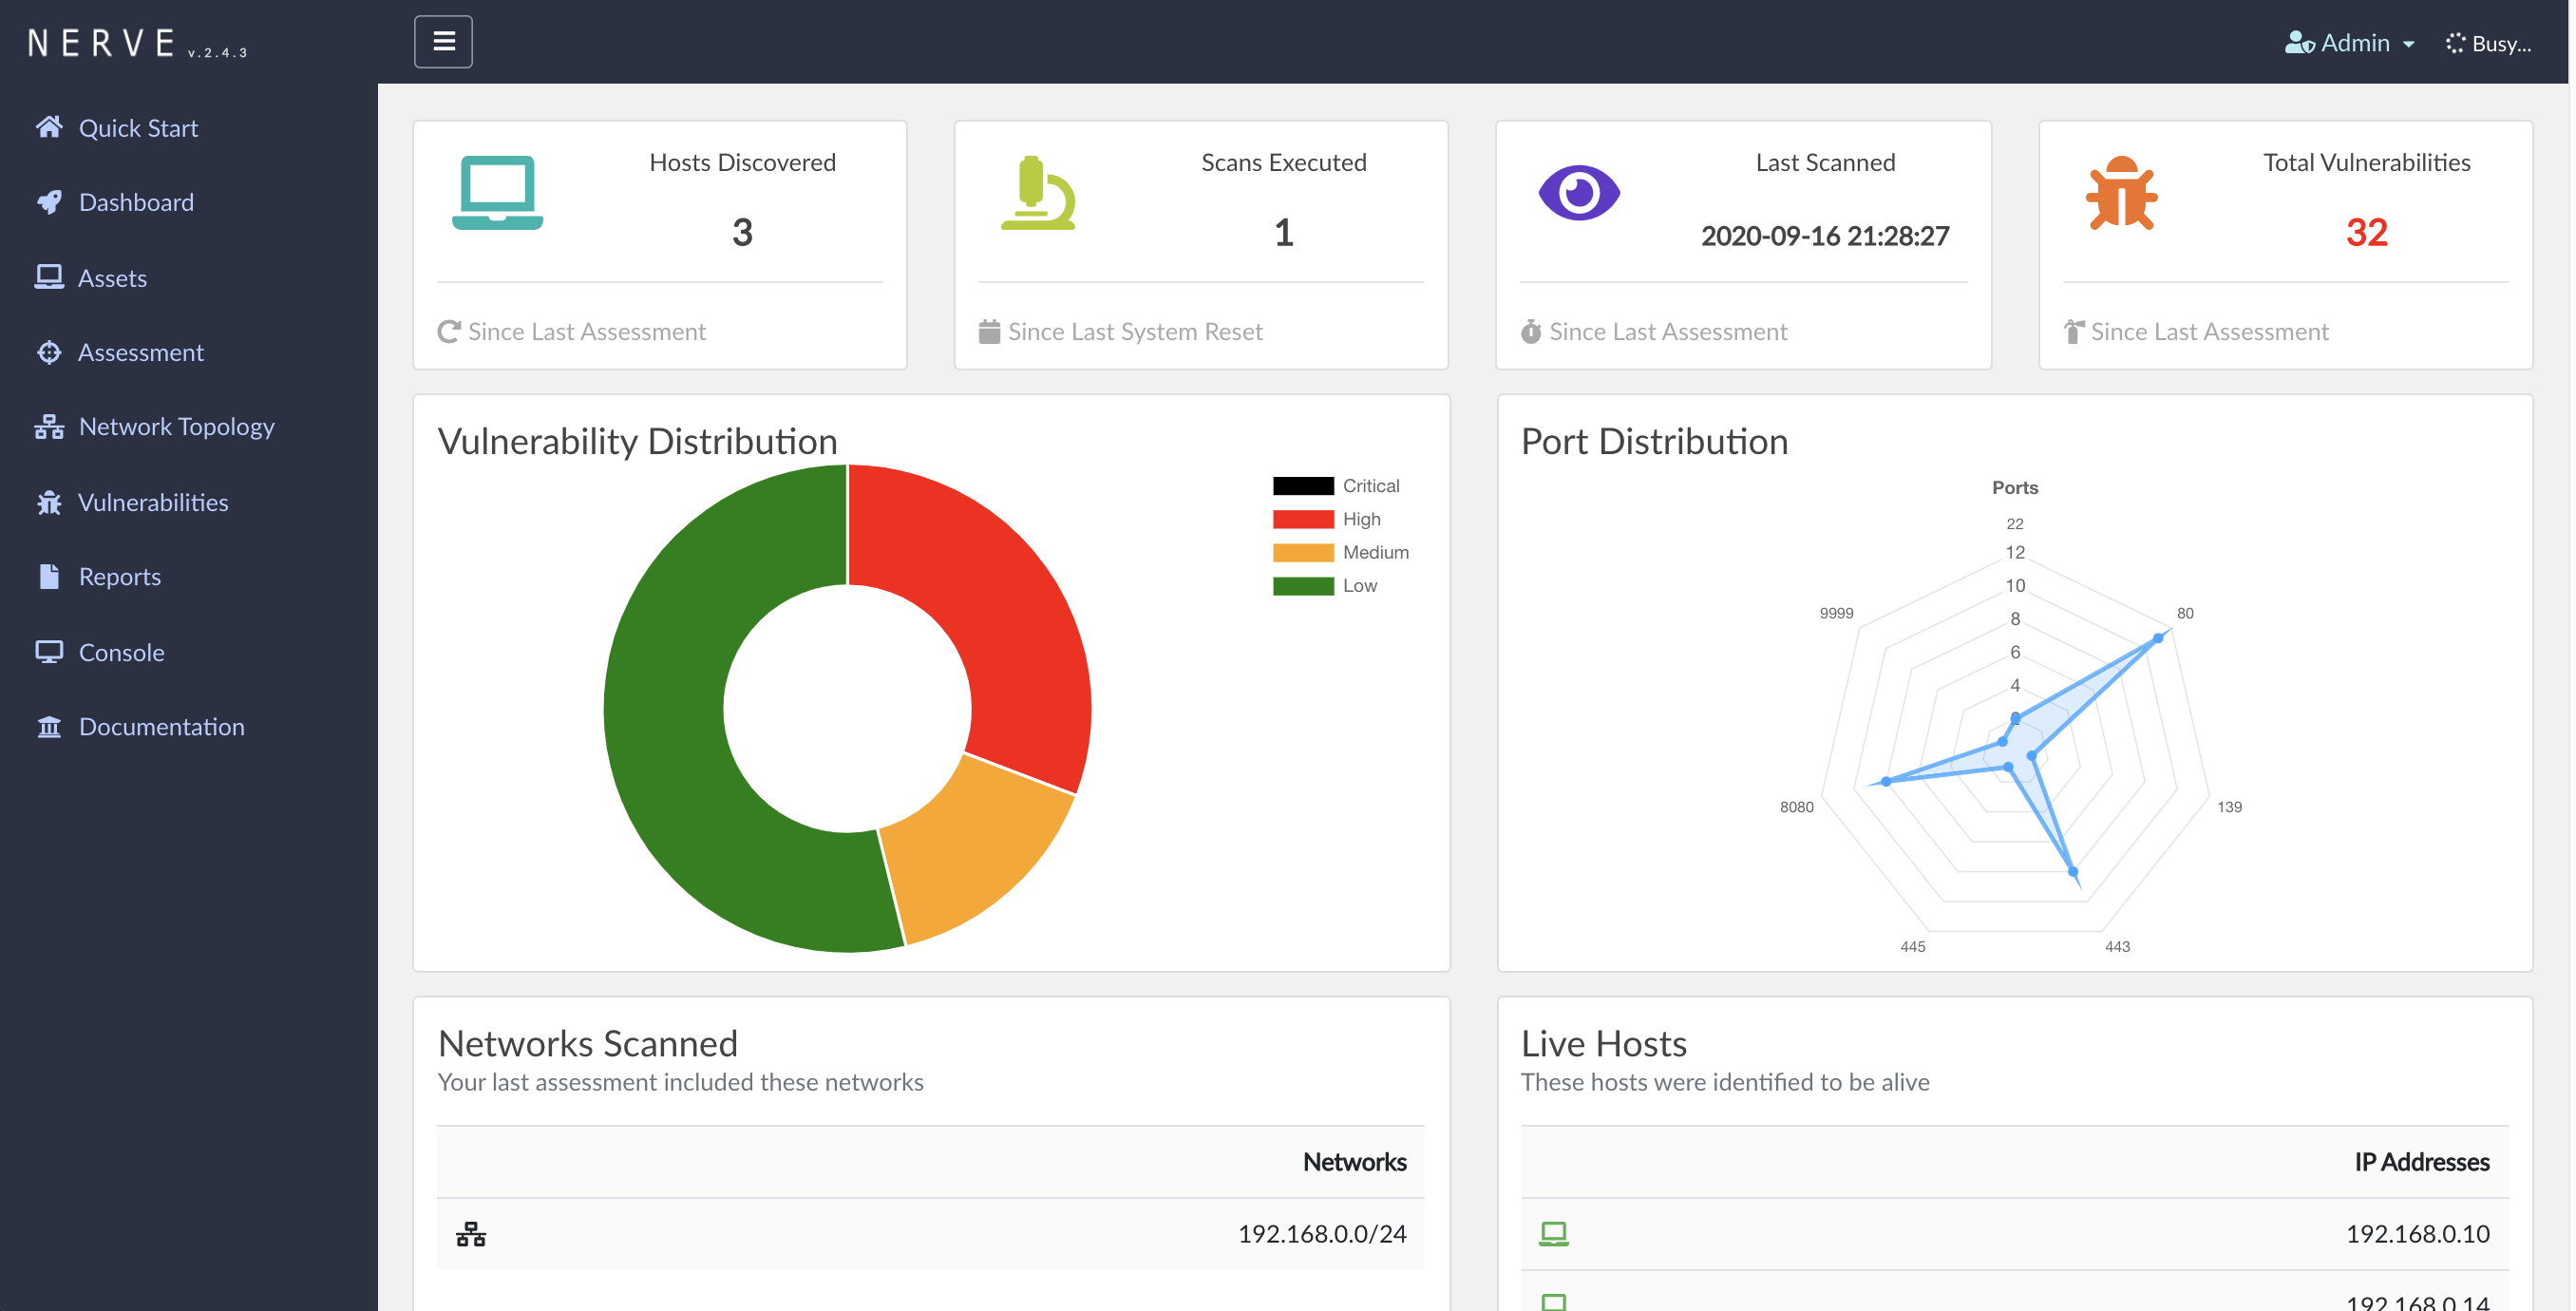 paytmlabs/nerve
NERVE Scanner Continuo di Vulnerabilità
 jailbreakdotparty/dirtyzero
Cassetta degli attrezzi per personalizzazione semplice, che utilizza CVE-2025-24203. Supporta iOS 16.0 - iOS 18.3.2.
 crocs-muni/roca
ROCA: vulnerabilità della chiave RSA di Infineon
 zz-socmap/cve-2022-21907
Vulnerabilità di esecuzione remota di codice nell'HTTP Protocol Stack CVE-2022-21907
 allyomalley/livetargetsfinder
Genera elenchi di host attivi e URL per il targeting, automatizzando l'uso di MassDNS, Masscan e nmap per filtrare gli host irraggiungibili e…
 olafhartong/attackdatamap
Una valutazione delle fonti di dati a livello di evento per mostrare la potenziale copertura o il framework MITRE ATT&CK
 cr0hn/festin
FestIn - Scanner per bucket S3 aperti
 hakivvi/cve-2022-29464
Exploit Python per CVE-2022-29464, una vulnerabilità di caricamento arbitrario di file che non richiede autenticazione nei server WSO2, consentendo…
 kvasirsecurity/kvasir
Kvasir: Gestione dei dati dei test di penetrazione
 mazen160/bfac
BFAC (Backup File Artifacts Checker): Uno strumento automatico che controlla gli artefatti di backup che potrebbero divulgare il codice sorgente…
 tehw0lf/airbash
Uno script POSIX-compliant, completamente automatizzato per la cattura di PMKID e handshake WPA PSK, pensato per il penetration testing
 hgascon/pulsar
Apprendimento dei protocolli e Fuzzing Stateful
 mpgn/cve-2019-0192
RCE su Apache Solr tramite deserializzazione di dati non attendibili via jmx.serviceUrl
 akha-security/akca
Evidence-oriented DAST scanner in Go that crawls web apps and APIs, then runs adaptive SQLi, XSS, RCE, SSRF, and auth checks with replayable proof.
 luisfontes19/xxexploiter
Strumento per aiutare a sfruttare vulnerabilità XXE








