
 #1
Strumenti per identificare, valutare e prioritizzare le debolezze di sicurezza in sistemi e applicazioni.
Raccomandato da Kitploit

 nccgroup/burpsuitehttpsmuggler
Un'estensione per Burp Suite che aiuta i pentester a bypassare i WAF o a testarne l'efficacia utilizzando una serie di tecniche
 ucsb-seclab/difuze
Fuzzer per driver del kernel Linux
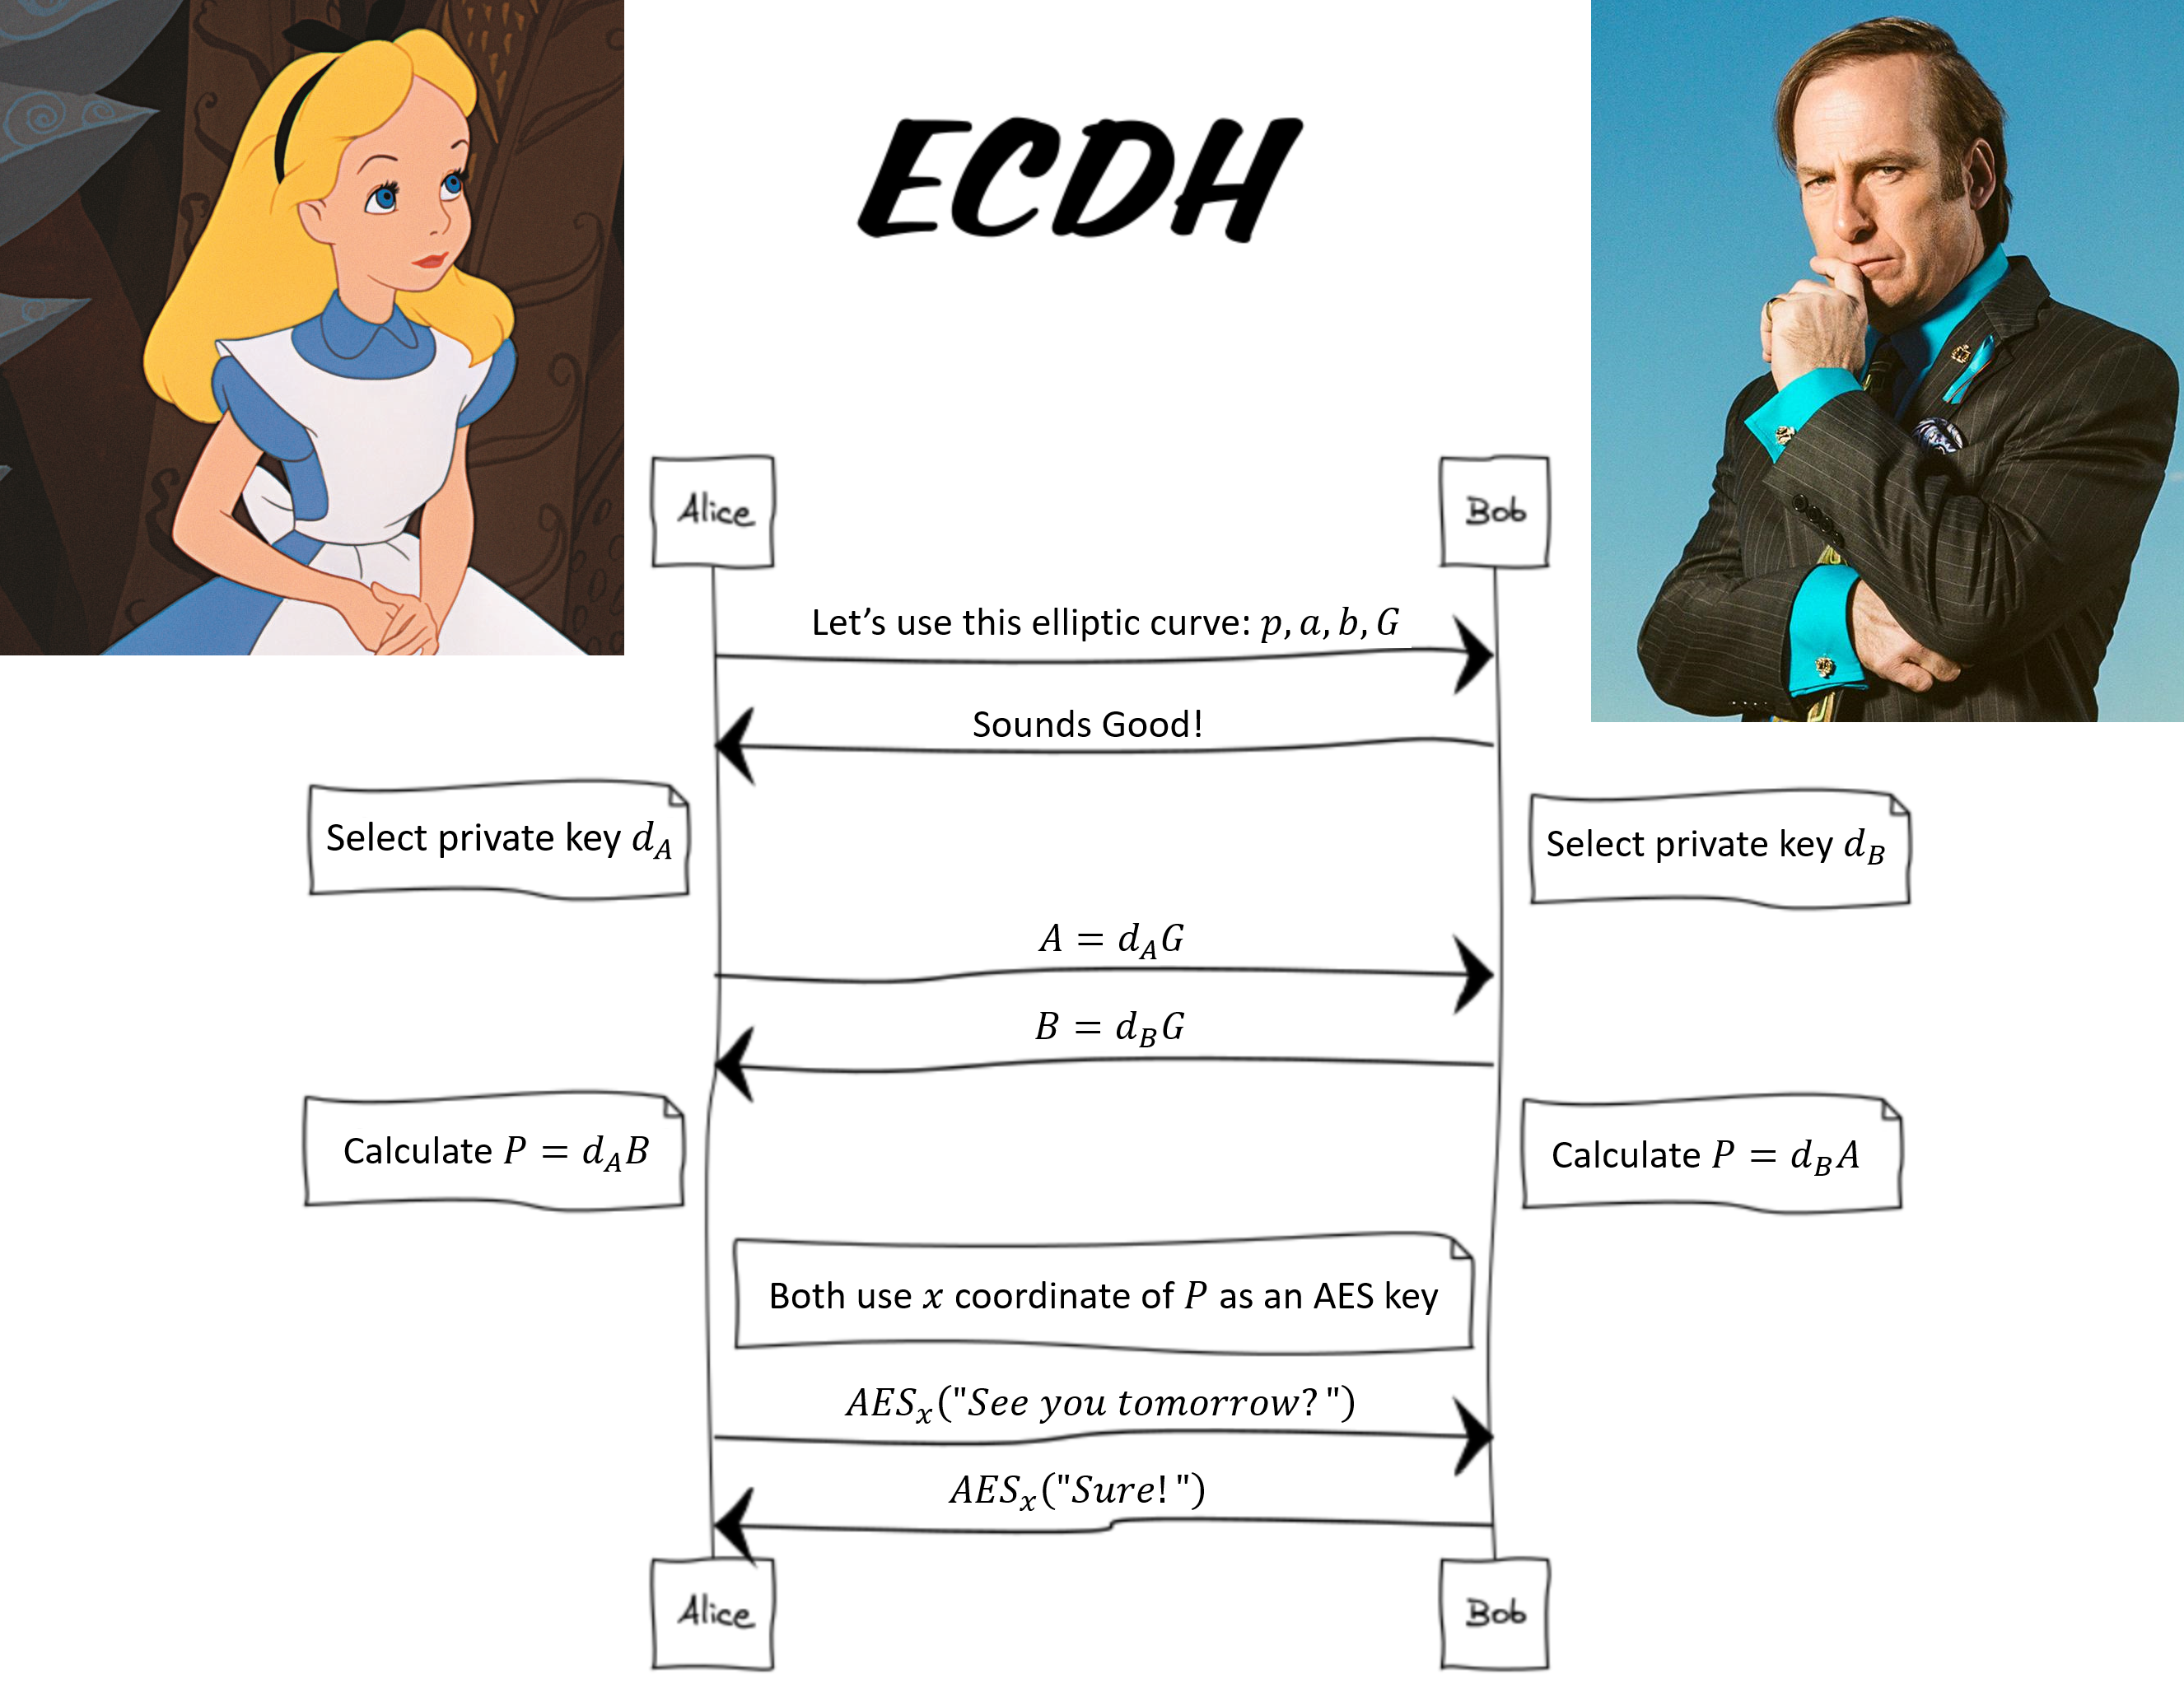 elikaski/ecc_attacks
Attacchi noti alla crittografia a curve ellittiche
 sqlmapproject/testenv
Una raccolta di pagine web vulnerabili a falle di SQL injection.
 briskets/cve-2021-3493
Ubuntu OverlayFS Escalation locale dei privilegi
 zer0condition/reversekit
# Kit di Reverse Engineering Dinamico x64
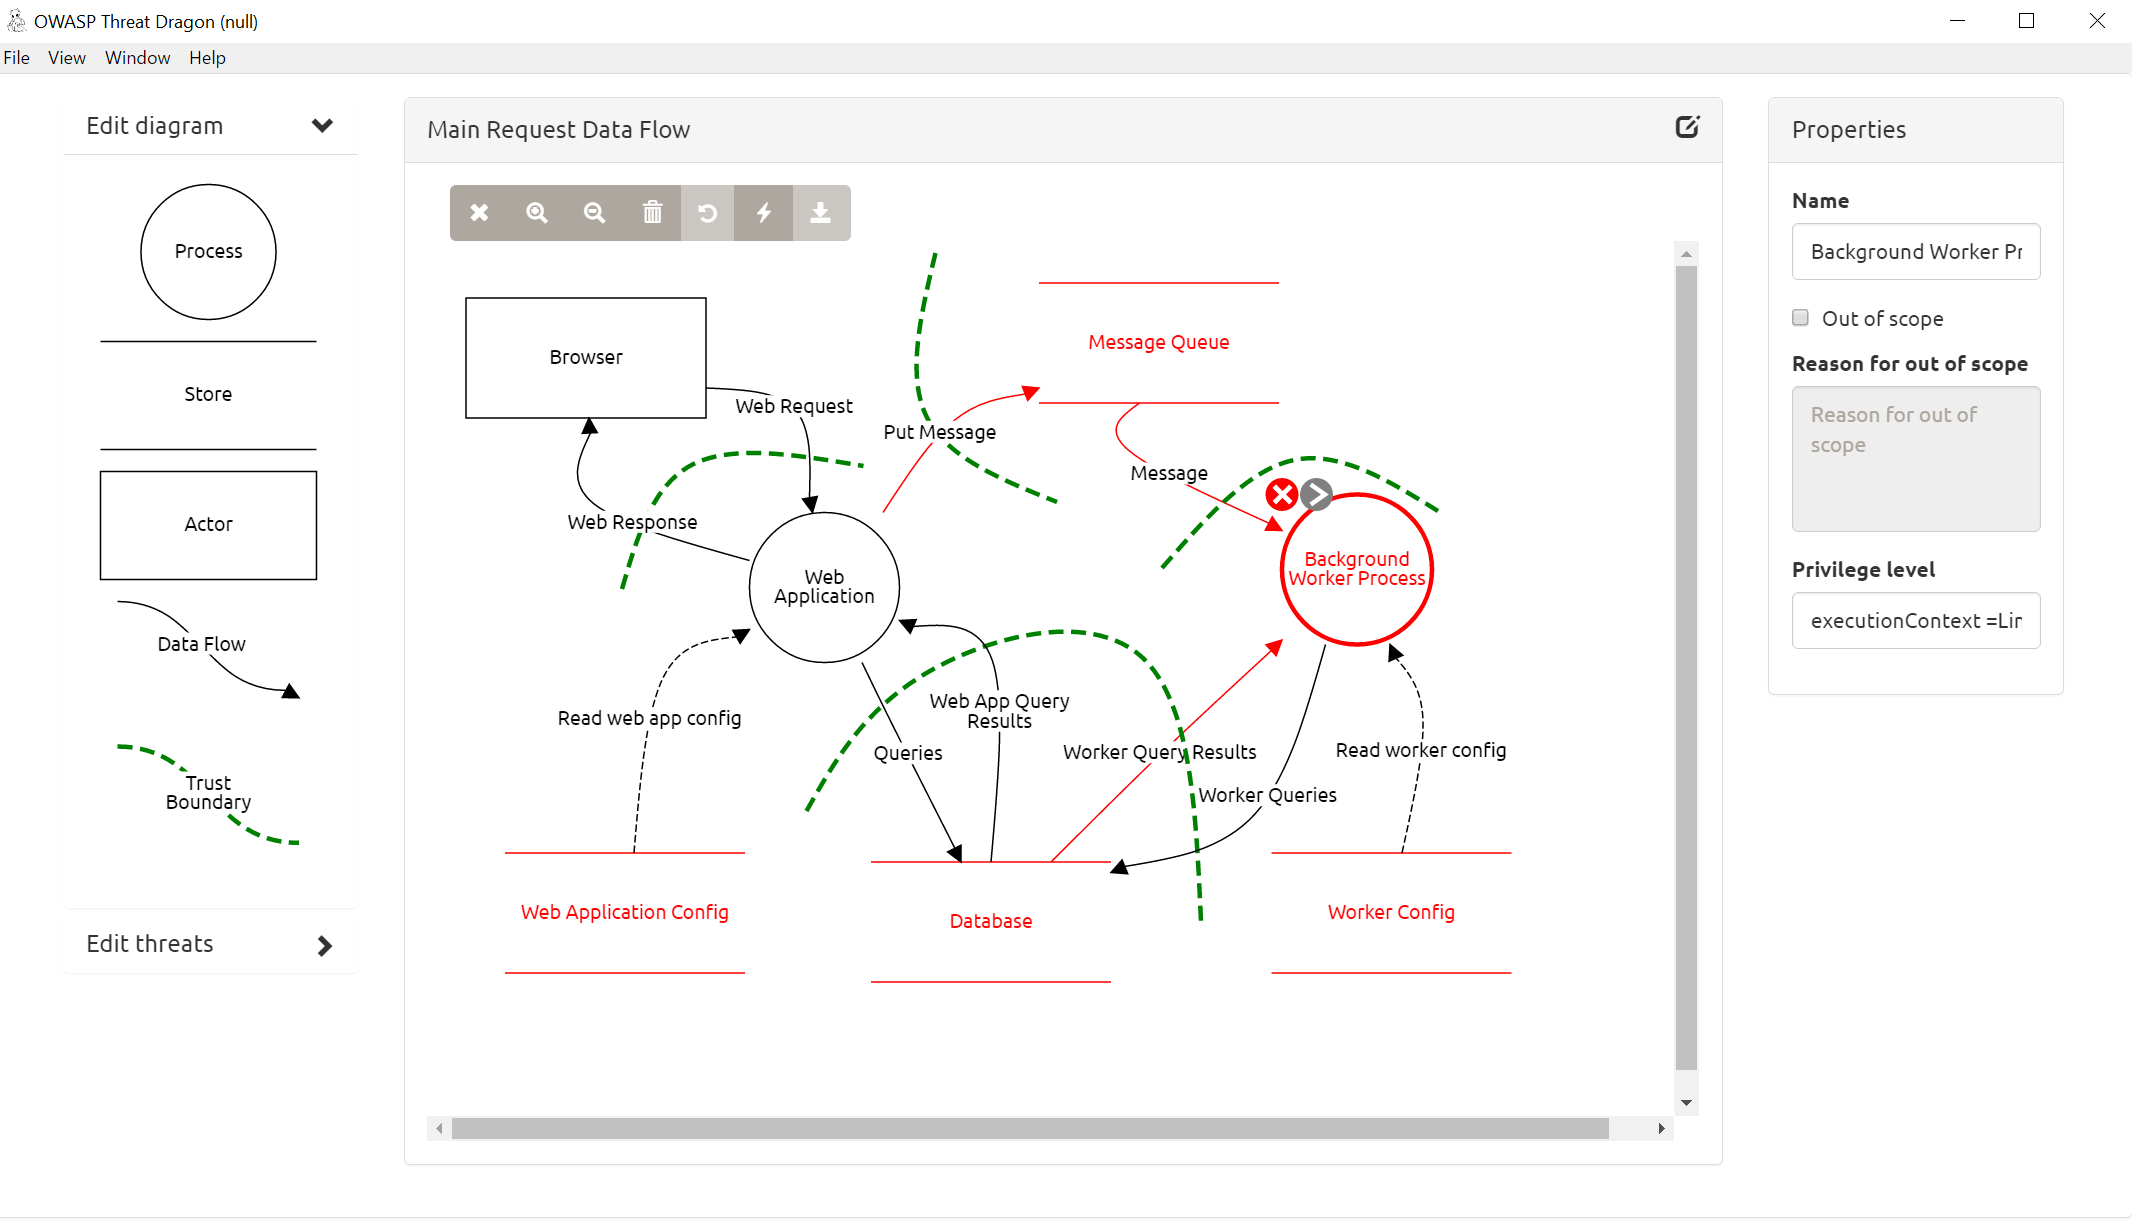 mike-goodwin/owasp-threat-dragon-desktop
Una variante desktop installabile di OWASP Threat Dragon
 nickstadb/barmie
Strumento di enumerazione e attacco RMI Java.
 punk-security/smbeagle
SMBeagle - Strumento di audit delle condivisioni file.
 y4er/weblogic-shiro-shell
Sfrutta CVE-2020-2883 su WebLogic per attaccare la vulnerabilità di deserializzazione Shiro rememberMe, registra con un clic la shell in memoria del…
 doyensec/regexploit
Trova espressioni regolari vulnerabili a ReDoS (Negazione del Servizio tramite Espressioni Regolari)
 al1ex/linuxeelvation
Linux Eelvation (aggiornamento continuo)
 tothi/pwn-hisilicon-dvr
Exploit proof-of-concept e divulgazione di vulnerabilità per dispositivi DVR/NVR HiSilicon hi3520d. Dimostra RCE tramite interfaccia web, credenziali…
 orleven/tentacle
Tentacle è un framework per la verifica e lo sfruttamento delle vulnerabilità POC. Supporta l'estensione gratuita degli exploit e utilizza script…
 star-sg/cve
Una raccolta di script proof-of-concept scritti dal team STAR Labs per varie CVE che hanno scoperto o trovato da altri.
 elc0mpa/aws-doctor
Potente CLI open-source per auditare sicurezza, costi e best practice in AWS. 🩺 ☁️
 bonfee/cve-2022-0995
CVE-2022-0995 exploit
 soulghost/iblessing
iblessing è un toolkit per la sicurezza iOS, che include principalmente raccolta di informazioni sulle applicazioni, analisi statica e analisi…








