
 #1
Strumenti per identificare, valutare e prioritizzare le debolezze di sicurezza in sistemi e applicazioni.
Raccomandato da Kitploit

 owasp/owasp-java-encoder
The OWASP Java Encoder è una classe encoder ad alte prestazioni, semplice da usare e integrabile direttamente, compatibile con Java 1.5+, senza…
 llnl/oghidra
OGhidra collega i Grandi Modelli Linguistici (LLM) tramite Ollama con la piattaforma di reverse engineering Ghidra, consentendo l'analisi binaria…
 tillson/git-hound
Strumento di ricognizione rapido per GitHub. Analizza la presenza di segreti trapelati su tutto GitHub, non solo nei repository e nelle…
 utiso/dorkbot
Strumento da riga di comando per scansionare i risultati di Google alla ricerca di vulnerabilità
 firefart/stunner
Testa e sfrutta i server STUN/TURN per configurazioni errate, consentendo il pivoting della rete interna tramite proxy SOCKS, attacchi di memory leak…
 danigargu/cve-2020-0796
CVE-2020-0796 - Windows SMBv3 LPE exploit #SMBGhost
 psypanda/hashid
Software per identificare i diversi tipi di hash -
 owasp/offat
Strumento automatizzato di test di sicurezza API che genera test dalle specifiche OpenAPI, esegue fuzzing degli input e verifica le vulnerabilità…
 stelligent/cfn_nag
Strumento di linting per template CloudFormation
 puliczek/cve-2021-44228-poc-log4j-bypass-words
🐱💻 ✂️ 🤬 CVE-2021-44228 - Exploit Java LOG4J - Trucchi di bypass WAF
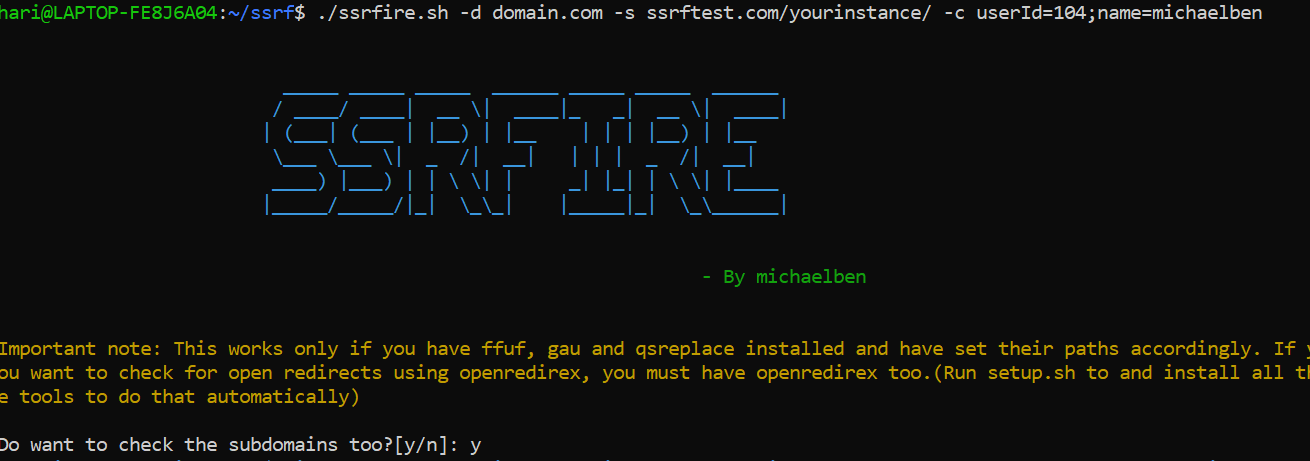 ksharinarayanan/ssrfire
Un cercatore SSRF automatizzato. Basta inserire il nome di dominio e il tuo server e rilassati! ;) Ha anche opzioni per trovare XSS e redirect aperti.
 hackerschoice/thc-archive
Tutte le release del gruppo di ricerca sulla sicurezza (ovvero hacker) The Hacker's Choice
 owasp/joomscan
Scanner di vulnerabilità per Joomla CMS basato su Perl che automatizza l'enumerazione delle versioni, il rilevamento dei componenti, l'abbinamento…
 cisagov/untitledgoosetool
Untitled Goose Tool è uno strumento robusto e flessibile di caccia e risposta agli incidenti che aggiunge nuovi metodi di autenticazione e raccolta…
 s0md3v/silver
Scansiona in massa IP per servizi vulnerabili
 bfuzzy/auditd-attack
Un insieme di regole Auditd per Linux mappate sul MITRE Attack Framework
 worawit/cve-2021-3156
Sudo Baron Samedit Exploit
 mzfr/liffy
Strumento di sfruttamento dell'inclusione locale di file








