
 #1
Strumenti per identificare, valutare e prioritizzare le debolezze di sicurezza in sistemi e applicazioni.
Raccomandato da Kitploit

 stamparm/dsxs
Piccolo Dannato XSS Scanner
 google/capslock
Strumento CLI per analizzare le capacità dei pacchetti Go tracciando le chiamate transitive alle operazioni privilegiate della libreria standard,…
 depthfirstdisclosures/nginx-rift
Exploit RCE di NGINX
 woj-ciech/kamerka-gui
Strumento di ricognizione definitivo per Internet delle Cose/Sistemi di Controllo Industriale.
 projectdiscovery/pdtm
Gestore di strumenti Open Source di ProjectDiscovery
 github/securitylab
Risorse relative a GitHub Security Lab
 alisamtechnology/atscan
Ricerca avanzata di dork e scanner di exploit di massa
 adeyosemanputra/pygoat
Sicurezza delle applicazioni web intenzionalmente vulnerabili in Django
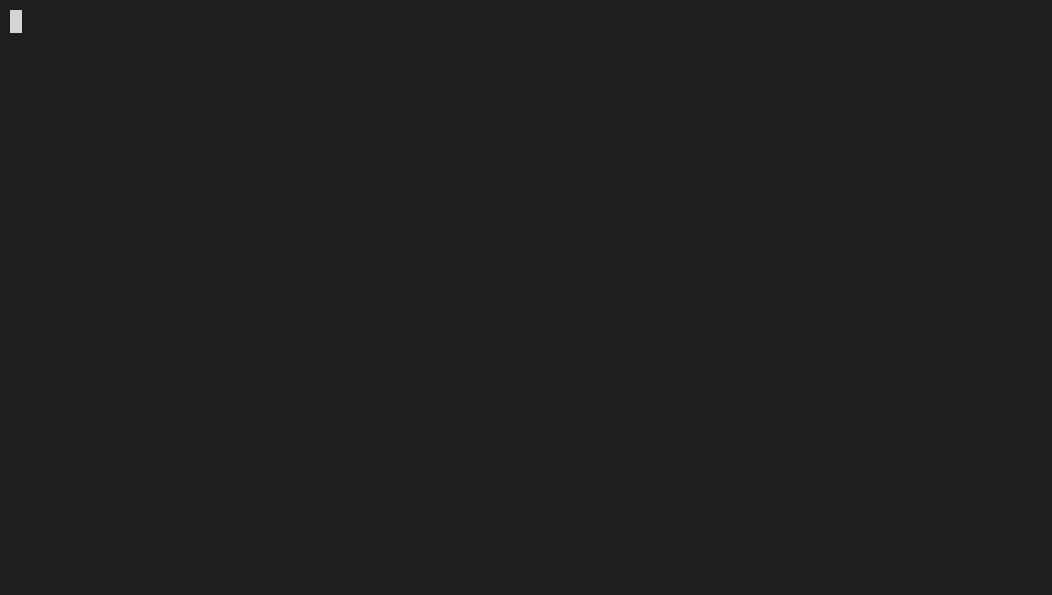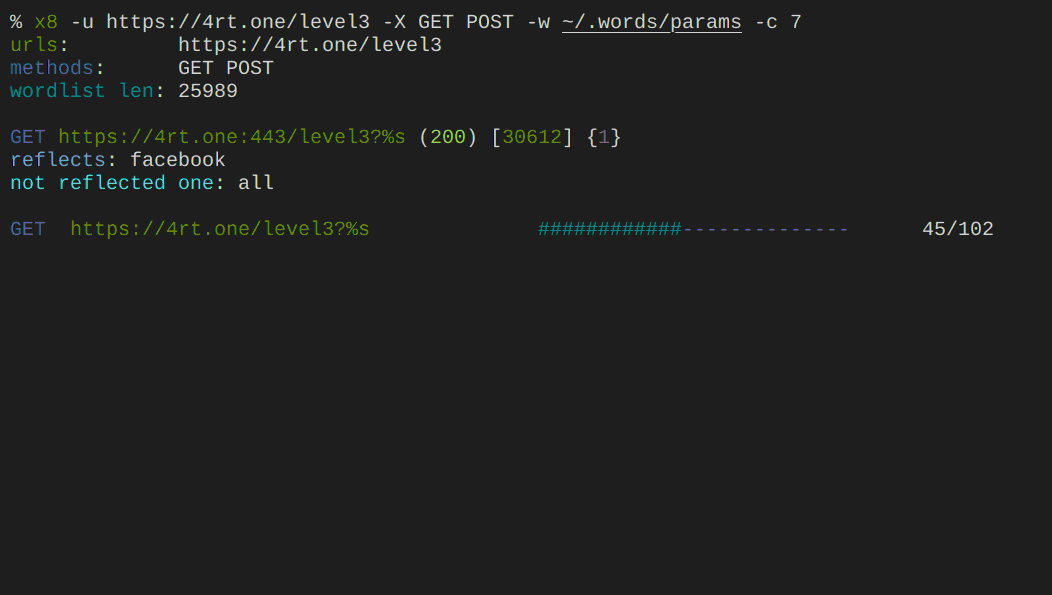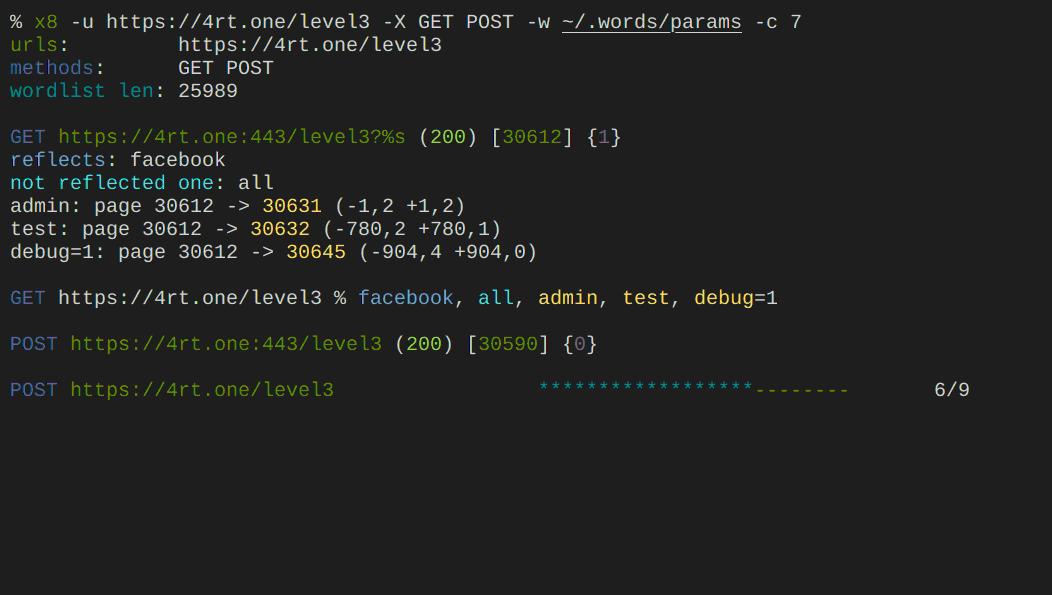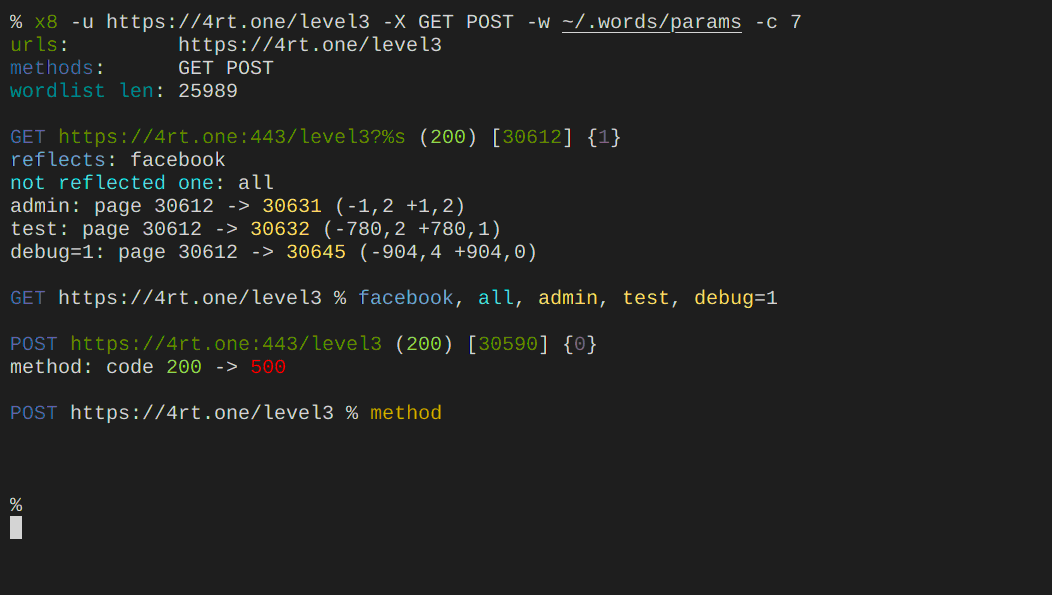 sh1yo/x8
Suite di scoperta di parametri nascosti
 portswigger/xss-cheatsheet-data
Dataset JSON con contributi della community di vettori di payload XSS che alimenta il cheat sheet XSS di PortSwigger, con metadati di supporto…
 sleepingbag945/dddd
Strumento di raccolta asset e scansione delle vulnerabilità in batch per red team. Estrae i target da Hunter, Fofa e Quake, esegue fingerprinting,…
 behisecc/vibesec-skill
Questa abilità aiuta Claude a scrivere codice sicuro e prevenire vulnerabilità comuni.
 ayoubfathi/leaky-paths
Una raccolta di percorsi speciali collegati a API sensibili comuni, interni devops, configurazioni di framework, misconfigurazioni note, API…
 aquasecurity/starboard
Sostituito da https://github.com/aquasecurity/trivy-operator
 trimstray/sandmap
Nmap potenziato. CLI semplice con la capacità di eseguire il motore puro di Nmap, 31 moduli con 459 profili di scansione.
 metarget/metarget
Metarget è un framework che fornisce la costruzione automatica di infrastrutture vulnerabili.
 stamparm/identywaf
Strumento di identificazione WAF cieco
 portswigger/bambdas
Collezione di Bambdas per Burp Suite Professional e Community.








