
 #1
Strumenti, framework e ambienti generici a supporto di vari flussi di lavoro e attività di sicurezza informatica.
Raccomandato da Kitploit

 arpsyndicate/suricata-vedas
Generazione autonoma guidata da VEDAS + contributi della community di regole Suricata e Nuclei per oltre 15k CVE
 galoryber/fawkes
Fawkes è un agente C2 Mythic in golang scritto esclusivamente da AI.
 pentest-a2p2v/pentest-a2p2v-core
Funzionalità principale A2P2V (basata su riga di comando)
 frogsnot/concryptor
Un motore di crittografia file multi-thread a gigabyte al secondo. Raggiunge un throughput estremo utilizzando una pipeline io_uring triplamente…
 rfunix/tengu
Server MCP per test di penetrazione basato sull'IA
 epixoip/hmac-bcrypt
La funzione di hashing delle password hmac-bcrypt
 owasp/cwe-sdk-javascript
Un SDK Node.js per Common Weakness Enumeration (CWE) conforme a MITRE / CAPEC
 0xshe/cve-2026-31431
Exploit di escalation dei privilegi del kernel per CVE-2026-31431, che abusa dell'interfaccia AF_ALG per sovrascrivere /bin/su e generare una shell…
 halildeniz/kalipackergemanager
Script bash con menu per Kali Linux che semplifica l'installazione dei pacchetti in categorie come System, Desktop, Tools e Menu utilizzando…
 crihexe/copy-fail-tiny-elf-cve-2026-31431
Minimal no-libc Linux x86_64 ELF PoC build per Copy Fail (CVE-2026-31431)
 shaniidev/bug-reaper
Web2 bug bounty Agent Skill — basato su evidenze, niente fuffa AI. Copre 18 classi di vulnerabilità su HackerOne, Bugcrowd, Intigriti e YesWeHack.
 daniel2005d/mapxplore
Consente di esportare le informazioni scaricate con sqlmap in un database relazionale come Postgres e sqlite.
 armourbird/csf
ArmourBird CSF - Framework di Sicurezza per Container
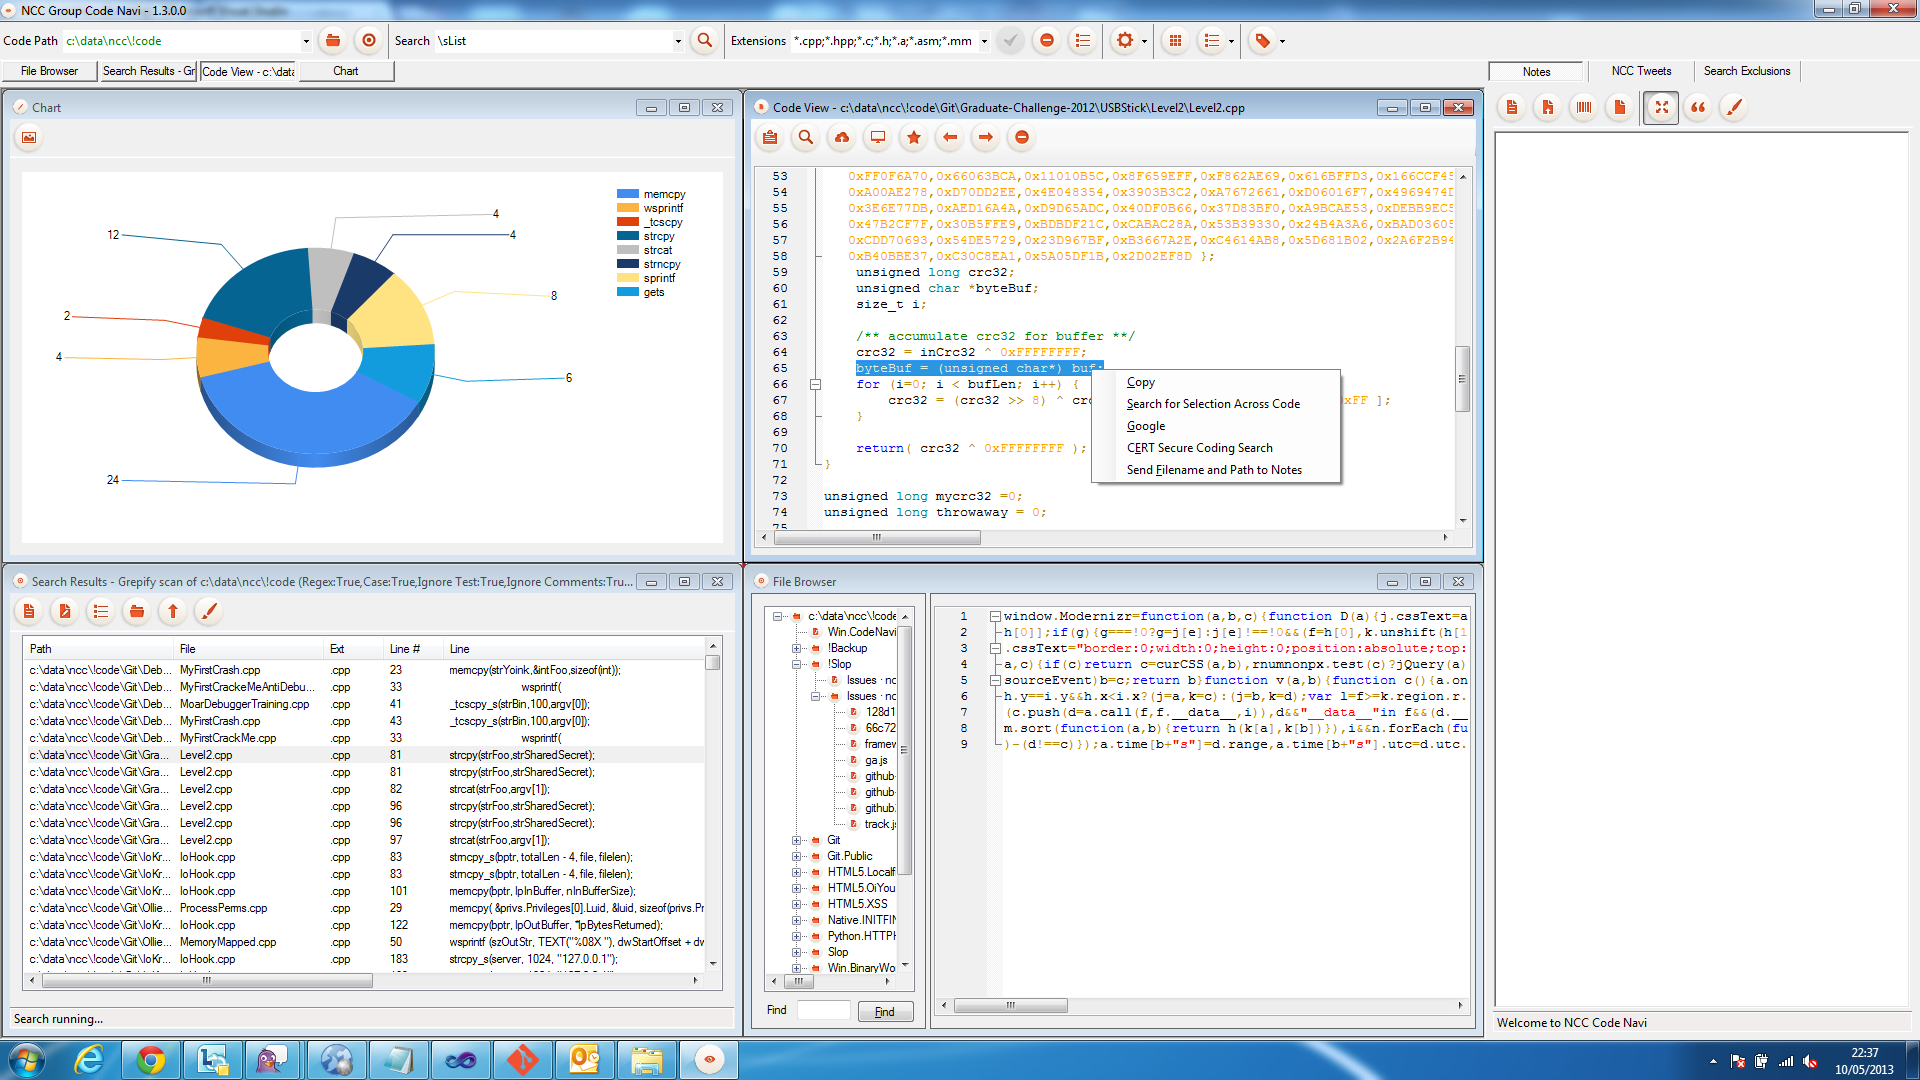 nccgroup/ncccodenavi
NCC Code Navigator
 fzakaria/anubis-fetch
Come curl, ma supera i muri anti-bot di Anubis e Cloudflare.
 l33tdawg/aether
Framework di analisi della sicurezza degli Smart Contract e generazione di PoC basato su IA
 dagowda/confluencec2
Questo è un progetto volto a trasformare ogni altro prodotto SaaS in un C2, Confluence è solo l'inizio.
 krixx1337/burner-net
Client HTTP anti-forense a fiducia zero. Cancella segreti. Recide tracce. CPR in un carro armato stealth. 👻








