
 #1
Strumenti, framework e ambienti generici a supporto di vari flussi di lavoro e attività di sicurezza informatica.
Raccomandato da Kitploit

 rpranshu/autopwn
Un semplice strumento di automazione di Metasploit basato su bash!
 kingsabri/sqlmap-tamper-api
API di tamper di SQLMap per accettare script di tamper da tutti i linguaggi
 rench321/sklad
Magazzino sicuro di snippet di livello industriale per la barra delle applicazioni. 📦 Costruito con Rust (Tauri v2) e React. Offline-first,…
 abdsec/cve-2016-0801
Exploit proof-of-concept basato su C per CVE-2016-0801, che dimostra una vulnerabilità specifica nei componenti Android per ricerca e test di…
 arthastang/router-exploit-shovel
Generazione automatizzata di applicazioni per tipi di stack overflow su router wireless
 pandaadir05/snoop
Un moderno tracer di syscall costruito su eBPF. Pensa a strace, ma con una vera TUI, filtri intelligenti, decrittazione TLS e output che sia…
 epsilon537/boxlambda
Sandbox per microcomputer basato su FPGA per sperimentazione software e RTL
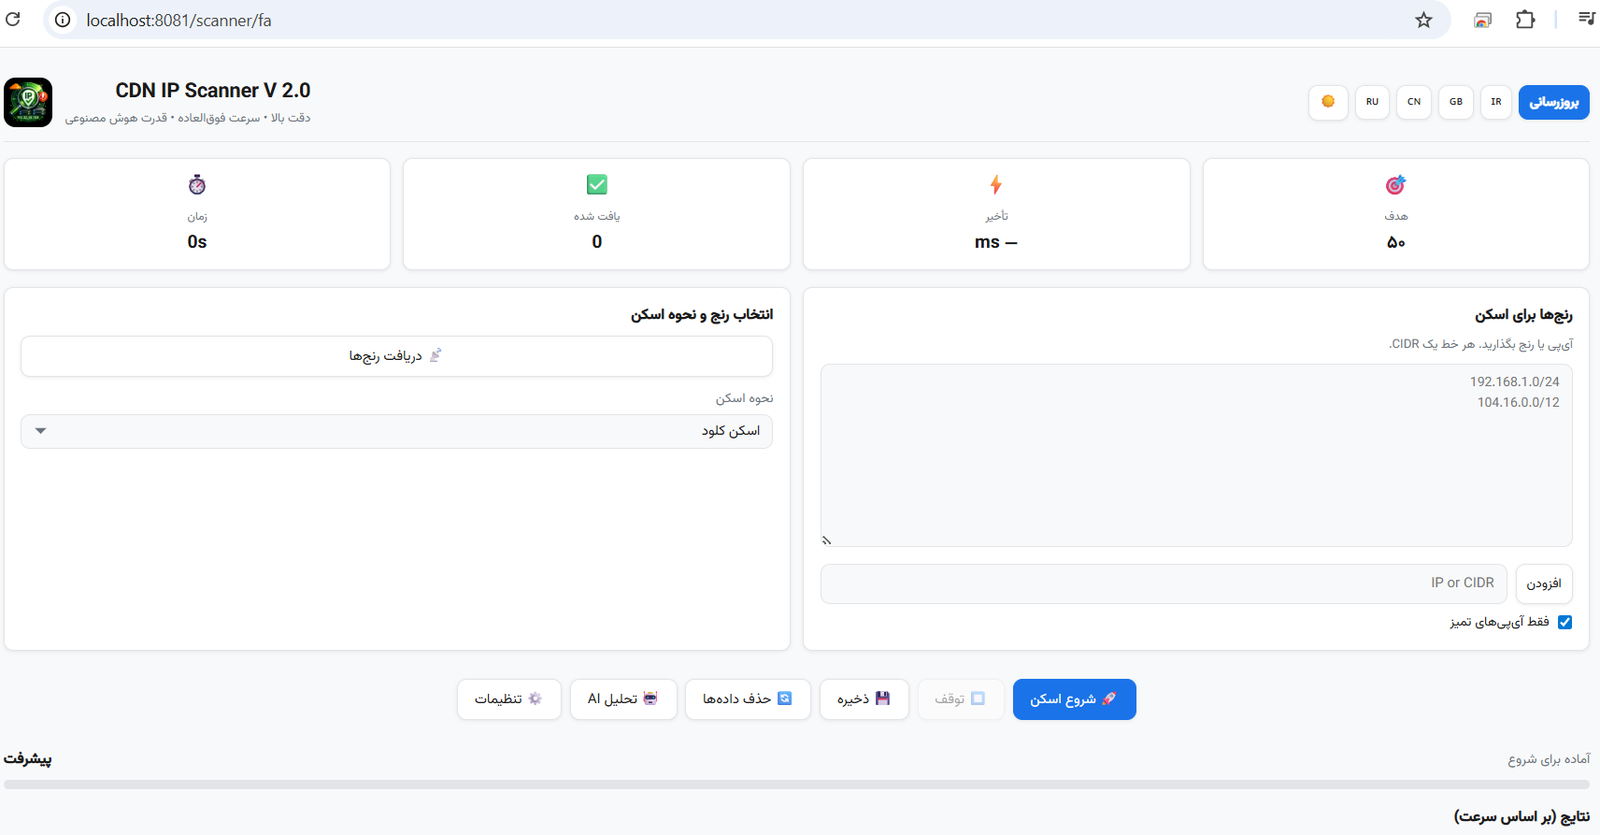 shahinst/cdn-ip-scanner
Scanner basato sul web che scopre indirizzi IP CDN veloci e a bassa latenza da Cloudflare, Fastly e altri provider utilizzando la verifica…
 hikari-systems/slater
Database a grafi a basso consumo di memoria con supporto Bolt+TLS, crittografia at-rest e vettori, progettato per casi d'uso di repliche locali di…
 oscarsantanaarias/ida-ghidra-bridge
Server bridge JSON TCP per IDA Pro e Ghidra che espongono decompilazione, xref, simboli, vtable, RTTI e patching della memoria a script esterni e…
 bytebutcher/decoder-plus-plus
Un'applicazione estensibile per penetration tester e sviluppatori software per decodificare/codificare dati in vari formati.
 codextf2/customc2channeltemplate
modello per sviluppare canali C2 personalizzati per Cobalt Strike utilizzando hook IAT applicati da un caricatore riflessivo.
 utkonos/lst2x64dbg
Estrai etichette da file IDA, Ghidra, Binary Ninja e Relyze ed esporta database x64dbg. Incluso l'indirizzo principale di radare2.
 taxiiproject/libtaxii
Una libreria Python per la gestione di messaggi TAXII che invocano servizi TAXII.
 rew-sploit/rew-sploit
Emula e disseziona attacchi MSF e *altri*
 joelgmsec/kitsune
Framework C2 polimorfico con interfaccia grafica, riconnessione automatica, generazione di payload e strumenti di hacking integrati per operazioni di…
 lucthienphong1120/full-60-ddos-tools
Collezione di 60 strumenti di attacco DDoS basati su Python per test di stress di rete e valutazione della sicurezza, con script automatizzati di…
 cobalt-strike/eden
Un PoC UDRL per Cobalt Strike realizzato con Crystal Palace che combina la tecnica di streaming delle pagine di Raphael Mudge con un gate di chiamata…








