
 #1
Strumenti, framework e ambienti generici a supporto di vari flussi di lavoro e attività di sicurezza informatica.
Raccomandato da Kitploit
 knqyf263/go-cpe
Una libreria Go per CPE (A Common Platform Enumeration 2.3)
 9aylas/shortcut-payload-generator
AutoIt HackTool, Generatore di payload per scorciatoie .lnk come LNK-KISSER.
 chompie1337/linux_lpe_io_uring_cve-2021-41073
Elevazione dei privilegi locale per CVE-2021-41073, una vulnerabilità di type confusion in io_uring nel kernel Linux, che consente di ottenere i…
 robcholz/vibebox
CLI ultraveloce su macOS Apple Silicon per sviluppo rapido e sandboxed e agenti LLM.
 dcit/perl-cryptx
Toolkit crittografico Perl che fornisce cifrari simmetrici, modalità AEAD, funzioni hash, MAC, crittografia a chiave pubblica, derivazione delle…
 jofpin/brash
Attacco DoS al Browser Chromium tramite sfruttamento di document.title
 blackarch/sploitctl
Recupera, installa e cerca archivi di exploit da siti di exploit.
 1n3/powerexfil
Una raccolta di script di esfiltrazione di dati per valutazioni Red Team.
 rotemreiss/uddup
Strumento di deduplicazione degli URL per una migliore ricognizione.
 venkatkrishna07/mkdev
HTTPS locale attendibile — CA locale, /etc/hosts, condivisione LAN mDNS, proxy inverso. Mappa https://name.local → localhost:port
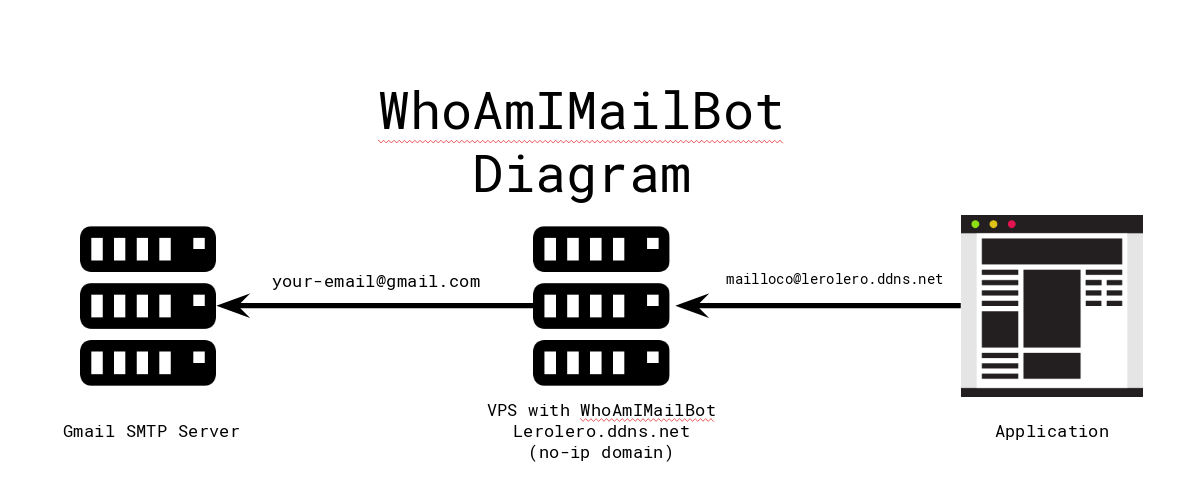 mthbernardes/whoamimailbot
Servizio di mascheramento alias email self-hosted che utilizza Postfix e un bot Telegram per creare indirizzi temporanei per le registrazioni, con…
 timwr/cve-2019-2215
# Exploit di escalation dei privilegi del kernel Android per CVE-2019-2215 Proof-of-concept per ottenere accesso root tramite una vulnerabilità…
 rnalter/thundercloud
Framework di sfruttamento cloud
 pwnfunction/sandbox
Esegui codice AI non attendibile in modo sicuro e veloce
 problem99-io/kodeblue
SOC, risposta agli incidenti e SecOps per server Linux in un unico agente: apprende ogni host, lo monitora con sensori a zero token, esegue il triage…
 painoob/copy-fail-exploit-cve-2026-31431
La maggior parte delle LPE su Linux richiede una finestra di race o un offset specifico del kernel. Copy Fail è un difetto logico lineare, non…
 redtimmy/richsploit
Toolkit di sfruttamento per RichFaces
 projectdiscovery/tinydns
Piccolo server DNS incorporabile








