
 #1
Strumenti, framework e ambienti generici a supporto di vari flussi di lavoro e attività di sicurezza informatica.
Raccomandato da Kitploit

 facebook/mcpguard-dynamic
Sandbox eBPF a livello di kernel per proteggere le chiamate agli strumenti degli agenti LLM effettuate tramite il Model Context Protocol (MCP)
 impalabs/hyperpom
Fuzzer AArch64 basato sull'hypervisor Apple Silicon
 v1n1v131r4/webdiscover
Lo scopo di questo script è automatizzare il processo di enumerazione web e cercare exploit.
 threatexpress/threatbox
Piattaforma di attacco basata su Ansible per distribuire e gestire un ambiente standardizzato di penetration testing su Linux con installazione…
 reedgraff/hingesdk
SDK dell'App di incontri Hinge per Python per ingegneri del software solitari e annoiati
 codextf2/cobaltstrike-headless
Aggressorscript che trasforma il client Aggressor headless in un client di Cobalt Strike (per lo più) funzionante.
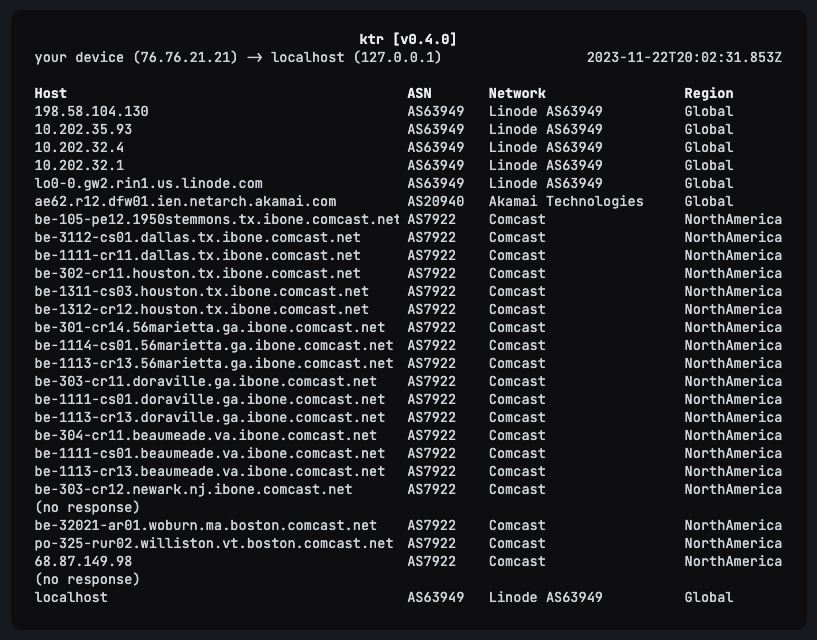 hackclub/ktr
Kog traceroute. Programma traceroute altamente asincrono scritto in Rust con ricerche ASN WHOIS e PeeringDB.
 netspi/autodirbuster
Esegui automaticamente e salva scansioni ffuf per più IP.
 aquasecurity/trivy-java-db
Costruisce un database SQLite degli artefatti Maven (ArtifactID, GroupID, Version, SHA1) per il rilevamento delle vulnerabilità dei componenti Java…
 offxec/pavelow
PAVELOW Exploit Toolbox è uno script BASH che funziona con la tua distribuzione KALI per aiutarti meglio nella caccia alle vulnerabilità e nel…
 nccgroup/collaboratorplusplus
Estensione Burp Suite che potenzia Collaborator con acquisizione del contesto, cronologia dei polling e autenticazione facoltativa crittografata AES…
 cro-thehacker/v1ew-s0urce
Framework di penetration testing e toolkit di ricognizione basato su Python che offre moduli per la scansione delle porte, la raccolta di…
 poshsec/poshsecframework
Un framework per script PowerShell e PoshSec per la gestione della rete, la sicurezza e la manutenzione.
 wetw0rk/exploit-development
CVE-2020-8012, CVE-2016-10709, CVE-2017-17099, CVE-2017-18047, CVE-2019-1003000, CVE-2018-1999002
 cisc0-gif/kitt-lite
Strumento CLI per Pentesting Basato su Python
 immunityinc/libptrace
Un framework di debug, tracing e manipolazione di processi multi-core basato su eventi.
 buybitart/cyclepatrol
Strumento Bash per controlli di sicurezza Wi-Fi a piedi in loop, con report di evidenza. (re-inventato il WarDriving Wi-Fi)
 nccgroup/wubes
Containerizzazione Qubes su Windows








