
 #1
Strumenti, framework e ambienti generici a supporto di vari flussi di lavoro e attività di sicurezza informatica.
Raccomandato da Kitploit

 gabemarshall/brosec
Brosec - Uno strumento di riferimento interattivo per aiutare i professionisti della sicurezza a utilizzare payload e comandi utili.
 itaymigdal/nimbo-c2
Nimbo-C2 è ancora un altro (semplice e leggero) framework C2
 inf0secrabbit/badassmacros
Strumento in C# che genera macro VBA dannose con iniezione di shellcode, purging VBA e rilevamento sandbox per operazioni red team.
 nccgroup/autopwn
Specifica i target ed esegui set di strumenti contro di essi.
 xchwarze/frieren
Frieren è un micro-framework progettato per l'uso in router e computer a scheda singola (SBC). Questo framework è costruito per essere leggero,…
 fox-it/ldapfragger
Strumento C2 che instrada i dati dei beacon di Cobalt Strike attraverso attributi utente LDAP per un comando e controllo furtivo in reti segmentate.
 redsiege/aggressorassessor
Script Aggressor per le fasi di un penetration test o di una valutazione red team
 devzero-security/redstack
Laboratorio per operatori red team distribuito con Terraform su AWS: Mythic, Sliver e Adaptix C2 dietro un redirector Apache in stile produzione, con…
 cleanunicorn/theo
Strumento di ricognizione e sfruttamento per Ethereum.
 solomonsklash/chomp-scan
Una pipeline scriptata di strumenti per semplificare la fase di ricognizione del bug bounty/penetration test, così puoi concentrarti a stanare i bug.
 jymcheong/autottp
Tattiche, tecniche e procedure automatizzate
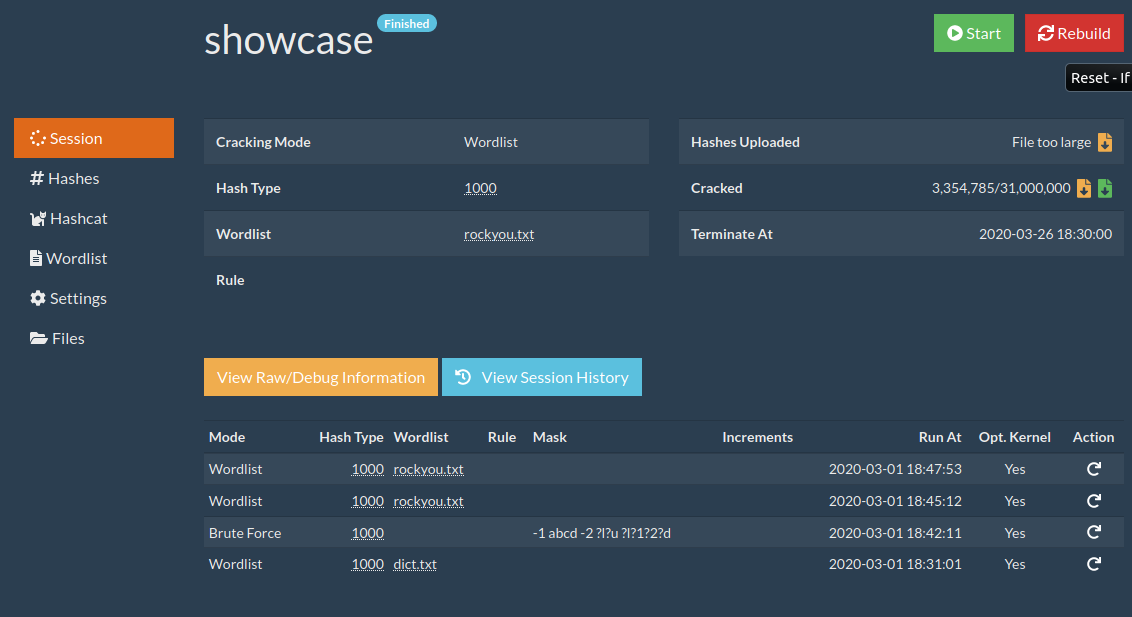 ctxis/crackerjack
CrackerJack / Interfaccia Web di Hashcat / Context Information Security
 leviathan36/kaboom
Uno strumento per automatizzare i test di penetrazione
 spdx/tools-python
Una libreria Python per analizzare, validare e creare documenti SPDX.
 lifting-bits/sleigh
Build CMake della libreria delle specifiche del processore SLEIGH di Ghidra, che fornisce motori standalone di disassemblaggio e p-code lifting per…
 quarkslab/quokka
Quokka: un esportatore binario veloce e accurato
 netero1010/rdphijack-bof
Cobalt Strike Beacon Object File (BOF) che utilizza l'API WinStationConnect per eseguire il dirottamento di sessione RDP locale/remoto.
 ryhanson/externalc2
Una libreria per l'integrazione dei canali di comunicazione con il server Cobalt Strike External C2








