

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Nimbo-C2 — Nimbo-C2 è ancora un altro (semplice e leggero) framework C2 | Kitploit

Strumenti/GitHubGitHub/itaymigdal/nimbo-c2
Frameworks per Penetration TestingEscalation di PrivilegiFramework di ExploitGenerazione di PayloadMeccanismi di PersistenzaPost-ExploitCommand and ControlRed Teaming
GitHubitaymigdal/nimbo-c2

Nimbo-C2

Nimbo-C2 è ancora un altro (semplice e leggero) framework C2

44457839 mesi faRevisionato da Kitploit
Vedi Repository
Condividi

Nimbo-C2

Nimbo

  • Nimbo-C2
  • Informazioni
  • Caratteristiche
  • Installazione
    • Modo facile
    • Modo più facile
  • Utilizzo
  • Limitazioni, Avvertenze, Note
  • Contributi

Informazioni

Nimbo-C2 è un altro framework C2 (semplice e leggero).
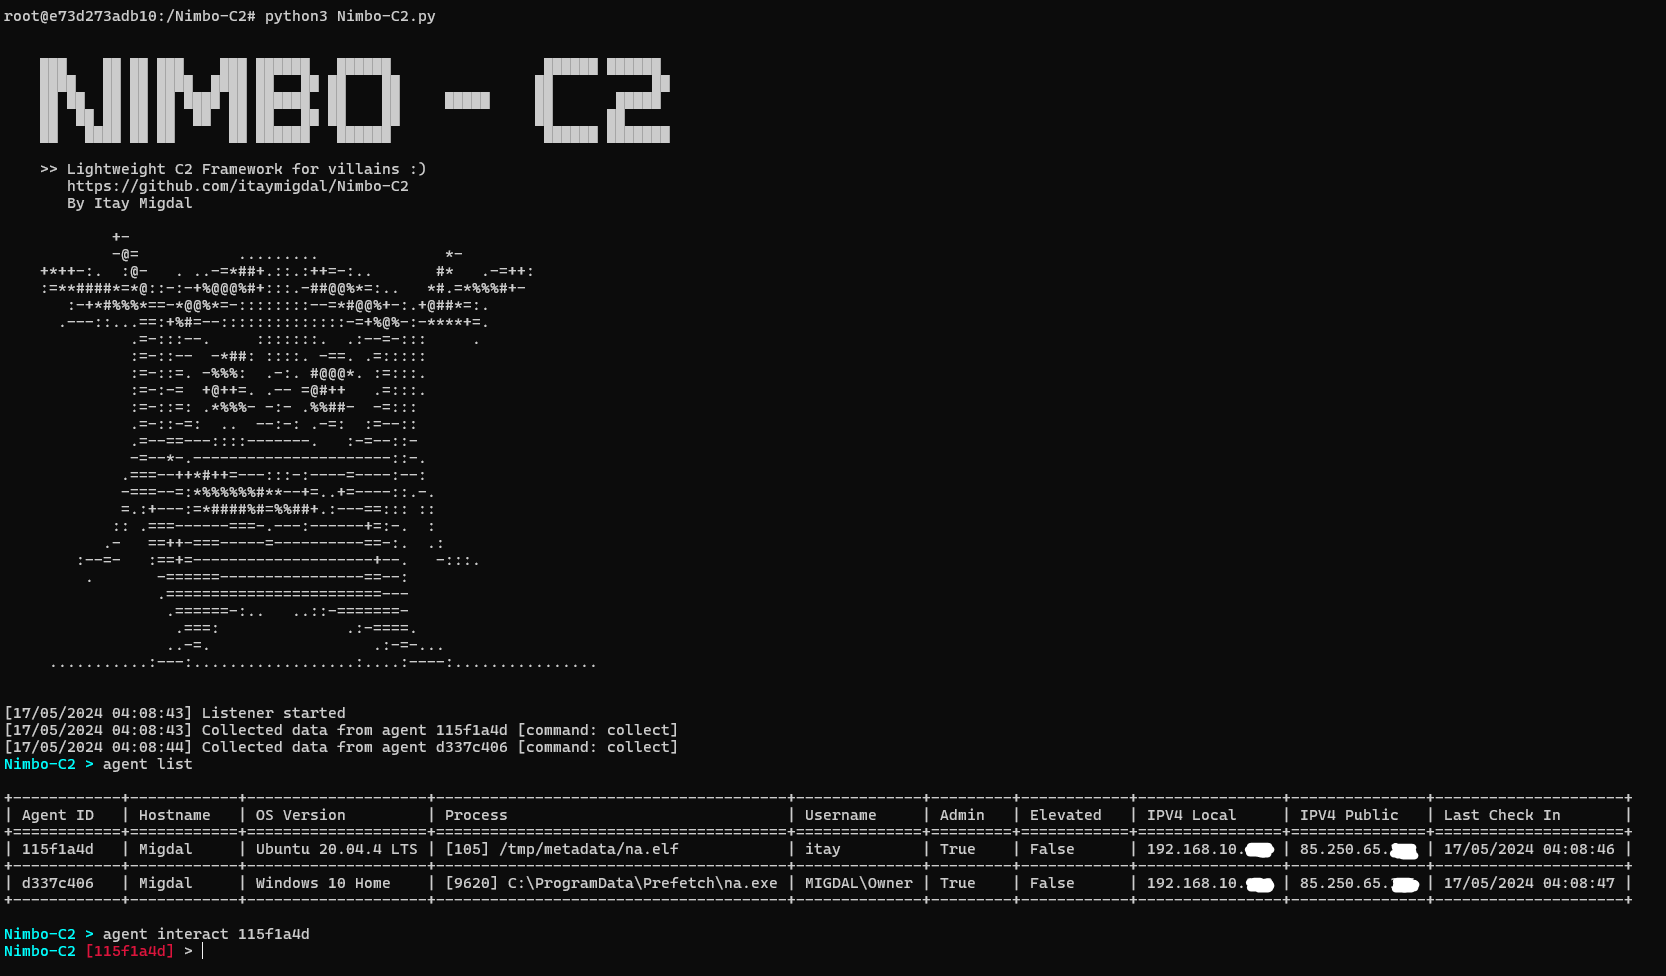
L'agente Nimbo-C2 supporta Windows e Linux x64. È scritto in Nim, con qualche uso di .NET su Windows (caricando dinamicamente il CLR nel processo). Nim è potente, ma interagire con Windows è molto più semplice e robusto usando Powershell, da qui questa combinazione. L'agente Linux è più snello e capace solo di comandi base, incluso il caricamento ELF usando la tecnica memfd.

Tutti i componenti server sono scritti in Python:

  • Listener HTTP che gestisce gli agenti.
  • Builder che genera i payload degli agenti.
  • Nimbo-C2 è il componente C2 interattivo che governa tutti!

Il mio lavoro non sarebbe stato possibile senza il grande lavoro precedente di altri, elencati nei crediti.

Caratteristiche

  • Costruisci payload EXE, DLL, ELF.
  • Configurazione e stringhe dell'impianto crittografate usando NimProtect.
  • Impacchetta payload usando UPX e offusca i nomi delle sezioni PE (UPX0, UPX1) per rendere più difficile il rilevamento e l'unpacking.
  • Comunicazione HTTP crittografata (AES in modalità CBC, chiave hardcoded nell'agente e configurabile tramite config.jsonc).
  • Auto-completamento nella console C2 per un'interazione agevole.
  • Comandi File e Registry.
  • Esecuzione di comandi Powershell in memoria.
  • Comandi di download e upload file.
  • Comandi di scoperta integrati.
  • Cattura schermate, furto di clipboard, registrazione audio e keylogger.
  • Patch a ETW e AMSI usando syscall indiretti.
  • Dump di hash LSASS e SAM.
  • Iniezione di shellcode usando syscall indiretti.
  • Esecuzione inline di assembly .NET.
  • Capacità di persistenza.
  • Metodi di bypass UAC.
  • Impersonificazione di token e getsystem.
  • Impostazione del processo impianto come critico (BSOD alla terminazione).
  • (Linux) Caricamento ELF usando memfd in 2 modalità.
  • E altro!

Installazione

Avvertenza: Nimbo-C2 è pensato per essere eseguito solo all'interno del contenitore Docker fornito

Modo facile

Nota che installare in questo modo potrebbe causare problemi o incompatibilità in futuro poiché l'immagine Docker attualmente non impone versioni di linguaggi e librerie, quindi considera di saltare al metodo successivo.

  1. Clona il repository ed entra con cd
git clone https://github.com/itaymigdal/Nimbo-C2
cd Nimbo-C2
  1. Costruisci l'immagine docker
docker build -t nimbo-dependencies .
  1. Torna con cd nei file sorgente ed esegui l'immagine docker in modo interattivo, esponi la porta 80 e monta la directory Nimbo-C2 nel contenitore (così puoi accedere facilmente a tutti i file del progetto, modificare config.jsonc, scaricare e caricare file dagli agenti, ecc.). Per Linux sostituisci ${pwd} con $(pwd).
cd Nimbo-C2
docker run -it --rm -p 80:80 -v ${pwd}:/Nimbo-C2 -w /Nimbo-C2 nimbo-dependencies

Modo più facile

Qui stiamo usando l'immagine Docker già costruita, testata e archiviata - raccomandato.

git clone https://github.com/itaymigdal/Nimbo-C2
cd Nimbo-C2/Nimbo-C2
docker run -it --rm -p 80:80 -v ${pwd}:/Nimbo-C2 -w /Nimbo-C2 itaymigdal/nimbo-dependencies

Per Linux sostituisci ${pwd} con $(pwd).

Utilizzo

Prima, modifica config.jsonc secondo le tue esigenze.

Poi esegui con: python3 Nimbo-C2.py

Usa il comando help per ogni schermata e il completamento con tab.

Limitazioni, Avvertenze, Note

  • Anche se la comunicazione HTTP è crittografata, l'header 'user-agent' è in chiaro e porta il vero ID dell'agente, che alcuni prodotti potrebbero segnalare come sospetto.
  • Avvolgi percorsi o argomenti con spazi tra virgolette doppie.
  • CLR funziona con il token di accesso primario, quindi impersonate/getsys non influenzano iex/assembly.
  • I comandi audio, lsass (tranne il metodo Evil Lsass Twin) salvano temporaneamente gli artefatti su disco prima di esfiltrare e cancellarli.
  • Se tunnelizzi il server Nimbo (ad esempio se lo esponi tramite Pinggy), usa TCP, non HTTP.

Contributi

Questo software potrebbe essere buggato o instabile in alcuni casi d'uso poiché non è stato testato completamente e costantemente. Sentiti libero di aprire issue, PR e contattarmi per qualsiasi motivo a (Gmail | Linkedin)


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    260
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →




