
 #1
Strumenti, framework e ambienti generici a supporto di vari flussi di lavoro e attività di sicurezza informatica.
Raccomandato da Kitploit
 pion/dtls
Implementazione nativa in Go di DTLS 1.2 e 1.3 con scambio di chiavi ECDHE e PSK, cifrari AEAD, connection ID, ripresa della sessione, 0-RTT e…
 mgeeky/protectmytooling
Multi-Packer wrapper che ci consente di concatenare vari packer, obfuscator e altre armi orientate al Red Team. Caratterizzato da watermarking degli…
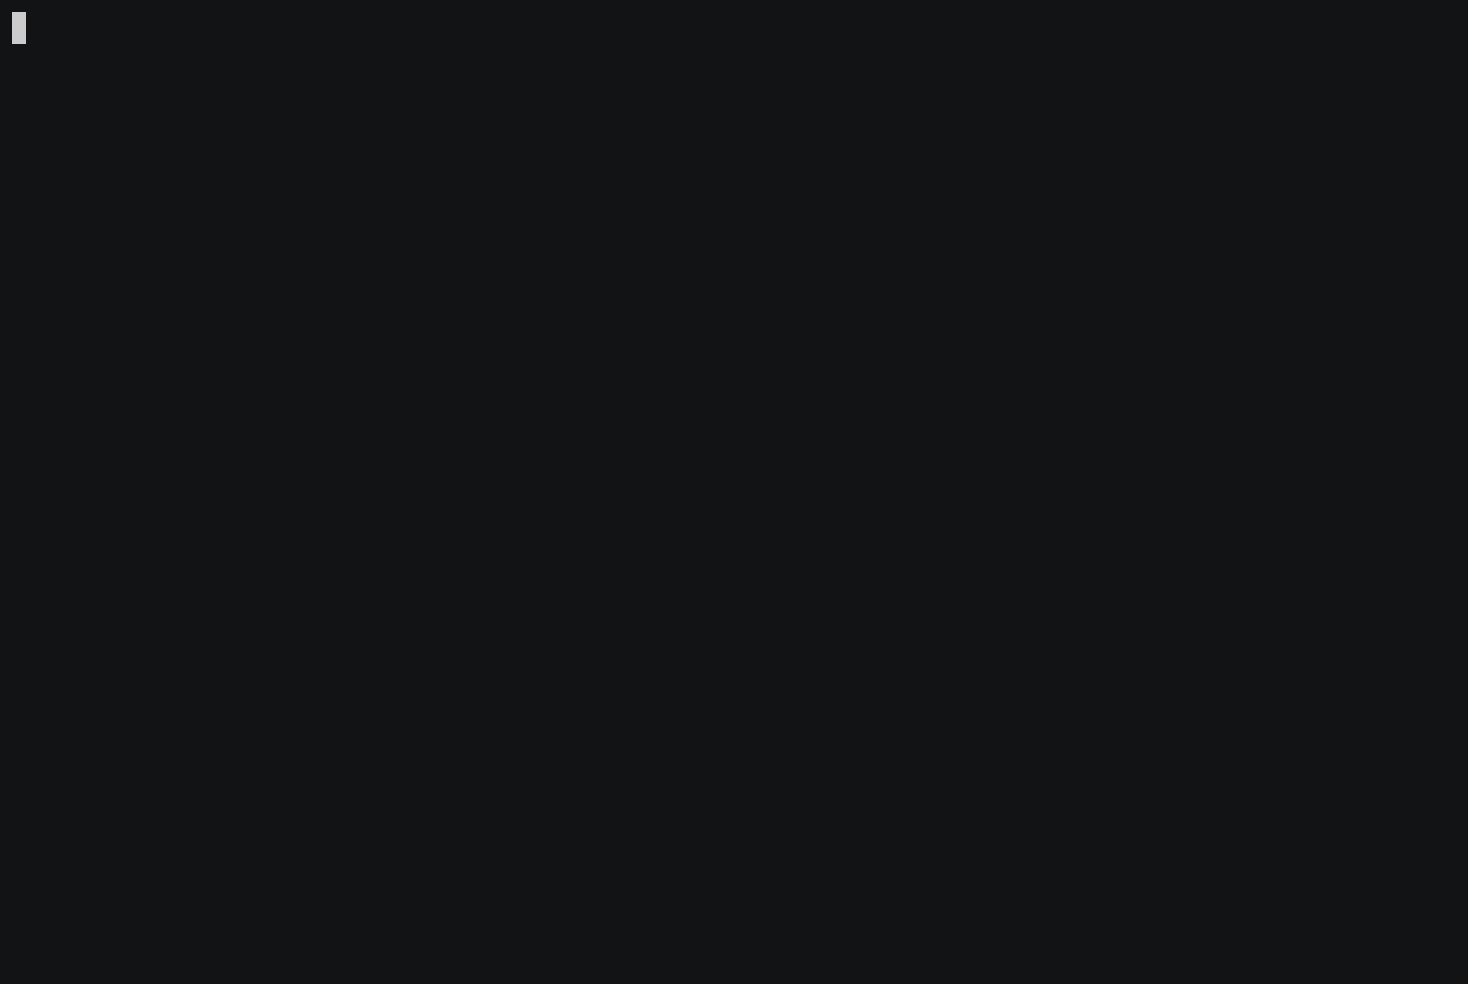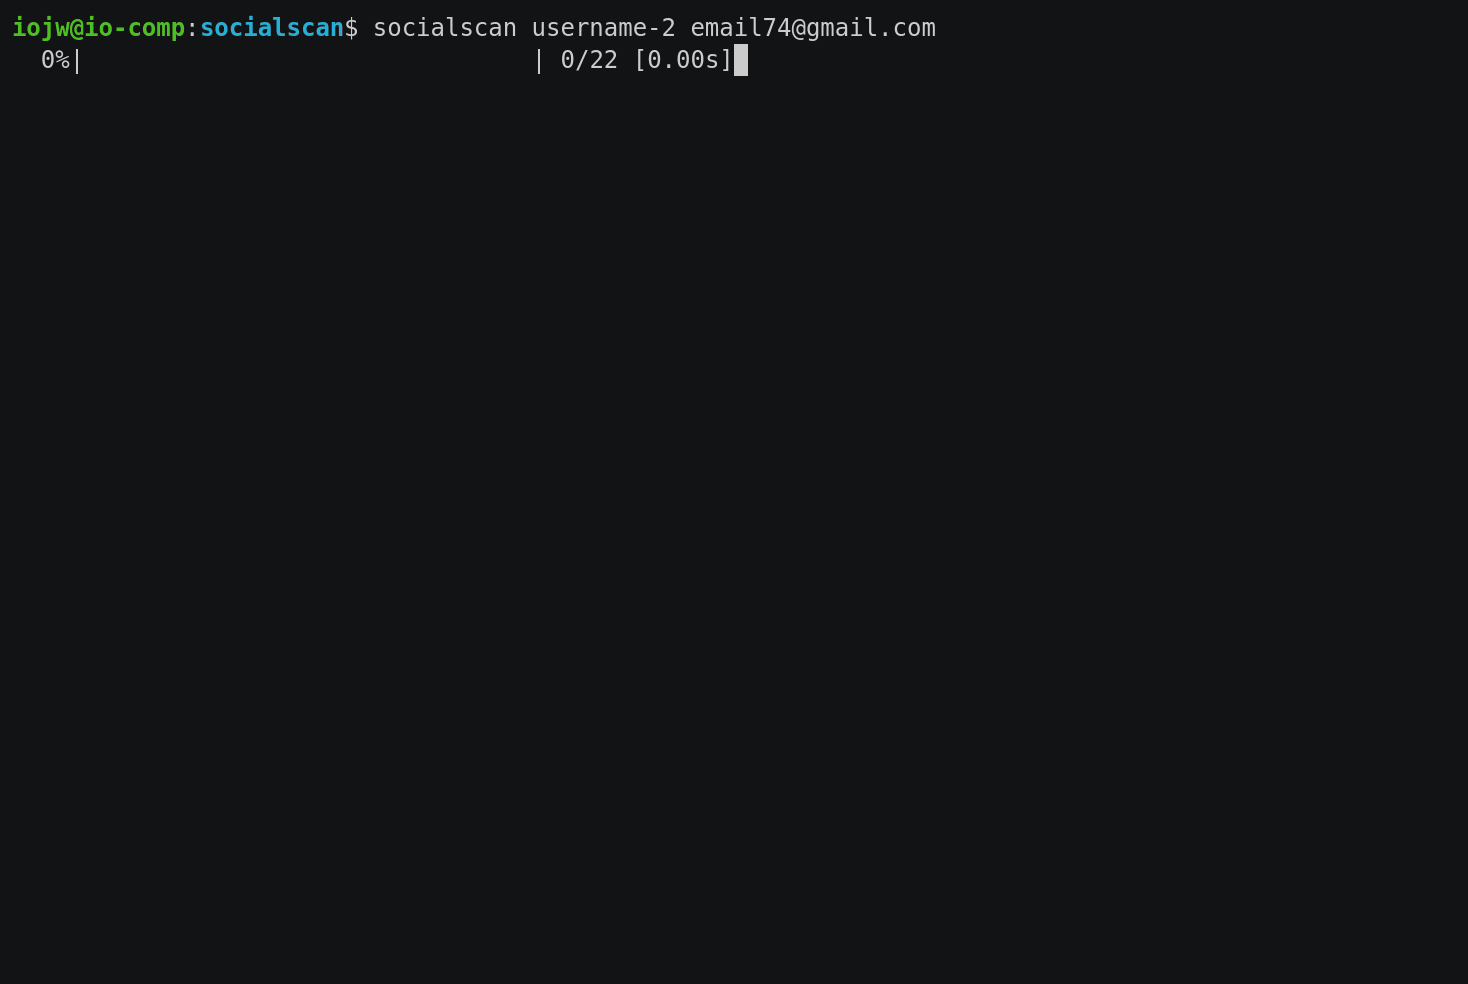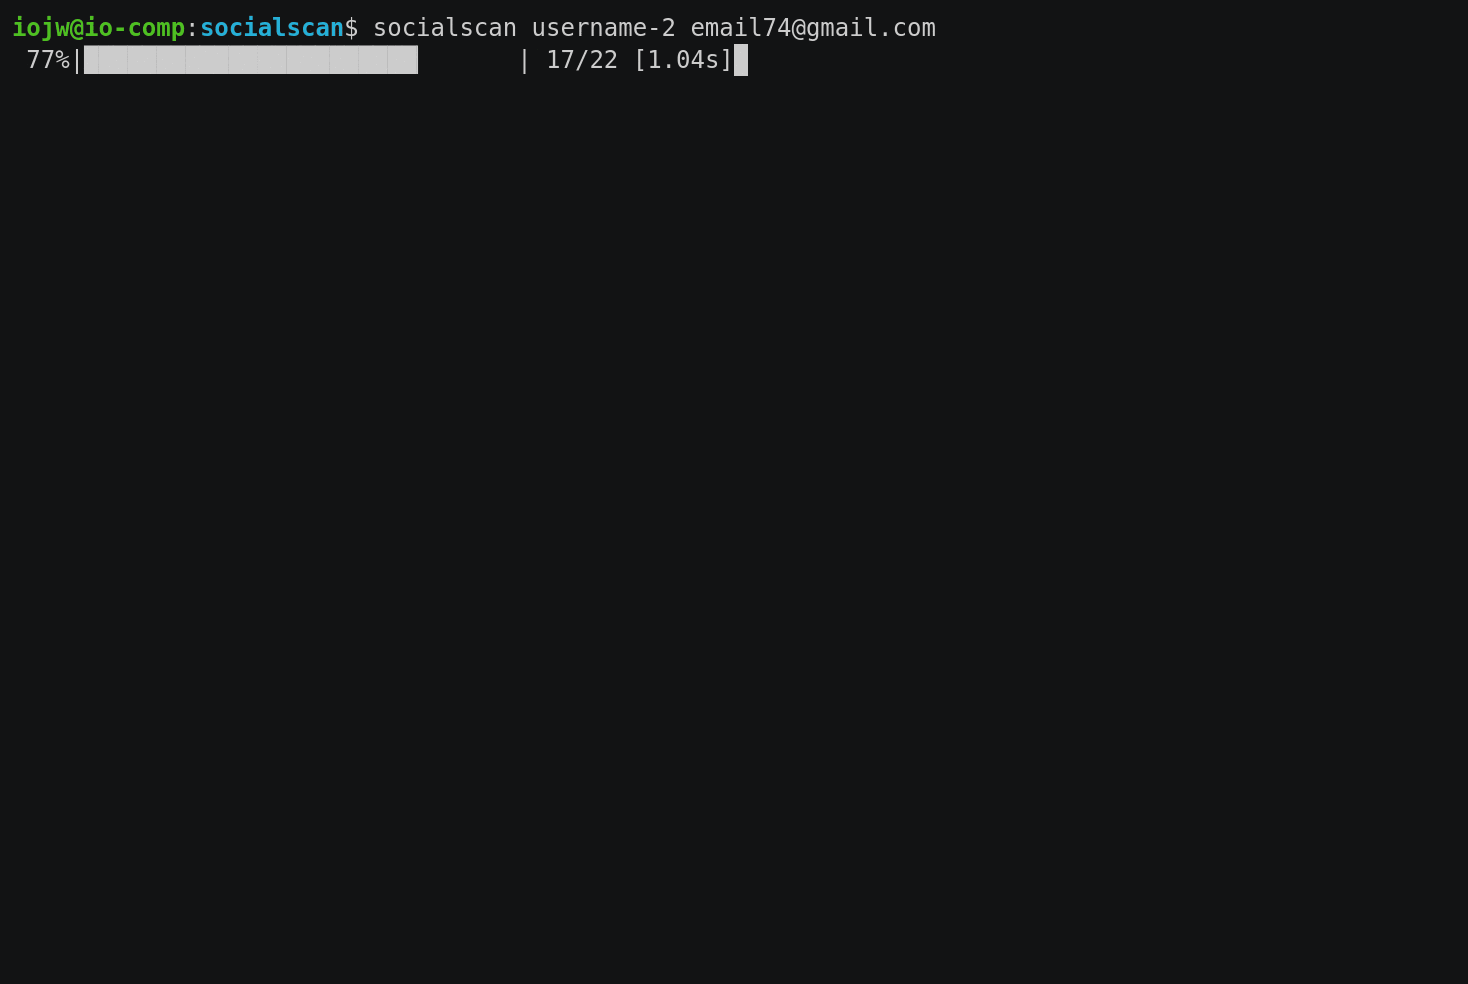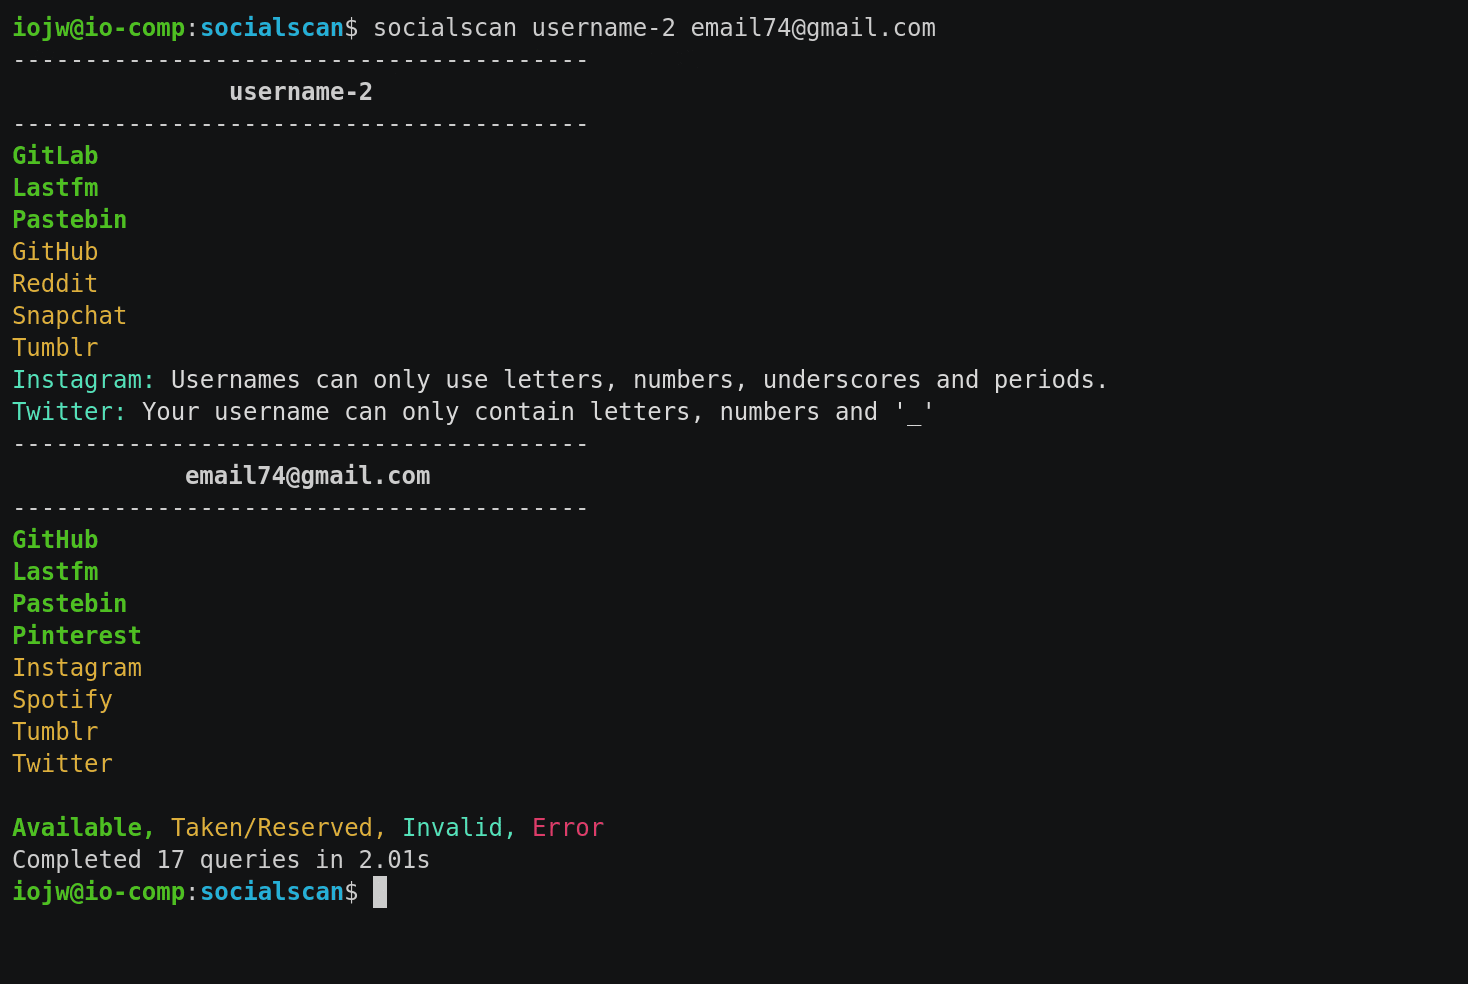 iojw/socialscan
Libreria Python per interrogare accuratamente l'utilizzo di nomi utente ed email su piattaforme online
 samratashok/admodule
Modulo PowerShell ActiveDirectory firmato da Microsoft
 r3dy/capsulecorp-pentest
Ambiente Vagrant VirtualBox per condurre un test di penetrazione di rete interna
 kolbicz/wqfiles
File browser, app data manager and cache cleaner for iOS 26 and 27 (worse_query, no jailbreak)
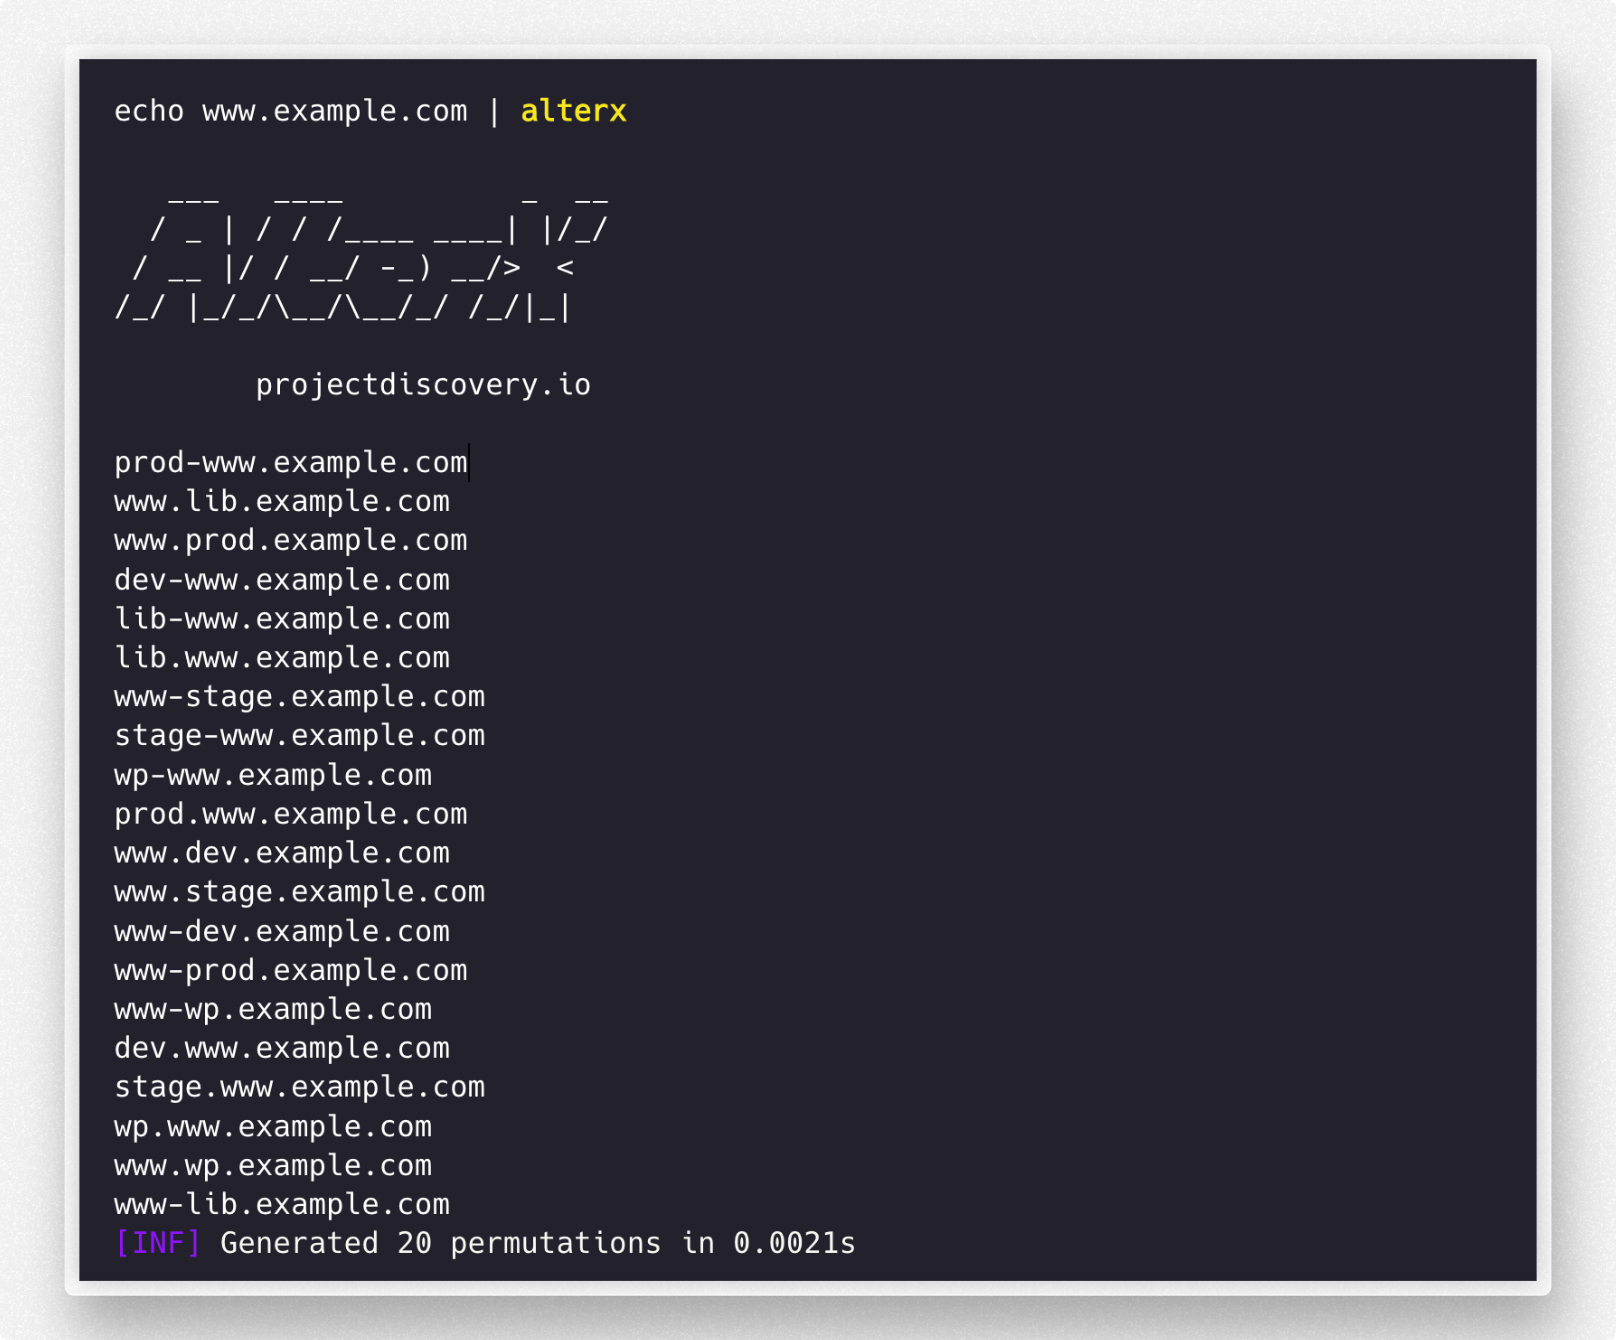 projectdiscovery/alterx
Generatore di wordlist per sottodomini veloce e personalizzabile che utilizza DSL
 jsitech/jshielder
Script di hardening per server Linux / Deployer sicuro di LAMP-LEMP / CIS Benchmark
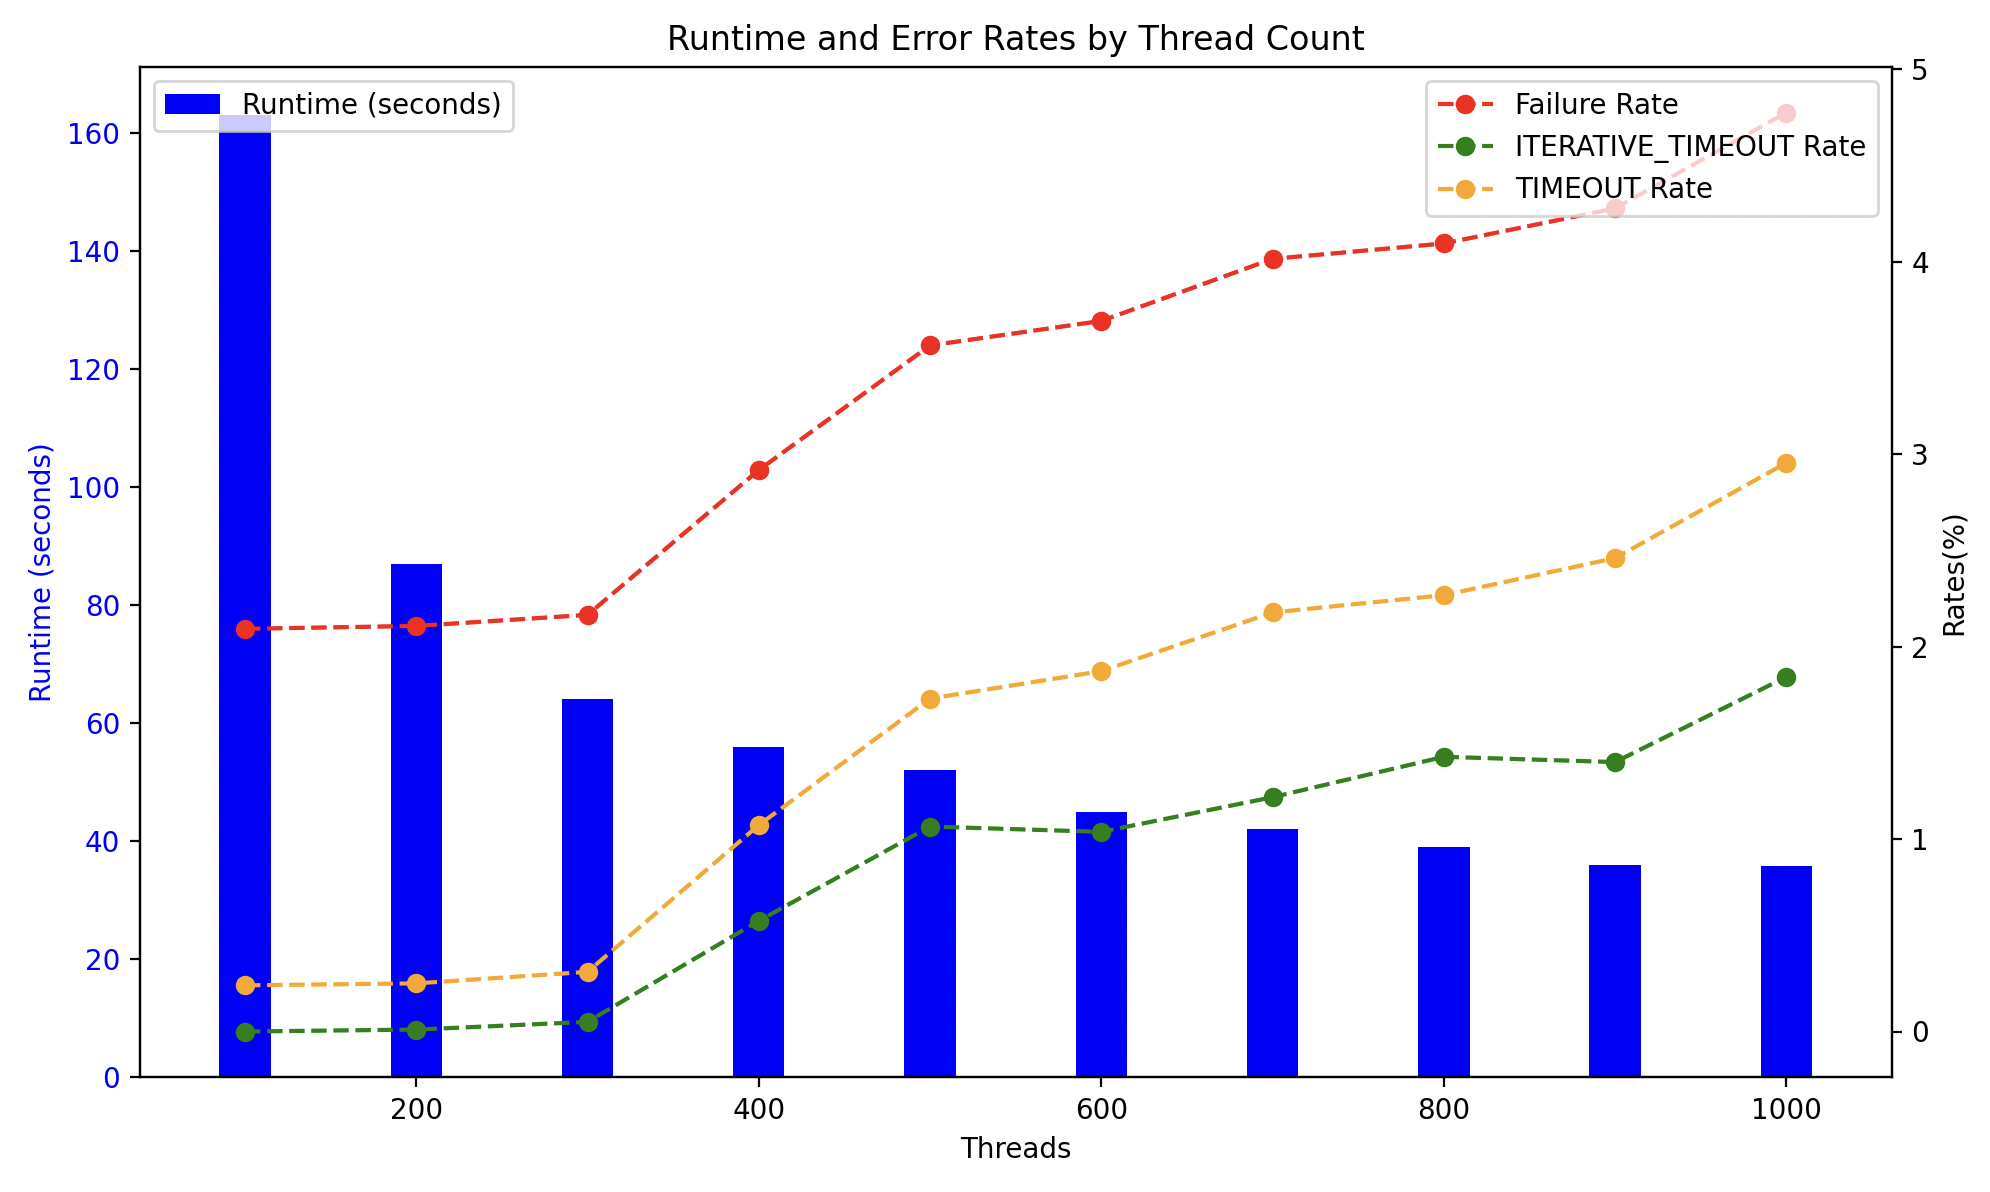 zmap/zdns
Libreria di ricerca DNS veloce e strumento CLI
 netsniff-ng/netsniff-ng
Un coltellino svizzero per le operazioni di rete quotidiane su Linux.
 rdesktop/rdesktop
Client RDP open-source per connettersi ai Servizi Terminal Windows da sistemi Unix-like, con supporto per le versioni 4 e 5 di RDP e autenticazione…
 zodiacon/alltools
Tutti gli strumenti ragionevolmente stabili
 m4sc3r4n0/evil-droid
Framework per creare, generare e incorporare payload APK per test di penetrazione su Android, sfruttando Metasploit per lo sfruttamento e Apktool per…
 bhassani/eternalbluec
Suite EternalBlue rifatta in C/C++ che include: MS17-010 Exploit, rilevatore di vulnerabilità EternalBlue, rilevatore DoublePulsar e caricatore di…
 archstrike/archstrike
Un repository Arch Linux per professionisti e appassionati di sicurezza. Realizzato secondo l'Arch Way e ottimizzato per i686, x86_64, ARMv6, ARMv7 e…
 xsscx/fuzz
Firme di injection di commodity, input malevoli, XSS, injection di header HTTP, XXE, RCE, Javascript, XSLT
 tnm/zclaw
Il tuo assistente AI personale tutto-in-uno in 888KiB (~35KB di codice dell'app). In esecuzione su un ESP32. GPIO, cron, strumenti personalizzati,…
 s3n4t0r-0x0/bear-c2
Il server di exploit per i risultati out-of-band. Punta un target verso un dominio che possiedi. Ogni richiesta HTTP e ogni email che invia finisce…








