#1
Strumenti per la raccolta, l'analisi e l'operatività di feed di minacce, indicatori di compromissione (IOC) e tendenze di attacco.
Raccomandato da Kitploit
 cert-lv/exchange_webshell_detection
Rileva webshell lasciati sui server Microsoft Exchange sfruttati attraverso il gruppo di vulnerabilità "proxylogon" (CVE-2021-26855, CVE-2021-26857,…
 mandiant/ioc-scanner-cve-2019-19781
Scanner per indicatori di compromesso per CVE-2019-19781
 pwnedshell/bugs-feed
Bug's feed è un portale ospitato localmente dove puoi cercare le ultime notizie, video, CVE, vulnerabilità...
 alexverboon/psmdatp
Modulo PowerShell per la gestione di Microsoft Defender Advanced Threat Protection
 mandiant/citrix-ioc-scanner-cve-2023-3519
Scanner basato su Bash per il rilevamento di indicatori di compromissione derivanti dallo sfruttamento di CVE-2023-3519 su appliance Citrix ADC, con…
 deadbits/yara-rules
Raccolta di firme YARA da ricerche individuali
 woj-ciech/pepe
Raccogli informazioni sugli indirizzi email da Pastebin
 rcesecurity/advisories
Security Advisories
 playtikaoss/leaktopus
Scanner automatizzato per la rilevazione di segreti e fughe di dati per GitHub e siti di paste, con filtraggio euristico, arricchimento IOL tramite…
 cisagov/check-your-pulse
Questo strumento può aiutare a determinare se gli indicatori di compromissione (IOC) esistono nei file di log di un'appliance Pulse Secure VPN per…
 ansvar-systems/eu_compliance_mcp
Server MCP focalizzato sulla conformità UE
 ranguli/ioccheck
Uno strumento per semplificare il processo di ricerca di IOCs.
 soteria-security/hafnium-ioc
Uno script PowerShell per identificare indicatori di sfruttamento di CVE-2021-26855, CVE-2021-26857, CVE-2021-26858 e CVE-2021-26865
 kolya5544/bearftp
Server FTP honeypot scritto in .NET Core (C#) per Linux e Windows.
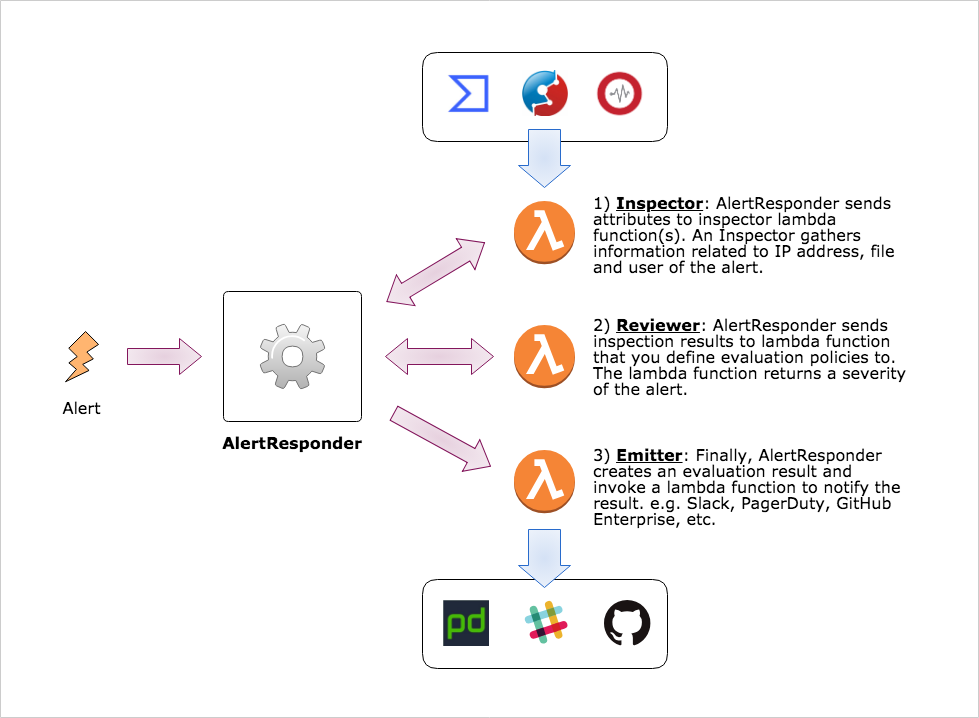 m-mizutani/alertresponder
Framework automatico di risposta agli avvisi di sicurezza by AWS Serverless Application Model