#1
Strumenti per la raccolta, l'analisi e l'operatività di feed di minacce, indicatori di compromissione (IOC) e tendenze di attacco.
Raccomandato da Kitploit

 danielbohannon/revoke-obfuscation
Framework di rilevamento dell'offuscamento di PowerShell
 talbeerysec/curveballdetection
Risorse relative al rilevamento di CurveBall (CVE-2020-0601)
 nccgroup/yaml2yara
Genera regole YARA in blocco da input YAML
 airbnb/binaryalert
BinaryAlert: Rilevamento malware serverless, in tempo reale e retroattivo.
 eliushhimel/citrix-honeypot
Citrix ADC (NetScaler) Honeypot. Supporta il rilevamento di CVE-2019-19781 e dei tentativi di accesso.
 dlee35/curveball_lua
Repository contenente script Lua e PCAP per trovare tentativi di sfruttamento di CVE-2020-0601 tramite traffico di rete
 digitalshadows/cve-2019-19781_iocs
Indicatori di compromissione (IoC) curati per CVE-2019-19781, inclusi indirizzi IP e dati whois dai log honeypot per aiutare il rilevamento delle…
 malwaretech/citrixhoneypot
Rileva e registra i tentativi di scansione e sfruttamento di CVE-2019-19781.
 yampelo/beagle
Beagle è uno strumento di risposta agli incidenti e di digital forensics che trasforma log di sicurezza e dati in grafici.
 biggiesmallsag/nighthawkresponse
Framework forense per la risposta agli incidenti
 cisco/joy
Un pacchetto per catturare e analizzare dati di flusso di rete e dati intra-flusso, per ricerca di rete, analisi forense e monitoraggio della…
 pentesteracademy/patoolkit
PA Toolkit è una raccolta di plugin per l'analisi del traffico focalizzati sulla sicurezza.
 brets0150/stickyexim
Exim Honey Pot per tentativi di exploit di CVE-2019-10149.
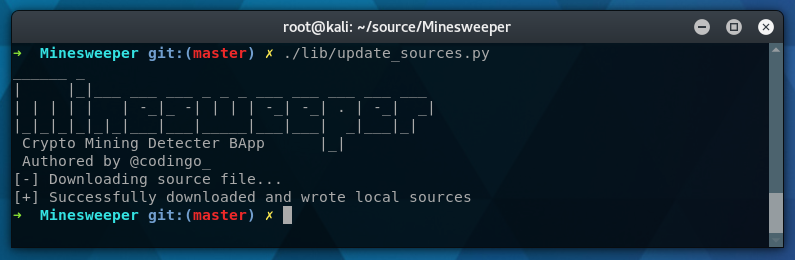 codingo/minesweeper
Un plugin per Burpsuite (BApp) per facilitare il rilevamento di script caricati da oltre 23000 domini malevoli di mining di criptovalute…
 ecstatic-nobel/osweep
Non limitarti a cercare OSINT. Spazza via.