
 #1
Strumenti per la raccolta, l'analisi e l'operatività di feed di minacce, indicatori di compromissione (IOC) e tendenze di attacco.
Raccomandato da Kitploit

 owasp/security-culture
Repository OWASP Security Culture
 alex-cart/leaf
Framework di Acquisizione di Prove per Linux
 opencybersecurityalliance/kestrel-lang
Kestrel threat hunting language: costruire huntflows riutilizzabili, componibili e condivisibili attraverso diverse fonti di dati e threat intel.
 netflix/security-bulletins
Bollettini di sicurezza relativi all'Open Source di Netflix
 theresafewconors/sooty
Lo strumento CLI tutto-in-uno per analisti SOC per automatizzare e velocizzare il flusso di lavoro.
 corelight/community-id-spec
Uno standard aperto per l'hashing dei flussi di rete in identificatori, noto anche come "Community IDs".
 ignacioj/whacamole
Analisi della memoria live per rilevare IOC di malware in processi, moduli, handle, token, thread, assembly .NET, spazio degli indirizzi di memoria e…
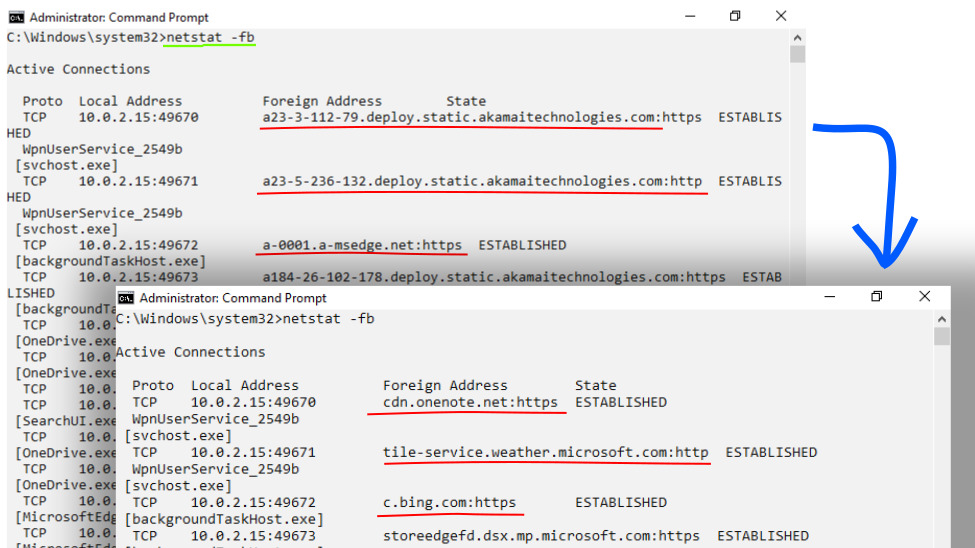 korc/pr-dnsd
Daemon DNS ricorsivo passivo che registra tutte le query e risposte DNS, consentendo la visibilità di rete, l'arricchimento dei log EDR/IR e la…
 tadash10/detect-cve-2024-0762
Rilevare vulnerabilità come CVE-2024-0762, in particolare nel firmware UEFI, è piuttosto impegnativo a causa della natura di basso livello
 cloudflare/exim-cve-2019-10149-data
Dataset curato di IP, ASN e banner SMTP per Exim CVE-2019-10149, con advisory collegati e intelligence sugli attori delle minacce per ricerca sulle…
 corelight/cve-2022-26809
Pacchetto Zeek che rileva i tentativi di esecuzione di codice remoto CVE-2022-26809 e lo sfruttamento riuscito tramite DCE/RPC, generando notifiche…
 nextcloud/security-advisories
👮 Avvisi di sicurezza di Nextcloud
 ccob/beaconeye
Caccia i beacon di CobaltStrike e registra l'output dei comandi dell'operatore
 corelight/cve-2020-16898
Un pacchetto di rilevamento di rete per CVE-2020-16898 (Vulnerabilità di esecuzione di codice in remoto in Windows TCP/IP)
 iudicium/pryingdeep
Prying Deep - Uno strumento OSINT per raccogliere informazioni sul dark web.
 pedramamini/iocextract
Estrattore di Indicatori di Compromissione (IOC) Disarmati.
 synacktiv/hexalocker-analysis
Analisi del ransomware HexaLocker
 h4md153v63n/cves
Vulnerabilità ed Esposizioni Comuni







