
 #1
Strumenti per la raccolta, l'analisi e l'operatività di feed di minacce, indicatori di compromissione (IOC) e tendenze di attacco.
Raccomandato da Kitploit
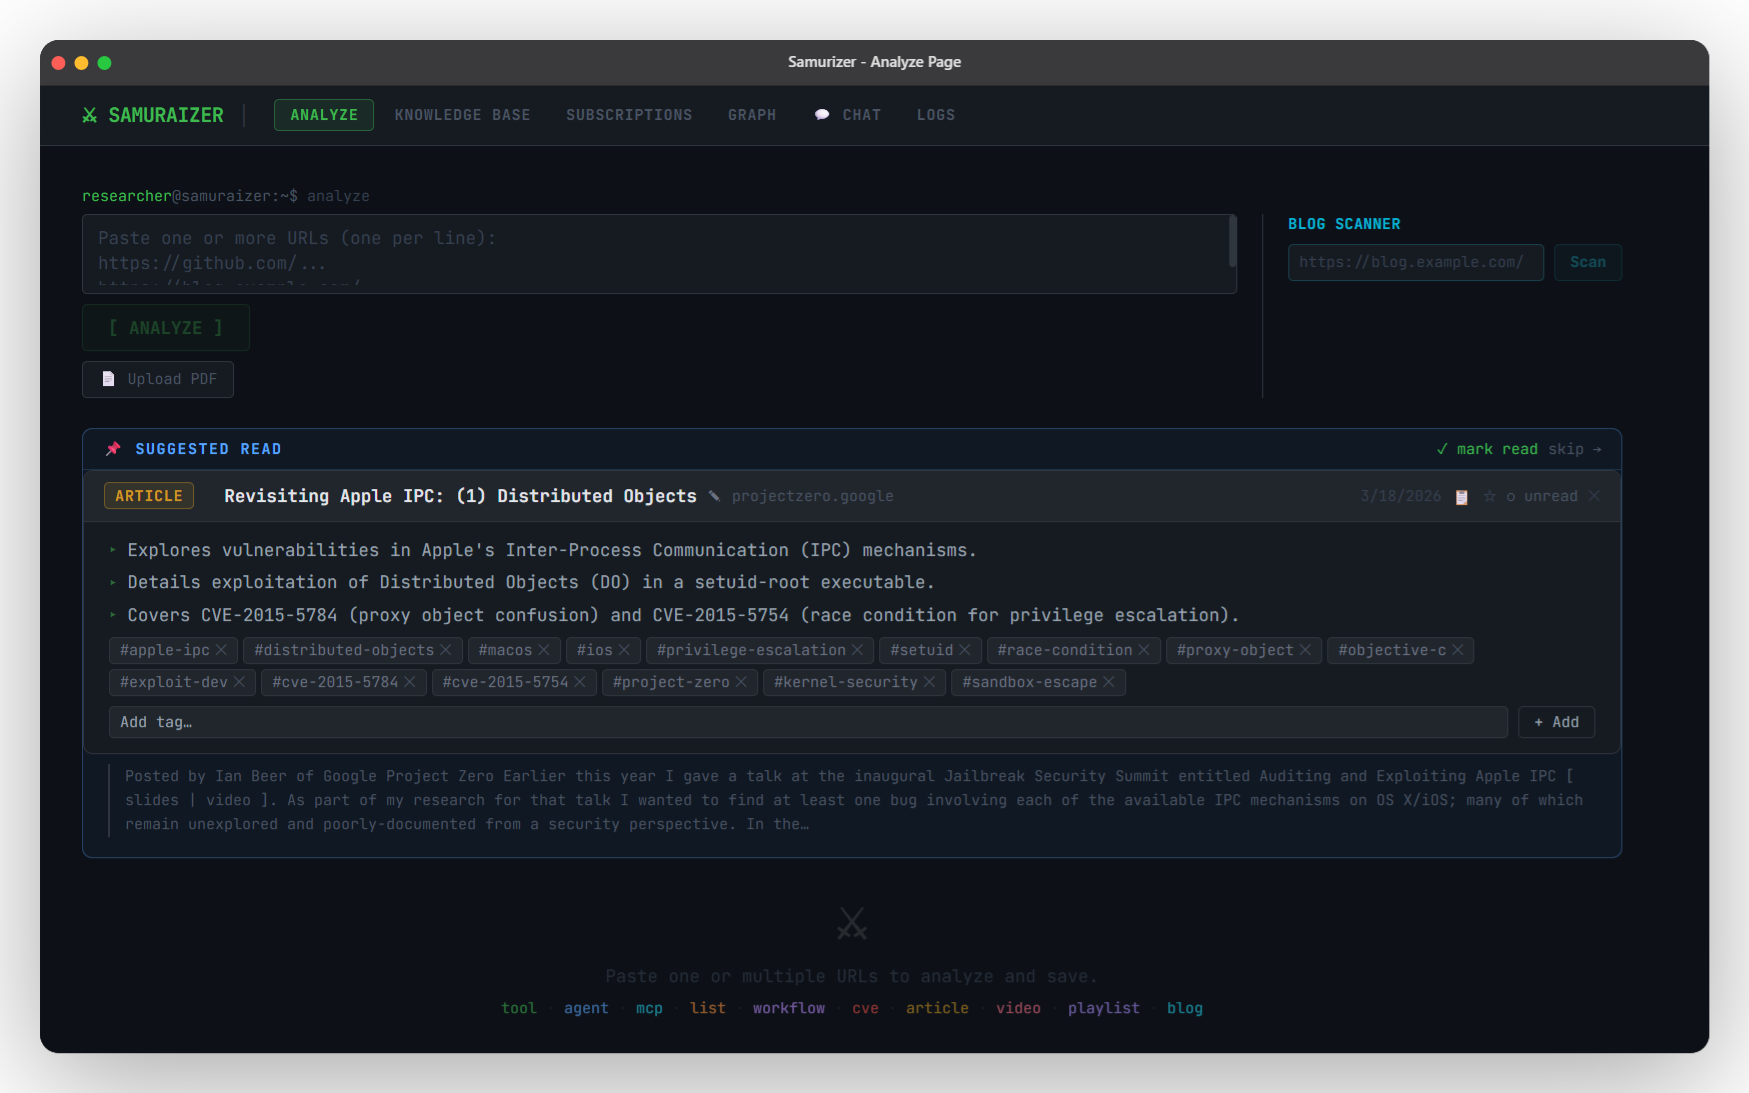
 zomry1/samuraizer
NotebookLM sotto steroidi — appositamente progettato per ricercatori di sicurezza.
 hargabyte/cve-scanner
Scanner CVE locale per OpenClaw che confronta le versioni con oltre 522 vulnerabilità note, mostra le CVE recenti ad alta gravità e consiglia gli…
 speytech/c-sentinel
Osservabilità Semantica per Sistemi UNIX - Una sonda di sistema leggera basata su C con analisi basata su AI
 ashrafzaryouh/cve-2026-21643
Repository di advisory che documenta CVE-2026-21643, un'iniezione SQL pre-autenticazione nella GUI di amministrazione di FortiClientEMS 7.4.4, con…
 justjeff211/conti-ransomware-writeup
Condotta un'indagine SOC completa su un compromesso ransomware Conti di un server Exchange utilizzando Splunk 8.2.2. Analizzati 28,145 eventi…
 squiblydoo/certreport
Uno strumento per supportare la segnalazione dei certificati Authenticode, riducendo lo sforzo richiesto agli individui per segnalarli.
 sh1katagana1/threatintelligence
Un repository per tutto ciò che riguarda l'intelligence sulle minacce informatiche
 tarunbharathe/zero-click-rce-incident-response-cve-2025-21298
Indagine tecnica e contenimento dell'host di un exploit RCE zero-click di gravità critica (CVE-2025-21298) utilizzando telemetria EDR e analisi…
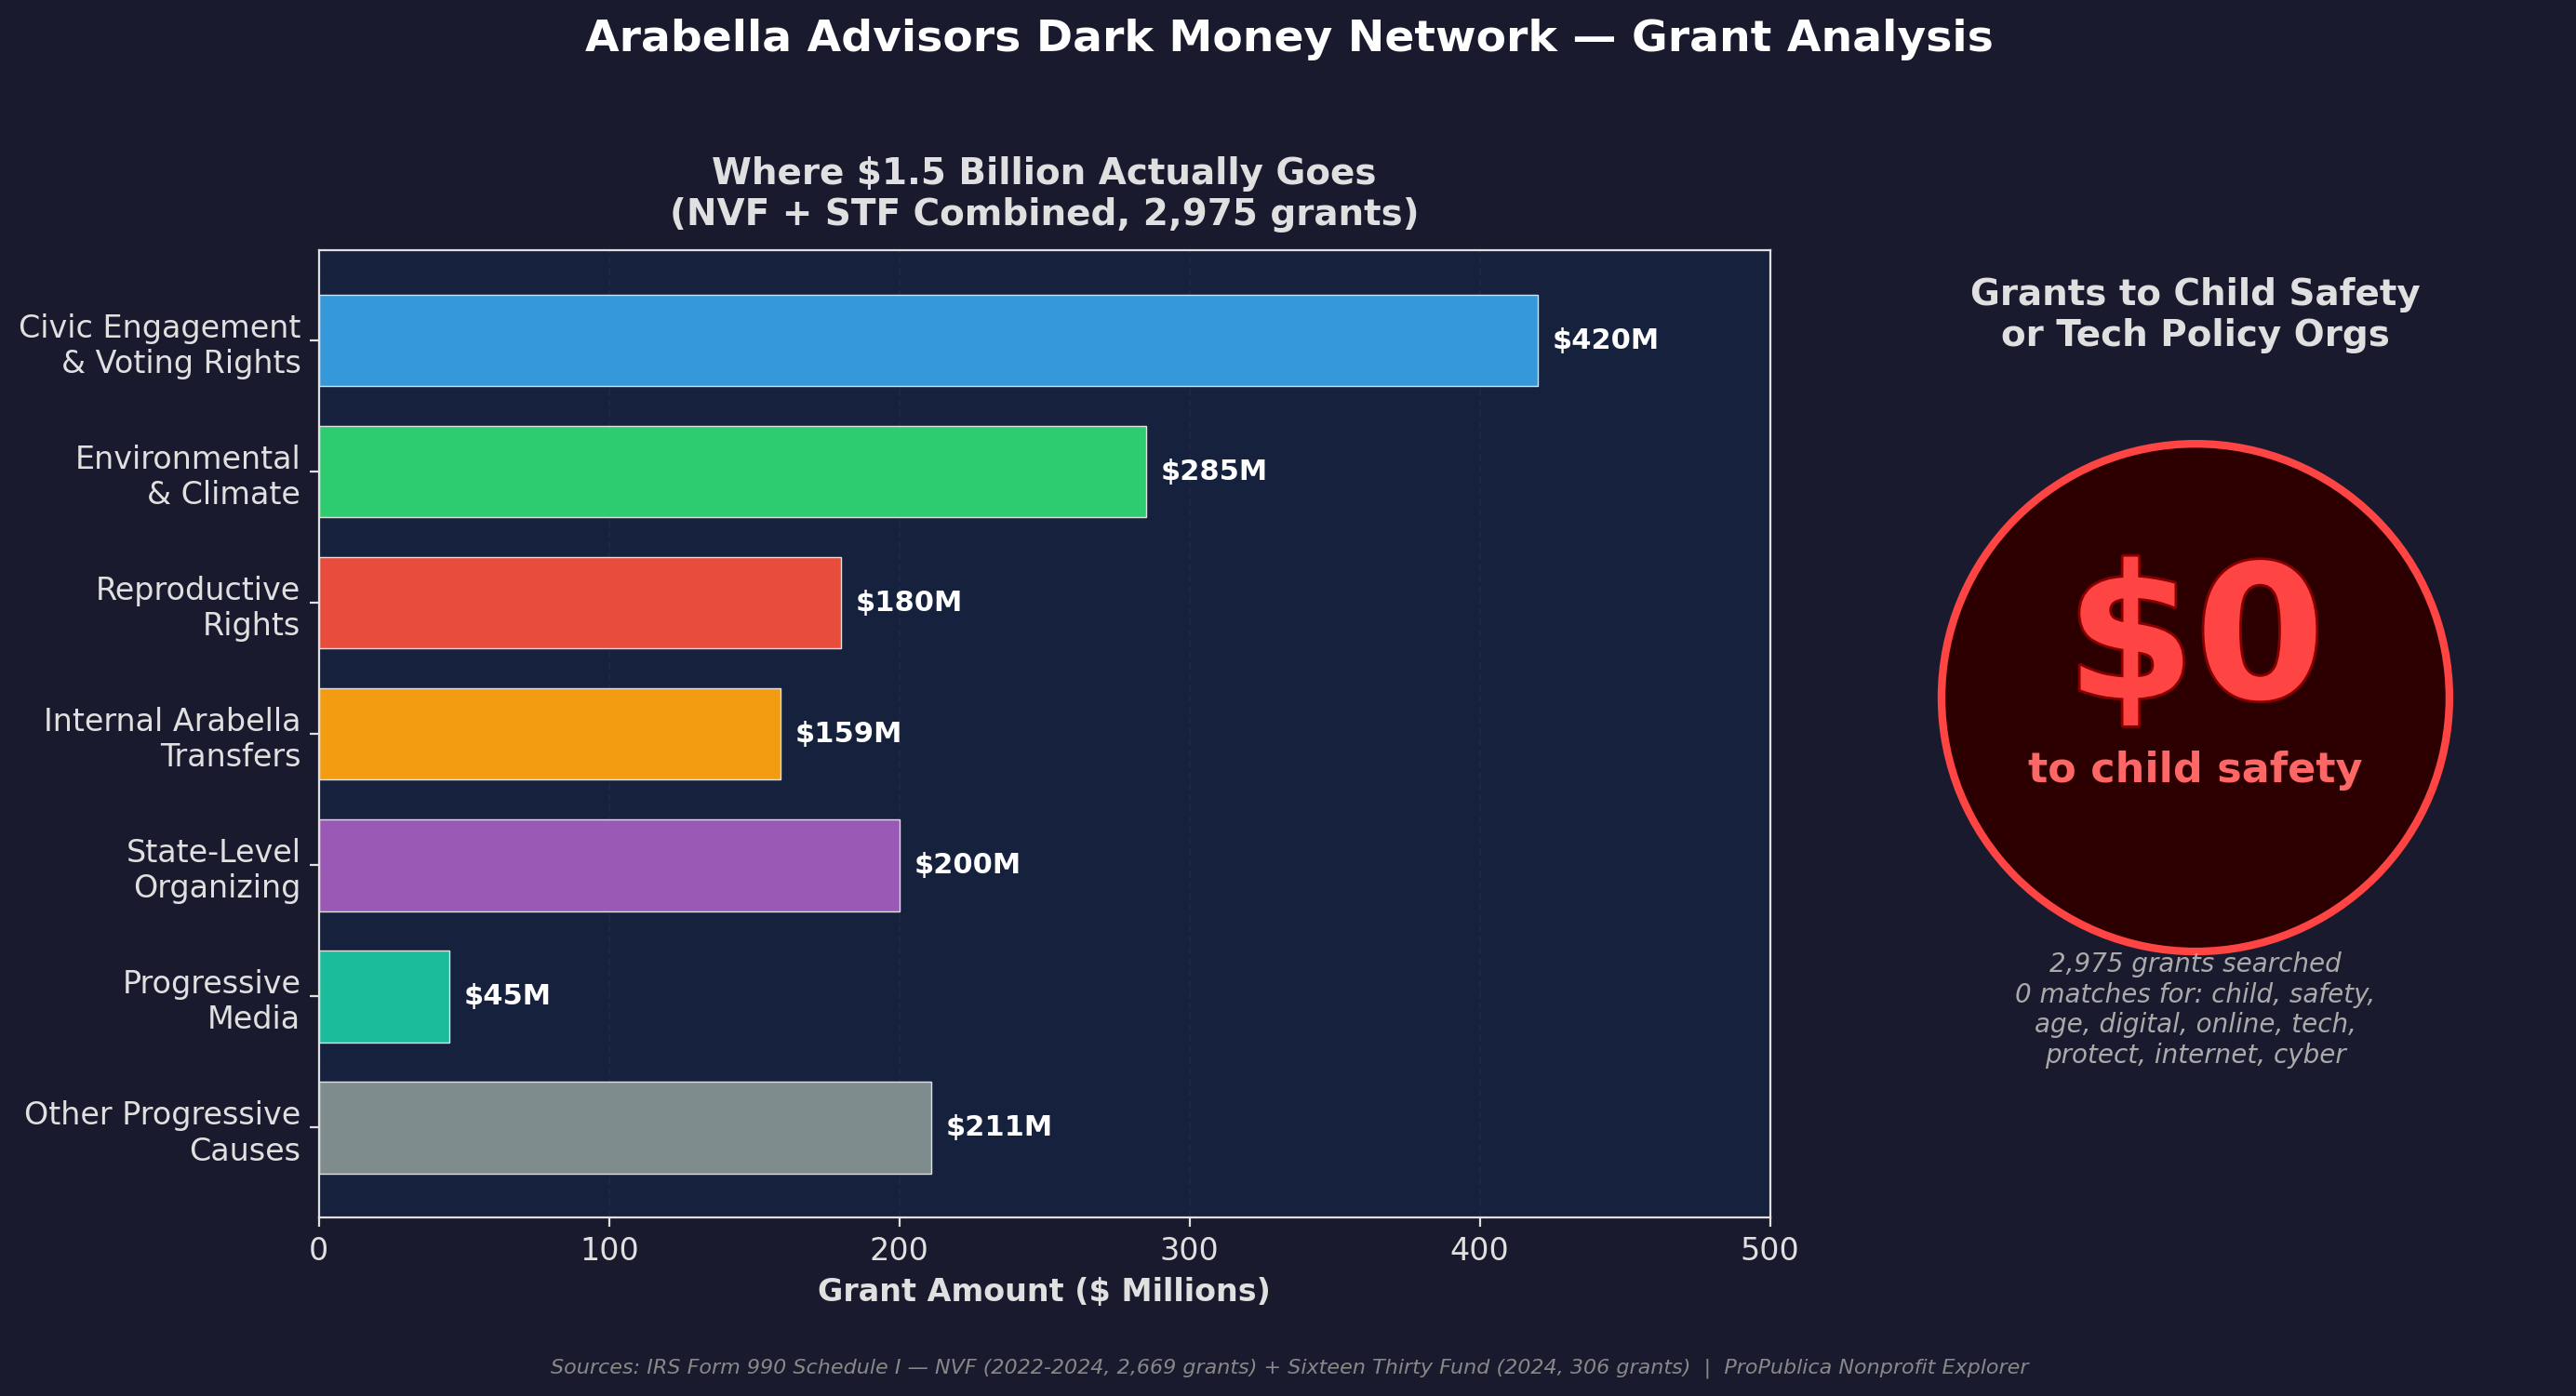 upper-up/meta-lobbying-and-other-findings
Indagine di intelligence su fonti aperte sulla campagna di lobbying multicanale di Meta per l'App Store Accountability Act, tracciando i flussi di…
 edi-marc/vulnerability_list
Questo repository contiene informazioni sulle CVE trovate durante la mia attività.
 playtikaoss/leaktopus
Scanner automatizzato per la rilevazione di segreti e fughe di dati per GitHub e siti di paste, con filtraggio euristico, arricchimento IOL tramite…
 aquasecurity/vexhub
Aggrega i documenti Vulnerability Exploitability eXchange (VEX) provenienti da progetti open-source. Li organizza per PURL per l'integrazione…
 dozermx/argus
Scanner di ricognizione e superficie d'attacco multi-fase che mappa domini, IP, ASN, asset cloud e CVE in un grafo di conoscenza con punteggi CVSS e…
 garethmsheldon/cve-2026-22557-unifi-detection
Contenuto di rilevamento per CVE-2026-22557 — UniFi Network Application path traversal non autenticato (CVSS 10.0). Include YARA, Sigma, KQL, Splunk…
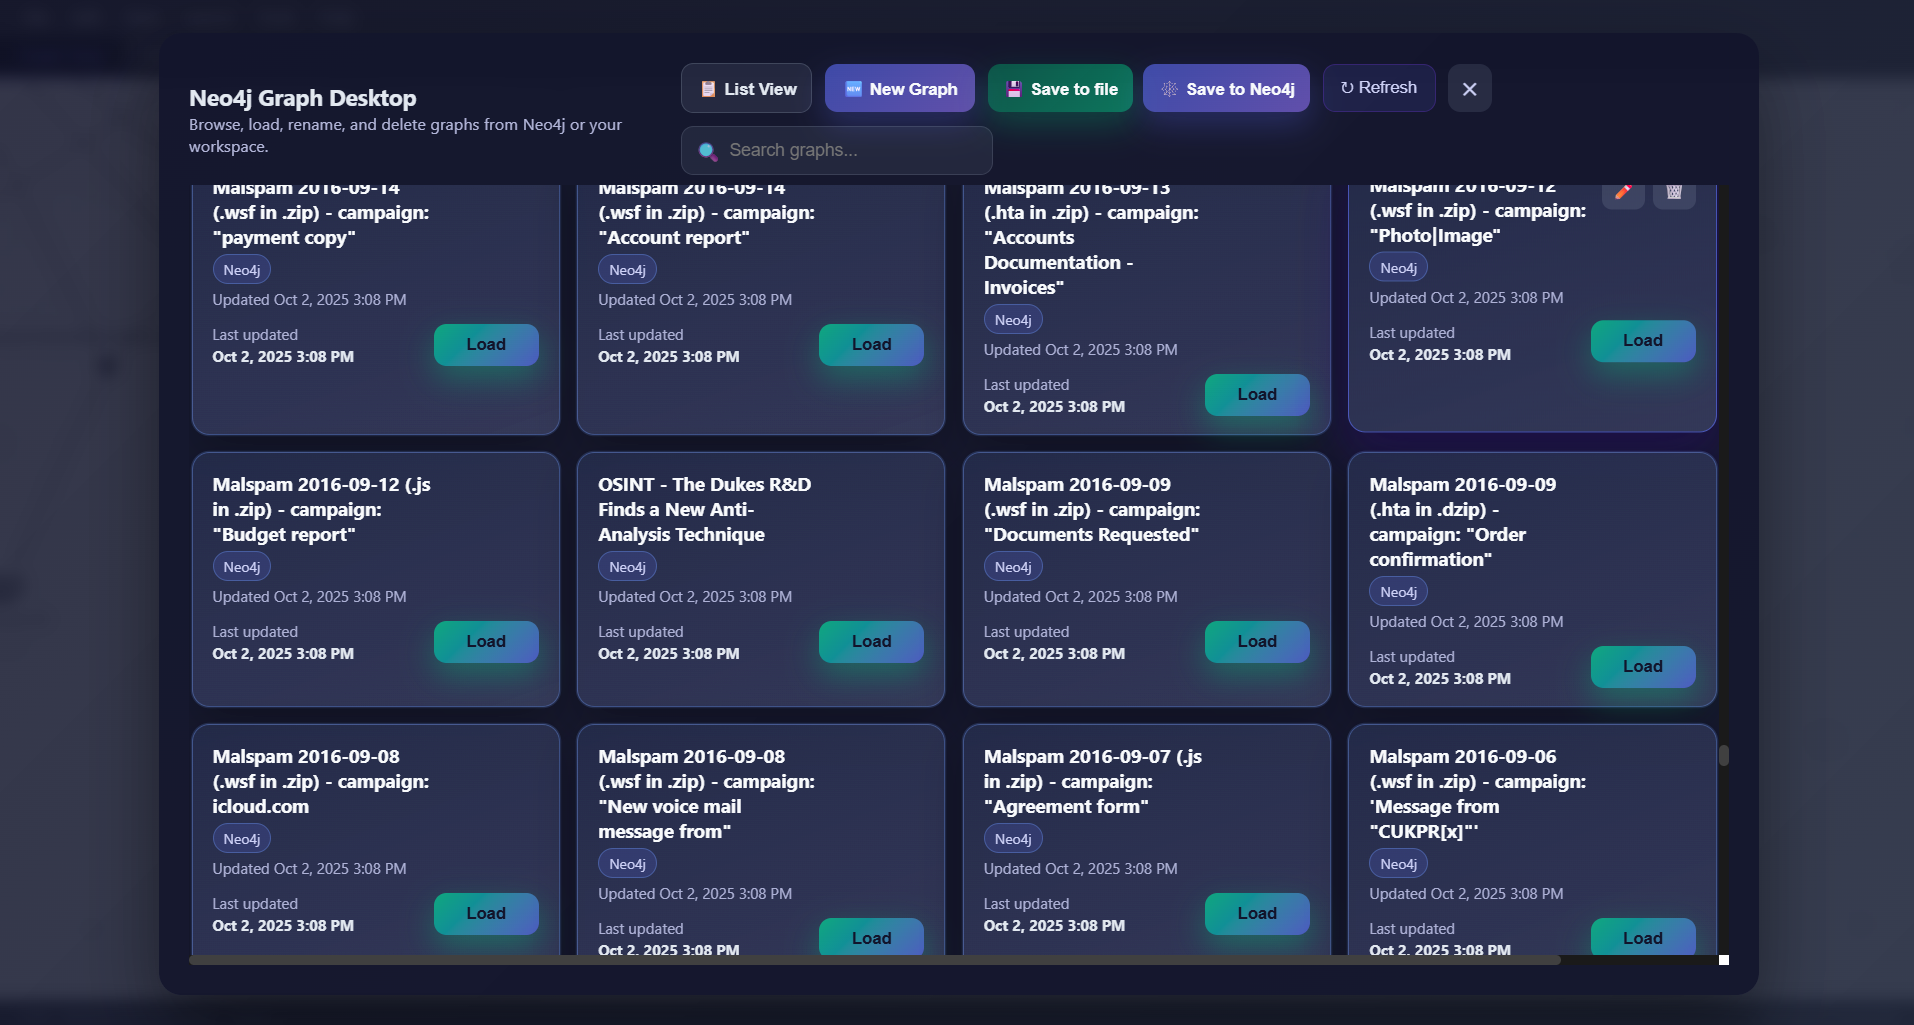 rsac-labs/quantickle
Un toolkit di grafici per la ricerca sulle minacce - e altre cose
 inquest/threatkb
Gestione del flusso di lavoro della knowledge base per regole YARA e artefatti C2 (IP, DNS, SSL) (ATTUALMENTE IN STATO ALPHA)
 vigil-xy/agent-scanning
Dashboard unificata per monitorare, governare e auditare agenti AI in tempo reale. Applica budget, rileva violazioni delle policy ed esporta report…
 kaal22/darkgrid
Dashboard di threat intelligence 3D che visualizza le infrastrutture dannose da fonti OSINT come AbuseIPDB e OpenPhish, con un feed di minacce in…







