

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2026-21643 — Repository di advisory che documenta CVE-2026-21643, un'iniezione SQL pre-autenticazione nella GUI di amministrazione di FortiClientEMS 7.4.4, con versioni interessate, dettagli CVSS e indicazioni per la remediation. | Kitploit
Strumenti/GitHubGitHub/ashrafzaryouh/cve-2026-21643
Strumenti DifensiviAnalisi delle VulnerabilitàExploitSicurezza WebThreat IntelligenceSicurezza dei Database
GitHubashrafzaryouh/cve-2026-21643

CVE-2026-21643

Repository di advisory che documenta CVE-2026-21643, un'iniezione SQL pre-autenticazione nella GUI di amministrazione di FortiClientEMS 7.4.4, con versioni interessate, dettagli CVSS e indicazioni per la remediation.

Condividi
Vedi Repository
1877 mesi faNon ancora revisionato

🚨 CVE-2026-21643 "FortiGhost" : SQLi pre-autenticazione con RCE in FortiClientEMS

bfx25_Blog-Forticlient-CVE-2026-21643-F

Critical CVSS Fortinet Published

SQL Injection non autenticata in FortiClientEMS 7.4.4
Potenziale esecuzione di codice remoto tramite richieste HTTP appositamente costruite verso la GUI di amministrazione


📋 Panoramica

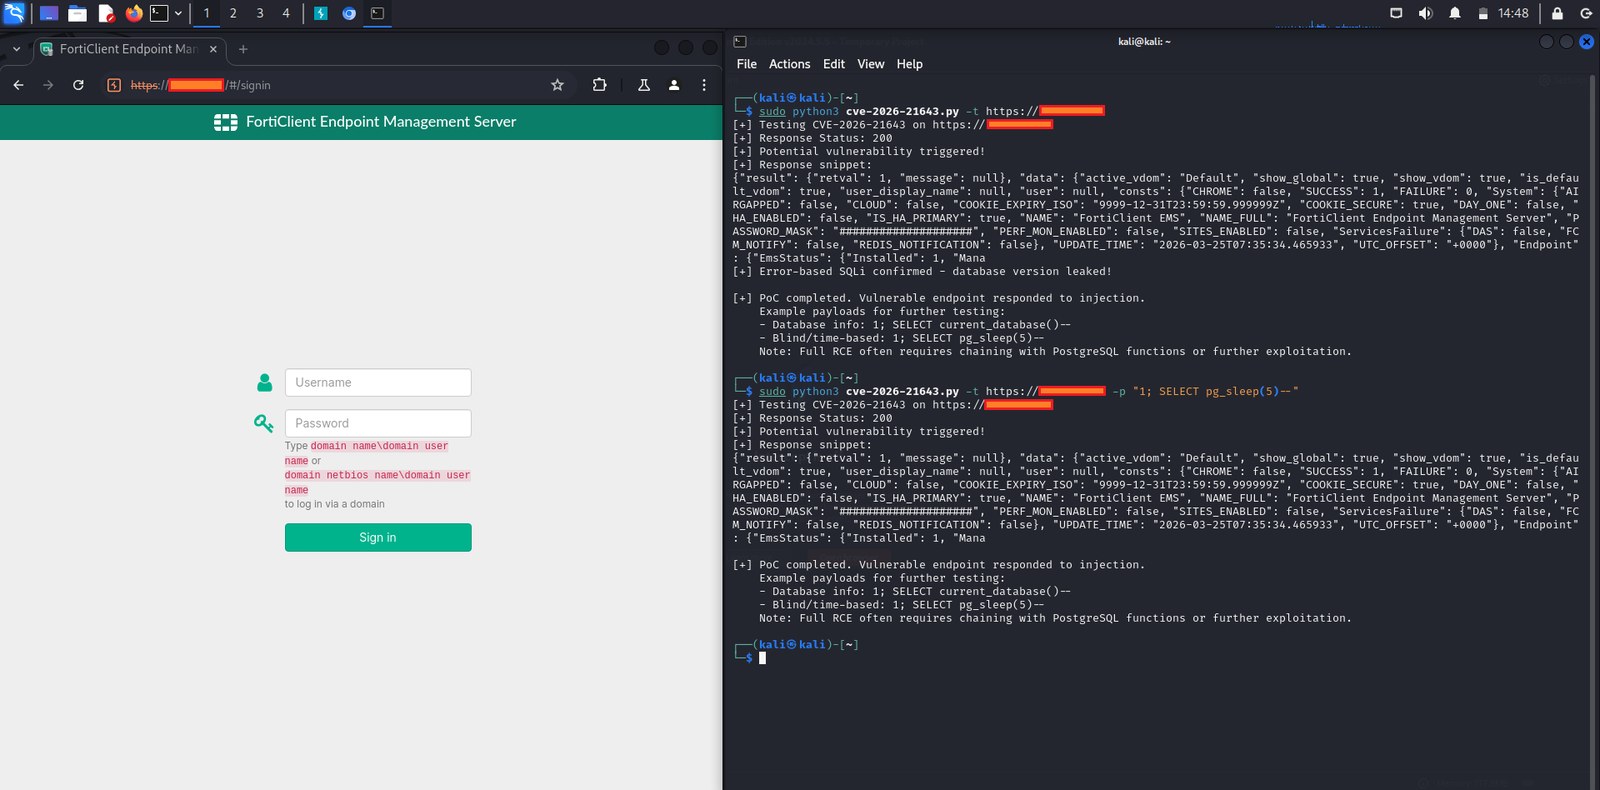
CVE-2026-21643 è una vulnerabilità critica di SQL injection (CWE-89) che interessa esclusivamente la versione 7.4.4 di Fortinet FortiClient Endpoint Management Server (FortiClientEMS).

Un attaccante remoto non autenticato può inviare richieste HTTP appositamente costruite all'interfaccia web di amministrazione (GUI) ed eseguire comandi SQL non autorizzati. Ciò può portare alla compromissione completa del sistema, inclusa l'esecuzione di codice arbitrario sul server.

Rischio principale: la vulnerabilità è pre-autenticazione, rendendo qualsiasi istanza FortiClientEMS esposta su Internet o raggiungibile un obiettivo di alto valore.

🔍 Dettagli tecnici

cve-2026-21643
  • ID CVE: CVE-2026-21643
  • Fortinet IR: FG-IR-25-1142
  • Gravità: Critica
  • Punteggio CVSS v3.1: 9.1 (AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H)
  • Tipo di vulnerabilità: Neutralizzazione impropria di elementi speciali usati in un comando SQL (SQL Injection)
  • Componente interessato: Interfaccia web di amministrazione (GUI)
  • Vettore di attacco: Remoto, tramite richieste HTTP appositamente costruite (secondo quanto riportato, coinvolgendo l'header Site in configurazioni multi-tenant e endpoint come /api/v1/init_consts)
  • Autenticazione richiesta: Nessuna
  • Interazione utente: Nessuna
  • Sfruttamento pubblico noto: No (a marzo 2026)
  • Scoperta da: Internamente da Fortinet (Gwendal Guégniaud, team Product Security)

📊 Versioni interessate

ProdottoVersioneStatoCorretto in
FortiClientEMS7.4.4InteressataAggiornare a 7.4.5+
FortiClientEMS7.4.xSolo 7.4.47.4.5 o successiva
FortiClientEMS7.2.xNon interessata-
FortiClientEMS8.0.xNon interessata-
FortiClientEMS CloudTutteNon interessata-

✅ Remediation

Azione urgente raccomandata:

  1. Aggiornare immediatamente a FortiClientEMS 7.4.5 o a qualsiasi versione più recente (incluso il ramo 8.0).
  2. Limitare l'accesso alla GUI di amministrazione:
    • Collocarla dietro una VPN, un firewall o una soluzione zero-trust.
    • Evitare di esporre direttamente su Internet l'interfaccia web di EMS.
  3. Monitorare i log per individuare richieste sospette verso gli endpoint di amministrazione (ad esempio, coinvolgenti l'header Site o pattern di SQLi basata su errori).
  4. Applicare le firme IPS di FortiGuard, se disponibili, per una protezione aggiuntiva.

Avviso ufficiale Fortinet:
https://fortiguard.fortinet.com/psirt/FG-IR-25-1142


🛡️ Mitigazione e best practice

  • Priorità di patch: Alta — trattare come emergenza data la natura pre-autenticazione.
  • Se non è possibile applicare immediatamente la patch, bloccare l'accesso esterno all'interfaccia di gestione di EMS.
  • Rivedere le configurazioni multi-tenant (maggiormente esposte a causa della gestione dell'header Site).
  • Abilitare il logging dettagliato e monitorare eventuali fughe di errori del database.
  • Scansionare regolarmente l'ambiente alla ricerca di istanze FortiClientEMS esposte.

Nota: la falla è stata introdotta durante un refactoring del middleware nella versione 7.4.4 relativo al supporto multi-tenancy ed è stata corretta silenziosamente nella 7.4.5.

📚 Riferimenti e approfondimenti

  • NVD - CVE-2026-21643
  • Fortinet PSIRT Advisory FG-IR-25-1142
  • Arctic Wolf Analysis
  • The Hacker News Coverage
  • Qualys ThreatPROTECT
  • SentinelOne Vulnerability Database

📌 Disclaimer

Questo repository è mantenuto esclusivamente per scopi difensivi, di sensibilizzazione e informativi. Fare sempre riferimento all'avviso ufficiale di Fortinet per le indicazioni più accurate e aggiornate.

Qui non sono inclusi exploit pubblici.


⭐ Metti una stella a questa repo se ti ha aiutato a rimanere al sicuro!
🛠️ Contributi, correzioni o IOC aggiuntivi sono benvenuti tramite Pull Request.

Ultimo aggiornamento: marzo 2026

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Nessun dato di popolarità ancora.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →