
 #1
Strumenti per la raccolta, l'analisi e l'operatività di feed di minacce, indicatori di compromissione (IOC) e tendenze di attacco.
Raccomandato da Kitploit

 montysecurity/c2-tracker
Feed in tempo reale di server C2, strumenti e botnet
 cybergabisoft/depalert
DepAlert è un gate di sicurezza open-source per la tua pipeline CI/CD. Analizza gli SBOM rispetto ai dati di intelligence sulle minacce e ti dice…
 infostealers-stats/credential-and-breach-monitoring
Questo repository fornisce un confronto pratico dei servizi di intelligence sulle violazioni, monitoraggio del dark web ed esposizione dell'identità,…
 tomjwxf/scopeblind-gateway
Gateway di sicurezza per server MCP con applicazione delle policy per strumento, ricevute di audit firmate Ed25519 e logging in modalità shadow.…
 t3ft3lb/2026-100daysofyara
Scrivere e condividere una regola YARA al giorno per 100 giorni
 scythe-io/purple-team-exercise-framework
Framework di esercitazione Purple Team
 vnchk1/sec_review_cve-2024-3094
Revisione di sicurezza della vulnerabilità CVE-2024-3094 con codice sorgente aperto
 falconforceteam/falconhound
Aggiornatore automatico del grafico BloodHound per i blue team. Arricchisce i percorsi di attacco AD con dati in tempo reale su sessioni, gruppi e…
 cronup/malware-iocs
Raccoglie e organizza gli indicatori di compromissione (IOC) dei malware per un rapido rilevamento delle minacce, la risposta agli incidenti e la…
 aquibpro/forensix-studio
Piattaforma di intelligence forense che analizza file, correla indicatori di minaccia, mappa il comportamento a MITRE ATT&CK e genera insight di…
 ashrafzaryouh/cve-2026-34197
Avviso per CVE-2026-34197, un RCE autenticato nei Jolokia MBeans di Apache ActiveMQ, con analisi della causa principale, versioni interessate,…
 0xblackash/cve-2026-34197
CVE-2026-34197
 josh0xa/darkdump
Interfaccia di Open Source Intelligence per lo Scraping del Deep Web
 adamwhitehat/judge-jury-and-executable
Uno scanner per l'analisi forense del file system e strumento di caccia alle minacce. Esegue scansioni dei file system a livello di MFT e sistema…
 abubakarsiddik31/zdr
Guida curata alle configurazioni di zero-data-retention per le API LLM. Copre gli endpoint ZDR specifici del provider, i modelli di minaccia, le…
 darksp33d/hyperhives-macos-infostealer-analysis
Analisi statica completa dell'information stealer Rust di HyperHive per macOS — 571 valori di configurazione decifrati, infrastruttura C2,…
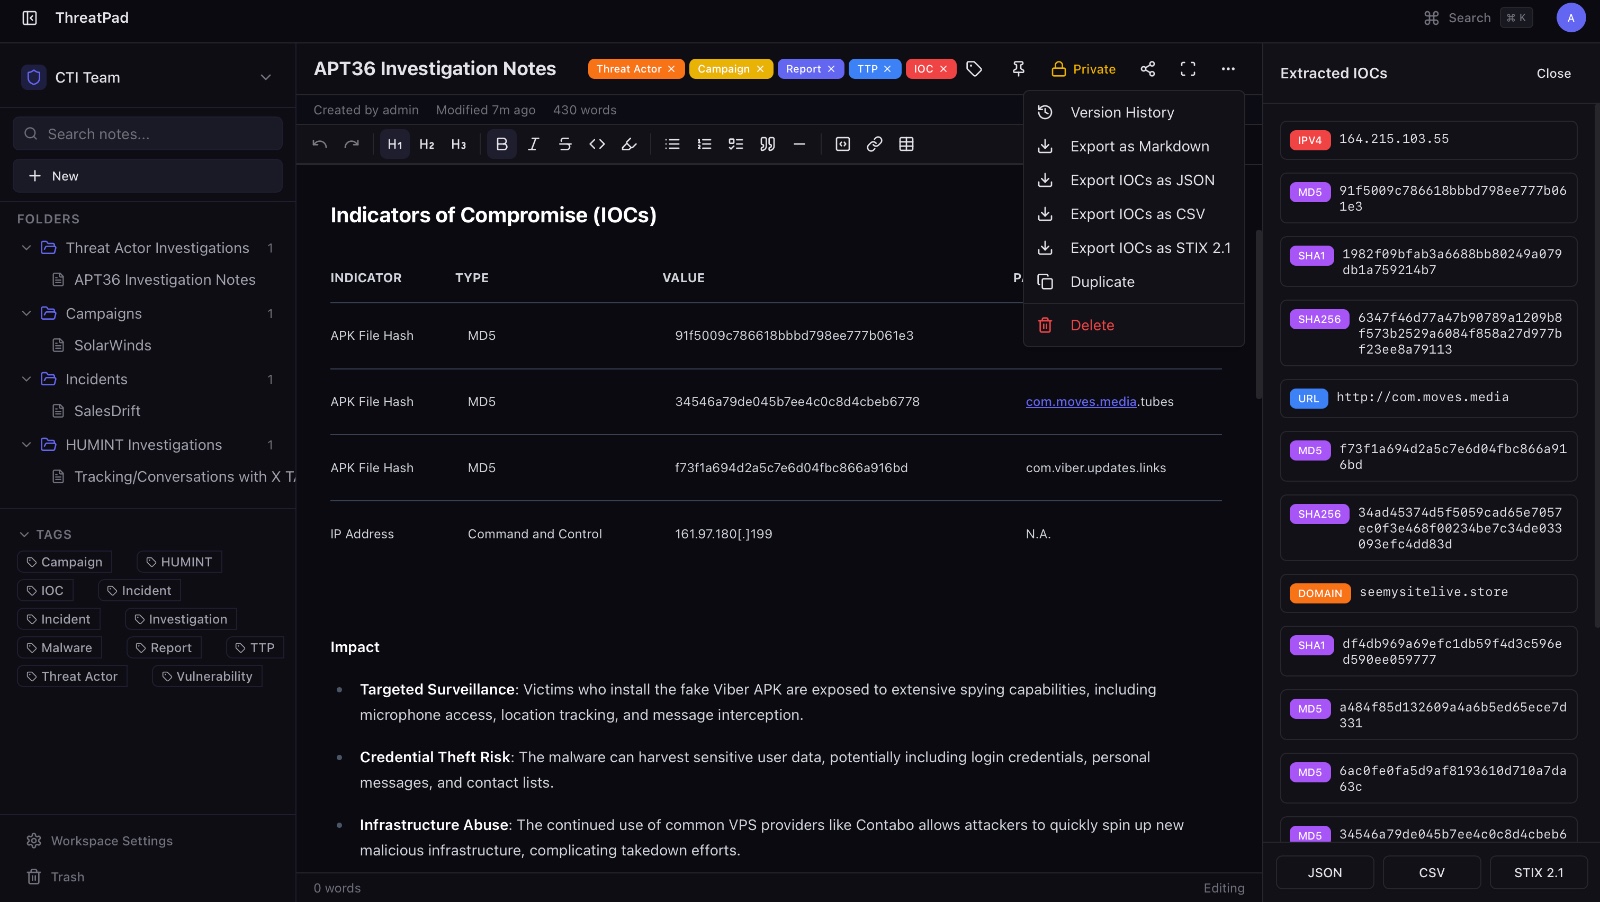 bhavikmalhotra/threatpad
Piattaforma open-source di note collaborative per team di cybersecurity e CTI. Estrazione automatica IOC, export STIX 2.1, modifica in tempo reale,…
 adham504/sentinelthread-forensics
Piattaforma di triage forense per Windows ad alta velocità che orchestra il motore Hayabusa per trasformare i log EVTX grezzi in timeline delle…







