
 #1
Strumenti per la raccolta, l'analisi e l'operatività di feed di minacce, indicatori di compromissione (IOC) e tendenze di attacco.
Raccomandato da Kitploit
 blevene/bandjacks
Modellazione del mondo per la difesa dalle minacce informatiche
 deepfence/threatmapper
Piattaforma di protezione delle applicazioni cloud native open source (CNAPP)
 shayr1/shai-hulud-scan
Abilità Claude Code per scansionare le macchine alla ricerca di IOC del worm della supply chain Mini Shai-Hulud (CVE-2026-45321)
 qi-scape/scan-shai-hulud
Rileva il compromesso della catena di fornitura Mini Shai-Hulud (CVE-2026-45321) — esegue la scansione di 170 pacchetti npm + 2 pacchetti PyPI…
 emergingthreats/threatresearch
Proofpoint - Emerging Threats - strumenti di Threat Research + intel e documentazione condivisi pubblicamente
 caixa-git/tanstack-shield
🛡️ Scanner in un unico comando per CVE-2026-45321 — attacco alla supply chain di TanStack npm
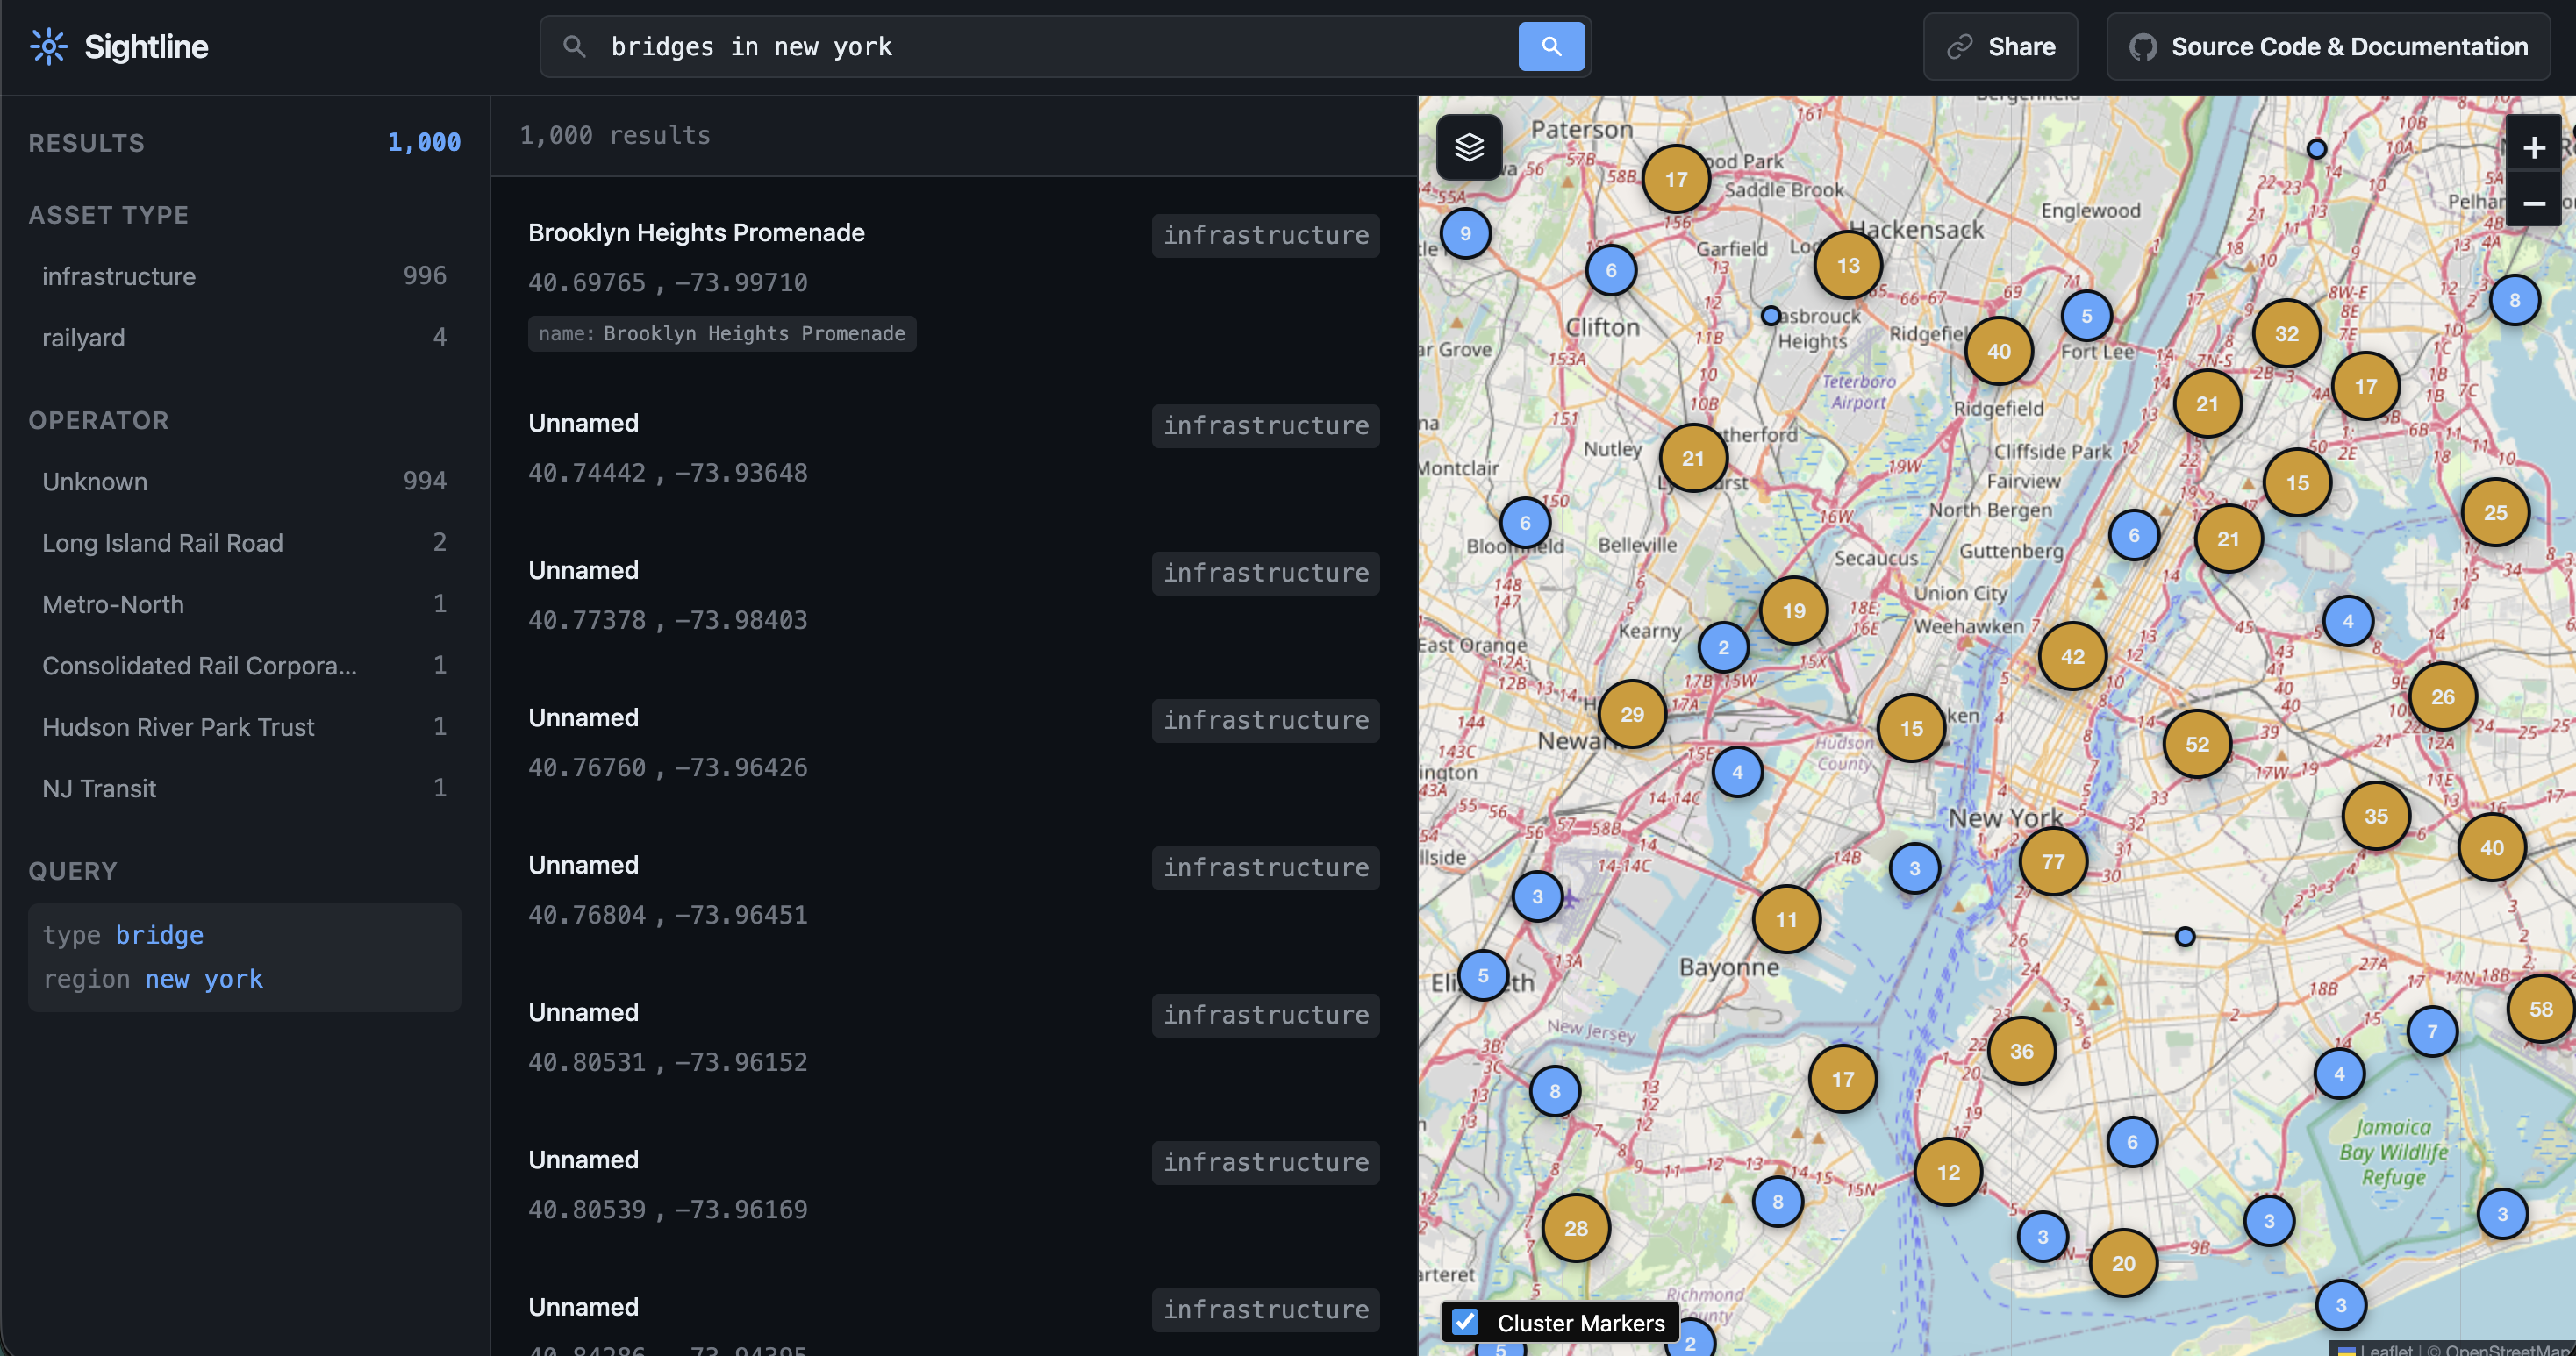 ni5arga/sightline
Un motore di ricerca OSINT per mappare l'infrastruttura del mondo reale dai dati di OpenStreetMap
 zeltoc/threat-intel-brief-cve-2026-42208-litellm
Briefing di threat intelligence su CVE-2026-42208, una critica SQL injection pre-autenticazione in BerriAI LiteLLM sfruttata entro 36 ore dalla…
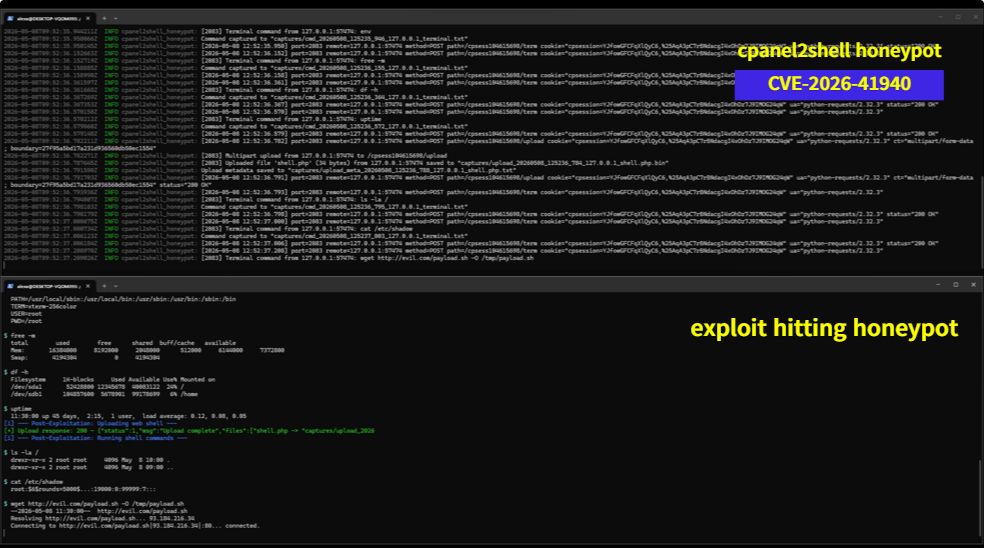 acuciureanu/cpanel2shell-honeypot
Un honeypot in Rust che simula un'istanza vulnerabile di cPanel/WHM per CVE-2026-41940
 shiva108/ai-llm-red-team-handbook
Manuale da campo Red Team AI / LLM & Manuale del consulente
 itsystem/afalg-check
Utilità per Linux che verifica la disponibilità di `AF_ALG`/`algif_aead` e aiuta a valutare il rischio relativo a `CVE-2026-31431`.
 travisbgreen/hunting-rules
Regole Suricata per il rilevamento di anomalie di rete.
 unfold-security/cve-2026-41940-detection
Firme di rilevamento per CVE-2026-41940 e schemi per i log di cPanel
 nox-project/nox-framework
Framework OSINT/CTI ad alte prestazioni per il pivoting dell'identità automatizzato e l'analisi dei rischi su oltre 120 fonti.
 hasecuritysolutions/vulnwhisperer
Crea dati utilizzabili dalle tue scansioni di vulnerabilità.
 letlaka/redsun-bluehammer-undefend-detection-pack
# Rilevamenti KQL di Microsoft Defender XDR per i comportamenti di abuso di Defender correlati a RedSun, BlueHammer, UnDefend e CVE-2026-33825.
 c-g-creator/letsdefend-soc336-windows-ole-zero-click-rce-exploitation-detected-cve-2025-21298
LetsDefend SOC336 caso di studio su CVE-2025-21298
 mym0us3r/copy-fail-detection-with-wazuh-4.14.4
Wazuh 4.14.4 regole di rilevamento per CVE-2026-31431 (Copy Fail) - Escalation dei privilegi locali su Linux tramite scrittura nella cache di pagina…







