
 #1
Strumenti per la raccolta, l'analisi e l'operatività di feed di minacce, indicatori di compromissione (IOC) e tendenze di attacco.
Raccomandato da Kitploit

 ttlab-research/awesome-wazuh
🛡️Elenchi fantastici su tutti i tipi di argomenti interessanti di Wazuh XDR/SIEM
 zavikhttak/follina-msdt-threat-investigation
🔵 Report di analisi della minaccia per Follina (CVE-2022-30190) — zero-day RCE di Microsoft MSDT sfruttata in the wild. Copre analisi statica,…
 rxerium/rxerium-templates
Script Nuclei creati da @rxerium per zero day / vulnerabilità attivamente sfruttate.
 securityclaw/securityclaw
Un agente autonomo modulare e basato su competenze per un Security Operations Center (SOC) che monitora i dati di OpenSearch/Elasticsearch,…
 kennbroorg/iky
Progetto OSINT. Raccogli informazioni da una email. Raccogli. Profilo. Timeline.
 eyesecurity/wp2shell-compromise-scanner-plugin
Plugin WordPress di sola lettura che scansiona gli artefatti della catena di exploit wp2shell (CVE-2026-63030 / CVE-2026-60137)
 oguz-kagan-akar/cve-2026-41940-analysis
Analisi tecnica del bypass dell'autenticazione cPanel/WHM

 roxanne_ardary/securecivic
SecureCivic è una piattaforma di verifica dell'identità open source costruita dai cittadini, progettata per l'adozione da parte della SSA.…
 boostedchaos/fleet-cve-scanner
Uno scanner CVE open-source e a script singolo per flotte gestite con RMM. Puro PowerShell 7 — unisce l'inventario software del tuo RMM con NVD, CISA…
 j4ck3lsyn-gen2/reports
Raccolta curata di report di ricerca sulla sicurezza informatica che coprono analisi CVE, ricerca sugli exploit, threat intelligence e sicurezza…
 amnestytech/inside-pegasus
Una raccolta curata di documenti interni di NSO Group, materiali di prodotto e testimonianze giurate entrate nel pubblico dominio nel caso WhatsApp…
 mrrawbit/sonicwall-sma1000-zero-day-ioc-check
Checker IoC Bash non ufficiale per appliance SonicWall SMA1000 interessate dalle vulnerabilità attivamente sfruttate CVE-2026-15409 e CVE-2026-15410.
 sana-404/cve-2026-8388-mitigation-and-detection
Fornisce indicazioni di mitigazione e rilevamento per CVE-2026-8388, inclusi indicatori di compromissione e passaggi di rimedio per i team di…
 dfs333/trivysupplychainanalysis
Ricostruzione quantitativa verificata formalmente dell'attacco alla supply chain di GitHub Actions di Trivy/TeamPCP (CVE-2026-33634): un modello di…
 te0rwx/cve-2025-32433-detection
Regola YARA personalizzata per rilevare artefatti di CVE-2025-32433, una vulnerabilità RCE pre-autenticazione SSH Erlang/OTP. Validata contro PoC…
 bi7s/cves
Repository contenente dati e strumenti relativi alle Common Vulnerabilities and Exposures (CVE) per l'analisi delle vulnerabilità e l'intelligence…
 alectrocute/honeyprompt
Framework di inganno basato su LLM: "La honeypot che risponde!™"
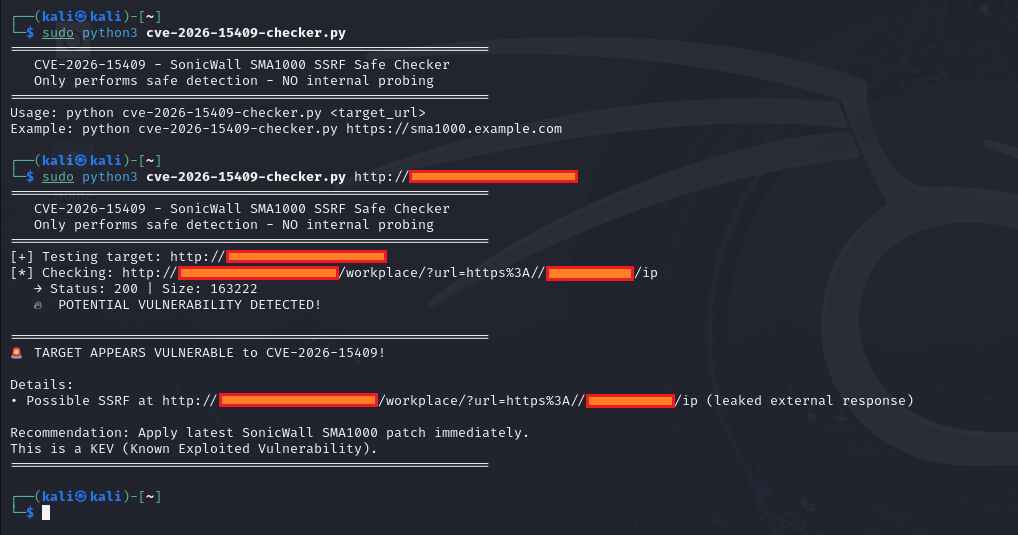 ashrafzaryouh/cve-2026-15409
Documentazione advisory per CVE-2026-15409, una SSRF critica non autenticata nelle appliance SonicWall SMA1000, che copre i modelli interessati,…







