
 #1
Strumenti per la raccolta, l'analisi e l'operatività di feed di minacce, indicatori di compromissione (IOC) e tendenze di attacco.
Raccomandato da Kitploit

 agentshield-ai/sigma-ai
Regole di rilevamento Sigma per il monitoraggio della sicurezza degli agenti AI
 chpratik/cve-2026-9830
Repository di report di threat intelligence per CVE-2026-9830, una vulnerabilità di bypass dell'autenticazione nel plugin BookingPress Pro per…
 chpratik/cve-2026-50522
La deserializzazione di dati non attendibili in Microsoft Office SharePoint consente a un utente malintenzionato non autorizzato di eseguire codice…
 threatlance-org/security-advisories
Repository pubblico di advisory di sicurezza con analisi dettagliate delle CVE, incluse descrizioni delle vulnerabilità, valutazioni della gravità e…
 j-dahl7/mcp-attack-detection-sentinel
Laboratorio di rilevamento Sentinel per catene di attacco MCP: furto di token SSRF CVE-2026-26118, avvelenamento degli strumenti, esfiltrazione tra…
 niffyhunt/codeguard-copilot
Co-pilota di sicurezza basato sull'IA che intercetta le vulnerabilità mentre scrivi il codice. Scansione di sicurezza in tempo reale, spiegazioni…
 0xbekoo/cve-2026-8863
Hash e versioni degli shim per il Secure Boot UEFI interessati da CVE-2026-8863
 devzinh/ghosttrace
Scanner forense Windows in sola lettura per la persistenza delle tracce software, artefatti di esecuzione (Prefetch, Shimcache, BAM), attività utente…
 eshlomo1/microsoft-sentinel-secops
Contenuti per le operazioni SOC per Microsoft Sentinel, incluse query di hunting, playbook di risposta agli incidenti e analisi degli eventi di…

 roxanne_ardary/securekit
Securekit è un kernel di sicurezza agnostico rispetto al protocollo che applica l'esecuzione in sandbox con zero-trust per l'uso di strumenti AI. Si…
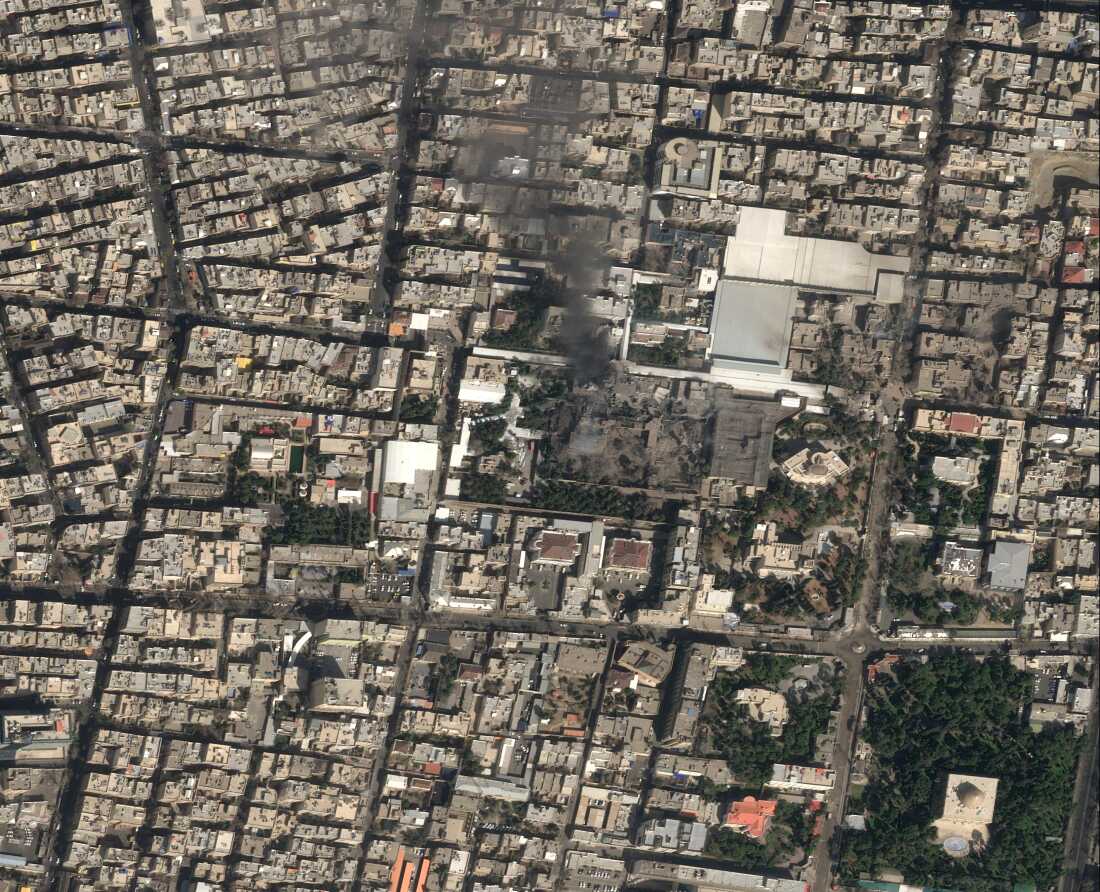 albintouma/iran-war-media
Iran War Media Monitor raccoglie articoli di notizie che coprono la guerra USA-Israele contro l'Iran e applica l'analisi del sentiment per scoprire…
 owasp/owasp-mcp-threat-modeling
Strumento OWASP per la modellazione sistematica delle minacce che utilizza il Model Context Protocol per identificare e mitigare i rischi di…
 owasp/audio-video-communications-top-10
I primi 10 rischi di sicurezza OWASP per le comunicazioni audio e video, che documentano vulnerabilità e minacce comuni nei moderni sistemi di…
 0xblackash/cve-2026-60206
CVE-2026-60206
 bishopfox/cve-2026-11374-check
Script di rilevamento per CVE-2026-11374
 ansvar-systems/eu_compliance_mcp
Server MCP focalizzato sulla conformità UE
 iqx6889/cve-2026-52813-gogs-rce
CVE-2026-52813 (Gogs Path Traversal → Git Hooks RCE) analisi difensiva: analisi della causa principale e della patch, regole di rilevamento…
 kaandemir993/salat-stealer-telegram-proxy-decoy-c2-analysis
Analisi di reverse engineering di Salat Stealer, un info-stealer basato su Go che utilizza un'esca proxy di Telegram, comunicazione C2 e blocchi di…







