

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Categorie

Threat Intelligence

Strumenti per la raccolta, l'analisi e l'operatività di feed di minacce, indicatori di compromissione (IOC) e tendenze di attacco.

Raccomandato da Kitploit

Migliori strumenti

10 selezionati
MISP preview#1

MISP

GitHubmisp/misp
6.5k1 giorno fa
opencti preview#2

opencti

GitHubopencti-platform/opencti
9.8k9h 58m fa
IntelOwl preview#3

IntelOwl

GitHubintelowlproject/intelowl
4.7k2 mesi fa
AIL-framework preview#4

AIL-framework

GitHubcircl/ail-framework
1.4k1 giorno fa
yeti preview#5

yeti

GitHubyeti-platform/yeti
2.0k1 giorno fa
attack-stix-data preview#6

attack-stix-data

GitHubmitre-attack/attack-stix-data
72515 giorni fa
sigma preview#7

sigma

GitHubsigmahq/sigma
10.9k2 giorni fa
signature-base preview#8

signature-base

GitHubneo23x0/signature-base
3.0k3 giorni fa
Loki preview#9

Loki

GitHubneo23x0/loki
3.8k10 mesi fa
maltrail preview#10

maltrail

GitHubstamparm/maltrail
8.6k1 giorno fa
Più recentiRilevanzaPiù popolariAggiornati di recente
1738 risultati
douglas-042-HQ preview

douglas-042-HQ

GitHubdouglas-042/douglas-042-hq

Console centrale per i collector di Douglas-042 HEADQUARTERS. Analizza una flotta, correla i risultati tra gli host e gestisce i feed IOC e la…

defensive-toolsioc-managementvulnerability-analysis+5
13 mesi fa
s3-leaks preview

s3-leaks

GitHubnagwww/s3-leaks

Sequenza temporale curata di errori di configurazione dei bucket AWS S3, dati esposti e credenziali IAM divulgate, con link agli incidenti per…

cloud-infrastructure-securitycloud-securitythreat-intelligence+2
4573 mesi fa
appsec-agent preview

appsec-agent

GitHubowasp/appsec-agent

Un pacchetto TypeScript che fornisce agenti basati sull'IA per attività di Sicurezza delle Applicazioni (AppSec), costruito sopra i modelli…

static-analysisvulnerability-analysiscode-analysis+5
73 mesi fa
UltraViolet preview

UltraViolet

GitHubyakushstanislav/ultraviolet

Self-hosted motore di ricerca e scoperta di rete con scansione continua delle porte, sonda approfondita dei protocolli su ~100 servizi,…

reconnaissancevulnerability-scannersiot-security+6
433 mesi fa
MalwareForge---Advanced-Static-Malware-Analyzer preview

MalwareForge---Advanced-Static-Malware-Analyzer

GitHubkaandemir993/malwareforge---advanced-static-malware-analyzer

Analizzatore statico avanzato di malware che rivela 8 tecniche di injection, chiamate API critiche, stringhe nascoste, esporta le sezioni PE (.text,…

static-analysishash-analysismalware-analysis+2
53 mesi fa
Awesome-LLM4Cybersecurity preview

Awesome-LLM4Cybersecurity

GitHubtmylla/awesome-llm4cybersecurity

Revisione sistematica curata della letteratura di 756+ articoli sulle applicazioni degli LLM nella sicurezza informatica, che copre threat…

vulnerability-analysisfuzzingpenetration-testing+6
1.7k3 mesi fa
machscope preview

machscope

GitHubm10ust/machscope

Esploratore di IPC di macOS, launchd, Mach-O e relazioni di fiducia — strumento forense nativo del terminale senza dipendenze

reconnaissancevulnerability-analysisreverse-engineering+7
13 mesi fa
drakvuf-sandbox preview

drakvuf-sandbox

GitHubcert-polska/drakvuf-sandbox

Sandbox automatizzata per l'analisi malware a livello di hypervisor con introspezione guest senza agente, esplorazione dei risultati basata sul web e…

dynamic-analysis-sandboxingreverse-engineeringforensics+2
1.3k3 mesi fa
Dropper-GCleaner-C2-Infrastructure-Kernel-Driver-PowerShell-Conhost-Payload-Analysis preview

Dropper-GCleaner-C2-Infrastructure-Kernel-Driver-PowerShell-Conhost-Payload-Analysis

GitHubkaandemir993/dropper-gcleaner-c2-infrastructure-kernel-driver-powershell-conhost-payload-analysis

Analisi di reverse engineering del Dropper GCleaner, un malware che utilizza un'infrastruttura C2 resiliente, il caricamento di driver del kernel,…
privilege-escalationmemory-forensicspersistence-mechanisms+6
63 mesi fa
mxmap preview

mxmap

GitHubdavidhuser/mxmap

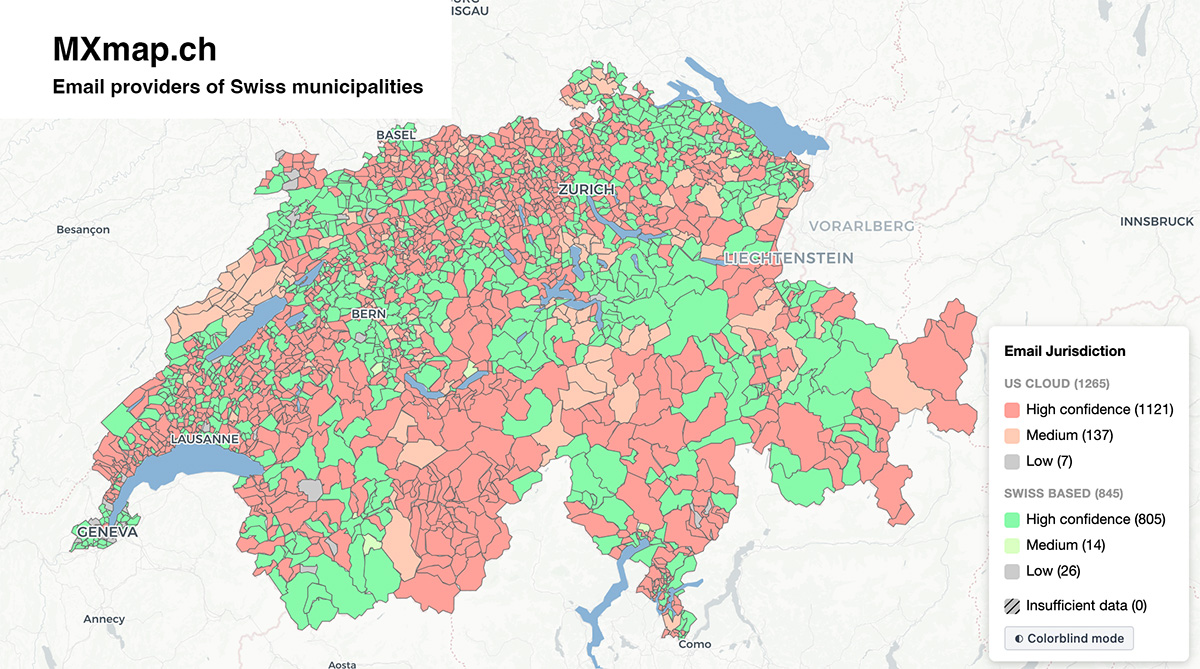
Pipeline automatizzata che risolve i domini dei comuni svizzeri, estrae gli indirizzi email dai siti web e classifica i provider di posta elettronica…

osintnetwork-mappinginformation-gathering+3
1213 mesi fa
GPEWebDefender preview

GPEWebDefender

GitHubgopasteverything/gpewebdefender

Monitor leggero per attacchi web. Un singolo binario Go + SQLite. Non è OSSEC, non è un WAF.

defensive-toolsvulnerability-analysisinformation-gathering+8
53 mesi fa
phantomprint preview

phantomprint

GitHubharuu77g/phantomprint

Motore di fingerprinting ibrido passivo — identifica gli host senza inviare un singolo pacchetto

osintpacket-sniffing-analysisreconnaissance+7
43 mesi fa
Windows-Defender-Security-Auditor-CVE-2026-50656- preview

Windows-Defender-Security-Auditor-CVE-2026-50656-

GitHubeh-amish/windows-defender-security-auditor-cve-2026-50656-

Auditor di sicurezza PowerShell in sola lettura per endpoint e server Windows: verifica la configurazione di Defender, lo stato delle patch, le…

defensive-toolsioc-managementpersistence-mechanisms+8
13 mesi fa
CVE-2007-2447-Exploitation-SIEM-Detection-Lab preview

CVE-2007-2447-Exploitation-SIEM-Detection-Lab

GitHubharshiys/cve-2007-2447-exploitation-siem-detection-lab

Laboratorio di attacco AD/Linux isolato: sfruttata CVE-2007-2447 tramite Metasploit, rilevata con Wazuh SIEM mappata su MITRE ATT&CK (T1190, T1059)

reconnaissanceexploit-frameworksvulnerability-analysis+7
3 mesi fa
agenttriage-open-source preview

agenttriage-open-source

GitHubasngs/agenttriage-open-source

Sistema di tracciamento cross-agent e diagnosi di sicurezza per agenti LLM che utilizzano strumenti: normalizza gli eventi di traccia, costruisce…

dynamic-analysis-sandboxingcode-analysisforensics+6
13 mesi fa
RedLine-Stealer-C2-Defender-Bypass-Payload-Analysis preview

RedLine-Stealer-C2-Defender-Bypass-Payload-Analysis

GitHubkaandemir993/redline-stealer-c2-defender-bypass-payload-analysis

Analisi di reverse engineering di RedLine Stealer, un info-stealer basato su .NET che utilizza domini C2 (198.46.86.63, tempuri.org), bypass di…

memory-forensicspersistence-mechanismsreverse-engineering+4
13 mesi fa
FlatScan preview

FlatScan

GitHubmasriyan/flatscan

Motore statico di triage malware in Go: calcola gli hash dei file, estrae stringhe e IOC, analizza PE/ELF/Mach-O/APK, assegna un punteggio alle…

defensive-toolsioc-managementstatic-analysis+6
183 mesi fa
jarm preview

jarm

GitHubsalesforce/jarm

Strumento attivo di fingerprinting di server TLS che invia pacchetti Client Hello appositamente realizzati per generare hash JARM unici per…


reconnaissanceinformation-gatheringnetwork-security+1
1.3k3 mesi fa
Precedente1…343536…97Successivo




