
 #1
Strumenti per la raccolta, l'analisi e l'operatività di feed di minacce, indicatori di compromissione (IOC) e tendenze di attacco.
Raccomandato da Kitploit

 m0vi0/pacmap
Visualizzatore di traffico di rete basato sui grafi per cattura live e replay di PCAP con confronto di checkpoint, tracciamento dei percorsi e filtri…
 sohanbhowmik/cyberthreat_dbsproject
Dataset di threat intelligence strutturato per il tracciamento delle vulnerabilità CVE con punteggi CVSS, stato KEV e date di pubblicazione.
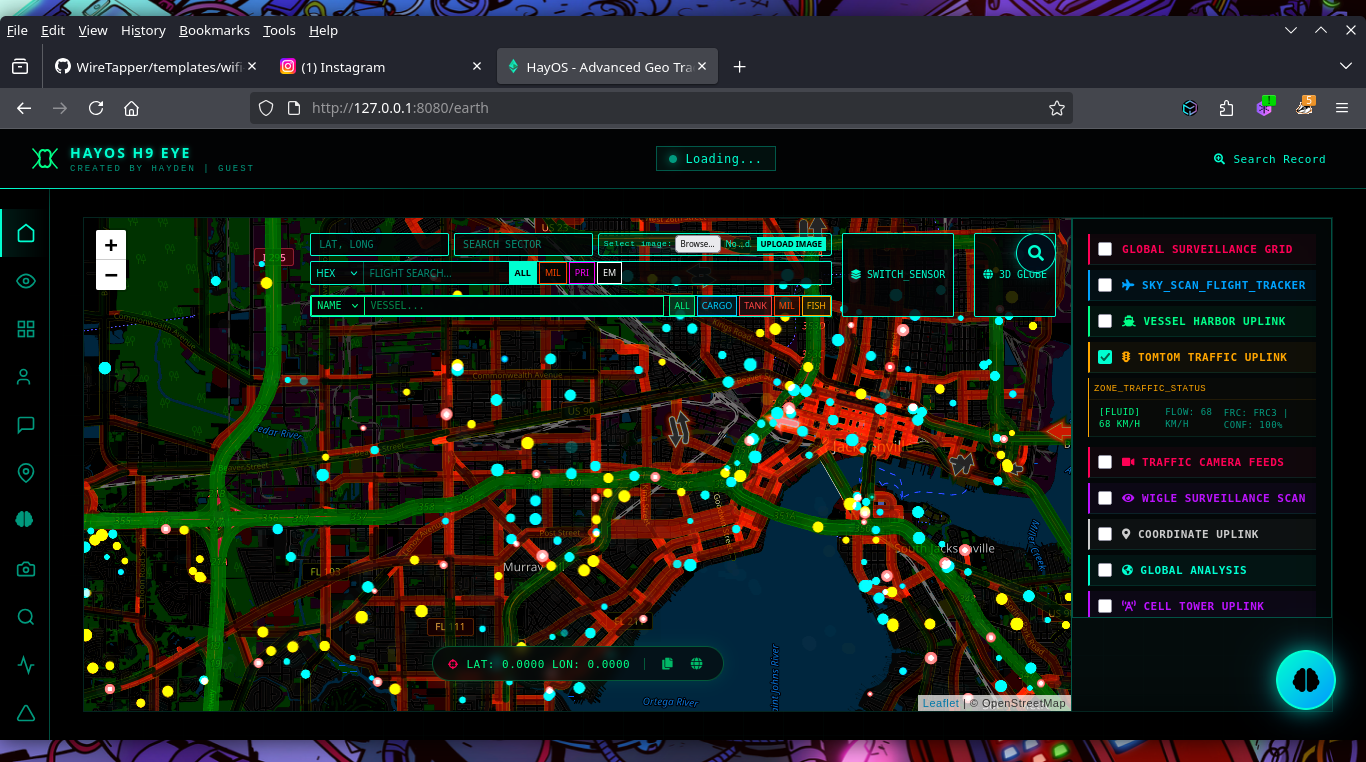 h9zdev/geosentinel
Piattaforma OSINT geospaziale in tempo reale che aggrega dati di volo, navali e satellitari con ricerca nel dark web, social media dorking e analisi…
 sw33ber/nuclei-cve-analyzer
CVE intelligence pipeline che confronta le CVE pubbliche con i template Nuclei per identificare la copertura mancante delle vulnerabilità,…
 cve-search/cve-search
Database locale di vulnerabilità CVE/CPE con ricerca, classificazione, interfaccia web e API per analisi e gestione offline delle vulnerabilità.
 intelowlproject/intelowl
Piattaforma di threat intelligence scalabile che arricchisce osservabili e file utilizzando oltre 200 analizzatori, con GUI integrata, API REST e…
 adisasoc/cve-2024-49138-soc-investigation
Indagine SOC sullo sfruttamento di CVE-2024-49138 che coinvolge attività di brute-force, esecuzione di PowerShell, analisi di payload dannosi,…
 gs-ai/amber-ici
AMBER ICI v5: centro di comando investigativo Ollama local-first con evidenze limitate al caso, catene di agenti, retrieval ibrido, analisi in…
 spaceraccoon/vulnerability-spoiler-alert
Un hub di monitoraggio che osserva repository open-source popolari e utilizza l'IA per rilevare quando i commit correggono vulnerabilità di…
 beelzebub-labs/azazel
Osservatore silenzioso basato su eBPF per runtime containerizzati, progettato per sandbox di analisi malware e monitoraggio di AI agentica.
 ctrlaltint3l/intelligence
Repository centralizzato per campioni di malware, threat intelligence, IOCs e log di strumenti di sicurezza per supportare la ricerca sulle minacce e…
 lukehebe/kql-hunting_and_detection-queries
Alcune delle mie query di caccia KQL
 treeai-lab/awesome-rag-security
Raccolta curata di articoli di ricerca sulla sicurezza della generazione aumentata dal recupero, organizzata secondo la tassonomia SLOT che copre…
 mukul975/anthropic-cybersecurity-skills
817 competenze strutturate di cybersecurity per agenti AI · Mappate a 6 framework: MITRE ATT&CK, NIST CSF 2.0, MITRE ATLAS, D3FEND, NIST AI RMF &…
 owasp/honeypot-project
Distribuisci honeypot web per catturare dati di attacco emergenti, analizza i log di audit ModSecurity tramite ELK e condividi intelligence sulle…
 nadineelliottcyber/soc335-cve-2024-49138-investigation
Indagine SOC su un alert di sfruttamento di CVE-2024-49138 tramite analisi dei log, threat intelligence e contenimento degli endpoint.
 bushidouk/ransomware-tool-matrix
Una risorsa che contiene tutti gli strumenti che ogni gruppo ransomware utilizza
 andreicscs/honeywire
Piattaforma open-source di deception che trasforma qualsiasi macchina Linux in una canary ad alto segnale. Distribuisci sensori tripwire su file,…






