
 #1
Strumenti per la raccolta, l'analisi e l'operatività di feed di minacce, indicatori di compromissione (IOC) e tendenze di attacco.
Raccomandato da Kitploit

 safedep/pmg
PMG protects developers, AI agents from malicious open source packages using proxy, sandbox and SafeDep's threat intelligence feed.
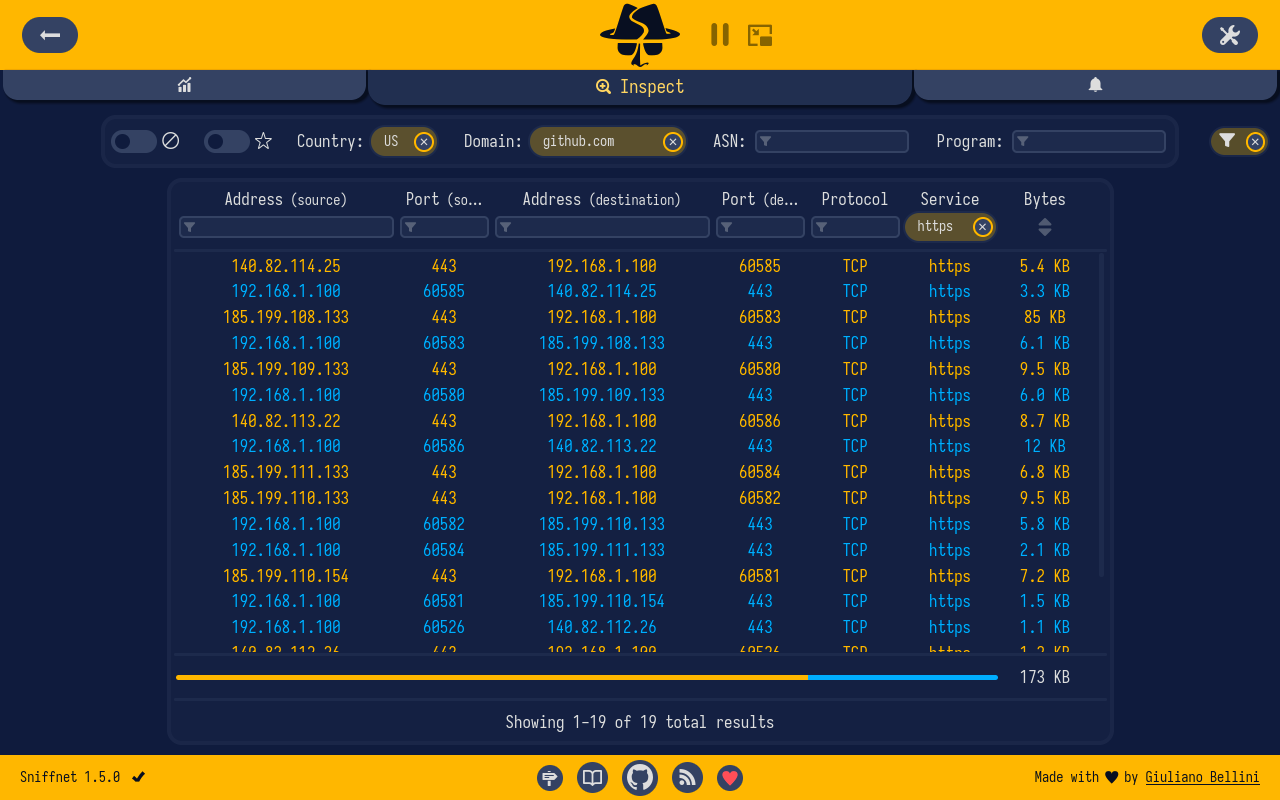 gyulyvgc/sniffnet
Comfortably monitor your network traffic 🕵️♂️
 opencti-platform/opencti
Open Cyber Threat Intelligence Platform
 cynative/cynative
Agente IA di sola lettura che interroga la tua infrastruttura cloud, codice e runtime per far emergere configurazioni errate, segreti divulgati e…
 fastfire/deepdarkcti
Raccolta di fonti di Cyber Threat Intelligence dal deep e dark web
 a2awais/threat-hunting
Raccolta curata di query per threat hunting e rilevamento per CrowdStrike Falcon (CQL) e Microsoft Defender XDR (KQL), mappate alle tecniche MITRE…
 lore-hex/quill-router
Repo TrustedRouter.com per proxy sicuro di LLM
 sublime-security/sublime-rules
Regole Sublime per il rilevamento, la prevenzione e il threat hunting degli attacchi via email.
 fazmin/cve-intel
Local CVE triage engine aggregating 25 sources (NVD, EPSS, CISA KEV, OSV, Shodan) into 0-100 risk scores, with CLI, REST API, MCP server and…
 thinkst/opencanary
Honeypot a basse risorse che emula i servizi di rete comuni per rilevare l'attività degli aggressori post-violazione, con moduli di protocollo…
 aquasecurity/vuln-list
NVD, Ubuntu, Alpine
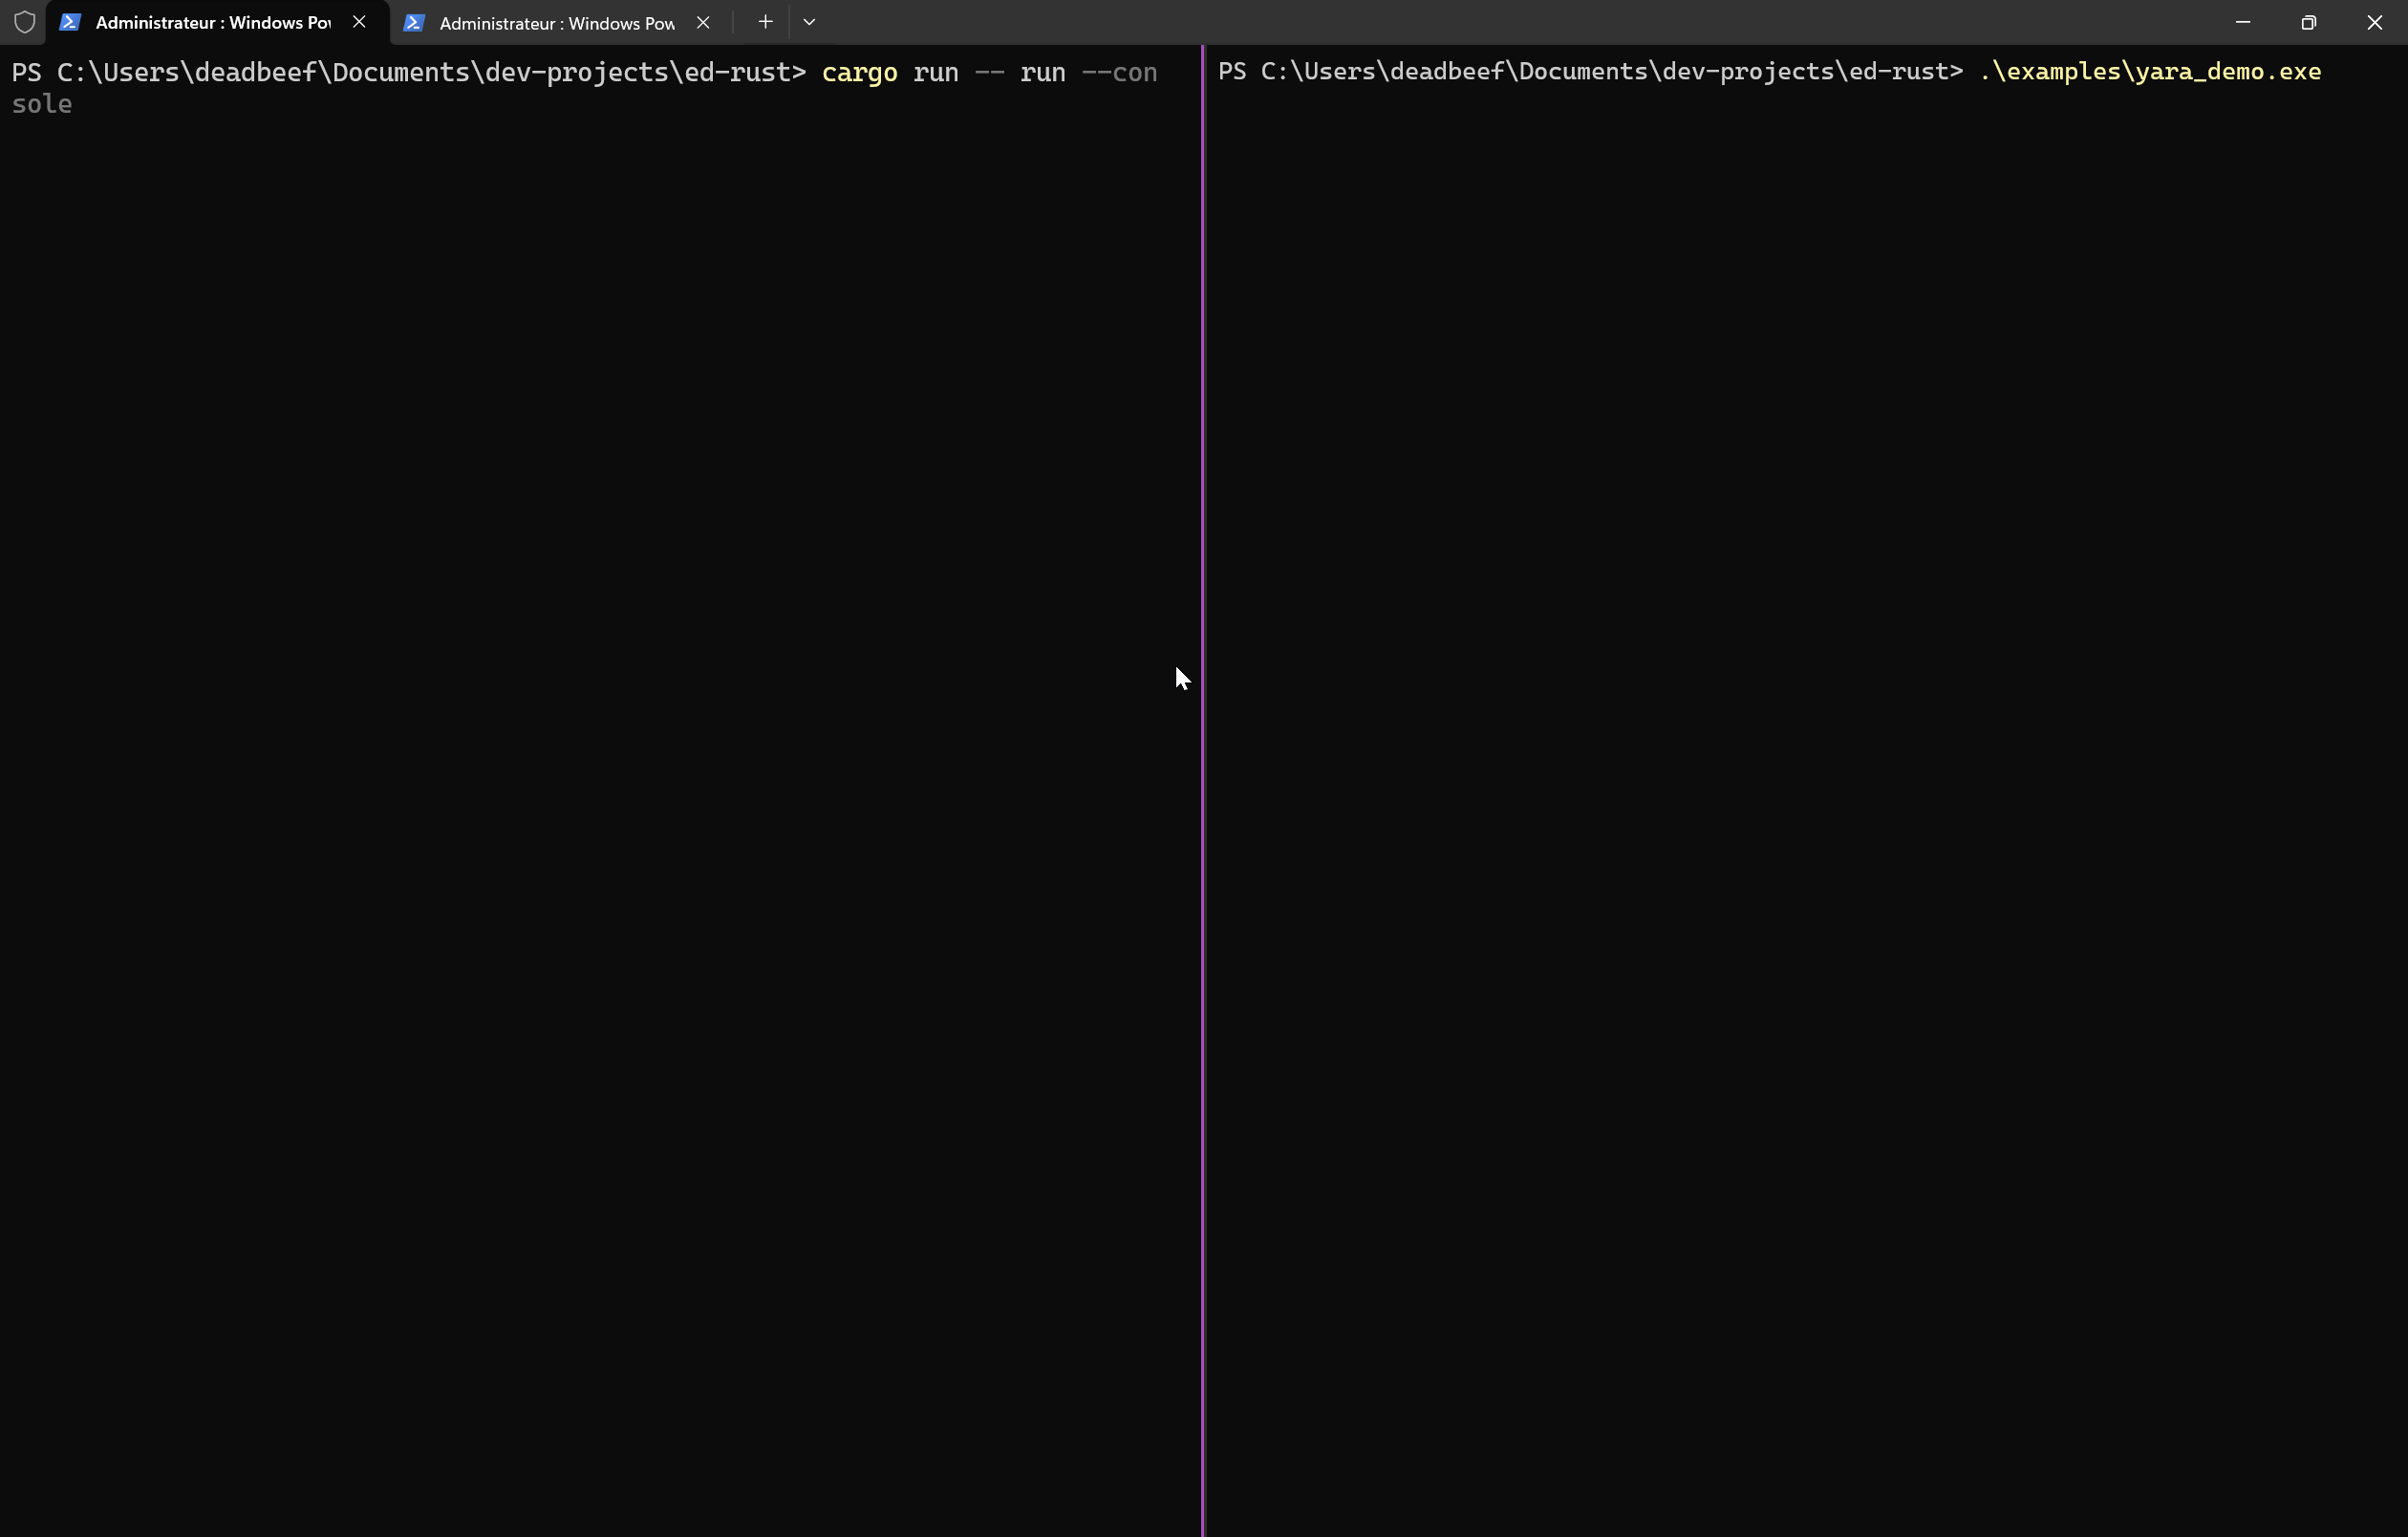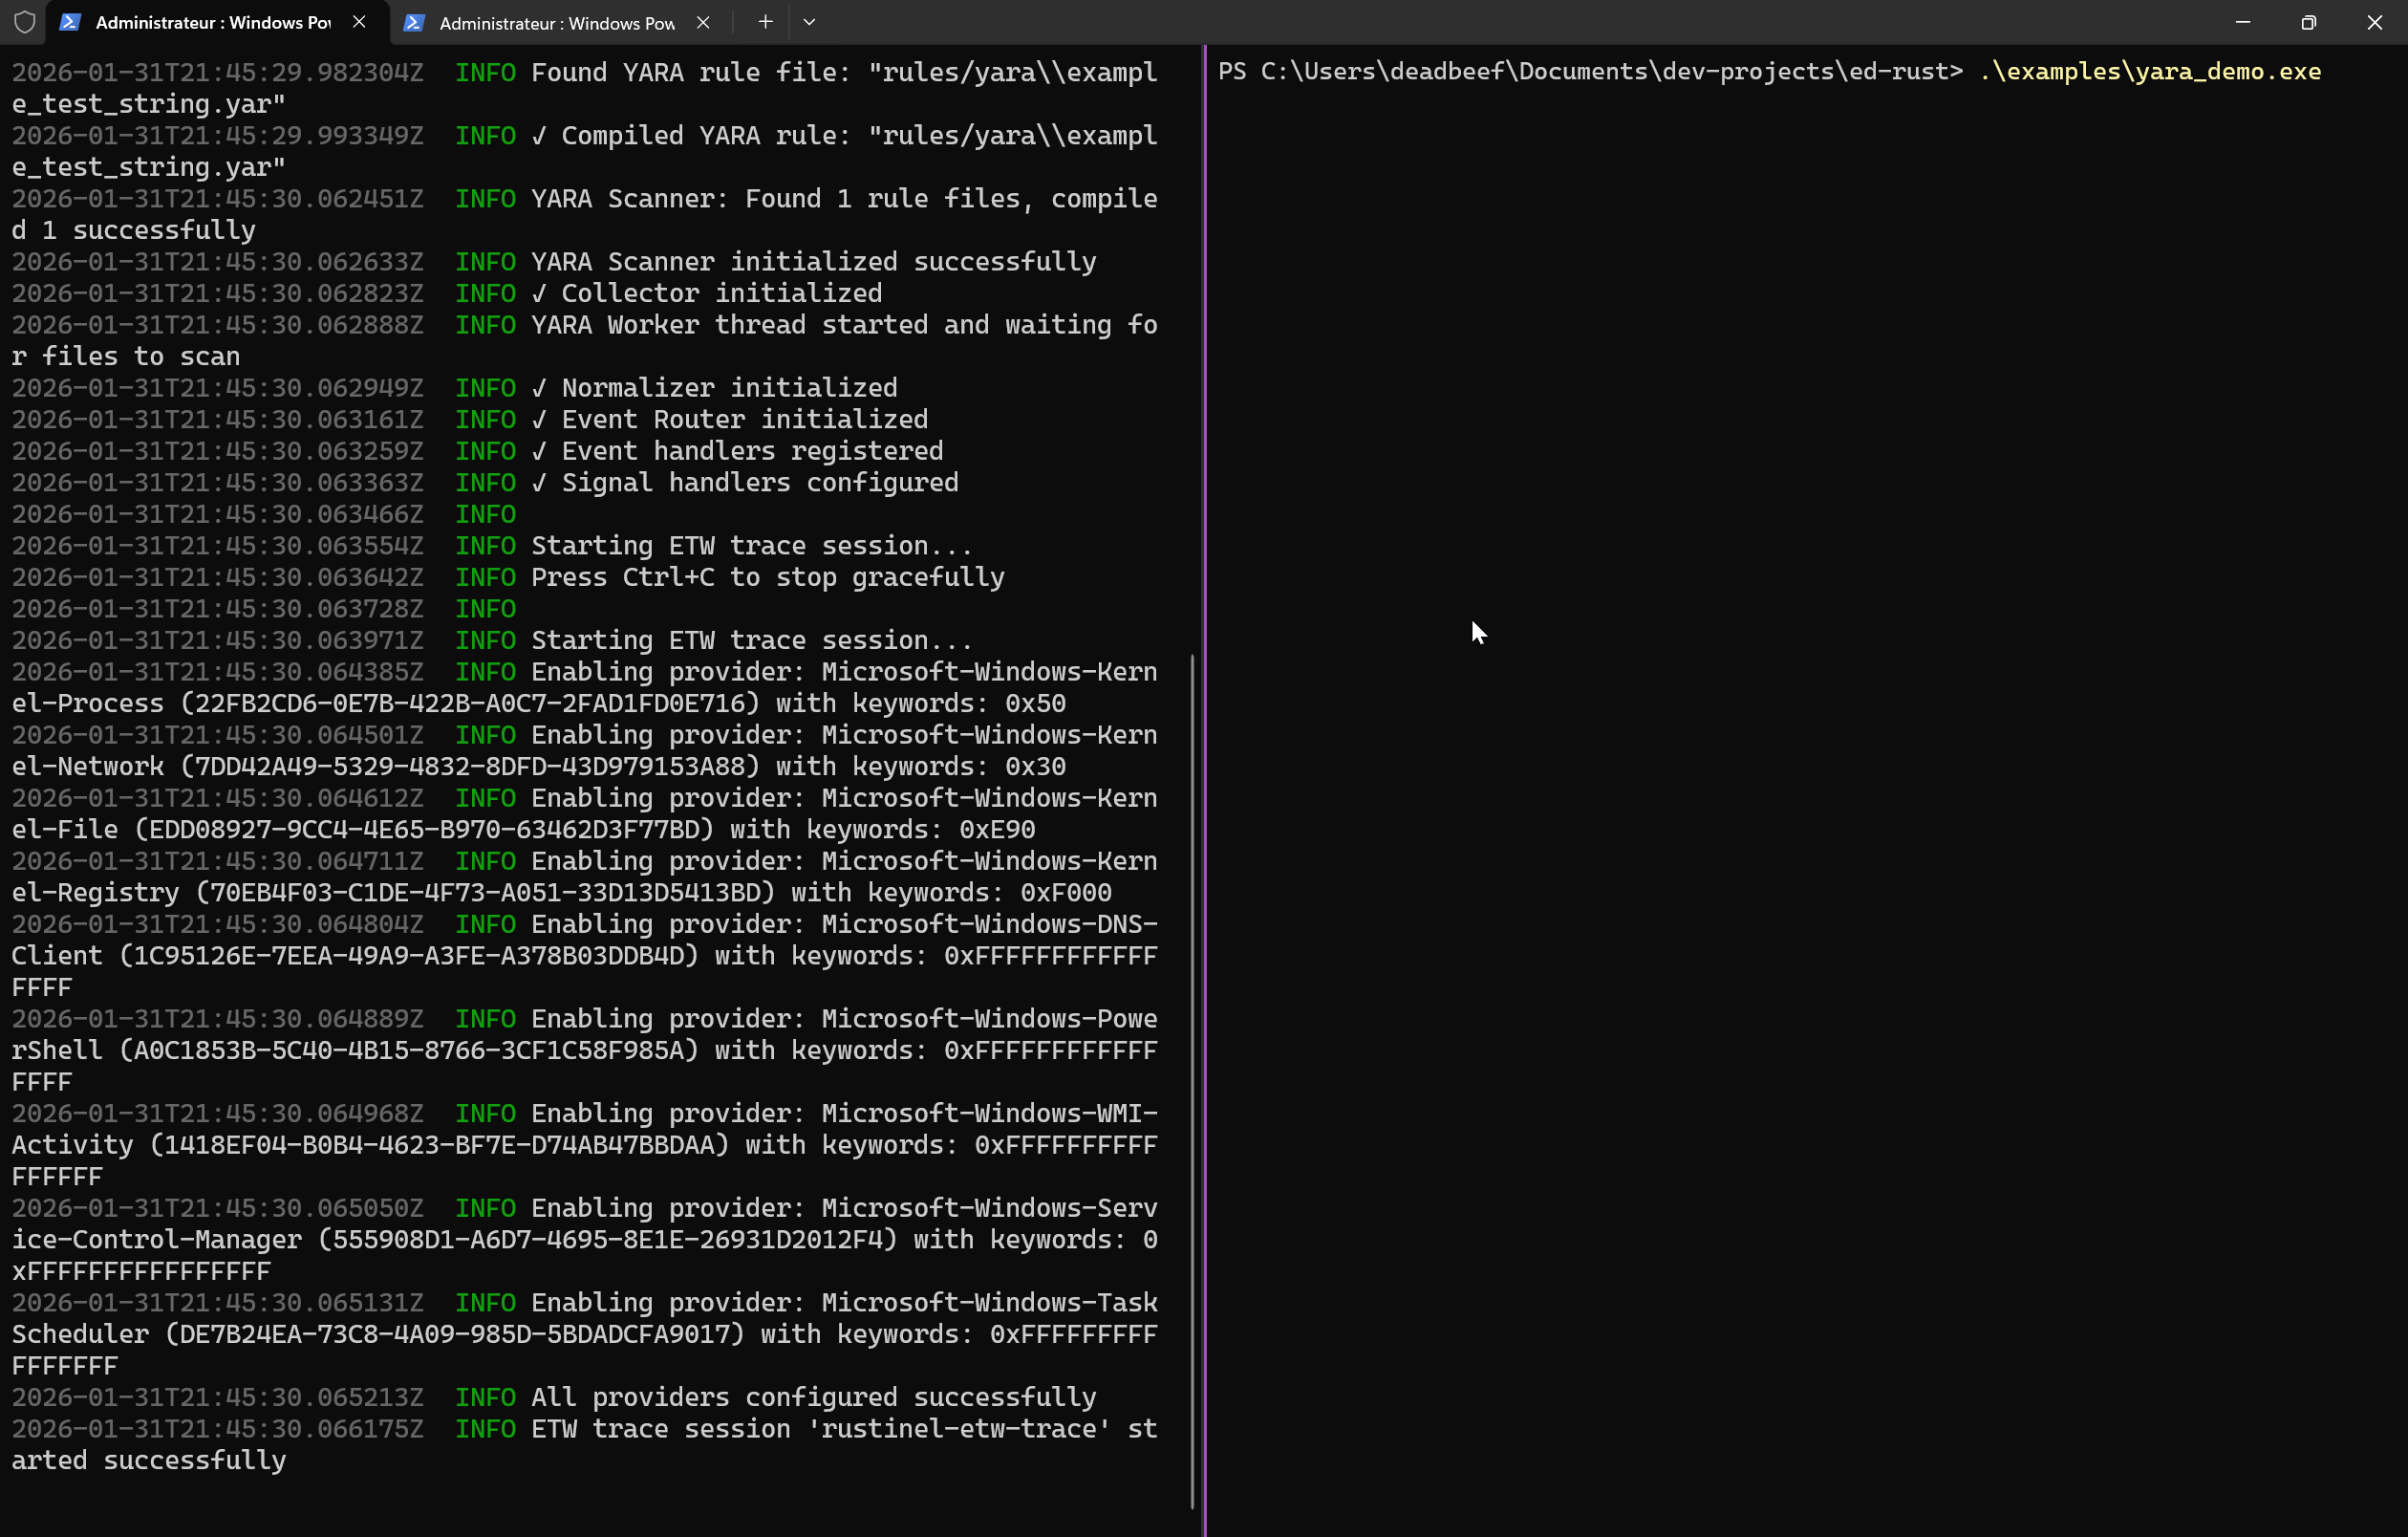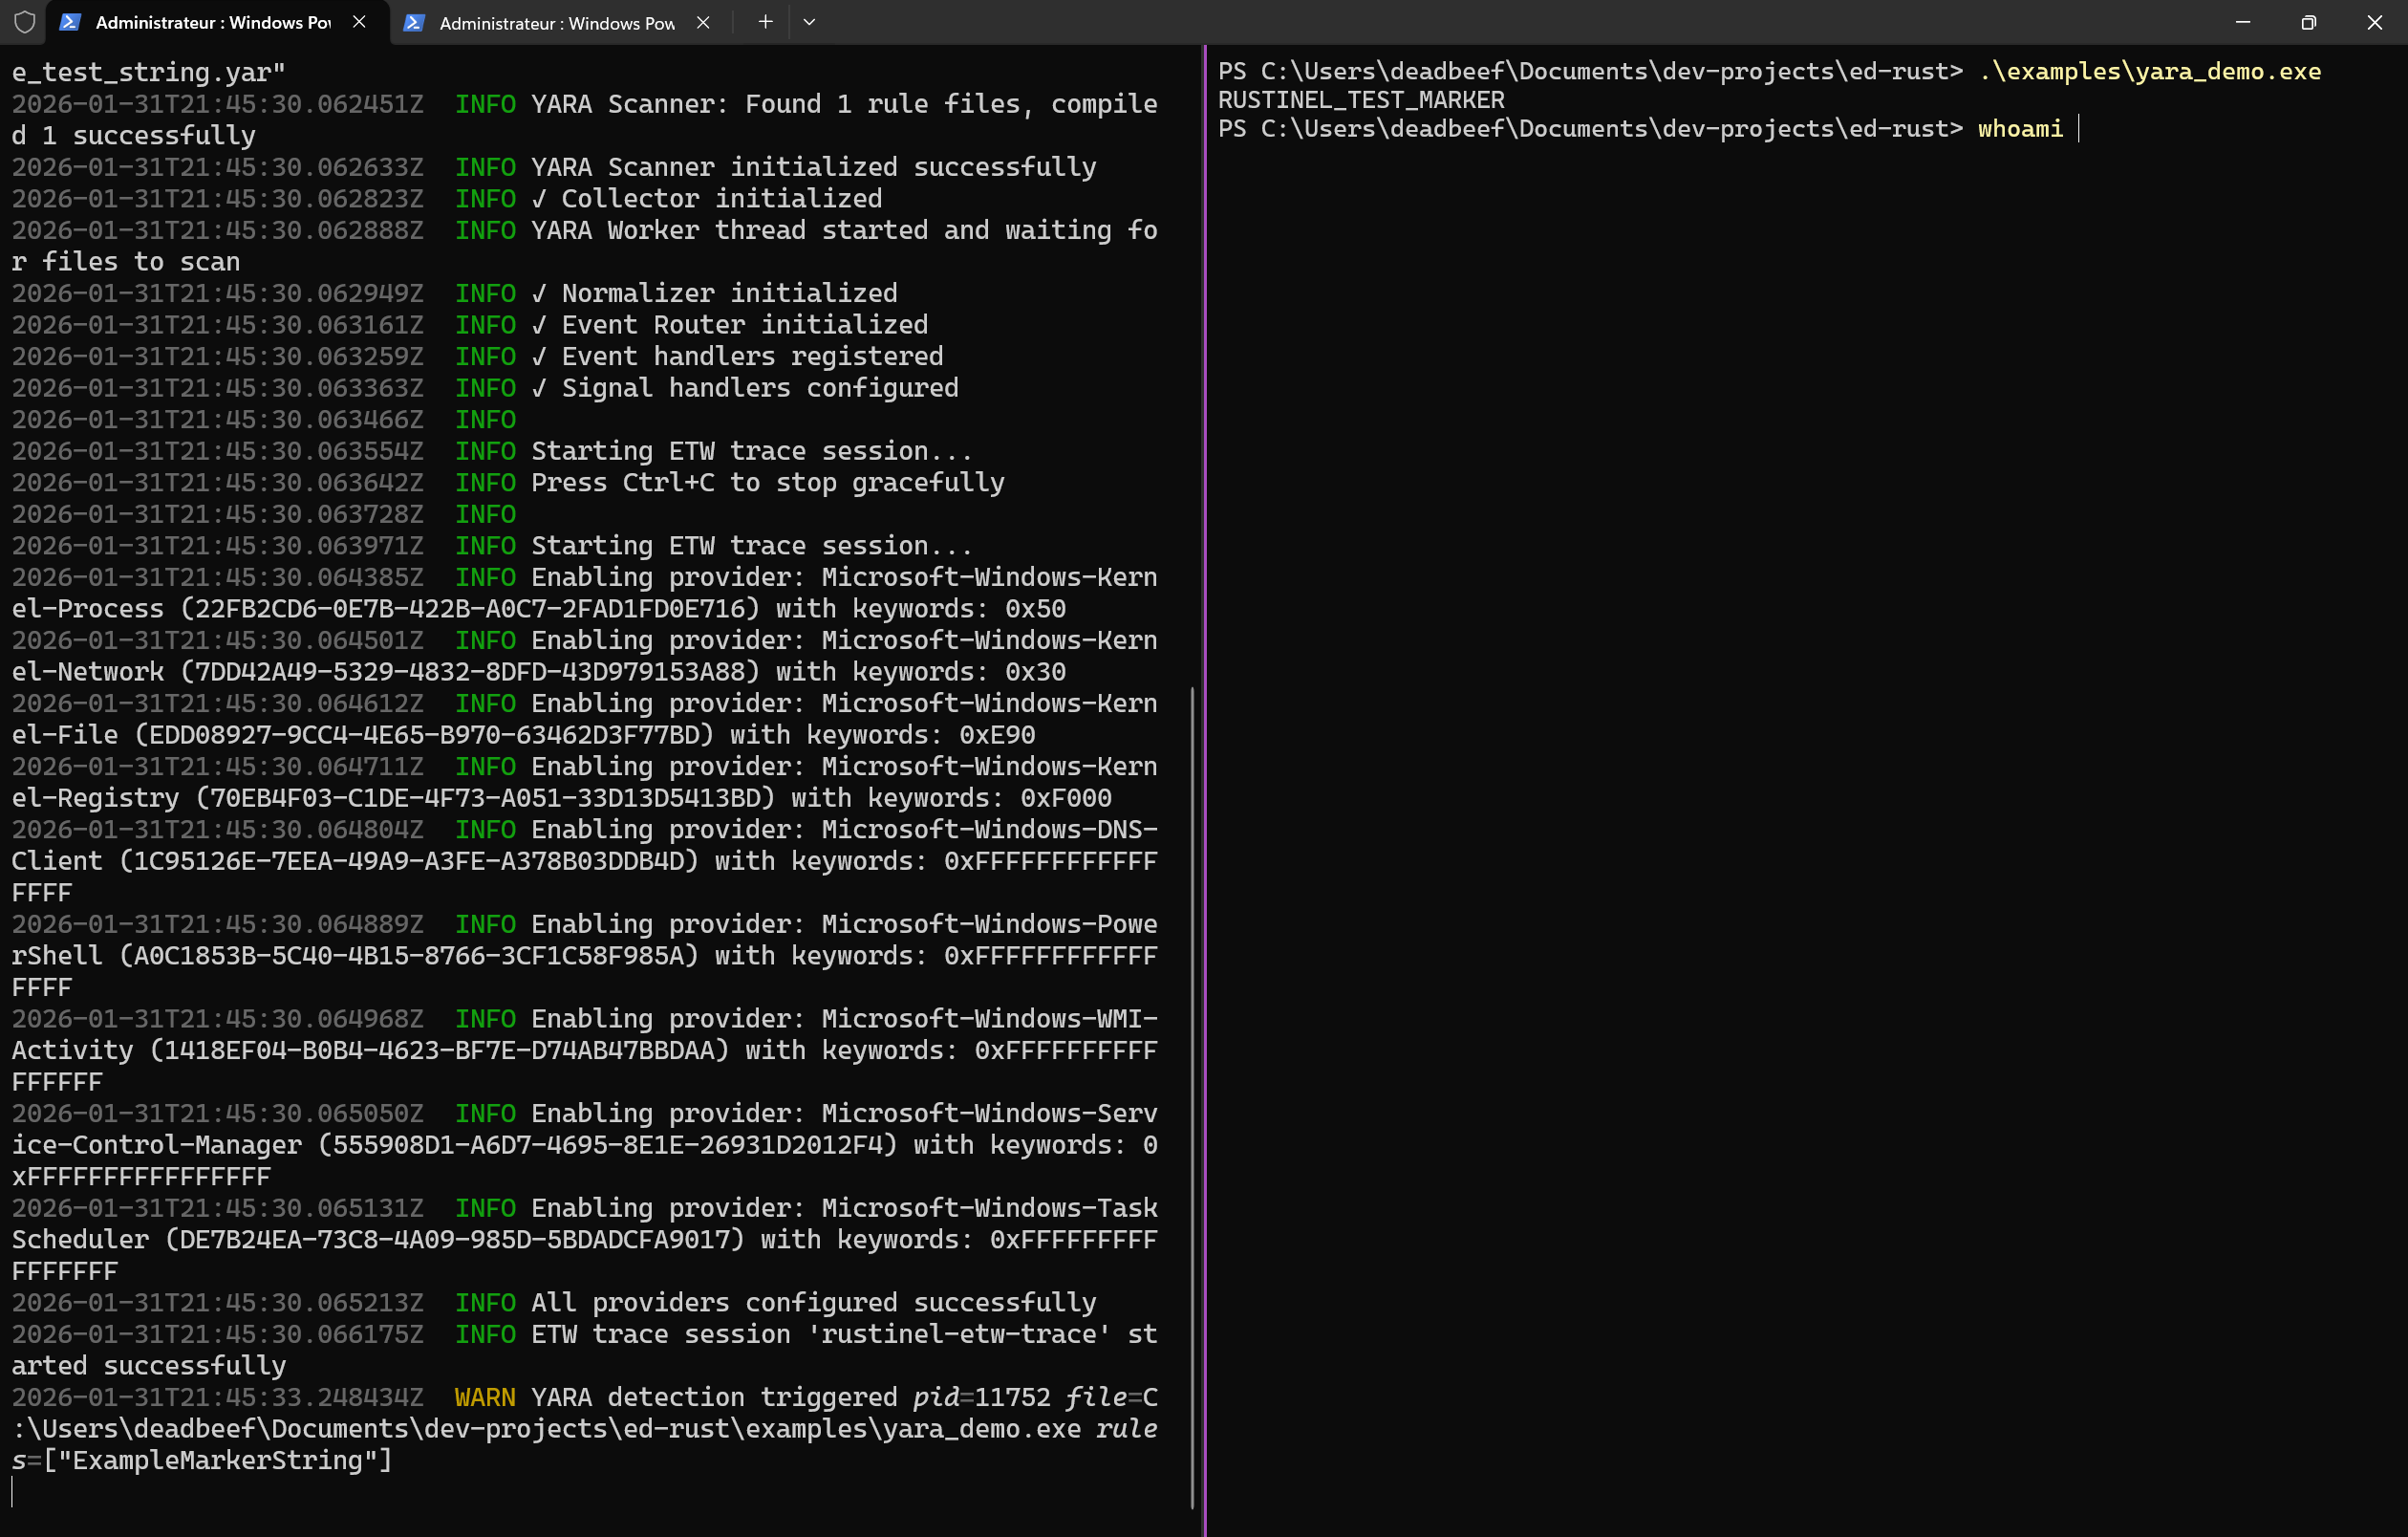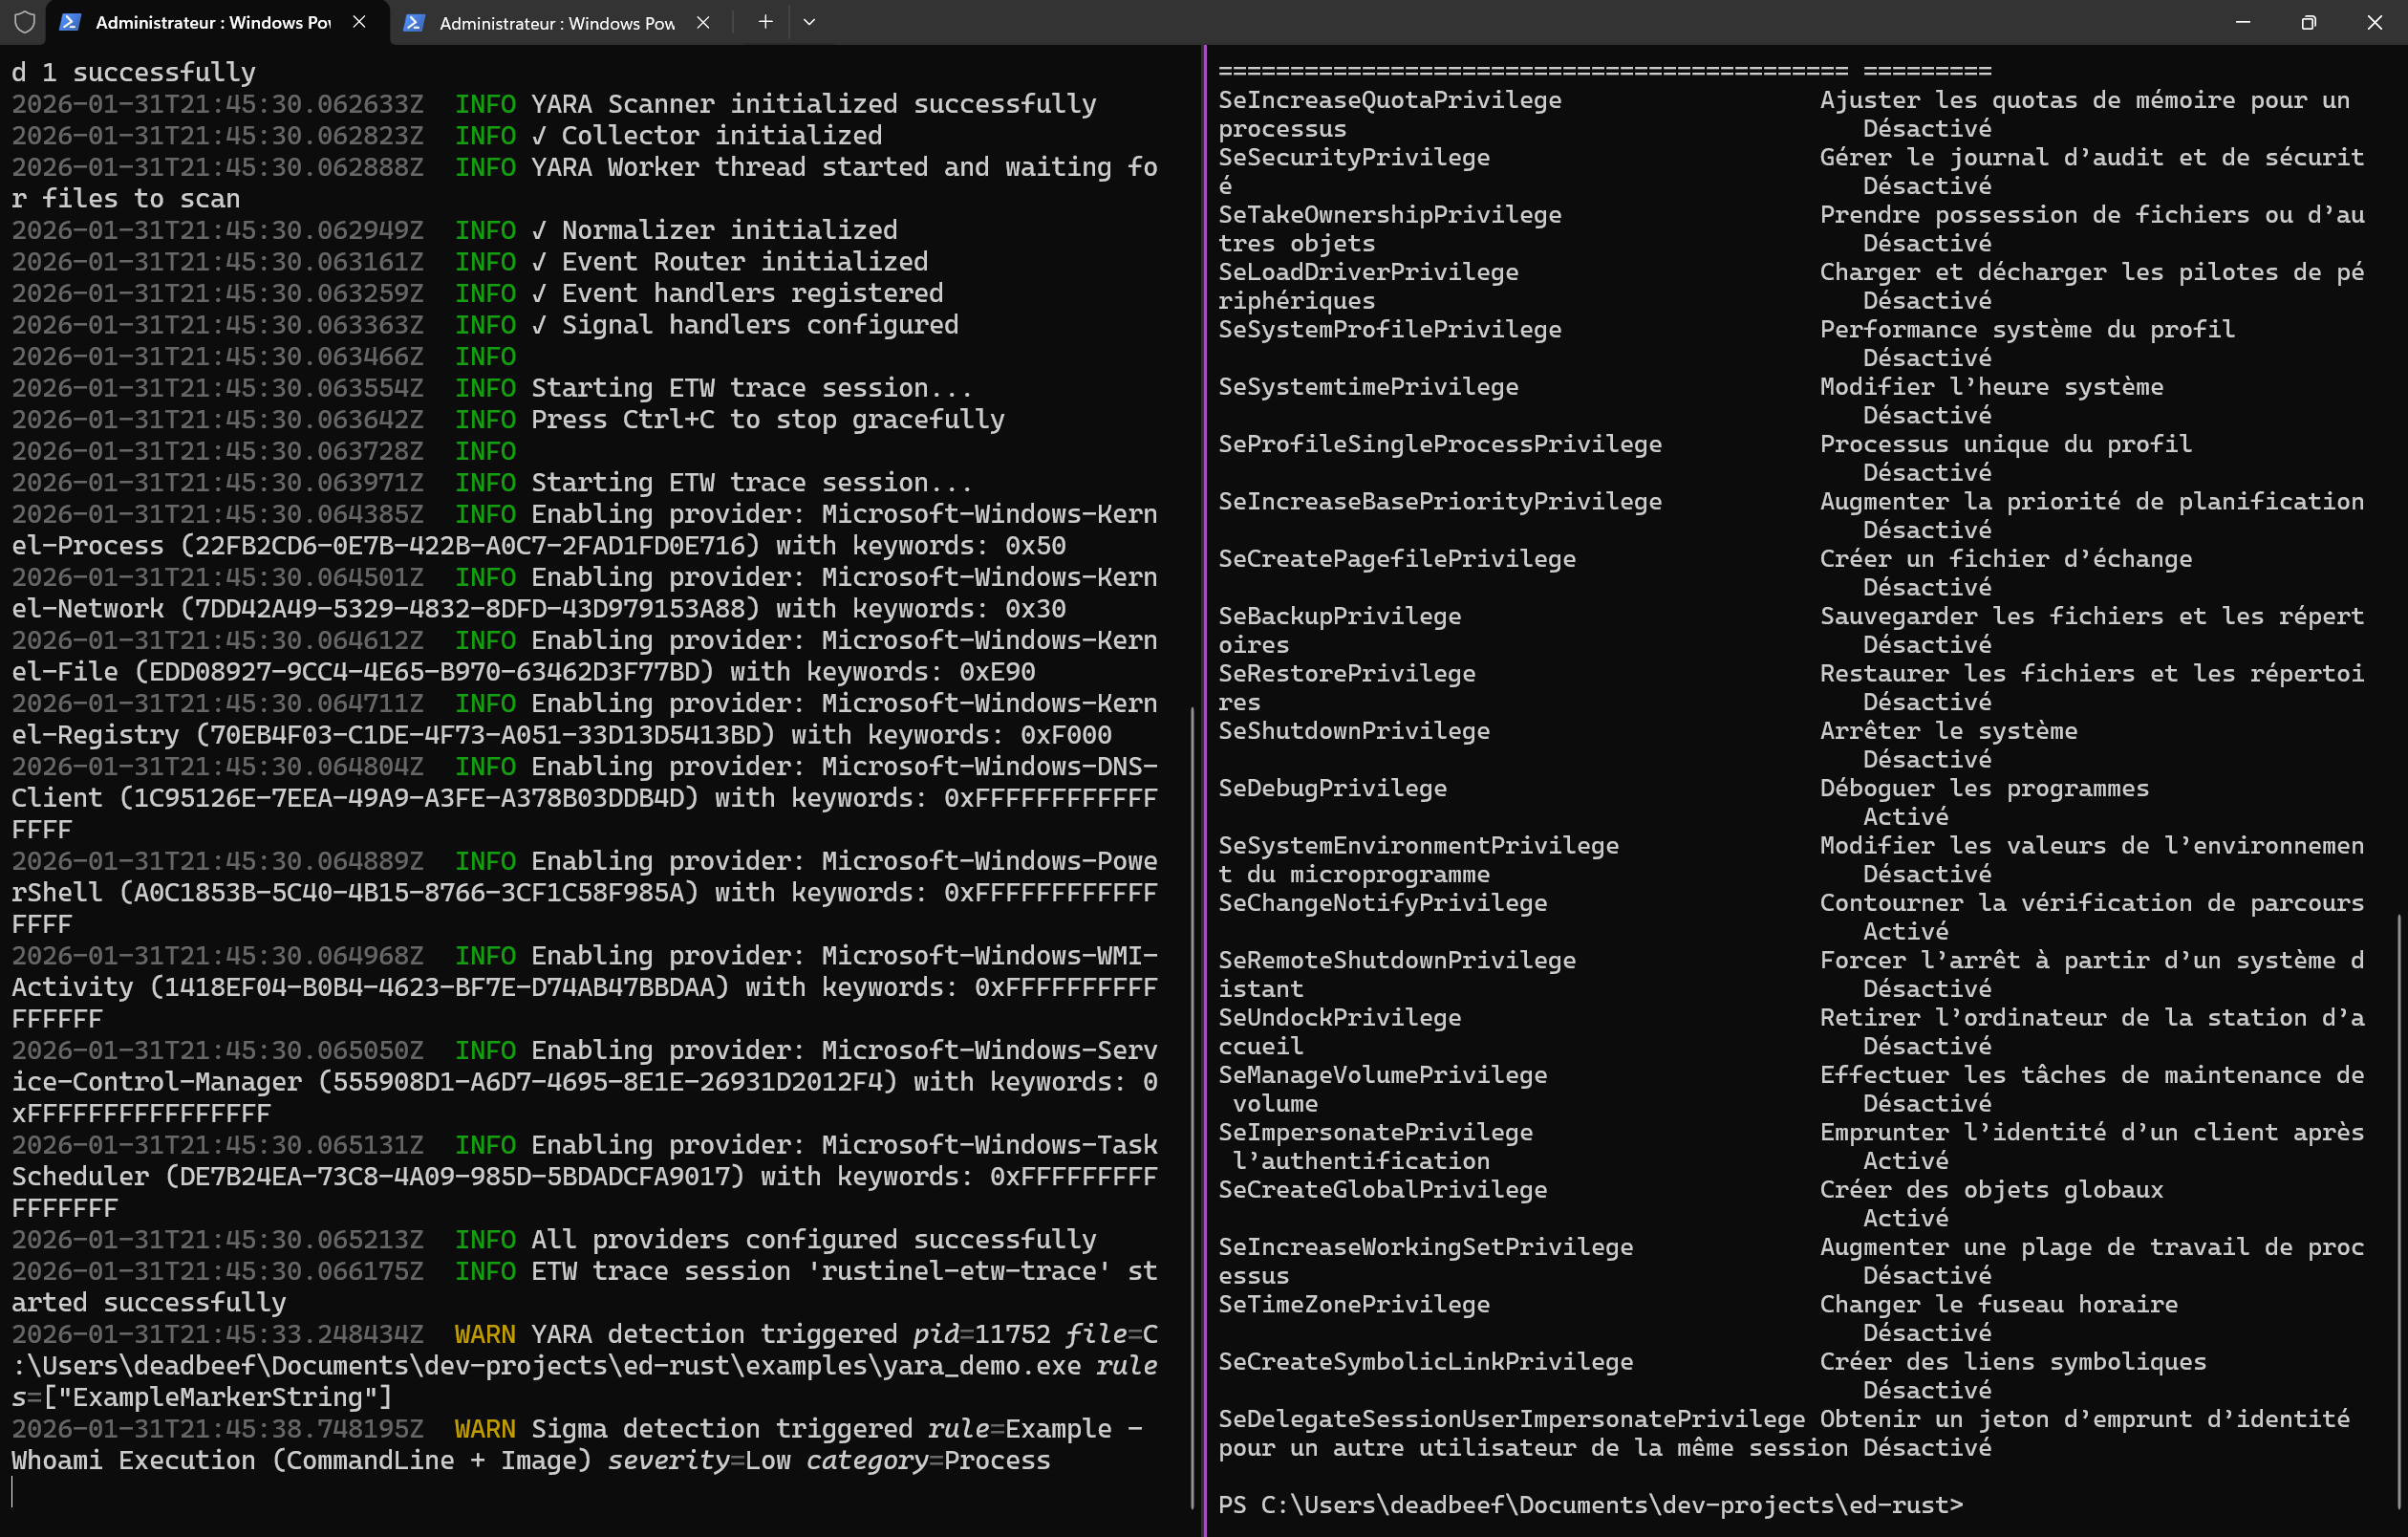 karib0u/rustinel
Endpoint detection for Windows, Linux, and macOS. Sigma, YARA, and IOC rules on native telemetry. Written in Rust. No cloud account required.
 elastic/detection-rules
Sviluppa, valida e pubblica regole di rilevamento SIEM per Elastic Security, con strumenti CLI Python, parsing KQL, integrazione Kibana e query di…
 nomi-sec/nvd-exploit-list-ja
🔍NVD exploit & JVN (Japan Vulnerability Notes) descrizione semplice
 hasamba/dfir-companion
DFIR forensics companion server + capture extension
 intuitem/ciso-assistant-community
Piattaforma GRC per la gestione del rischio, la conformità e l'audit con oltre 200 framework, mappatura automatica dei controlli, gestione delle…
 toborrm9/malicious_extension_sentry
Malicious Extension Database
 bert-janp/entratrace
Strumento di ricerca difensiva che documenta gli endpoint API osservabili e gli user agent degli strumenti offensivi che prendono di mira Microsoft…






