

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Threat Intelligence — Pagina 90 | Kitploit
Categorie

Threat Intelligence

Strumenti per la raccolta, l'analisi e l'operatività di feed di minacce, indicatori di compromissione (IOC) e tendenze di attacco.

Raccomandato da Kitploit

Migliori strumenti

10 selezionati
MISP preview#1

MISP

GitHubmisp/misp
6.5k1 giorno fa
opencti preview#2

opencti

GitHubopencti-platform/opencti
9.8k1h 8m fa
IntelOwl preview#3

IntelOwl

GitHubintelowlproject/intelowl
4.7k2 mesi fa
AIL-framework preview#4

AIL-framework

GitHubcircl/ail-framework
1.4k1 giorno fa
yeti preview#5

yeti

GitHubyeti-platform/yeti
2.0k22h 23m fa
attack-stix-data preview#6

attack-stix-data

GitHubmitre-attack/attack-stix-data
72414 giorni fa
sigma preview#7

sigma

GitHubsigmahq/sigma
10.9k2 giorni fa
signature-base preview#8

signature-base

GitHubneo23x0/signature-base
3.0k3 giorni fa
Loki preview#9

Loki

GitHubneo23x0/loki
3.8k10 mesi fa
maltrail preview#10

maltrail

GitHubstamparm/maltrail
8.6k16h 3m fa
Più recentiRilevanzaPiù popolariAggiornati di recente
1733 risultati
logdata-anomaly-miner preview

logdata-anomaly-miner

GitHubait-aecid/logdata-anomaly-miner

Questo strumento analizza i dati di log e consente di definire pipeline di analisi per il rilevamento di anomalie. È stato progettato per eseguire…

threat-intelligencemachine-learningintrusion-detection+2
932 mesi fa
SyntheticSun preview

SyntheticSun

GitHubjonrau1/syntheticsun

Framework di automazione della sicurezza serverless per AWS che acquisisce intelligence sulle minacce, applica rilevamento anomalie basato su ML…

serverless-securitycloud-securitythreat-intelligence+3
825 anni fa
Zircolite preview

Zircolite

GitHubwagga40/zircolite

Uno strumento di rilevamento autonomo basato su SIGMA per log EVTX, Auditd e Sysmon per Linux

forensicsthreat-intelligenceincident-response+1
84117 giorni fa
Fennec preview

Fennec

GitHubabdulrhmanalfaifi/fennec

Strumento di raccolta di artefatti per sistemi *nix

forensicsinformation-gatheringdigital-forensics+3
2202 anni fa
S1EM preview

S1EM

GitHubv1d1an/s1em

Questo progetto è un SIEM con SIRP e Threat Intel, tutto in uno.

vulnerability-scannersforensicsnetwork-security+6
4622 anni fa
hayabusa preview

hayabusa

GitHubyamato-security/hayabusa

Generatore di timeline forensi per log eventi di Windows multi-thread e strumento di threat hunting con supporto completo delle regole Sigma, che…

forensicsdigital-forensicsthreat-intelligence+2
3.3k10 giorni fa
spamscanner preview

spamscanner

GitHubspamscanner/spamscanner

Spam Scanner è uno strumento e servizio anti-spam, di filtraggio email e prevenzione phishing per Node.js. Progettato per @ladjs, @forwardemail,…
static-analysisvulnerability-scannersdynamic-analysis-sandboxing+6
3741 giorno fa
DomainAlerting preview

DomainAlerting

GitHubpixelbubble/domainalerting

Avviso giornaliero quando un nuovo nome di dominio viene registrato e contiene le tue parole chiave

osintdns-subdomain-enumerationinformation-gathering+1
1193 anni fa
IOCScraper preview

IOCScraper

GitHubchaitanyakrishna/iocscraper

IOCPARSER.COM è un servizio veloce e affidabile che ti consente di estrarre IOCs e intelligence da diverse fonti di dati.

ioc-managementosintinformation-gathering+1
364 anni fa
drakvuf-sandbox preview

drakvuf-sandbox

GitHubcert-polska/drakvuf-sandbox

Sandbox automatizzata per l'analisi malware a livello di hypervisor con introspezione guest senza agente, esplorazione dei risultati basata sul web e…
dynamic-analysis-sandboxingreverse-engineeringforensics+2
1.3k3 mesi fa
opensquat preview

opensquat

GitHubatenreiro/opensquat

Strumento OSINT che rileva domain squatting, typosquatting e siti phishing simili, monitorando i domini di nuova registrazione rispetto a parole…

osintinformation-gatheringphishing+2
98024 giorni fa
HFish preview

HFish

GitHubhacklcx/hfish

Sistema honeypot di livello enterprise per rilevare violazioni interne alla rete, minacce esterne e produrre threat intelligence con oltre 90…

defensive-toolsnetwork-securitythreat-intelligence+1
4.5k8 mesi fa
tarian preview

tarian

GitHubkube-tarian/tarian

Agente di sicurezza runtime basato su eBPF per Kubernetes che rileva processi sconosciuti e modifiche ai file, applica vincoli pre-registrati e…

container-securitymalware-analysiscloud-security+3
582 anni fa
RCLocals preview

RCLocals

GitHubyjesus/rclocals

Analizzatore di avvio di Linux
defensive-toolspersistence-mechanismshash-analysis+4
661 anno fa
raven preview

raven

GitHubqeeqbox/raven

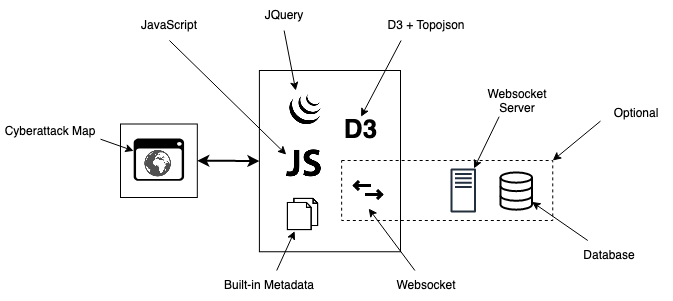
Mappa avanzata delle minacce informatiche (Semplificata, personalizzabile, reattiva e ottimizzata)

osintinformation-gatheringthreat-intelligence
2323 anni fa
wireshark-forensics-plugin preview

wireshark-forensics-plugin

GitHubrjbhide/wireshark-forensics-plugin

Plugin per Wireshark che correla il traffico di rete con threat intelligence, tag degli asset e dati sulle vulnerabilità per accelerare l'analisi…

packet-sniffing-analysisvulnerability-analysisnetwork-forensics+3
1025 anni fa
statiStrings preview

statiStrings

GitHubsh3llyr/statistrings

Calcolatore di statistiche per stringhe di regole YARA e assistente per la ricerca di malware

static-analysismalware-analysisthreat-intelligence
145 anni fa
ThePhish preview

ThePhish

GitHubemalderson/thephish

ThePhish: uno strumento automatizzato per l'analisi delle email di phishing

ioc-managementphishing-toolsphishing+5
1.4k2 anni fa
Precedente1…899091…97Successivo





