 atenreiro/opensquat
Strumento OSINT che rileva domain squatting, typosquatting e siti phishing simili, monitorando i domini di nuova registrazione rispetto a parole chiave del brand con validazione DNS e VT.



openSquat è uno strumento di sicurezza Open Source Intelligence (OSINT) che identifica le minacce di cyber squatting rivolte al tuo marchio o ai tuoi domini:
| Tipo di minaccia | Descrizione |
|---|---|
| 🎣 Phishing | Domini fraudolenti che imitano il tuo marchio |
| 🔤 Typosquatting | Domini con errori di battitura comuni (ad es., gooogle.com) |
| 🌐 IDN Homograph | Caratteri simili provenienti da altri alfabeti |
| 👥 Doppelgänger | Domini contenenti il nome del tuo marchio |
| 🔀 Bitsquatting | Errori di singolo bit nei nomi di dominio |
"Un potente coltellino svizzero per la protezione del marchio" — Blog di WhoisXML API, agosto 2022
"Uno strumento utile per raccogliere informazioni sui domini di recente registrazione." — classificato tra i primi 5 strumenti di rilevamento del phishing — Blog di SOCRadar, luglio 2022
"openSquat fornisce una protezione essenziale contro il domain squatting e gli attacchi di phishing attraverso il monitoraggio e il rilevamento automatizzati." — Prince Yadav, TutorialsPoint, marzo 2026
"OpenSquat ha identificato 103 domini di squatting, 960 siti web di phishing attivi e 53 domini con certificati sospetti." — Sharma et al., Journal of Information Security and Cybercrimes Research (JISCR), Vol. 7, Numero 1, giugno 2024
openSquat segue un modello open-core:
Questo modello consente trasparenza e collaborazione con la community, supportando al contempo la scalabilità, l'affidabilità e i requisiti operativi dell'uso aziendale.
pip install opensquat
opensquat -k keywords.txt
git clone https://github.com/atenreiro/opensquat
cd opensquat
pip install -r requirements.txt
python3 opensquat.py -k keywords.txt
Utenti del repository: in tutti gli esempi seguenti, sostituire
opensquatconpython3 opensquat.pyper eseguire da un checkout clonato.
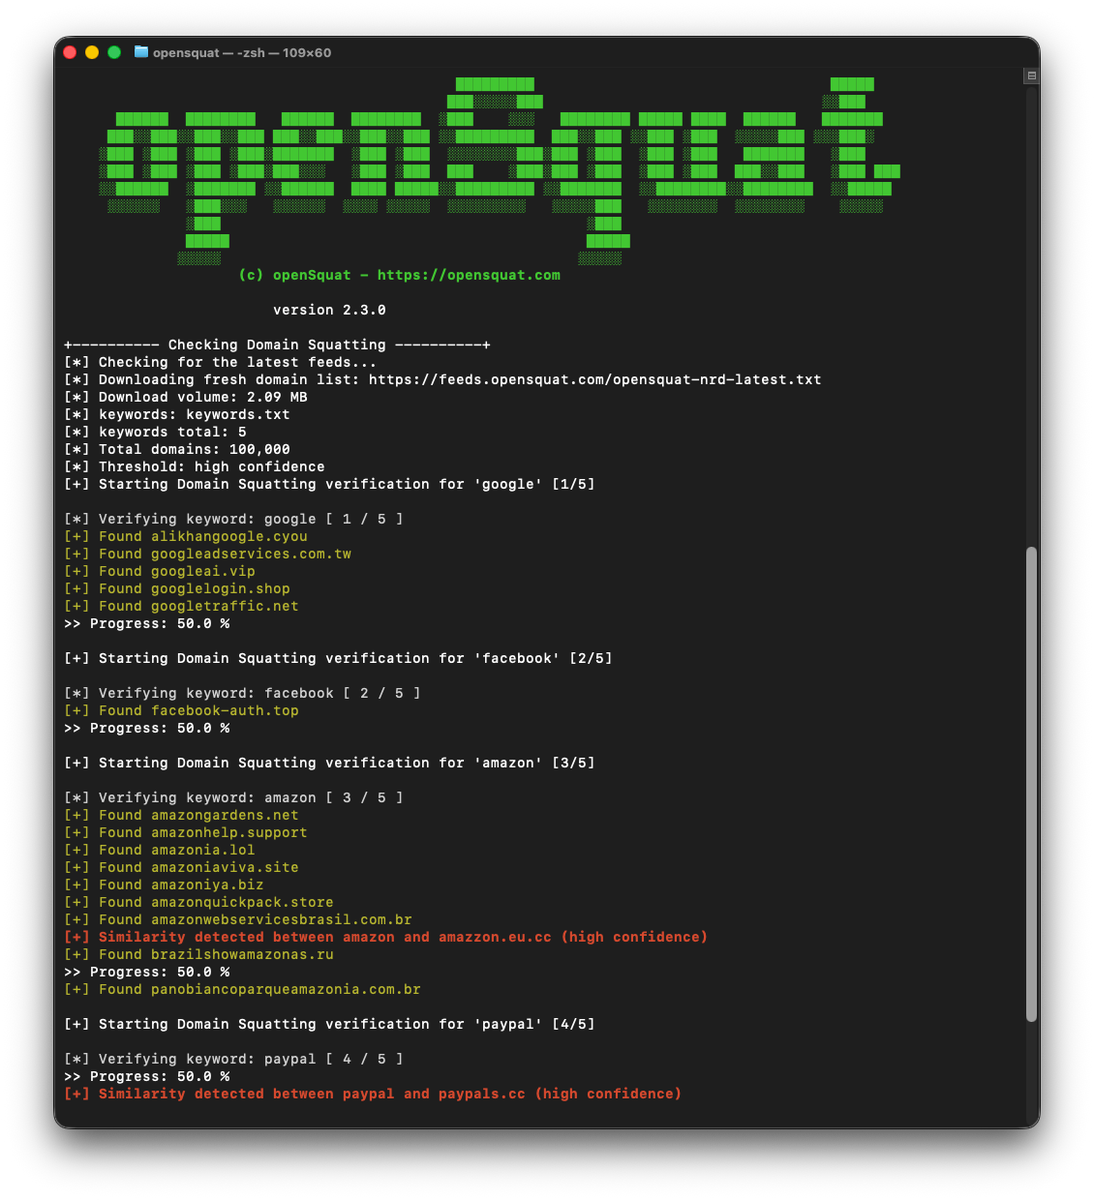
confusable_homoglyphs, homoglyphs, colorama, requests, dnspython, beautifulsoup4# Default run
opensquat
# Show all options
opensquat -h
# Use custom keywords file
opensquat -k my_keywords.txt
# DNS validation via Quad9
opensquat --dns

# Check Certificate Transparency logs
opensquat --ct

# Scan for open ports (80/443)
opensquat --portcheck

# Cross-reference phishing databases
opensquat --phishing results.txt
# Save as JSON
opensquat -o results.json -t json

# Save as CSV
opensquat -o results.csv -t csv
| Livello | Flag | Descrizione |
|---|---|---|
| 0 | -c 0 | Molto alta (meno risultati, alta accuratezza) |
| 1 | -c 1 | Alta (predefinito) |
| 2 | -c 2 | Media |
| 3 | -c 3 | Bassa |
| 4 | -c 4 | Molto bassa (più risultati, più falsi positivi) |
Nota: Sul lato API (
--api), i cinque livelli di confidenza corrispondono a quattro valori di fuzziness (exact,low,auto,high) —-c 3e-c 4corrispondono entrambi ahigh. Consulta Modalità Premium e API per la mappatura completa e per come sovrascriverla con--api-fuzziness.
openSquat supporta tre modalità. Quella predefinita (Community) è invariata — gli utenti esistenti non necessitano di alcun flag. Le due modalità Premium condividono un'unica chiave API di openSquat; scegli Premium Feed se desideri la stessa pipeline di rilevamento locale con un feed più ampio, oppure Premium API se desideri il rilevamento lato server senza download locale del feed.
| Modalità | Flag | Cosa fa |
|---|---|---|
| Community (predefinita) | (nessuno) | Scarica il feed NRD gratuito (~100k domini/giorno) ed esegue il rilevamento Levenshtein locale. |
| Premium Feed | --premium | Scarica il feed NRD a pagamento (nrd-lite, molto più ampio) usando la tua chiave API di openSquat, quindi esegue lo stesso rilevamento Levenshtein locale. |
| Premium API | --api | Salta il download locale del feed. Interroga l'API REST lookalike di openSquat per ogni keyword e restituisce le corrispondenze lato server. |
Registrati su opensquat.com per ottenere una chiave. La stessa chiave funziona sia per Premium Feed (--premium) che per Premium API (--api).






