
 #1
Strumenti per la raccolta, l'analisi e l'operatività di feed di minacce, indicatori di compromissione (IOC) e tendenze di attacco.
Raccomandato da Kitploit
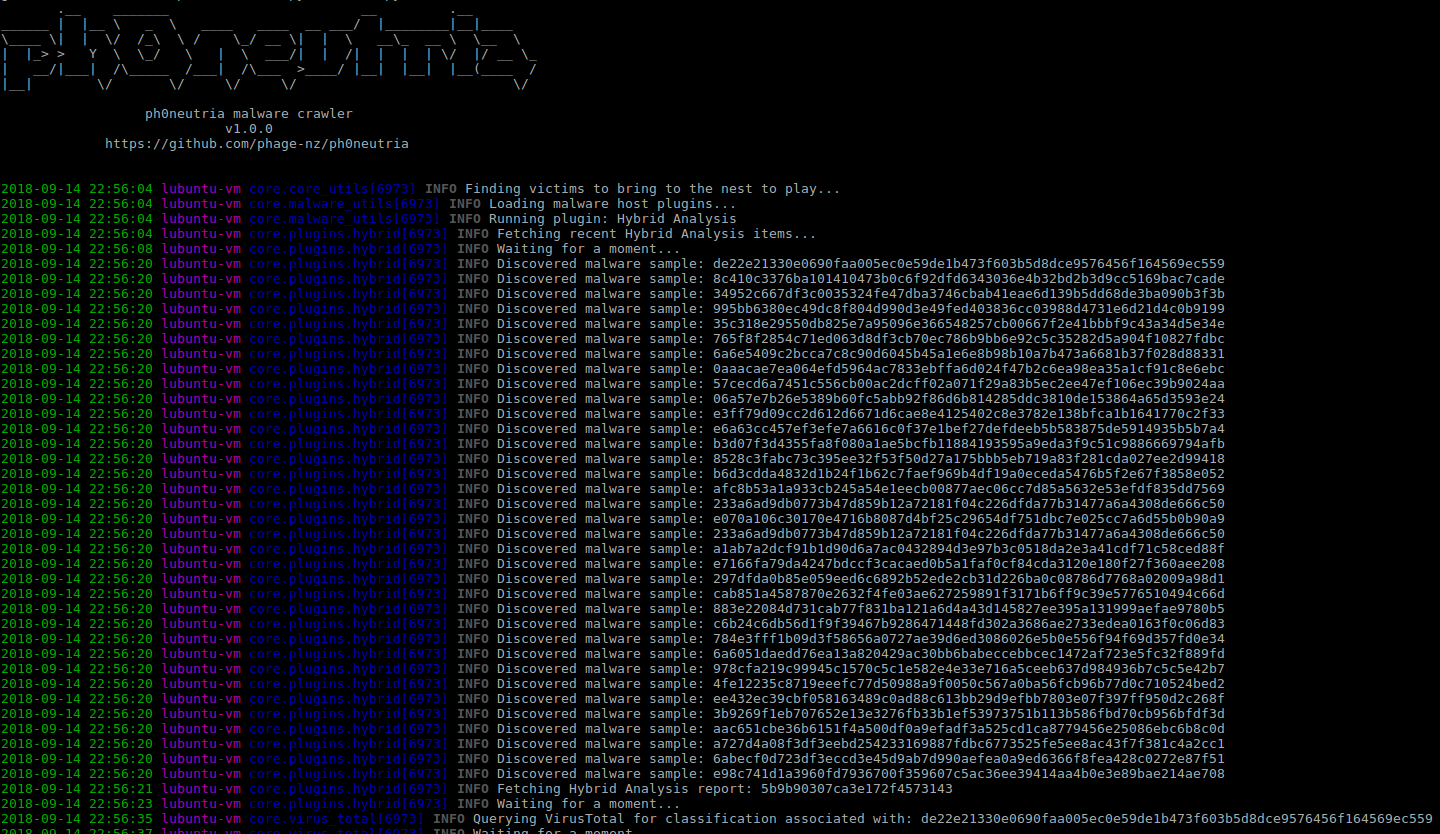
 phage-nz/ph0neutria
ph0neutria è un costruttore di zoo di malware che preleva campioni direttamente dalla natura. Tutto è archiviato in Viper per facilità di accesso e…
 cert-polska/mquery
Acceleratore di query per malware YARA (interfaccia web)
 jpcertcc/logontracer
Investigare gli accessi dannosi a Windows visualizzando e analizzando il registro eventi di Windows
 arkime/arkime
Arkime è un sistema open source, su larga scala, per la cattura completa di pacchetti, l'indicizzazione e il database.
 neo23x0/munin
Controllo hash online per Virustotal e altri servizi

 patrowl/patrowlmanager
PatrOwl - Piattaforma di Orchestrazione delle Operazioni di Sicurezza Open Source, Intelligente e Scalabile
 cowrie/cowrie
Cowrie Honeypot SSH/Telnet https://docs.cowrie.org/
 alexandreborges/malwoverview
Malwoverview è uno strumento di prima risposta per la caccia alle minacce attraverso VirusTotal, Hybrid Analysis, URLHaus, Polyswarm, Malshare, Alien…
 tomchop/malcom
Malcom - Analizzatore di Comunicazioni di Malware
 pentesteracademy/patoolkit
PA Toolkit è una raccolta di plugin per l'analisi del traffico focalizzati sulla sicurezza.
 rabbitstack/fibratus
Sensore di sicurezza per il rilevamento e la protezione in tempo reale delle minacce

 certsocietegenerale/fir
Risposta rapida agli incidenti
 keithjjones/hostintel
Un'applicazione Python modulare per raccogliere intelligence su host dannosi.
 alphasoc/flightsim
Un'utilità per generare in sicurezza modelli di traffico di rete malevoli e valutare i controlli.
 outflanknl/redelk
SIEM del Red Team - strumento per Red Teams utilizzato per tracciare e allertare sulle attività del Blue Team, oltre a una migliore usabilità nelle…
 yampelo/beagle
Beagle è uno strumento di risposta agli incidenti e di digital forensics che trasforma log di sicurezza e dati in grafici.







