
 #1
Strumenti per la raccolta, l'analisi e l'operatività di feed di minacce, indicatori di compromissione (IOC) e tendenze di attacco.
Raccomandato da Kitploit

 praetorian-inc/trajan
Uno strumento multi-piattaforma di rilevamento delle vulnerabilità e automazione degli attacchi CI/CD per identificare le debolezze di sicurezza…
 wslyvh/paperweight
Paperweight esamina la tua casella di posta per mappare la tua impronta digitale, poi ti aiuta a riprendere il controllo e cancellare i tuoi dati.…
 cybereason-public/owlsm
Motore di regole Sigma all'interno del kernel Linux utilizzando eBPF. Concentrato sulle capacità di prevenzione
 manuelschipper/nah
una guardia che blocca azioni catastrofiche degli agenti
 helixar-ai/mcp-security-checklist
MCP viene adottato rapidamente. Le linee guida per la sicurezza sono in ritardo. Questa checklist fornisce a ingegneri della sicurezza, team di…
 aradhyacp/secflow
Pipeline automatizzata di analisi delle minacce basata su AI che instrada file, URL, IP, domini o immagini attraverso analizzatori di sicurezza…
 r3nzsec/irflow-timeline
Analisi della Timeline DFIR per macOS — visualizzatore basato su SQLite per file CSV, TSV, XLSX, EVTX, Plaso, $MFT e $J con AI Artifacts, AI Secret…
 securityclaw/securityclaw
Un agente autonomo modulare e basato su competenze per un Security Operations Center (SOC) che monitora i dati di OpenSearch/Elasticsearch,…
 bigbodycobain/shadowbroker
Real-time geospatial OSINT platform aggregating 60+ public telemetry feeds (ADS-B, AIS, satellites, CCTV) into a unified map with server-side recon…
 cogensec/gideon
Agente autonomo per operazioni di sicurezza per intelligence sulle minacce, ricerca di vulnerabilità, analisi degli IOC e red teaming. Supporta…
 opensourcemalware/polinrider
Dossier tecnico sull'attacco alla supply chain PolinRider collegato alla Corea del Nord, che documenta l'iniezione di payload JS offuscati, la…
 antonlovesdnb/ttprunner
Esegui TTPs, con AI!
 matthart1983/netwatch
Network diagnostics in your terminal. Inspect traffic, connections and network behaviour. Built with Rust.
 dereeqw/berrysentinel
Berry Sentinel v5.0 — Rilevatore comportamentale avanzato di C2 e reverse shell per sistemi Linux/Windows/Unix. Include analisi delle connessioni in…
 0xv1n/macnoise
Generatore di telemetria di sistema macOS estensibile.
 olizimmermann/phishcollector
PhishCollector è un framework di ricerca per raccogliere, analizzare e tracciare siti di phishing.
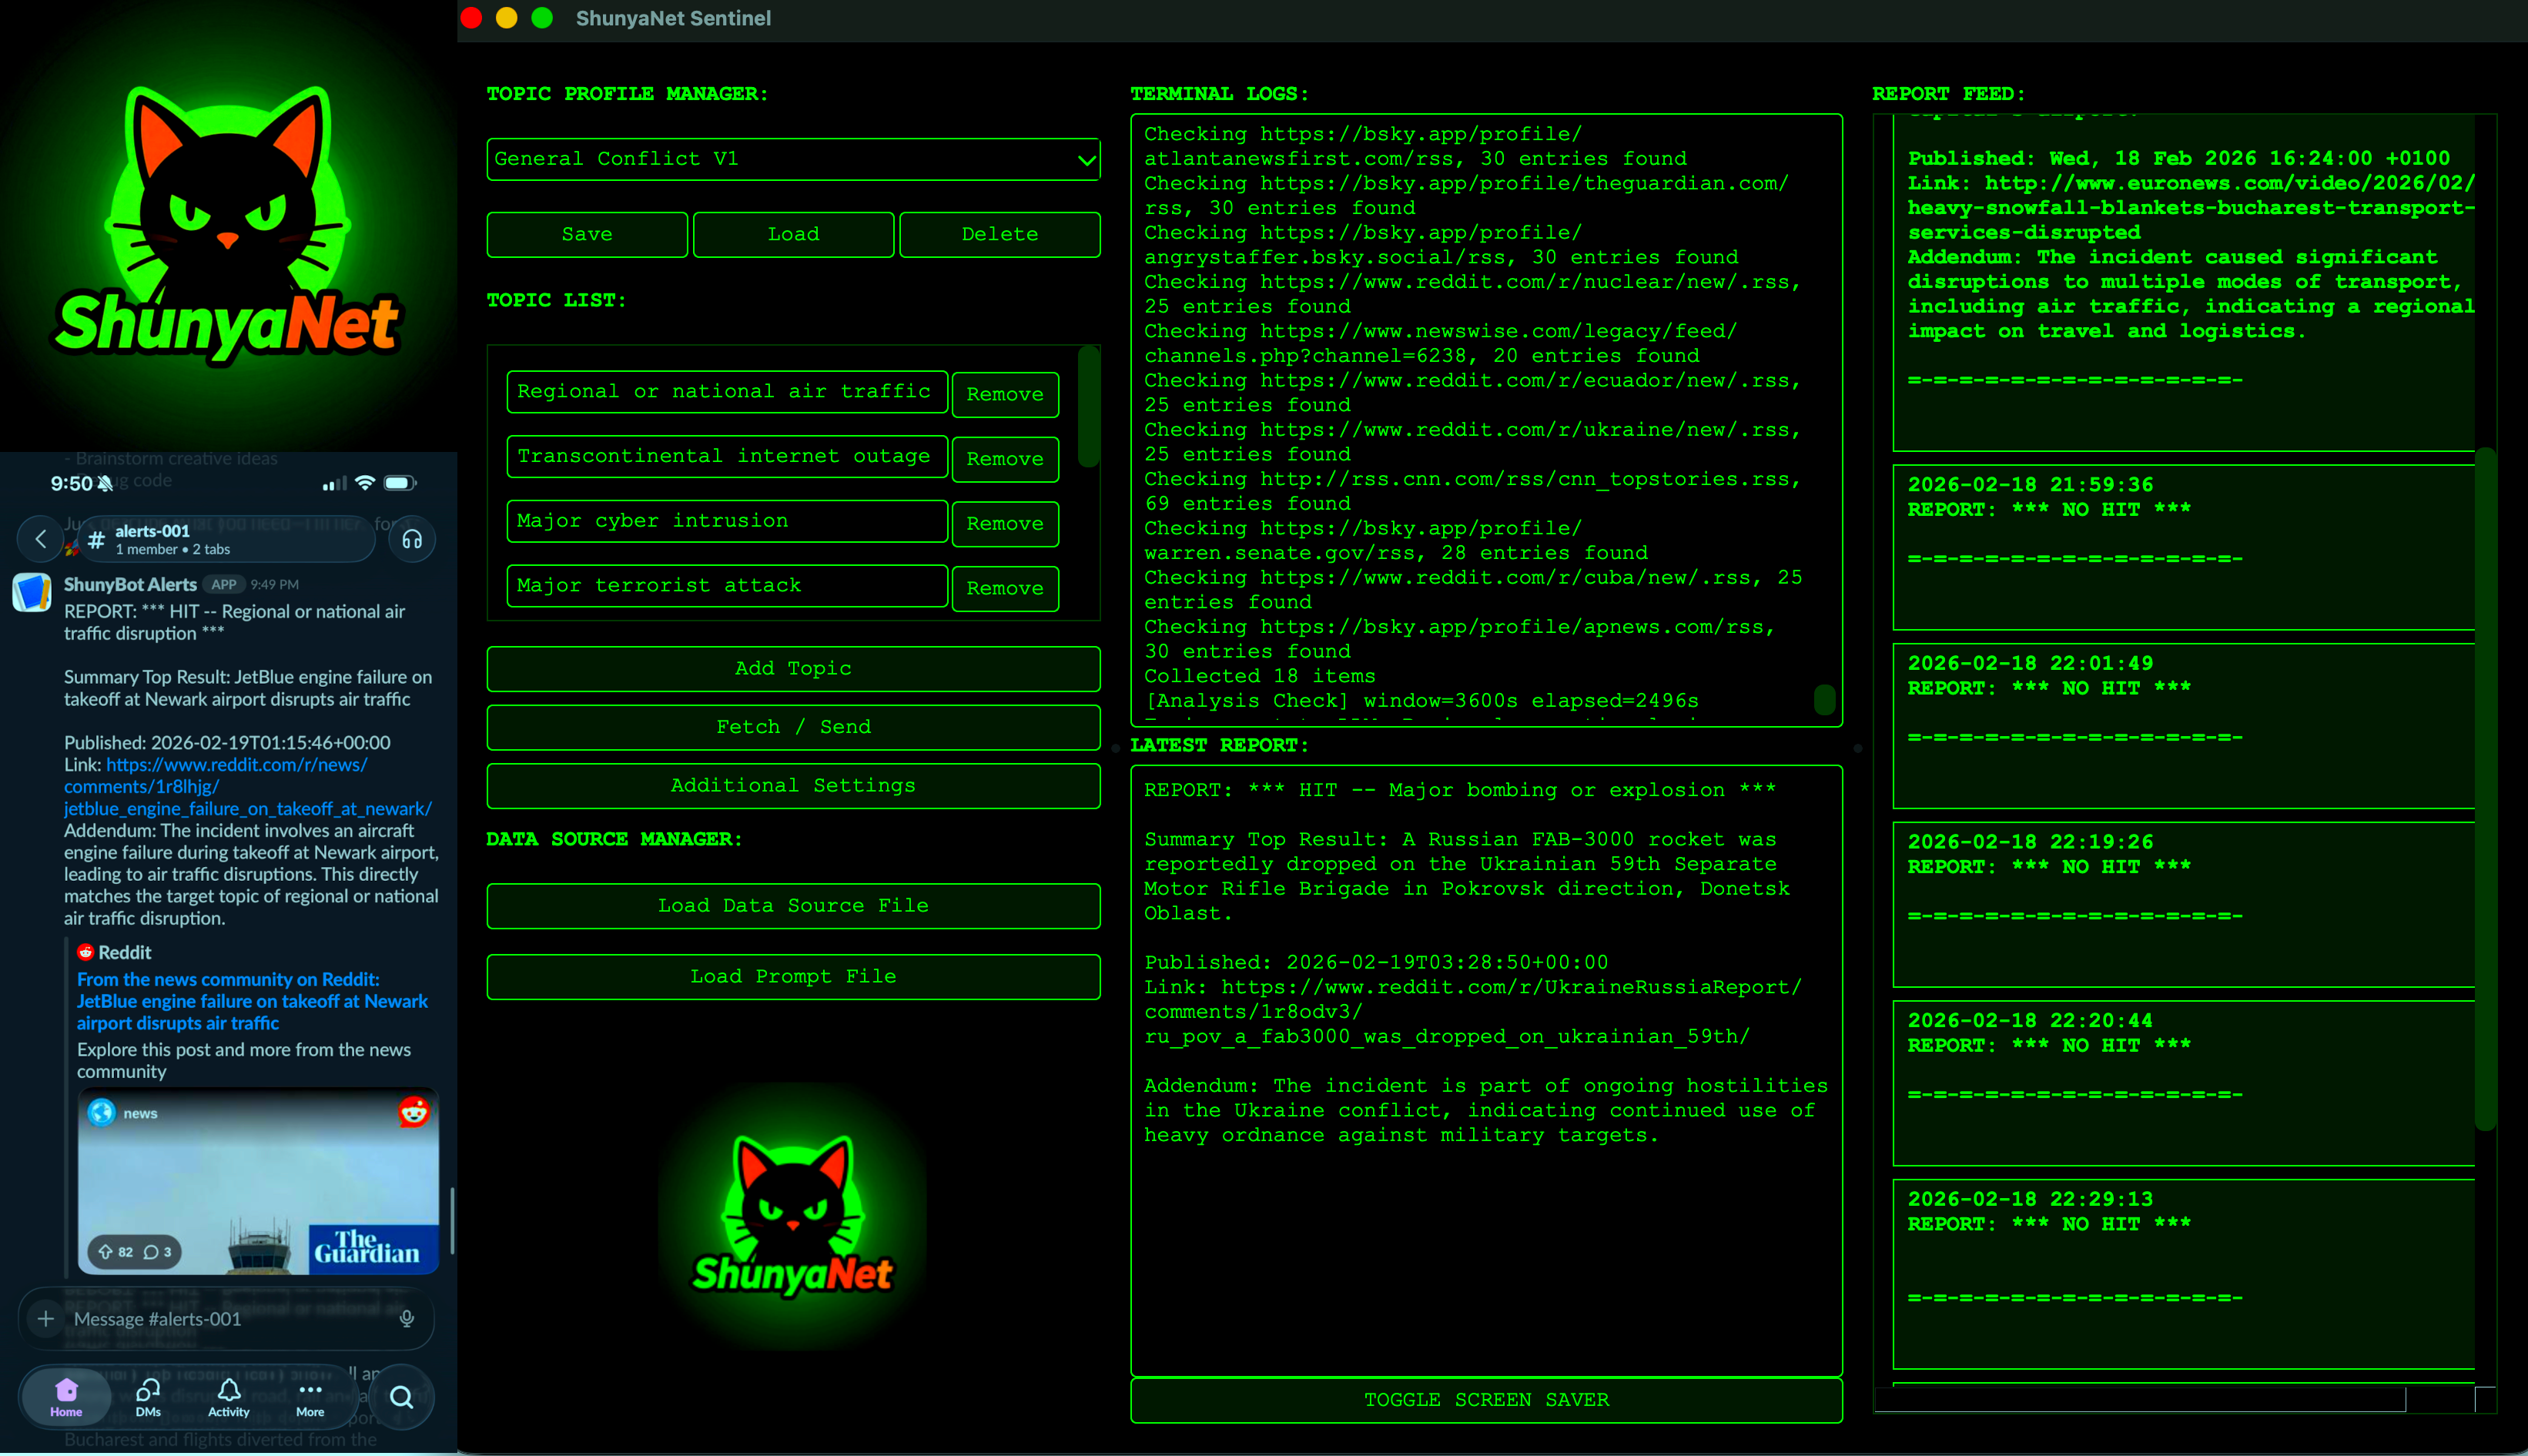 everythingscomputer/shunyanet-sentinel
ShunyaNet Sentinel è un programma leggero che monitora i feed RSS, li invia a un LLM per l'analisi e fornisce riepiloghi o avvisi direttamente alla…
 gs-ai/amber-ici
AMBER ICI v5: centro di comando investigativo Ollama local-first con evidenze limitate al caso, catene di agenti, retrieval ibrido, analisi in…







