
 #1
Strumenti per la raccolta, l'analisi e l'operatività di feed di minacce, indicatori di compromissione (IOC) e tendenze di attacco.
Raccomandato da Kitploit

 sty1h/cve-report
Tracciamento e segnalazione di vulnerabilità ed esposizioni comuni (CVE) con dati strutturati per la gestione delle vulnerabilità.
 sevenolu7/malicious-url-detection-open-source
Abbiamo raccolto codice open source esistente per il rilevamento di URL dannosi
 1an0rmus/tekdefense-automater
Automater - Analisi OSINT di IP, URL e MD5
 0xbekoo/cve-2026-8863
Hash e versioni degli shim per il Secure Boot UEFI interessati da CVE-2026-8863
 jgoyd/fourteen_endpoints
Società di comodo all'interno del Privacy Relay di Apple
 0xblackash/cve-2026-22812
CVE-2026-22812
 0xblackash/cve-2026-34197
CVE-2026-34197
 mukul975/cve-mcp-server
Server MCP di livello produzione che offre a Claude 27 strumenti di intelligence di sicurezza su 21 API — ricerca CVE, punteggio EPSS, CISA KEV,…
 0xblackash/cve-2026-60206
CVE-2026-60206
 sbaresearch/advisories
Avvisi di sicurezza di SBA Research.
 xueboqiu/prohunter
Sistema di rilevamento delle minacce basato su grafi che utilizza il confronto di vettori di grafi inesatti per confrontare i grafi delle minacce con…
 iqx6889/cve-2026-52813-gogs-rce
CVE-2026-52813 (Gogs Path Traversal → Git Hooks RCE) analisi difensiva: analisi della causa principale e della patch, regole di rilevamento…
 owasp/audio-video-communications-top-10
I primi 10 rischi di sicurezza OWASP per le comunicazioni audio e video, che documentano vulnerabilità e minacce comuni nei moderni sistemi di…
 owasp/owasp-mcp-threat-modeling
Strumento OWASP per la modellazione sistematica delle minacce che utilizza il Model Context Protocol per identificare e mitigare i rischi di…
 vnchk1/sec_review_cve-2024-3094
Revisione di sicurezza della vulnerabilità CVE-2024-3094 con codice sorgente aperto
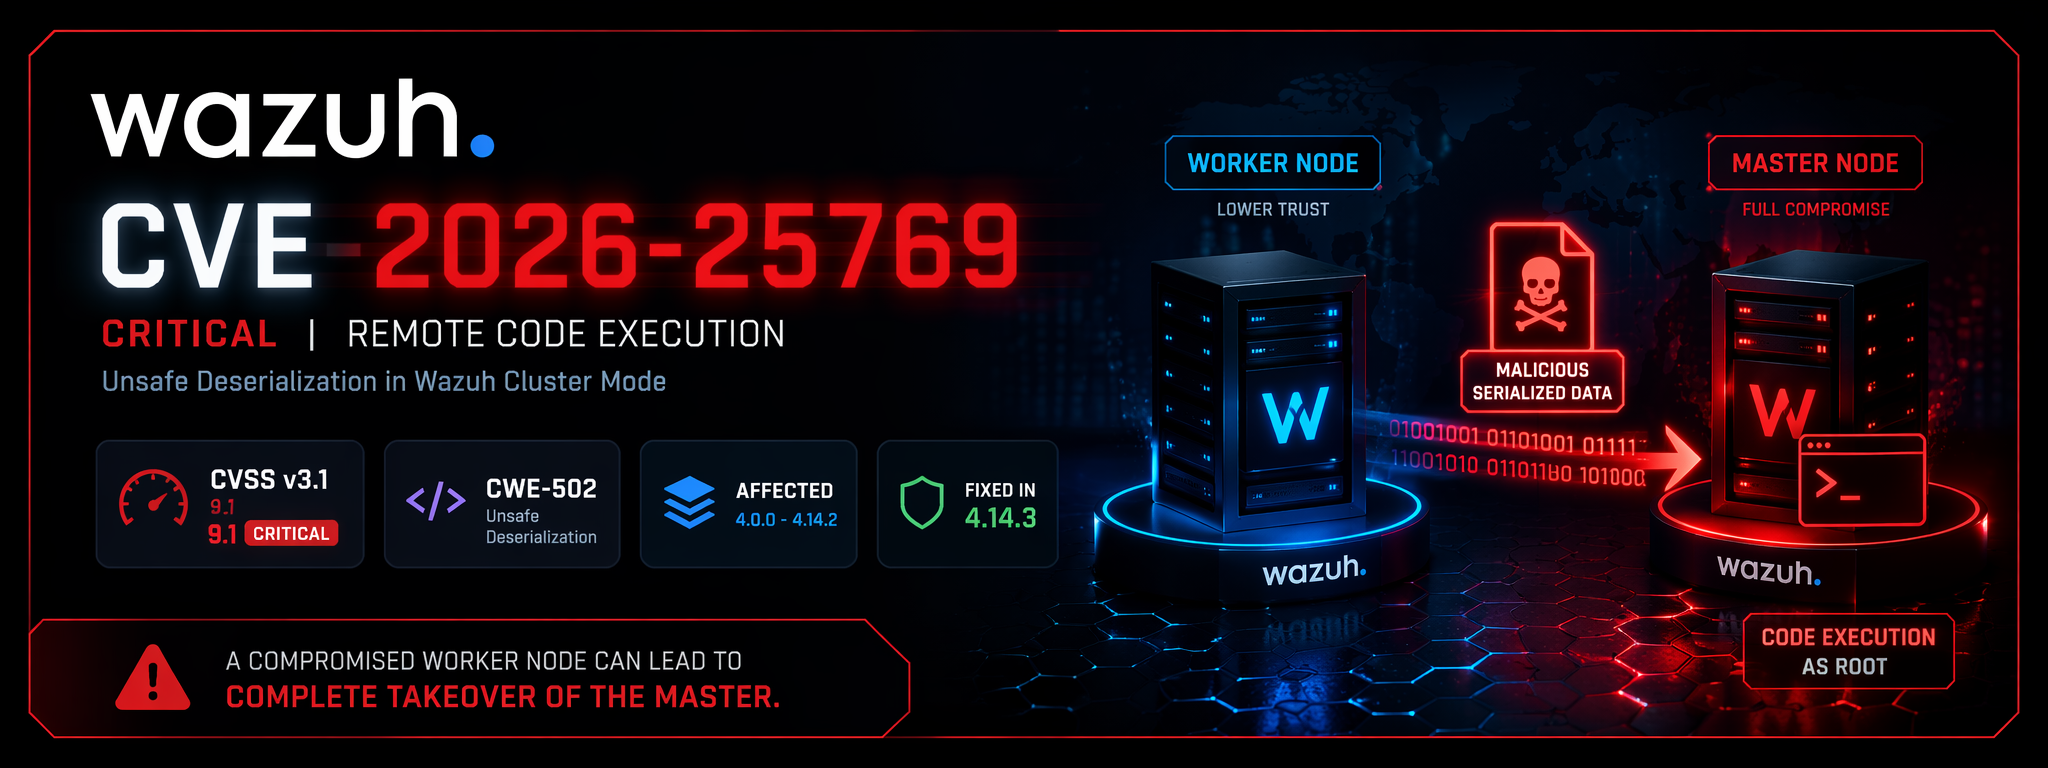 0xblackash/cve-2026-25769
CVE-2026-25769
 emergingthreats/threatresearch
Proofpoint - Emerging Threats - strumenti di Threat Research + intel e documentazione condivisi pubblicamente
 lore-hex/quill-router
Repo TrustedRouter.com per proxy sicuro di LLM







