
 #1
Strumenti per la raccolta, l'analisi e l'operatività di feed di minacce, indicatori di compromissione (IOC) e tendenze di attacco.
Raccomandato da Kitploit
 g-les/100daysofyara
100 giorni di YARA da aggiornare con regole e idee man mano che l'anno avanza
 sifalcon/detection
Raccolta curata di regole di rilevamento e IOC estratti da attività di DFIR e analisi di malware per supportare la threat hunting, la risposta agli…
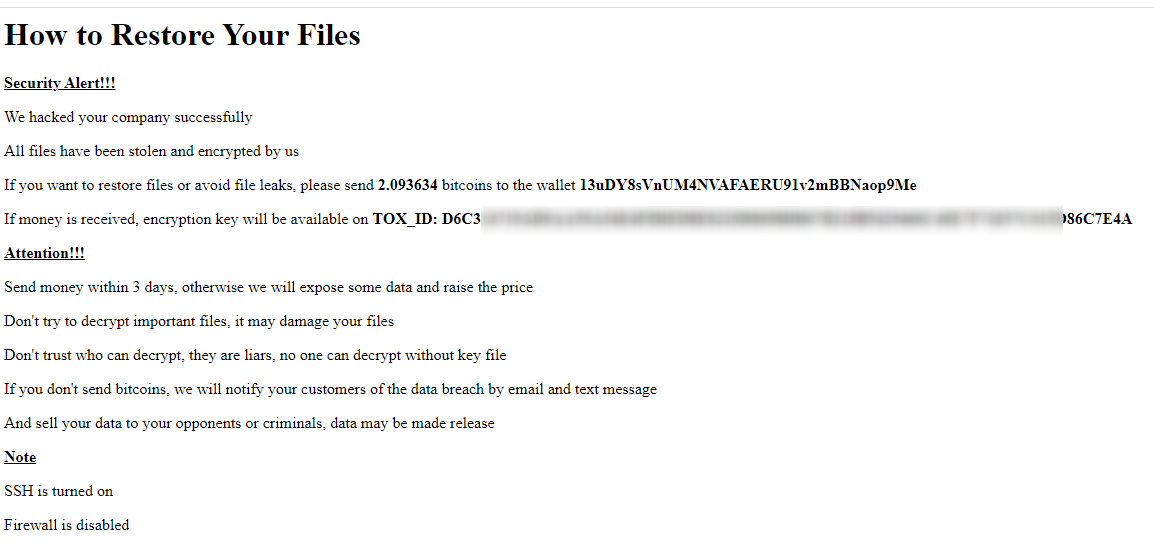 soufianetahiri/esxi_ransomware_bitcoinwallets
Attacchi ransomware semi-automatizzati ESXi portafogli bitcoin
 fastfire/ioc_attack_esxi_feb_2023
Raccolta di IoC disponibili e relativi ad attacchi alle infrastrutture ESXi avvenuti a partire da venerdì 3 febbraio 2023.
 embee-research/sigma
Un repository per rilasciare regole di rilevazione al pubblico
 inquest/malware-samples
Una raccolta di campioni malware e relative informazioni di dissezione, molto probabilmente riferita a http://blog.inquest.net
 inquest/yara-rules-vt
Raccolta di regole YARA progettate per l'uso tramite VirusTotal.com.
 nexusfuzzy/raccoon_config
Scansiona un elenco di server raccoon da Tria.ge ed estrae la configurazione

 curated-intel/ukraine-cyber-operations
Curated Intelligence sta collaborando con analisti di tutto il mondo per fornire informazioni utili alle organizzazioni in Ucraina che cercano…
 delivr-to/detections
Uno spazio per i contenuti di detection sviluppati dal team di delivr.to
 dr4k0nia/yara-rules
Una raccolta delle mie regole yara
 t3l3m3try/threat_hunting
Alcune query di Threat Hunting utili per i blue teamer
 pandare9x/malware
IOC e note relative al malware
 pandare9x/configuration_extractors
Estrattori di configurazione per malware
 typosquatter/ail-typo-squatting
Genera un elenco di potenziali domini typosquatting con un motore di permutazione dei nomi di dominio per alimentare AIL e altri sistemi.
 jonny-jhnson/telemetrysource
Riferimento che mappa gli eventi di telemetria di Windows—Sysmon, Security Auditing e Threat Intelligence ETW—alle funzioni API sottostanti, aiutando…
 mthcht/purpleteam
Script Purpleteam simulazione e rilevamento - attiva eventi per rilevamenti SOC







