
 #1
Strumenti per la raccolta, l'analisi e l'operatività di feed di minacce, indicatori di compromissione (IOC) e tendenze di attacco.
Raccomandato da Kitploit
 sh1katagana1/threatintelligence
Un repository per tutto ciò che riguarda l'intelligence sulle minacce informatiche
 bitcoindatalabs/ln-upgrade-dynamics
Codice, dati aggregati e sorgente LaTeX per 'Who Patches the Lightning Network? Evidence from Release Lines in Gossip, 2023-2026' (arXiv:2610.30350)
 adikso/minecraft-log4j-honeypot
Honeypot Minecraft per lo sfruttamento di Log4j. CVE-2021-44228 Log4Shell LogJam
 h4md153v63n/cves
Vulnerabilità ed Esposizioni Comuni
 zam89/cve-2024-3400-pot
Honeypot semplice per la vulnerabilità di iniezione di comandi CVE-2024-3400 Palo Alto PAN-OS
 corelight/cve-2021-38647
CVE-2021-38647, nota anche come vulnerabilità "OMIGOD" in Windows OMI
 eventum-generator/content-packs
Pacchetti di contenuti per Eventum

 gyaansastra/cve-2022-30190
Analisi completa di CVE-2022-30190 (vulnerabilità Follina MSDT) con IOC, regole di rilevamento per SIEM/EDR, firme YARA, script di mitigazione e…
 0xblackash/cve-2026-40369
CVE-2026-40369
 0xblackash/cve-2026-11645
CVE-2026-11645
 jrokz2315/exploit-mapper
Piattaforma di gestione delle vulnerabilità che importa report di scanner, arricchisce con intelligence di CISA KEV ed Exploit-DB, e fornisce…
 suominen/cifswitch
Monitoraggio di CIFSwitch (CVE-2026-46243), l'escalation dei privilegi key-origin di CIFS cifs.spnego
 khengar9274-web/moveit-transfer-2023-breach
Caso di studio educativo sulla violazione di SQL injection di MOVEit Transfer (CVE-2023-34362) da parte del gruppo ransomware Cl0p, che copre la…
 jomjosh17/log4shell-cve-2021-44228-
Analisi SOC completa di Log4Shell (CVE-2021-44228) che include scomposizione tecnica, indicatori di rilevamento, strategie di remediation e…
 biitts/cve-2026-56423-misp-deleteselection-brokenaccesscontrol
PoC per CVE-2026-56423: controllo degli accessi compromesso in deleteSelection di MISP (CWE-862, un contributore cancella definitivamente i Report di…
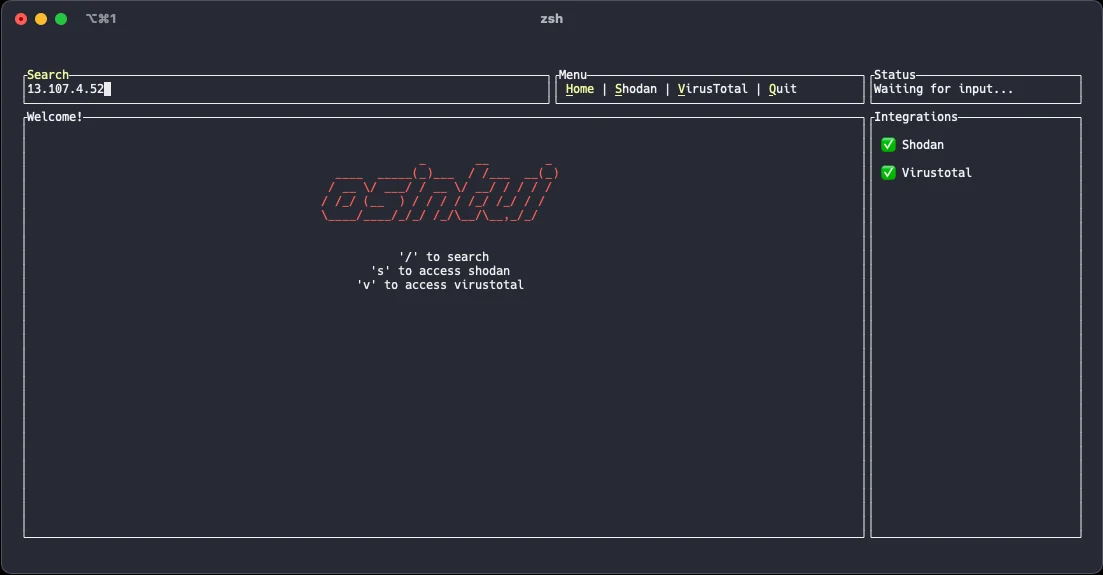 gmh5225/osintui
Interfaccia Utente da Terminale per l'Open Source Intelligence
 owasp/the-agents-epistemic-baggage
Un modello di rischio orientato all’audit che descrive come le inferenze generate dagli agenti possano cambiare stato epistemico, acquisire autorità…







