
 #1
Strumenti per la raccolta, l'analisi e l'operatività di feed di minacce, indicatori di compromissione (IOC) e tendenze di attacco.
Raccomandato da Kitploit

 neo23x0/mongobleed-detector
Script di rilevamento per lo sfruttamento di MongoBleed
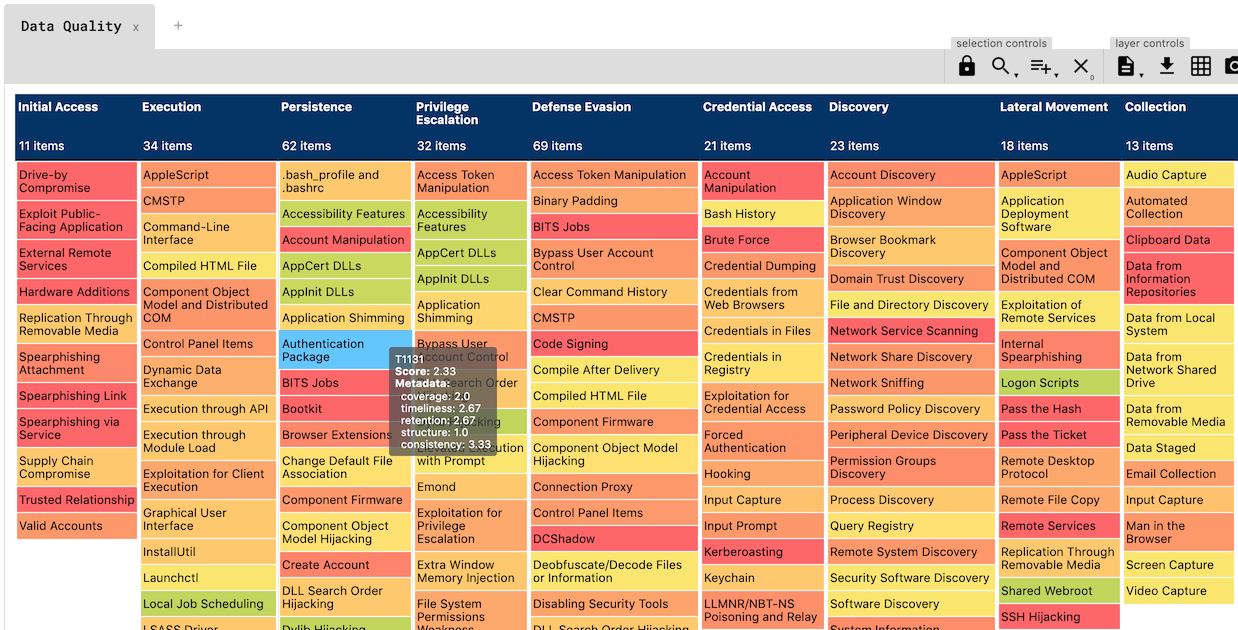 hxnoyd/ossem-power-up
Uno strumento per valutare la qualità dei dati, basato sul fantastico OSSEM.
 1an0rmus/tekdefense
Progetti Open Development per TekDefense
 malgamy/yara_rules
Raccolta curata di regole di firma per rilevare e classificare file dannosi tramite pattern matching, con istruzioni CLI per la scansione di file e…
 corelight/cve-2022-26809
Pacchetto Zeek che rileva i tentativi di esecuzione di codice remoto CVE-2022-26809 e lo sfruttamento riuscito tramite DCE/RPC, generando notifiche…
 owasp/tcasvs
OWASP Standard di verifica della sicurezza delle applicazioni Thick Client
 thisislibra/m3
Un framework di emulazione bot Android semplice e scalabile, come presentato al Black Hat Europe 2021's Arsenal, così come atHack 2021's Arsenal
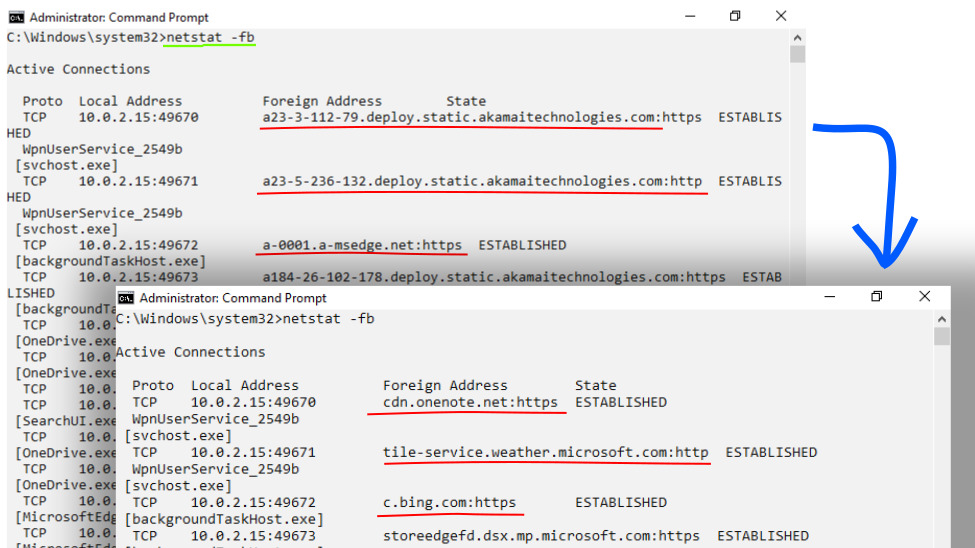 korc/pr-dnsd
Daemon DNS ricorsivo passivo che registra tutte le query e risposte DNS, consentendo la visibilità di rete, l'arricchimento dei log EDR/IR e la…
 matthoffman/degas
Rilevamento di domini generati da DGA tramite modelli di deep learning
 shadowbq/pastenum
Pastenum è uno strumento di enumerazione di dump di testo.
 synacktiv/krustyloader-analysis
Analisi di KrustyLoader
 rapticore/ore-mal-pkg-inspector
Scanner multi-ecosistema per il rilevamento di pacchetti dannosi e la sicurezza della supply chain
 qbitseclabs/brintelcollector
Cyber Threat Intelligence (CTI) utilizzando fonti e indicatori di minacce nazionali, o anche globali, ma con evidenze o indicatori nazionali del…
 0xblackash/cve-2026-50656
CVE-2026-50656
 scs-labs/hafnium-microsoft-exchange-0day
CVE-2021-26855, CVE-2021-26857, CVE-2021-26858, CVE-2021-27065
 fabriziosalmi/aimp
Un protocollo di rete serverless progettato per la sincronizzazione resiliente dello stato tra agenti autonomi in reti frammentate e a bassa…
 colocation/rockloader-source
RockLoader, noto anche come Bart Malware, codice sorgente del pannello di controllo.
 pry0cc/bluekeeptracker
Il mio bot (scritto male) per cercare e monitorare i repository di cve-2019-0708







