
 #1
Strumenti per la raccolta, l'analisi e l'operatività di feed di minacce, indicatori di compromissione (IOC) e tendenze di attacco.
Raccomandato da Kitploit

 00gxd14g/misp-extractor
Estrae attributi MISP selezionati, inclusi indirizzi IP, URL e hash, in file di output riutilizzabili.
 aquasecurity/vuln-list-nvd
NVD
 shanelawrence/cve_manager
Una raccolta di applicazioni Python e script shell per inviare via email un foglio di calcolo xlsx delle nuove vulnerabilità nel database NIST CVE e…
 trappsec-dev/trappsec
Framework open-source per incorporare percorsi esca e campi esca realistici nelle API per rilevare attaccanti che sondano la logica di business,…
 corelight/sigred
Pacchetto Zeek per rilevare tentativi di exploit del server DNS Windows CVE-2020-1350 (SIGRed) tramite analisi di risposte DNS SIG/KEY di grandi…
 alsatianconsulting/skyprofile
Un leggero strumento di intelligence aeronautica che interroga i dati di volo ADSB-Exchange utilizzando numeri di coda o identificativi ICAO per…
 websecuritylabs/react2shell-library
Una lista curata di risorse relative a CVE-2025-55182, la vulnerabilità critica di esecuzione remota di codice (RCE) nei React Server Components nota…
 corelight/redxor
Rilevamento del malware Linux C2 RedXOR - dimostrazione
 mrk336/kernel-chaos-weaponizing-cve-2025-62215-for-system-privilege-escalation
Analisi pratica di CVE-2025-62215, una race condition del kernel Windows sfruttata in attacchi reali. Illustra l'escalation dei privilegi a SYSTEM,…
 0xxon/zeek-plugin-roca
Plugin Bro per verificare se i certificati sono affetti da CVE-2017-15361
 j4ck3lsyn-gen2/reports
Raccolta curata di report di ricerca sulla sicurezza informatica che coprono analisi CVE, ricerca sugli exploit, threat intelligence e sicurezza…
 travisbgreen/cve-2025-8088
cve-2025-8088_detection
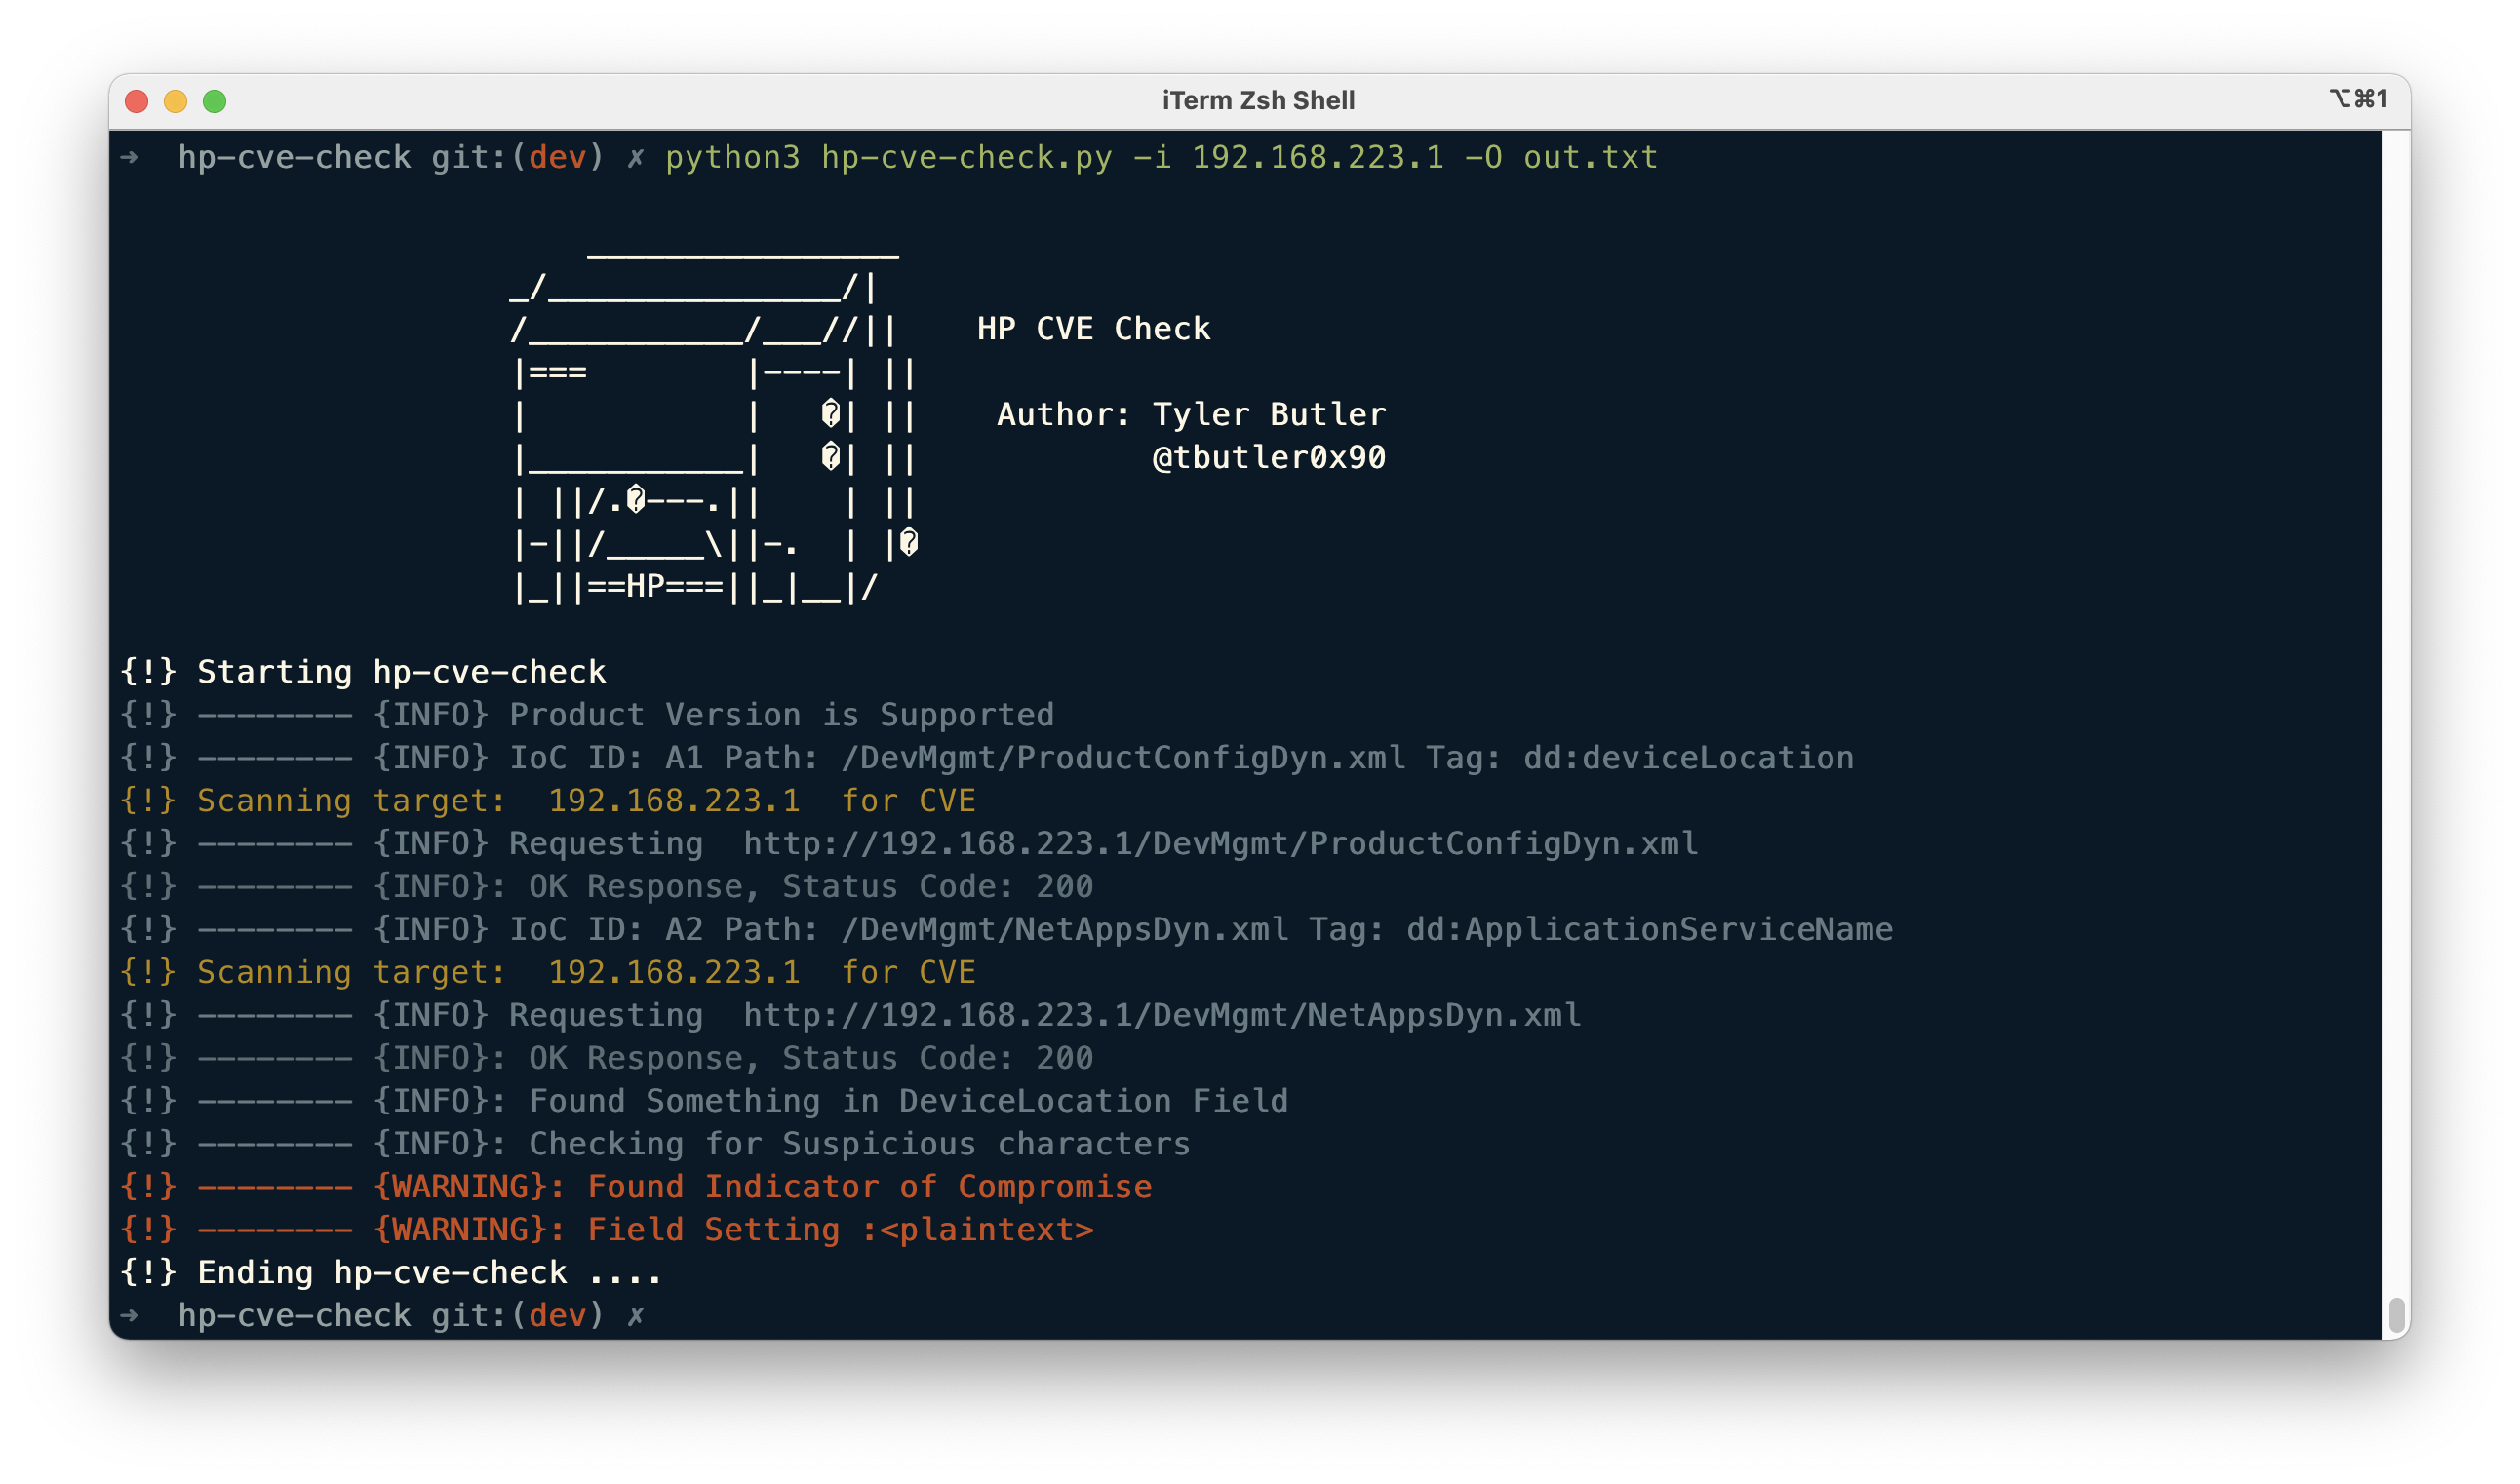 tcbutler320/cve-2021-3441-check
CVE-2021-3441 CVE Check è uno script Python per cercare nei target indicatori di compromissione relativi a CVE-2021-3441.
 corelight/zeek-strrat-detector
Un rilevatore di malware STRRAT basato su Zeek.
 0xblackash/cve-2026-34197
CVE-2026-34197
 shanika04/apache_skywalking
CVE-2020-9483 O CVE-2020-13921
 ma1am/cve-2022-26134-exploit-detection
Questo repository contiene la regola Yara e il metodo che un investigatore della sicurezza potrebbe voler utilizzare per il threat hunting di…
 hannahbellesheart/blackbox.ai.security.analysis
Strumento di analisi della sicurezza che identifica i rischi nelle estensioni di Blackbox.ai, inclusi furto di credenziali, CVE non patchati e…







