
 trappsec-dev/trappsec
Framework open-source per incorporare percorsi esca e campi esca realistici nelle API per rilevare attaccanti che sondano la logica di business, convertendo la ricognizione in telemetria di sicurezza azionabile.

trappsec è un framework open-source che aiuta gli sviluppatori a individuare gli attaccanti che sondano la logica di business delle API. Incorporando route esca realistiche e campi honey difficili da distinguere dai costrutti reali delle API, gli attaccanti vengono spinti ad autenticarsi — trasformando la ricognizione in telemetria di sicurezza azionabile.
Pensato per l'1% delle persone che guardano davvero i propri avvisi di sicurezza, e per il 99% a cui piace semplicemente l'idea di averli.
Leggi la documentazione • Avvio rapido estremo • Modello di minaccia • Produzione
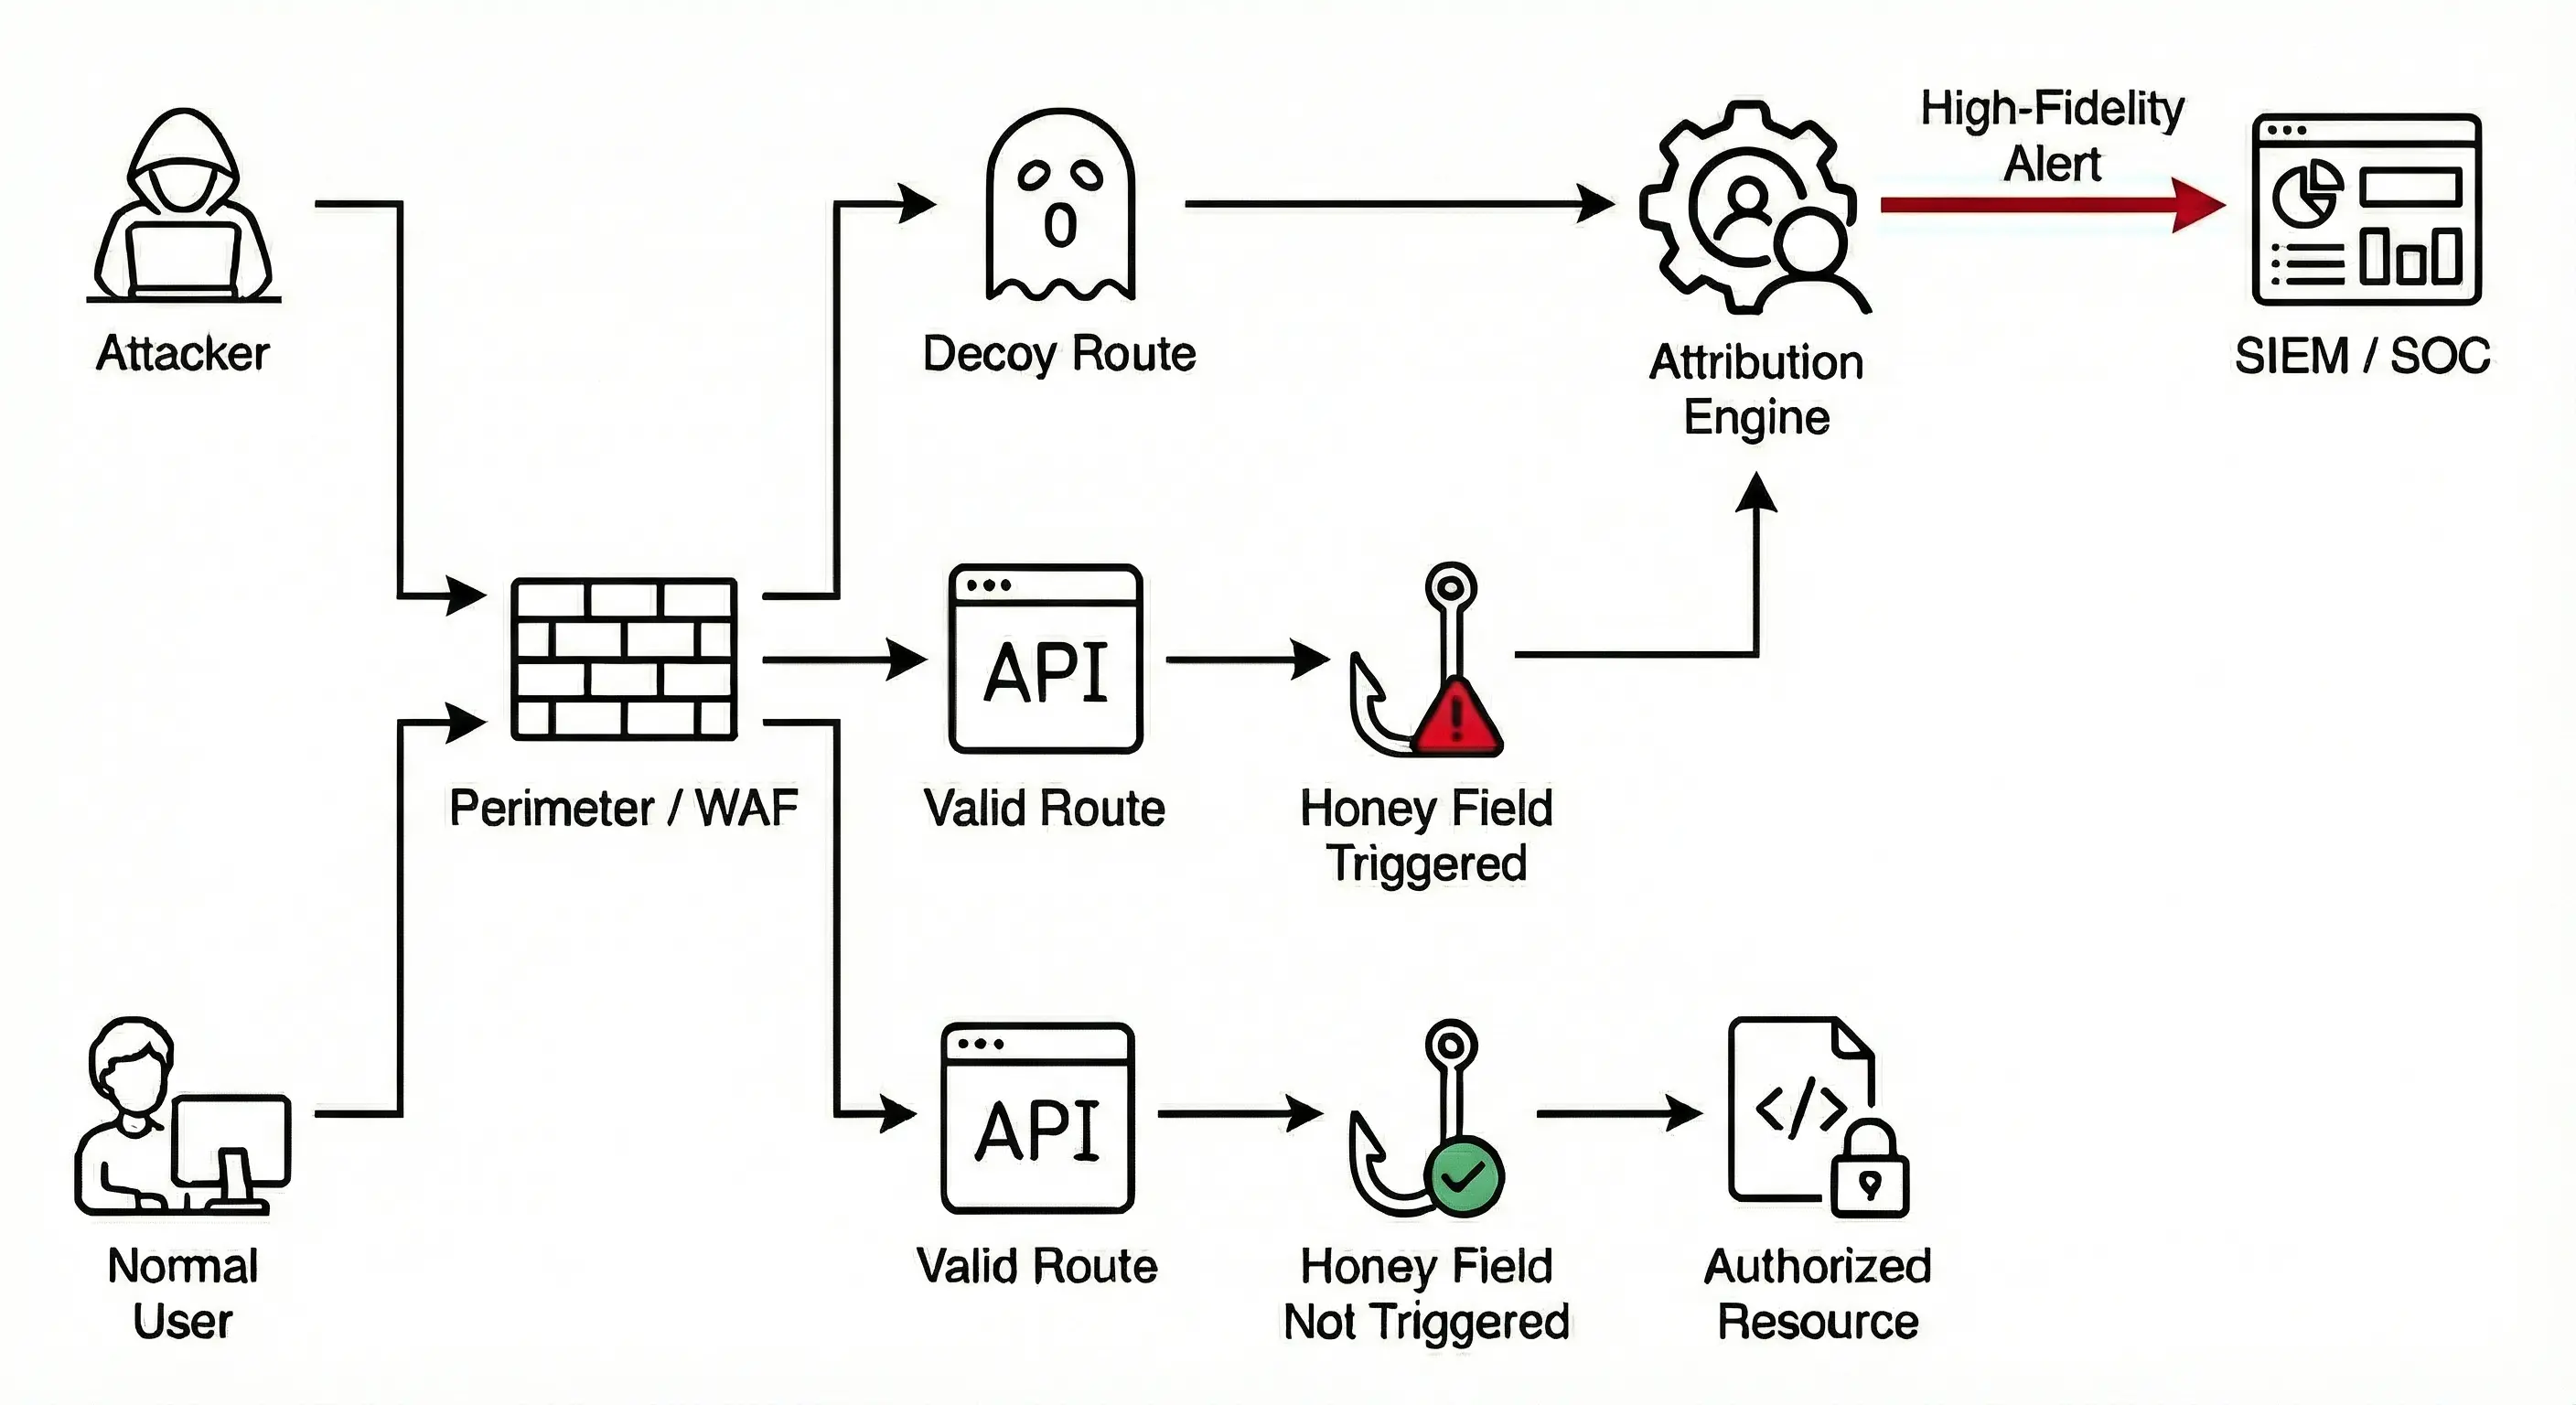
Route esca: si tratta di endpoint "fantasma" che si collocano al di fuori della tua logica reale ma sembrano autentici. Inserendo riferimenti fittizi nel codice lato client, puoi attirare gli attaccanti verso queste trappole, permettendoti di monitorare il loro comportamento tramite risposte statiche o dinamiche personalizzate che si adattano allo stato di autenticazione.
Campi honey: parametri non funzionali incorporati all'interno di endpoint API legittimi che agiscono come fili invisibili. Puoi attirare gli attaccanti includendoli come campi nascosti dei form con valori statici oppure sfruttando attributi "di sola lettura" esistenti che compaiono nelle risposte GET come campi honey che generano avvisi se un attaccante tenta di modificarli tramite richieste POST o PUT.
Attribuzione dell'identità: gli hook del framework consentono di collegare una richiesta a un'identità utente autenticata. Puoi anche associare le trappole a una specifica intenzione (Escalation dei privilegi, Ricognizione ecc.). Messe insieme, queste funzionalità ti forniscono avvisi ad alta fedeltà a cui i team di sicurezza possono rispondere rapidamente e in modo più efficace.
Richiedere l'autenticazione: in un internet per lo più innocuo ma sempre più pieno di persone e scanner (soprattutto scanner) che curiosano dove non dovrebbero, non vuoi essere sommerso dal rumore. Usa risposte modello non autenticate come (401, Unauthorized) per indurli a sondare con l'autenticazione.
Mimetizzarsi: una trappola dovrebbe apparire esattamente come una parte normale della tua API. Una buona trappola dovrebbe sembrare una parte banale e standard — magari persino noiosa — della tua API. Se sembra "troppo bella per essere vera", gli attaccanti la ignoreranno. Progetta le trappole per catturare chi cerca di comprendere o manipolare la tua logica di business.
trappsec può integrarsi direttamente nei tuoi flussi di lavoro esistenti. Per impostazione predefinita gli eventi vengono scritti nei tuoi handler di logging standard, ma possono essere configurati per integrarsi anche con OpenTelemetry per l'osservabilità o con Webhook per attivare risposte automatizzate o notificare i team di sicurezza.
Tre competenze per agenti trasformano il tuo agente di coding in un ingegnere della sicurezza per la tua app. Ognuna scrive le proprie modifiche nel codice della tua app, non aggiunge dipendenze, funziona su qualsiasi stack e riporta tramite OpenTelemetry, che l'app deve già avere configurato con trace e log. Tutte e tre condividono un unico schema: l'identità del chiamante viene impostata una volta per ogni span server della richiesta, i risultati di deception e detection contengono solo i fatti della regola e si uniscono ad essa, e i record di audit sono completi di per sé.
add-deception progetta campi honey e route esca che corrispondono alle convenzioni della tua API, costruiti con la stessa autenticazione, i loader e la validazione delle route adiacenti, oltre a richiami frontend che sembrano scritti dal tuo team. Verifica che ogni tripwire scatti e che nessun utente reale possa mai attivarne uno.add-detection trasforma la validazione che la tua app già esegue in rilevamenti: individua i controlli che rifiutano input e stati che nessun client reale può produrre (valori che l'interfaccia non offre mai, totali che non concordano con il server, passaggi fuori ordine, ID di un altro tenant) e fa sì che ciascuno segnali chi ha tentato, senza modificare alcuna risposta.add-auditing registra ciò che gli utenti fanno nel tuo prodotto, dalle modifiche quotidiane ai suoi oggetti principali fino alle azioni rilevanti per la sicurezza (accessi, modifiche dei ruoli, condivisioni, esportazioni, chiavi API, impostazioni), come record di audit autocontenuti con attore, per conto di chi, tenant, origine, risorsa, modifiche ed esito.Claude Code:
/plugin marketplace add trappsec-dev/trappsec
/plugin install trappsec@trappsec
Poi chiedi di aggiungere deception, aggiungere detection o aggiungere audit logging alla tua app, oppure esegui /trappsec:add-deception, /trappsec:add-detection o /trappsec:add-auditing.
Altri agenti che supportano Agent Skills: copia le skill presenti in plugins/trappsec/skills nella directory delle skill del tuo agente.
| Linguaggio | Framework |
|---|---|
| Python | Flask |
| FastAPI | |
| Starlette | |
| Litestar | |
| Django | |
| Sanic | |
| Tornado | |
| Node.js | Express |
| NestJS | |
| Fastify | |
| Hapi | |
| Koa | |
| Hono | |
| Go | net/http |
| Gin | |
| Echo | |
chi, gorilla/mux e altri router http.Handler |
Manca il tuo framework preferito? Invia una richiesta qui.
Il supporto della community è disponibile tramite le issue e le discussioni su GitHub.
Per supporto o servizi commerciali, scrivi a [email protected].
Scopri gli strumenti più utilizzati dalla nostra community.
Nessun dato di popolarità ancora.
