
 #1
Strumenti per la raccolta, l'analisi e l'operatività di feed di minacce, indicatori di compromissione (IOC) e tendenze di attacco.
Raccomandato da Kitploit

 melbratic/cve-2026-2256-threat-model----ms-agent-command-injection
Modello di minaccia e analisi per CVE-2026-2256, una vulnerabilità di injection di comandi in ms-agent, che descrive vettori di sfruttamento e…
 joshhighet/ransomwatch
il tracker trasparente delle rivendicazioni ransomware 🥷🏼🧅🖥️
 infokom-ki/zimbra-cve-2026-73570-rules
Regole di rilevamento Wazuh per CVE-2026-73570, un'iniezione di comandi del sistema operativo in Zimbra Collaboration Suite, che monitora i log di…
 0x0allenace/windows-malware-behavioral-analysis
Analisi comportamentale del malware di un campione simulato di malware Windows multi-stadio utilizzando FLARE-VM e REMnux. Indagine DFIR basata sulle…
 pedramamini/awesome-yara
Una lista curata di fantastiche regole YARA, strumenti e persone.
 tmylla/awesome-llm4cybersecurity
Revisione sistematica curata della letteratura di 756+ articoli sulle applicazioni degli LLM nella sicurezza informatica, che copre threat…
 elastic/protections-artifacts
Contenuti di rilevamento Elastic Security per Endpoint
 rurik/noriben
Sandbox di analisi malware basata su Python che si integra con Sysinternals Procmon per raccogliere, analizzare e segnalare automaticamente…
 projectdiscovery/awesome-search-queries
Elenco curato dalla community di query di ricerca per vari prodotti su più motori di ricerca.
 digitalmethodsinitiative/dmi-tcat
Digital Methods Initiative - Set di strumenti per l'acquisizione e l'analisi di Twitter
 cisco-talos/deceive
DECeption with Evaluative Integrated Validation Engine (DECEIVE): Lascia che un LLM faccia tutto il duro lavoro dell'honeypot!
 khashashin/ogi
Open Source Link Analysis & OSINT Framework

 visualbasic6/chatter
bot Telegram OSINT per il monitoraggio di Internet per Windows
 danielcuthbert/trackers
Una raccolta di tracker online, reti pubblicitarie, collettori di telemetria e liste generali 'ci piace guardare' da usare per avere un controllo…
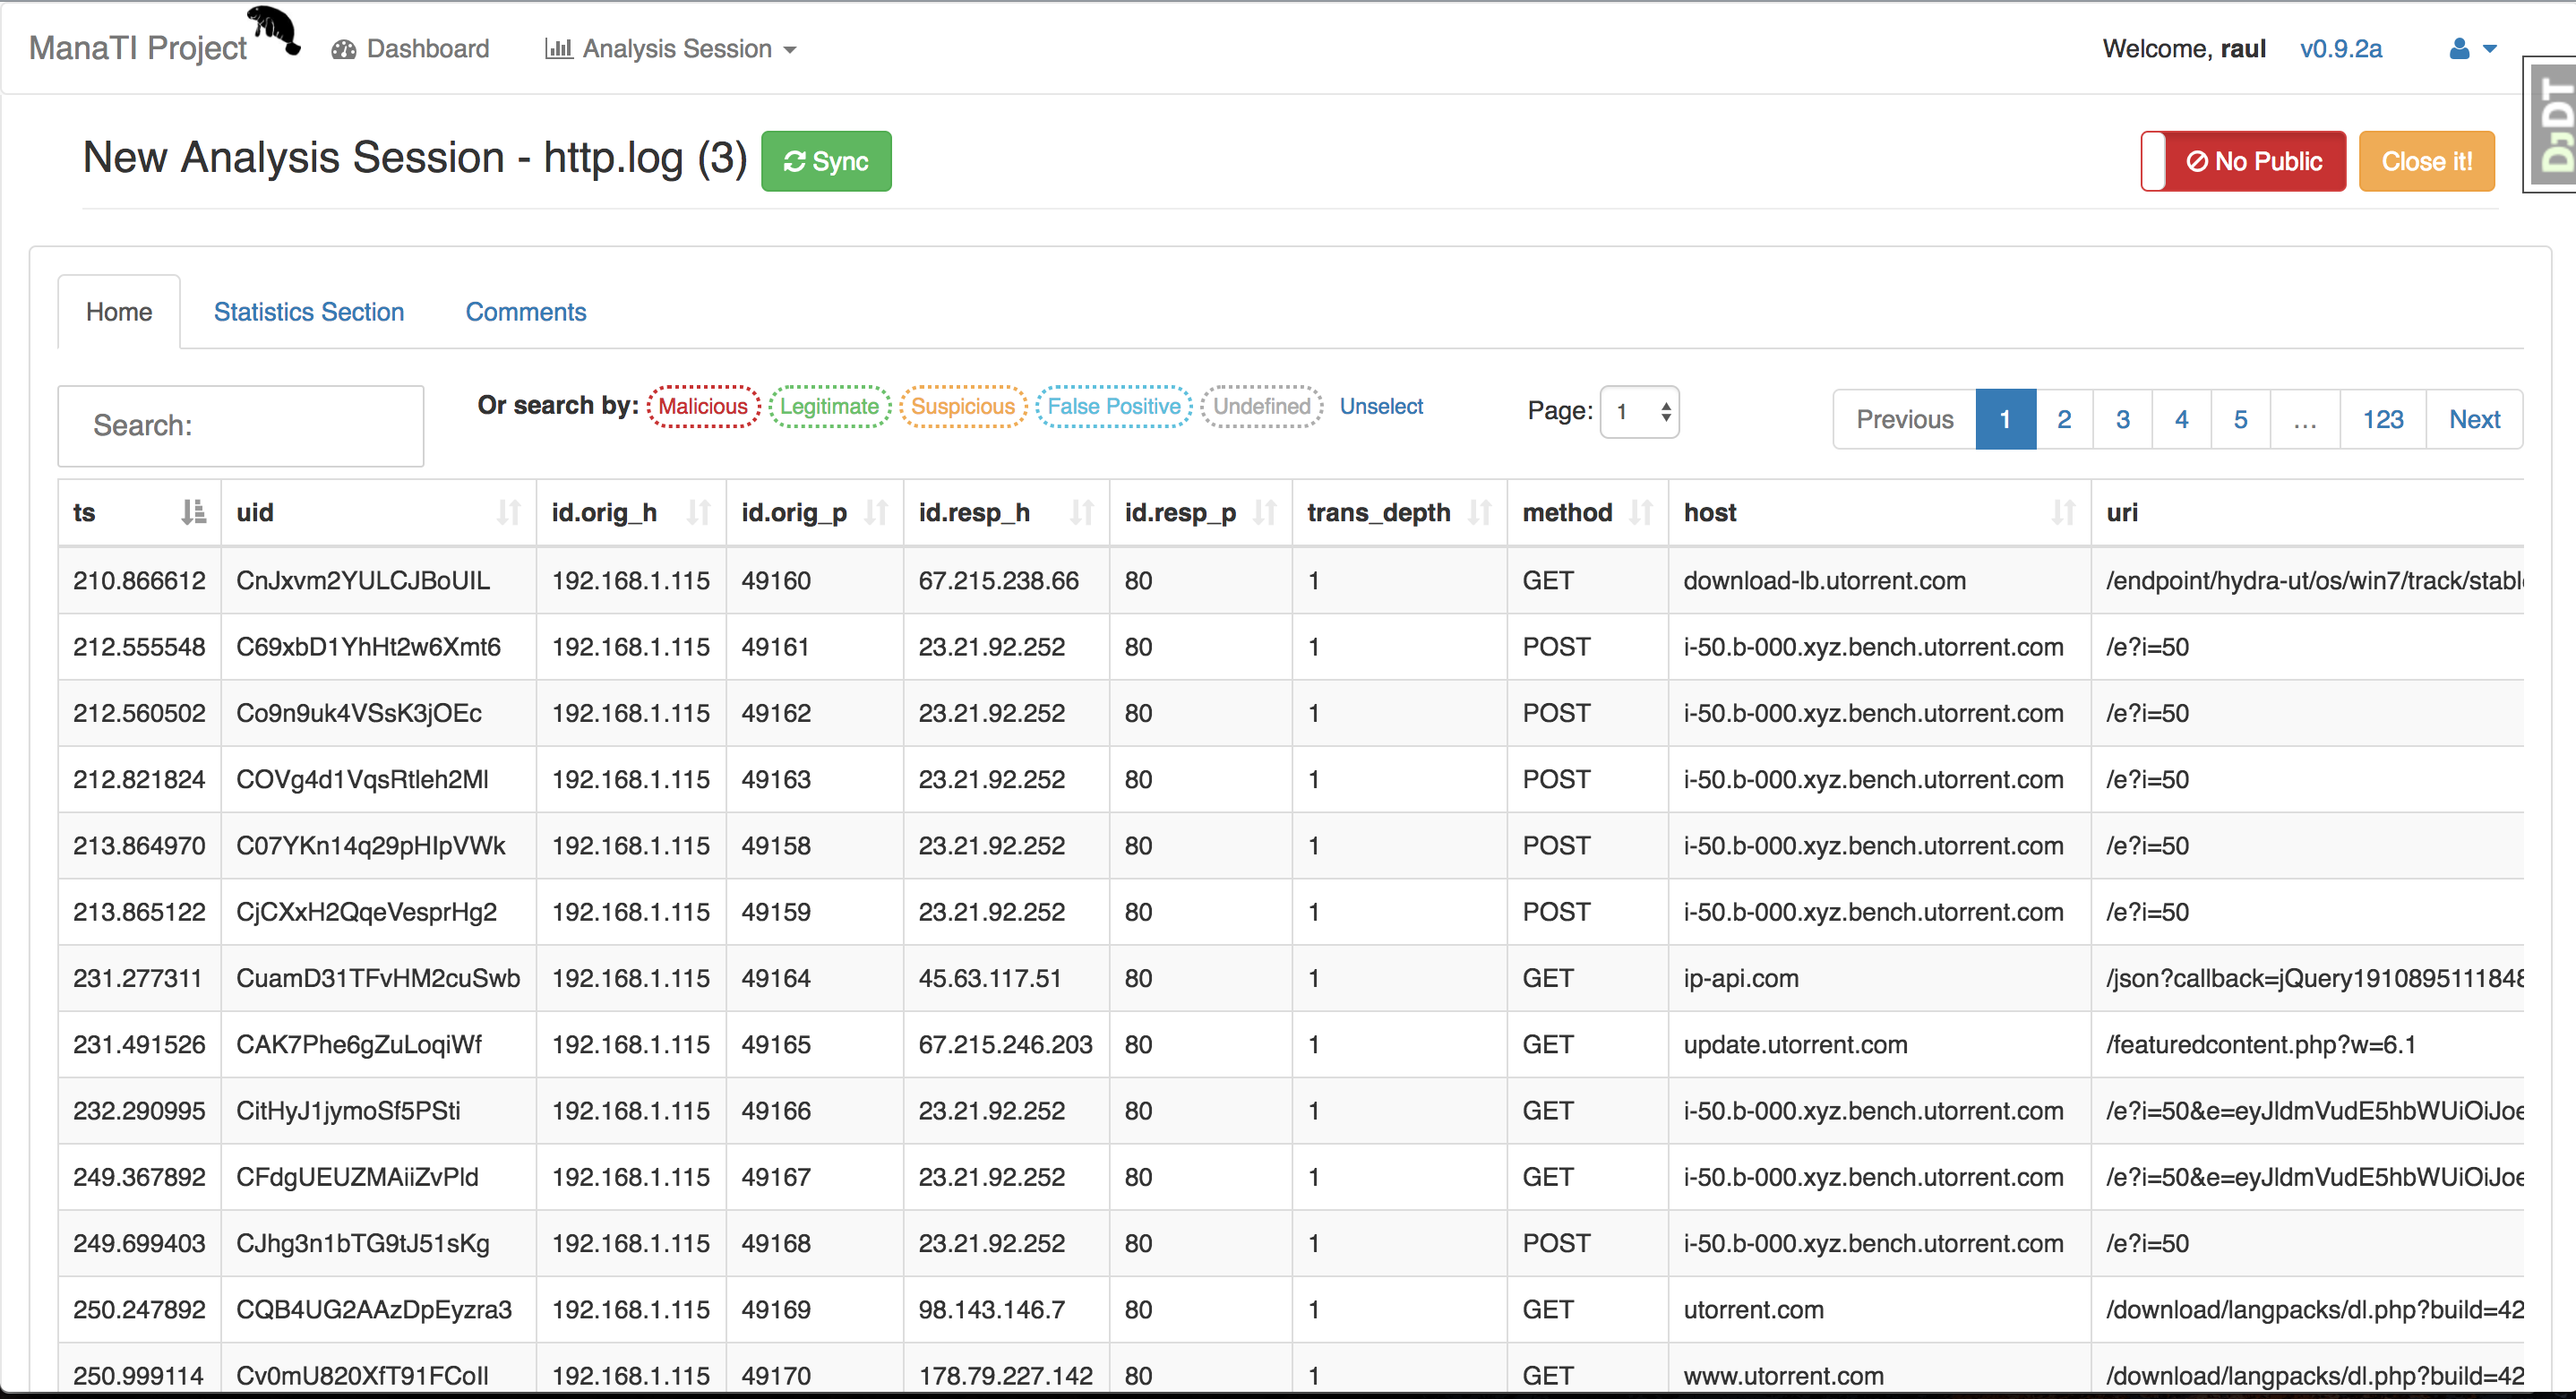 stratosphereips/manati
Uno strumento basato sul web per assistere il lavoro degli analisti delle minacce intuitivi.
 alt3kx/wafaray
Migliora il rilevamento del malware con WAF + YARA (WAFARAY)
 blackberry/threat-research-and-intelligence
BlackBerry Threat Research & Intelligence







