
 #1

 ansvar-systems/eu_compliance_mcp
Server MCP focalizzato sulla conformità UE
 sf0rzin/cve-2025-61155
CVE-2025-61155 — terminazione arbitraria dei processi in GameDriverX64.sys (anti-cheat di Tower of Fantasy). Analisi originale con IDA Pro, PoC,…
 aliksir/nextjs-security-scanner
Script Bash per rilevare CVE-2025-55182 (React2Shell) e l'esposizione di credenziali in progetti Next.js. Zero dipendenze.
 hackura/xz-cve-2024-3094
Demo Python che simula CVE-2024-3094: una backdoor nella supply chain di XZ Utils con attivazione stealth basata su trigger.
 konstruktoid/prescryb
Server MCP per l'orchestrazione della remediation di CVE/configurazioni: inventario SSH, ricerche OSV/NVD, suggerimenti di playbook Ansible mappati…
 0xajstrike/opcuatrap
Honeypot OPC UA ad alta interazione per ICS/SCADA — multi-profilo (oil & gas, acqua, rete elettrica), simulazione di processo in tempo reale, scoring…
 gmh5225/dark_ledger
Un repository che preserva dati dei mercati darknet, inclusi elenchi di venditori, chiavi PGP, inserzioni e altro, a scopo di ricerca e intelligence.
 zeltoc/threat-intel-brief-cve-2026-42208-litellm
Briefing di threat intelligence su CVE-2026-42208, una critica SQL injection pre-autenticazione in BerriAI LiteLLM sfruttata entro 36 ore dalla…
 adityabhatt3010/cve-2025-61882-oracle-e-business-suite-pre-auth-rce-exploit
Una vulnerabilità critica di Remote Code Execution (RCE) pre-autenticazione in Oracle E-Business Suite (versioni 12.2.3 - 12.2.14) consente agli…

 toxy4ny/rinhit
Raccoglie artefatti di macOS e iOS per creare timeline di attività di rete, identità tra dispositivi e correlazione della posizione fisica per…
 kaandemir993/redline-stealer-c2-defender-bypass-payload-analysis
Analisi di reverse engineering di RedLine Stealer, un info-stealer basato su .NET che utilizza domini C2 (198.46.86.63, tempuri.org), bypass di…
 projectdiscovery/vulnx
CLI moderna per esplorare dati sulle vulnerabilità con potenti funzionalità di ricerca, filtraggio e analisi.
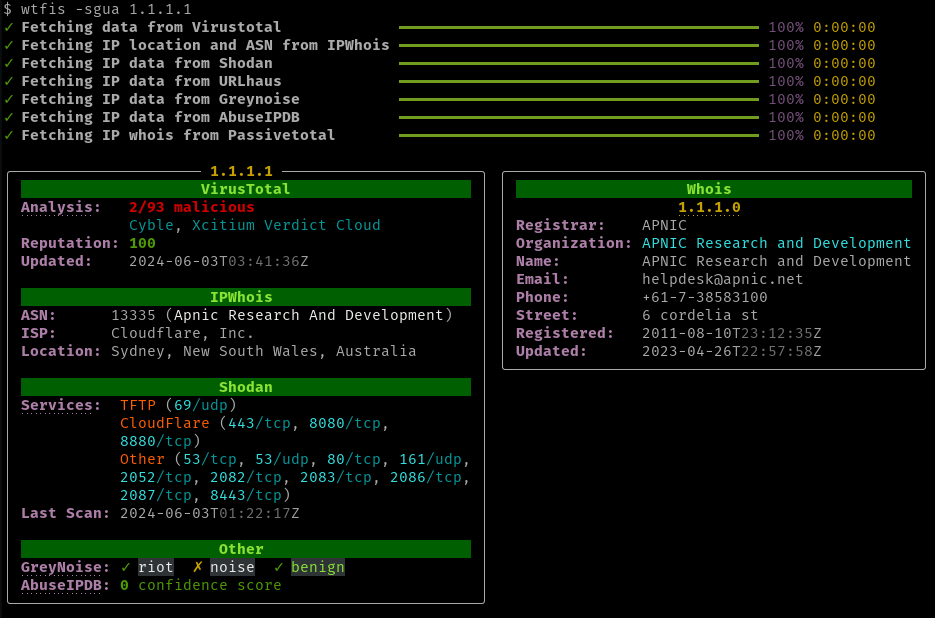 pirxthepilot/wtfis
Strumento di ricerca passiva di hostname, domini e IP per non-robot
 salesforce/jarm
Strumento attivo di fingerprinting di server TLS che invia pacchetti Client Hello appositamente realizzati per generare hash JARM unici per…
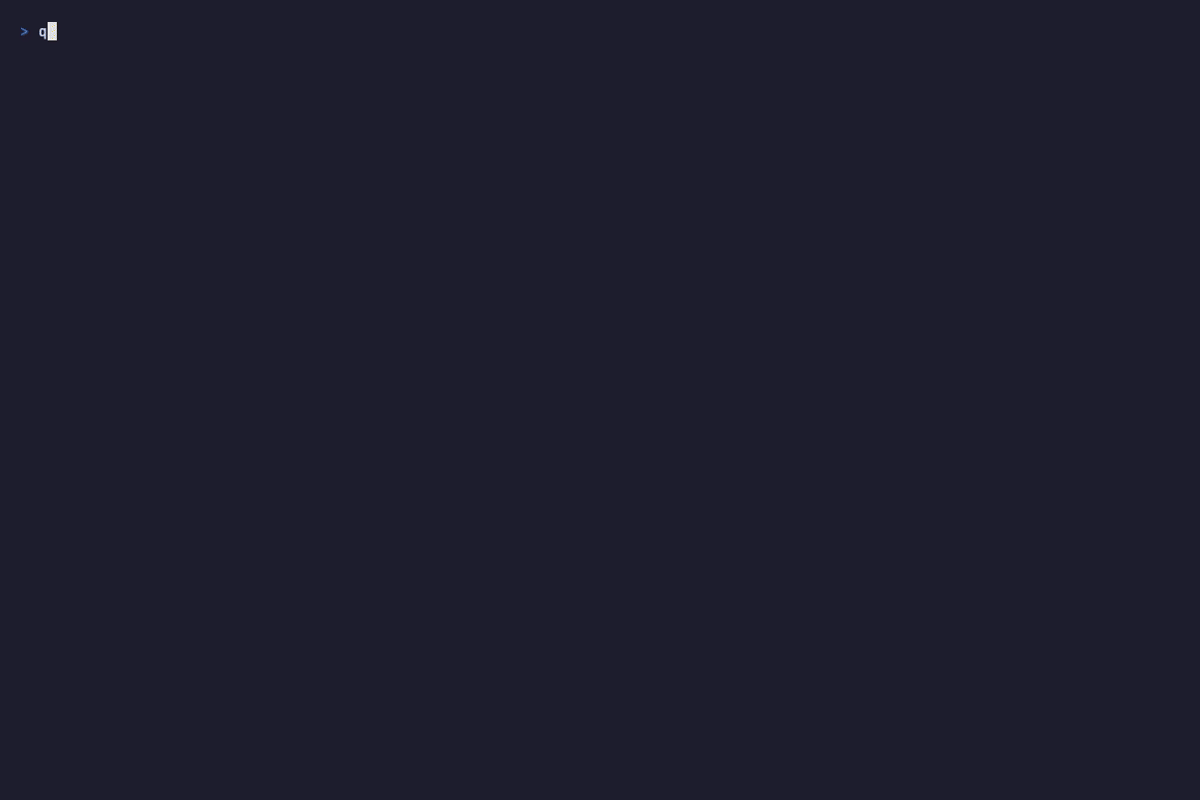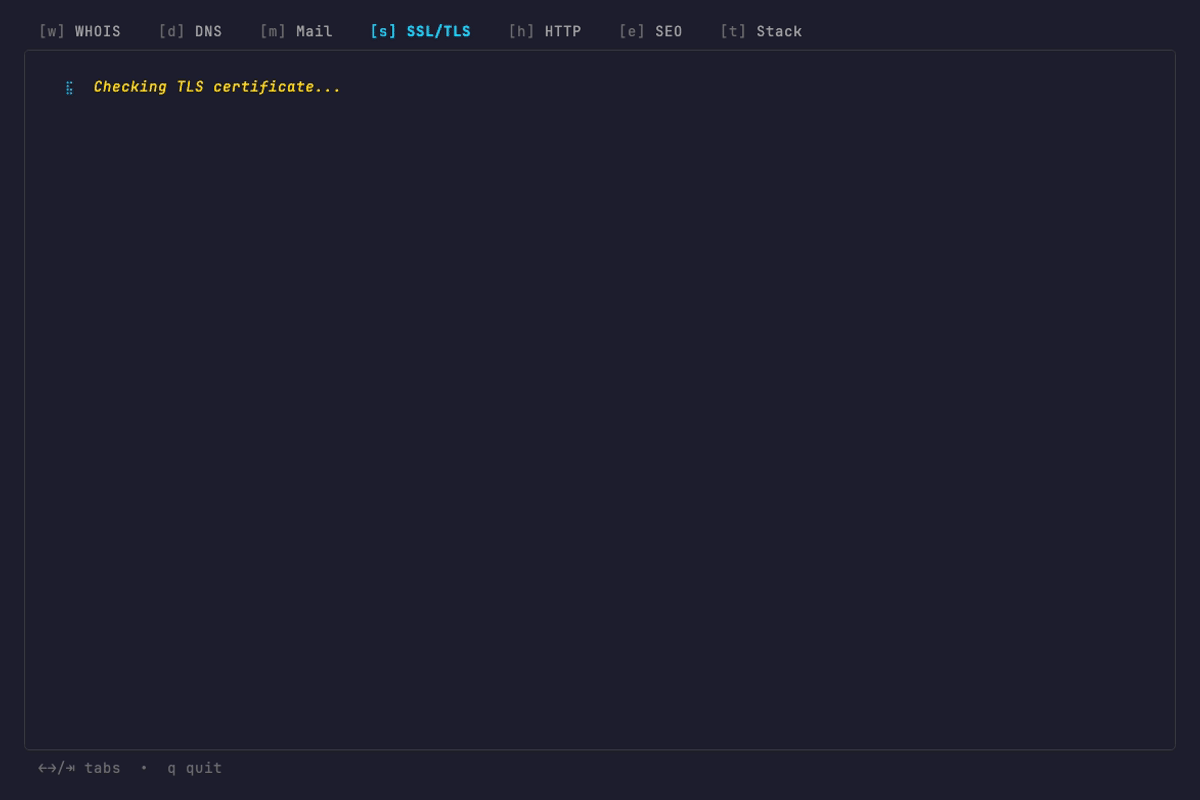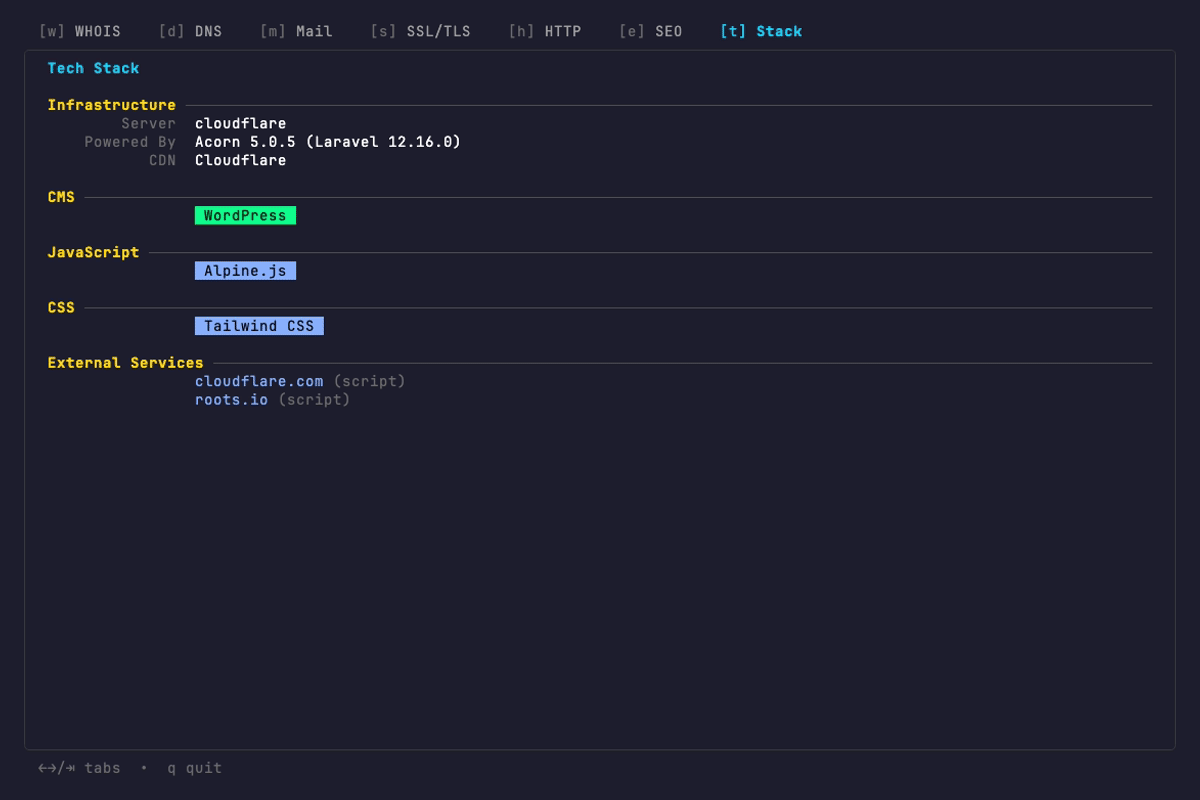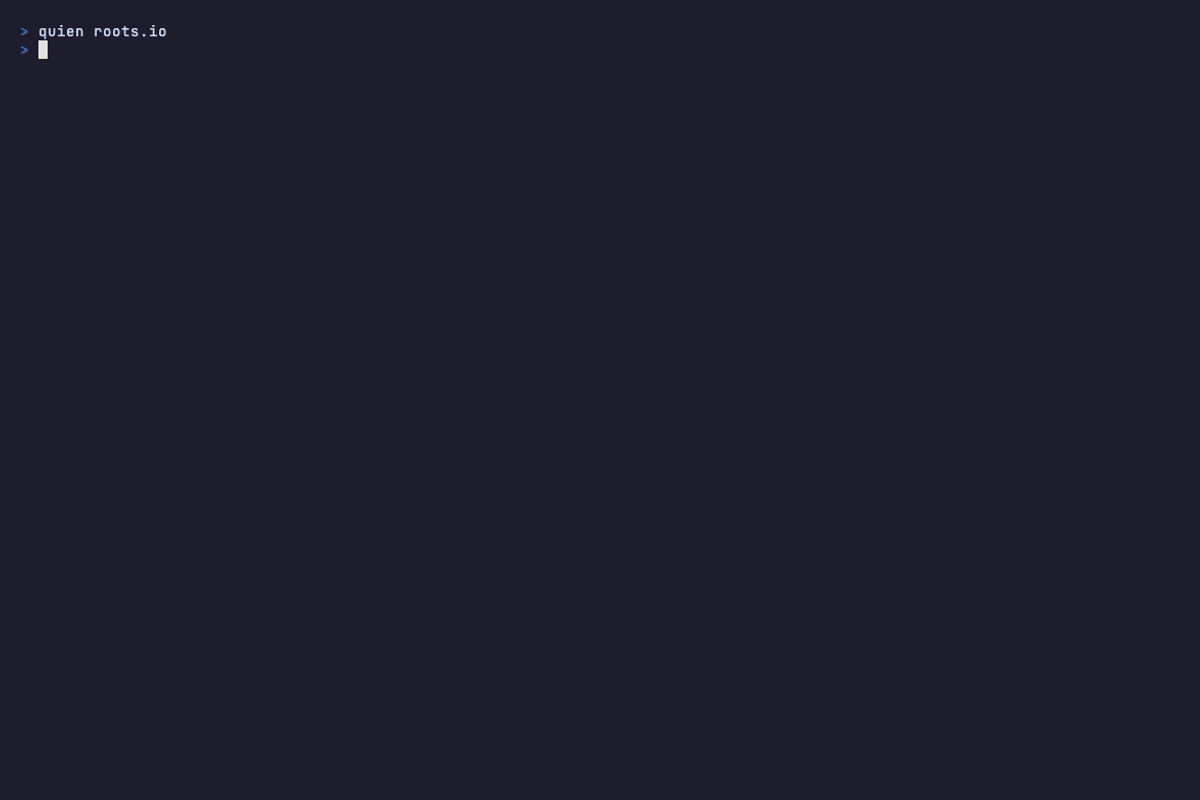 retlehs/quien
Un toolkit migliore per whois e intelligence sui domini
 cloudflare/mitmengine
Uno strumento di rilevamento MITM (monster-in-the-middle). Utilizzato per costruire MALCOLM:
 mandiant/mandiant-azure-ad-investigator
Modulo PowerShell di sola lettura per rilevare UNC2452 e altri artefatti di attori minacciosi in Azure AD, controllare domini federati, service…








