
 #1
Strumenti per la raccolta, l'analisi e l'operatività di feed di minacce, indicatori di compromissione (IOC) e tendenze di attacco.
Raccomandato da Kitploit

 soxoj/maigret
🕵️♂️ Raccogli un dossier su una persona tramite username da 6K siti web
 cowrie/cowrie
Cowrie Honeypot SSH/Telnet https://docs.cowrie.org/
 telekom-security/tpotce
🍯 T-Pot - La piattaforma multi-honeypot tutto in uno 🐝
 laramies/theharvester
Raccoglitore di email, sottodomini e nomi - OSINT
 antropos17/aegis
EDR open-source per agenti AI. Monitora processi, accesso ai file, attività di rete e anomalie comportamentali in tempo reale con 110 firme di agenti…
 divinelabio/argus
Il Toolkit Definitivo per la Raccolta di Informazioni
 genai-security-project/genai-llm-top10
OWASP Top 10 per le applicazioni basate su Large Language Model
 magercode/list-cve-2025-2026
Elenco aggiornato delle CVE 2025-2026
 smicallef/spiderfoot
Automatizza la raccolta e l'analisi dei dati OSINT per l'intelligence sulle minacce, la mappatura della superficie d'attacco e la ricognizione.…
 mvt-project/androidqf
androidqf (Android Quick Forensics) aiuta a raccogliere rapidamente prove forensi da dispositivi Android, al fine di identificare potenziali tracce…
 elbraino/awesome-blackhat-arsenal
Raccolta curata di strumenti di cybersecurity presentati agli eventi Black Hat Arsenal.
 the-art-of-hacking/h4cker
Collezione curata di risorse di cybersecurity, laboratori e materiali formativi che coprono hacking etico, penetration testing, sviluppo di exploit,…
 flythenimbus/bramble
Local-first password manager with direct device-to-device sync
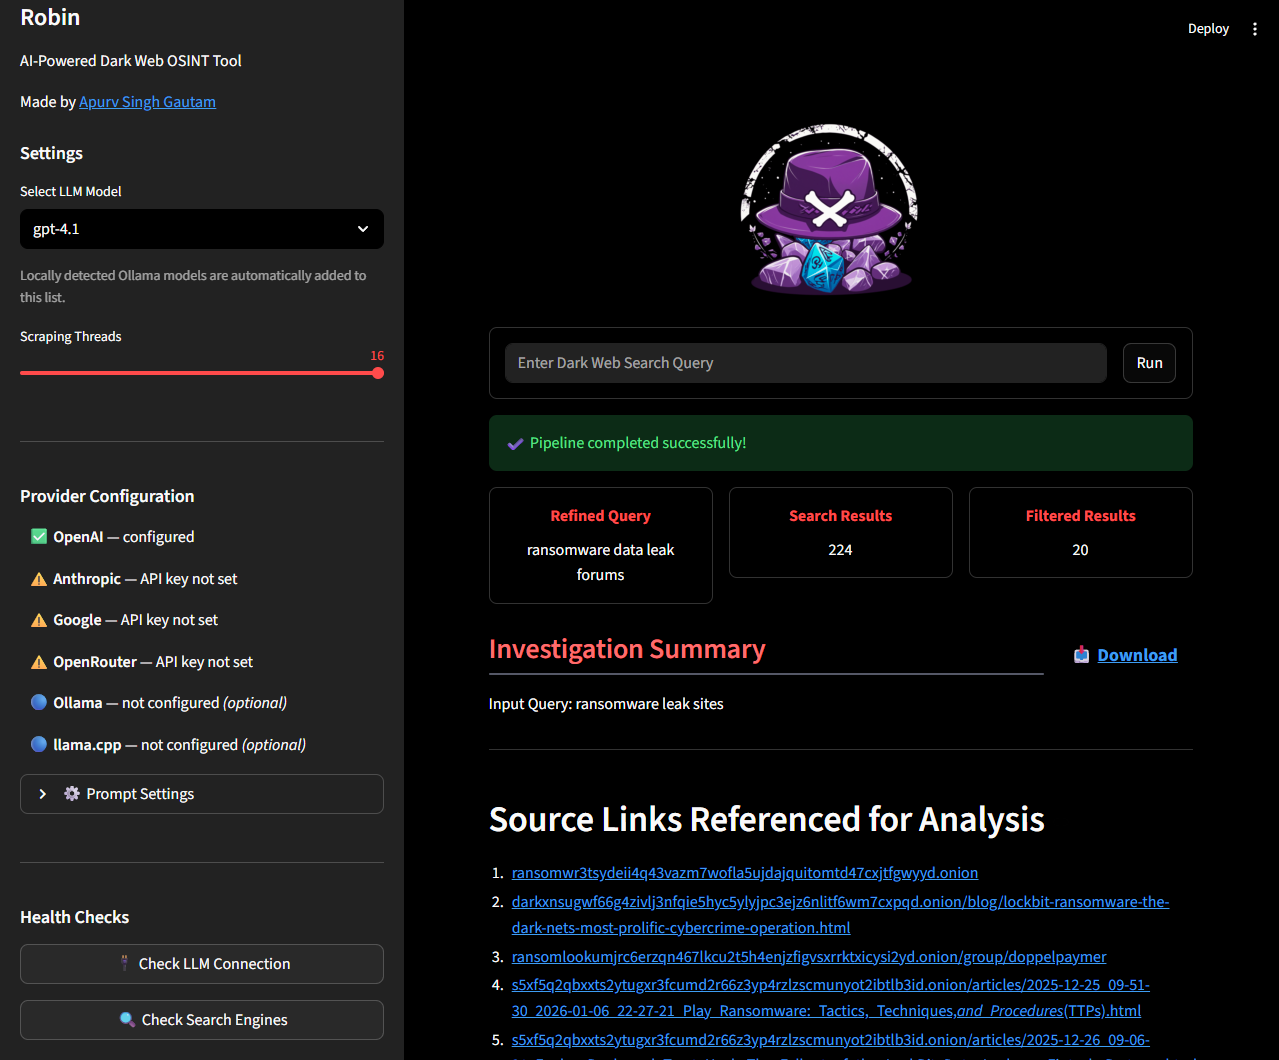 apurvsinghgautam/robin
Strumento OSINT del dark web basato su intelligenza artificiale che utilizza LLM per perfezionare le query, filtrare i risultati di ricerca e…
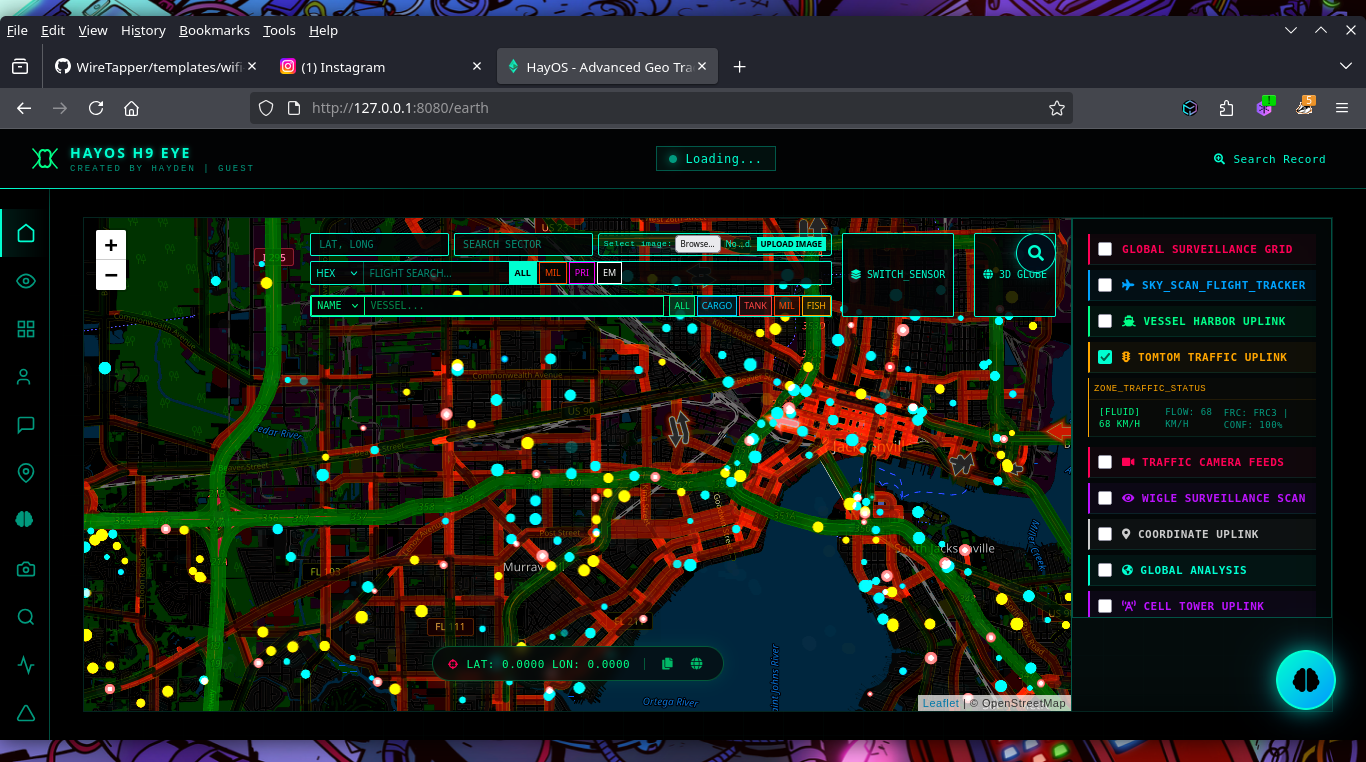 h9zdev/geosentinel
Piattaforma OSINT geospaziale in tempo reale che aggrega dati di volo, navali e satellitari con ricerca nel dark web, social media dorking e analisi…
 sims718718/unifiedthreathunting
Documenta una metodologia strutturata e ripetibile di threat hunting che copre trigger, ipotesi SMART, gate di fattibilità, definizione dell'ambito,…
 gr4ym4ntx/attackintel
Uno script Python per interrogare l'API MITRE ATT&CK per tattiche, tecniche, mitigazioni e metodi di rilevamento per specifici gruppi di minaccia.
 vulncheck-oss/cli
Lo strumento ufficiale da riga di comando di VulnCheck







