
 #1
Strumenti per scansione dipendenze, generazione SBOM, integrità pacchetti e rischio supply chain.
Raccomandato da Kitploit
 nedlir/dasel-hardened-container
Pacchetto e immagine dasel v3.3.1 induriti, costruiti tramite Melange e apko. Patch per la CVE-2026-33320.
 rotavori/dasel-melange-apko
dasel v3.3.1 impacchettato con Melange e distribuito come immagine apko minimale, corretto per CVE-2026-33320
 renewablehacking/cve-2026-45321-tanstack
Laboratorio didattico che simula attacchi alla supply chain npm, abuso di CI/CD ed esecuzione di codice al momento dell'installazione tramite…
 7whyex/cve-2026-45321-tanstack
Laboratorio educativo che simula un attacco alla supply chain npm (CVE-2026-45321) con pacchetti dannosi, esecuzione di payload postinstall e scenari…
 code-with-amitk/centos7_cve-2021-3712_remediation
Passaggi pronti per la produzione per correggere un CVE openssl(https://nvd.nist.gov/vuln/detail/cve-2021-3712) su un box CentOS7 EOL
 lhotari/pulsar-docker-images-patch-cve-2021-44228
Applica una patch alle immagini Docker Pulsar con l'aggiornamento Log4J 2.17.1 per mitigare le vulnerabilità di sicurezza Apache Log4J, inclusa…
 super-vulnerable-org/compromised-action
Repo di test: simula una GitHub Action compromessa in stile CVE-2025-30066 (per ricerca/test di sicurezza chainradar)
 name/log4j-scanner
Scopri la vulnerabilità Log4Shell [CVE-2021-44832]
 isecuritytw/seal-security-nuget-demo-net7
.NET 7 fork di seal-security-nuget-demo: stessa storia di exploit CVE-2024-21907, reindirizzato per i clienti vincolati a .NET SDK 7.
 chaitanyagarware/cve-2026-54520
Pagina di destinazione dell'avviso pubblico che documenta CVE-2026-54520, una vulnerabilità di path traversal ad alta gravità nell'esecutore del…
 workshops-de/google_gax
Patchato google_gax 0.4.1 per la compatibilità con Tesla 1.18.3+ (CVE-2026-48598)
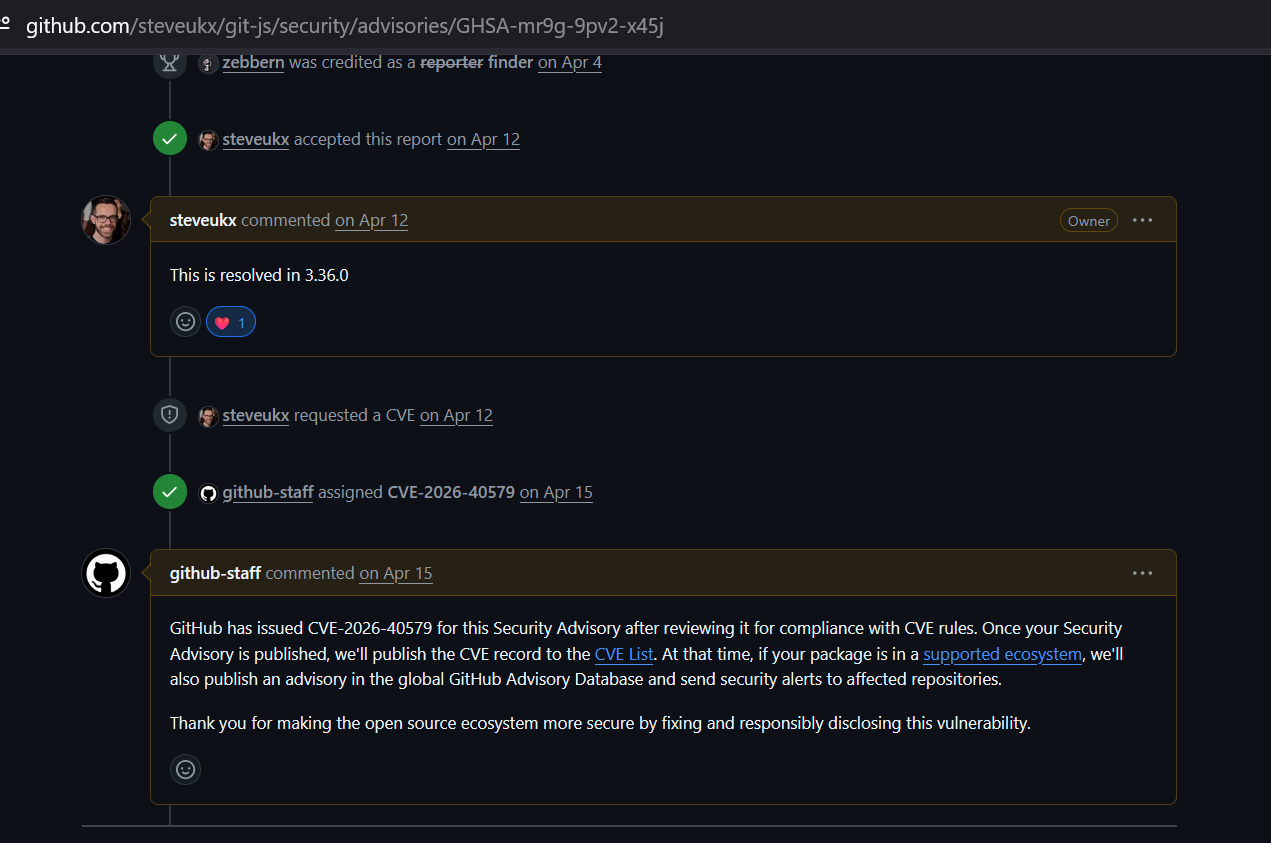 zebberncve/cve-2026-40579
Avviso per git-js ⌯⌲ 11 milioni di download settimanali
 mlbrilliance/aurora-demo-lockfile
Target dimostrativo AURORA — lockfile deliberatamente vulnerabili (CVE-2019-10744, CVE-2018-18074, CVE-2020-26160)
 staxis-platform/gitlab-profile
Orchestratore modulare del runtime Node.js con verifica dell'integrità HMAC, protezioni di import ed esecuzione in sandbox per un'architettura…
 az9713/cve-lite-on-pi
Esecuzione di OWASP cve-lite-cli sul monorepo pi: percorso di scansione e risultato chiave (vitest CVE-2026-47429).
 aaronm-sysdig/log4j-vuln-demo
Demo intenzionalmente vulnerabile di Log4j 2.14.1 per la scansione Sysdig CNAPP (CVE-2021-44228)
 dannyendortest/http-server-node
Server HTTP Node.js vulnerabile sintetico utilizzato come target demo per lo scanner di vulnerabilità EXPOSURE, che traccia CVE-2021-23797 con un…
 dannyendortest/node-vulnerable
Target demo sintetico per EXPOSURE — CVE-2018-21268 (traceroute) + CVE-2018-3757 (pdf-image)








