
 #1
Strumenti per scansione dipendenze, generazione SBOM, integrità pacchetti e rischio supply chain.
Raccomandato da Kitploit
 kriskimmerle/wheelaudit
# Scanner di Sicurezza per File Python Wheel — analizza i file .whl per problemi di sicurezza prima dell'installazione. Rileva path traversal…
 nightfullstar/openclaw-defender
Framework di sicurezza multilivello per ecosistemi di agenti AI. Fornisce audit delle competenze pre-installazione, monitoraggio dell'integrità dei…
 owasp/secureml
SecureML - Protezione e watermarking dei modelli AL
 george-petrakis/log4j-scanner-cve-2021-44228
Strumento semplice per scansionare intere directory alla ricerca di tentativi di CVE-2021-44228
 nxgn-kd01/react2shell-scanner
Rileva la vulnerabilità RCE CVE-2025-55182 (React2Shell) in React Server Components. Scanner rapido e accurato con zero falsi positivi.
 markuta/cve-2024-32002
Una proof of concept per la vulnerabilità di git CVE-2024-32002
 pvharmo2/gha-lab-8aba6b05dc
Laboratorio di ricerca sulla sicurezza che riproduce la CVE-2026-45132 (richiesta pwn tramite iniezione di chart-name in pull_request_target in…
 vladimir-tokarev-cyera/llama-cpp-security-patches
Patch di sicurezza per vulnerabilità non patchate di llama.cpp (da CVE-2026-43626 a CVE-2026-43632) — Cyera Research
 owasp/agent-skills-security-standard
Standard di sicurezza per le skill degli agenti, che fornisce linee guida e best practice per proteggere gli agenti autonomi basati su IA in ambienti…
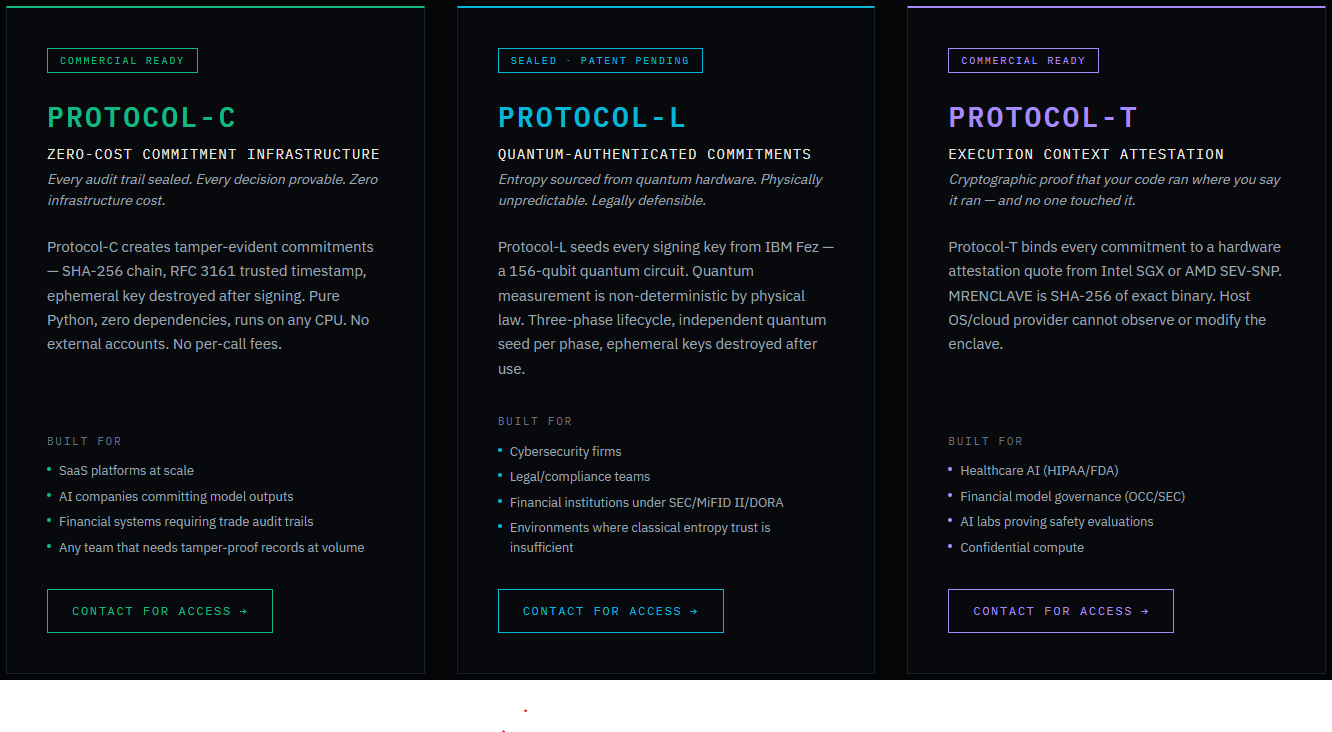 aetherai3/aether-protocol-p
Implementazione funzionante: identità a breve durata verificate crittograficamente per l'autenticazione delle decisioni dell'IA — CVE-2025-59536…
 shivang0/guardmodel
GitHub Action che analizza i file dei modelli ML alla ricerca di codice malevolo e vulnerabilità di sicurezza.
 pvharmo2/gha-lab-fb6df3d456
Laboratorio di ricerca sulla sicurezza autorizzato che riproduce CVE-2025-46820 (GHSA-cwj7-6v67-2cm4): GITHUB_TOKEN persistito in artefatti CI…
 katekeiroz-dev/golang-x-text
golang.org/x/text v0.33.0 backport di CVE-2026-56852 (GO-2026-5970) per Go 1.24
 daanixpl/nureaper
Nuget scanner
 pvharmo2/gha-lab-f894926966
Laboratorio di riproduzione autorizzato per la ricerca sulla sicurezza di CVE-2025-54415 (GHSA-g5hx-xv45-9whg): snapshot di astronomer/dag-factory al…
 namegabevictoire01-sys/cs50-cybersecurity-final-project
Progetto finale di Cybersecurity CS50 - Analisi di CVE-2024-3094
 atorralba/cve-2021-30005-poc
Proof-of-concept che dimostra esecuzione arbitraria di comandi tramite script di attivazione di ambienti virtuali malevoli in PyCharm prima di…
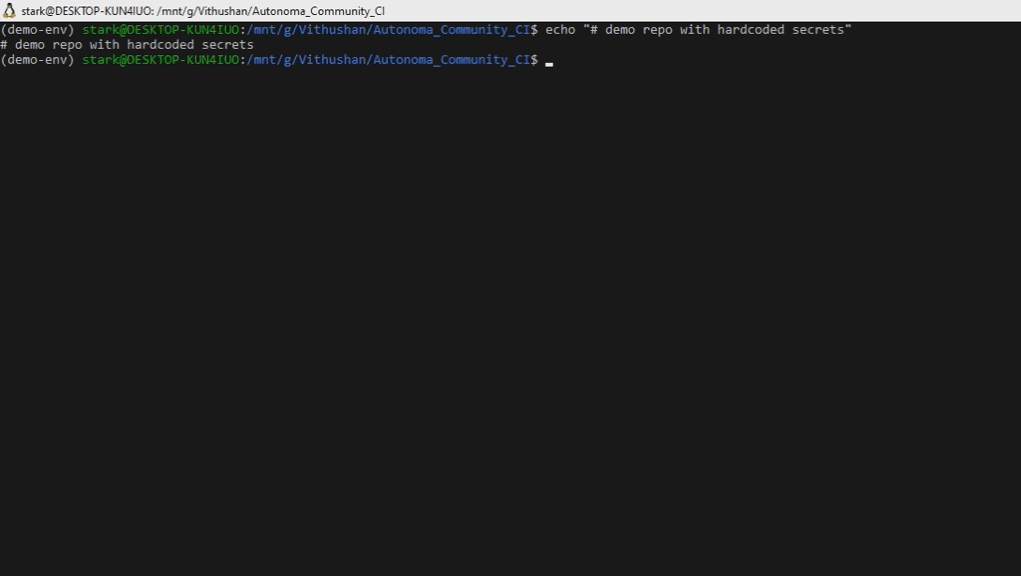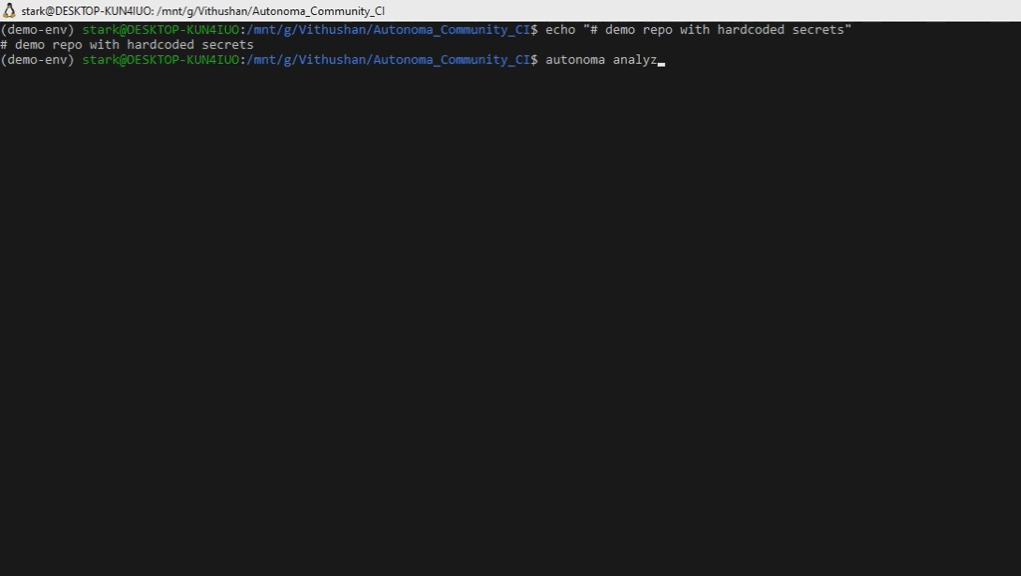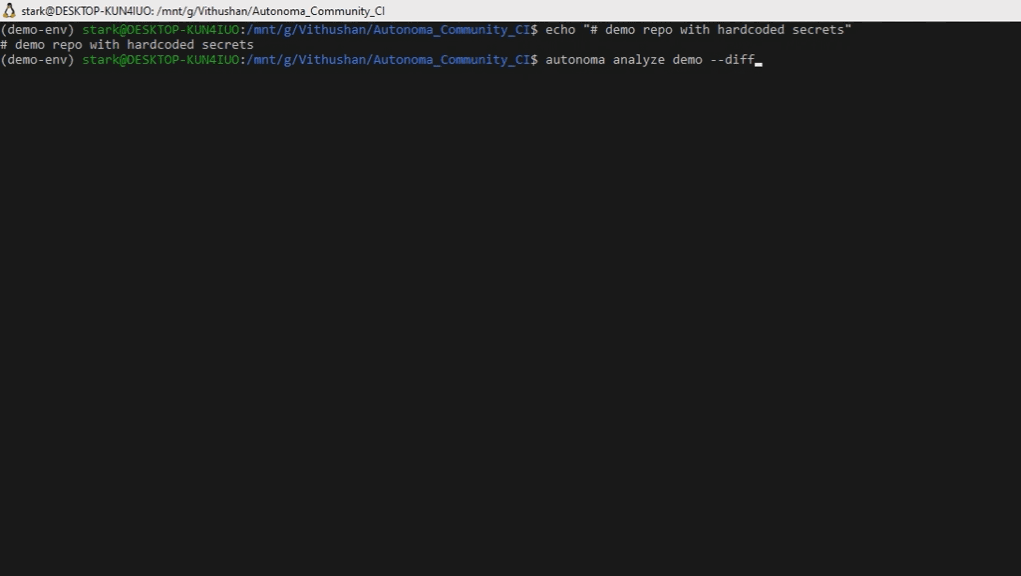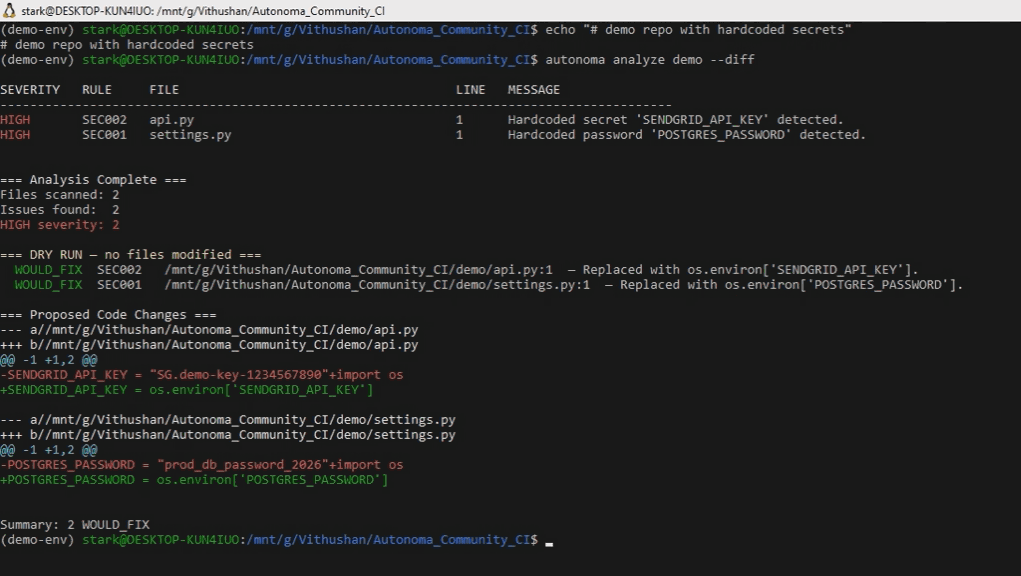 vihaaninnovations/autonoma
Rileva e corregge automaticamente segreti hardcoded in repository Python — rifiuta quando la correzione potrebbe rompere il tuo codice








