
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Categorie

Sicurezza della Supply Chain

Strumenti per scansione dipendenze, generazione SBOM, integrità pacchetti e rischio supply chain.

Raccomandato da Kitploit
Migliori strumenti

10 selezionati
osv-scanner preview#1

osv-scanner

GitHubgoogle/osv-scanner
10.8k15h 6m fa
trivy preview#2

trivy

GitHubaquasecurity/trivy
37.4k1 giorno fa
grype preview#3

grype

GitHubanchore/grype
12.7k18h 17m fa
syft preview#4

syft

GitHubanchore/syft
9.8k19h 6m fa
scorecard preview#5

scorecard

GitHubossf/scorecard
5.6k1 giorno fa
cosign preview#6

cosign

GitHubsigstore/cosign
6.2k4 giorni fa
in-toto preview#7

in-toto

GitHubin-toto/in-toto
1.1k2 mesi fa
python-tuf preview#8

python-tuf

GitHubtheupdateframework/python-tuf
1.7k16 giorni fa
securesystemslib preview#9

securesystemslib

GitHubsecure-systems-lab/securesystemslib
543 giorni fa
dependency-track preview#10

dependency-track

GitHubdependencytrack/dependency-track
4.1k4h 39m fa
Più recentiRilevanzaPiù popolariAggiornati di recente
823 risultati
bidi-guard preview

bidi-guard

GitHubmoshe-ship/bidi-guard

Scansiona il codice per individuare caratteri Unicode bidirezionali invisibili (prevenzione dell'attacco Trojan Source, CVE-2021-42574)

static-analysisvulnerability-analysiscode-analysis+3
56 mesi fa
log4j-check preview

log4j-check

GitHubxiaoqimikko/log4j-check

Autoverifica delle 7 CVE «configurazione silenziosamente inefficace» di log4j 2025/2026: determina 4 moduli in base a CVE×modulo, analizza in modo…

vulnerability-scannersvulnerability-analysisconfiguration-auditing+2
1 mese fa
cicd-sensor preview

cicd-sensor

GitLabcicd-sensor/cicd-sensor

eBPF-powered runtime security sensor for CI/CD pipelines. Detects supply-chain attacks, logs process ancestry and file access, and provides forensic…
forensicscloud-securitydevsecops+3
13 giorni fa
json_cve_2020_10663 preview

json_cve_2020_10663

GitHubrails-lts/json_cve_2020_10663

Workaround per CVE-2020-10663 (vulnerabilità nel gem json)
defensive-toolsvulnerability-analysiscode-analysis+2
32 anni fa
shiro-check preview

shiro-check

GitHubxiaoqimikko/shiro-check

Rileva i moduli e le versioni di Apache Shiro effettivamente installati, stabilendo una per una quali delle 26 CVE ufficiali ricadono davvero su di…

static-analysisvulnerability-scannersvulnerability-analysis+2
1 mese fa
scc-check preview

scc-check

GitHubxiaoqimikko/scc-check

Verificatore offline per Spring Cloud Config CVE-2026-40982 — ti dice se la tua linea di versione dispone di una correzione OSS (3.1.x/4.1.x/4.2.x:…
static-analysisvulnerability-scannersvulnerability-analysis+2
1 mese fa
mini-shai-hulud-scanner preview

mini-shai-hulud-scanner

GitHubintrudify/mini-shai-hulud-scanner

Scanner per il worm della supply chain npm/PyPI Mini Shai-Hulud (NHS CC-4781 · CVE-2026-45321). Rileva la persistenza di gh-token-monitor, gli…
ioc-managementvulnerability-scannerspersistence-mechanisms+6
25 mesi fa
CVE-2026-52617 preview

CVE-2026-52617

GitHubs1ko/cve-2026-52617

Advisory e prova di concetto per l'iniezione di comandi del sistema operativo in un helper MCP per ffmpeg, con analisi delle cause profonde,…
vulnerability-analysiscode-analysisexploitation+1
2 mesi fa
EXPLOIT-CVE-2026-33634 preview

EXPLOIT-CVE-2026-33634

GitHubjoaovicdev/exploit-cve-2026-33634

Laboratorio Docker deliberatamente vulnerabile che riproduce CVE-2026-33634: SSRF del gateway LiteLLM tramite api_base più una dipendenza…
container-securityvulnerability-analysisexploitation+7
1 mese fa
CVE-2026-1122-IoT-Firmware-Update-Signature-Bypass-via-Low-Order-Point-Injection preview

CVE-2026-1122-IoT-Firmware-Update-Signature-Bypass-via-Low-Order-Point-Injection

GitHubgeorge0papasotiriou/cve-2026-1122-iot-firmware-update-signature-bypass-via-low-order-point-injection

Dimostra il bypass della firma Ed25519 di CVE-2026-1122 tramite iniezione di punti di ordine basso, falsificando aggiornamenti di firmware IoT…
embedded-systems-securityiot-securityvulnerability-analysis+4
2 mesi fa
CVE-2026-0303 preview

CVE-2026-0303

GitHubyonliud/cve-2026-0303

Checkov PoC: esecuzione arbitraria di codice tramite configurazione caricata automaticamente e controlli Python esterni non firmati.
static-analysisvulnerability-analysiscode-analysis+5
1 mese fa
CVE-2026-21005-Docker-Registry-V2-Schema-1-Image-Poisoning preview

CVE-2026-21005-Docker-Registry-V2-Schema-1-Image-Poisoning

GitHubgeorge0papasotiriou/cve-2026-21005-docker-registry-v2-schema-1-image-poisoning

Sfrutta CVE-2026-21005 avvelenando i manifest Docker Registry V2 Schema 1 tramite push non autenticati, consentendo la sovrascrittura dei tag e il…
container-securityvulnerability-analysisexploitation+4
2 mesi fa
CVE-2026-67595 preview

CVE-2026-67595

GitHubilhomjonr/cve-2026-67595

CVE-2026-67595 — JavaScript dannoso incorporato (spyware) nelle versioni ufficiali VaahCMS 2.0.0–2.3.4. CVSS 8.1. Advisory + rilevamento.
static-analysisvulnerability-analysisweb-security+4
2 mesi fa
CVE-2026-43637-cornac preview

CVE-2026-43637-cornac

GitHubrahulreddykarne/cve-2026-43637-cornac

Path traversal (Tar Slip) in Cornac tramite _extract_archive (CVE-2026-43637)
vulnerability-analysisexploitationsupply-chain-security+2
2 mesi fa
CVE-2026-63720-datamodel-code-generator preview

CVE-2026-63720-datamodel-code-generator

GitHubrahulreddykarne/cve-2026-63720-datamodel-code-generator

Iniezione di codice (RCE) in datamodel-code-generator tramite customBasePath non convalidato (CVE-2026-63720)
vulnerability-analysisexploitationsupply-chain-security+2
2 mesi fa
CVE-2026-84361-poc preview

CVE-2026-84361-poc

GitHubsaku0512/cve-2026-84361-poc

Proof-of-concept per CVE-2026-84361, che dimostra l'iniezione di comandi nel driver Perforce di Composer tramite un P4PORT dannoso, con verifica…
vulnerability-analysisexploitationweb-security+2
1 mese fa
Log4J-Mitigation-CVE-2021-44228--CVE-2021-45046--CVE-2021-45105--CVE-2021-44832 preview

Log4J-Mitigation-CVE-2021-44228--CVE-2021-45046--CVE-2021-45105--CVE-2021-44832

GitHubthedevappsecguy/log4j-mitigation-cve-2021-44228--cve-2021-45046--cve-2021-45105--cve-2021-44832

Log4J CVE-2021-44228 : Cheat Sheet per la mitigazione
vulnerability-analysiscloud-securitydevsecops+3
24 anni fa
pqaudit preview

pqaudit

GitHubpqcworld/pqaudit

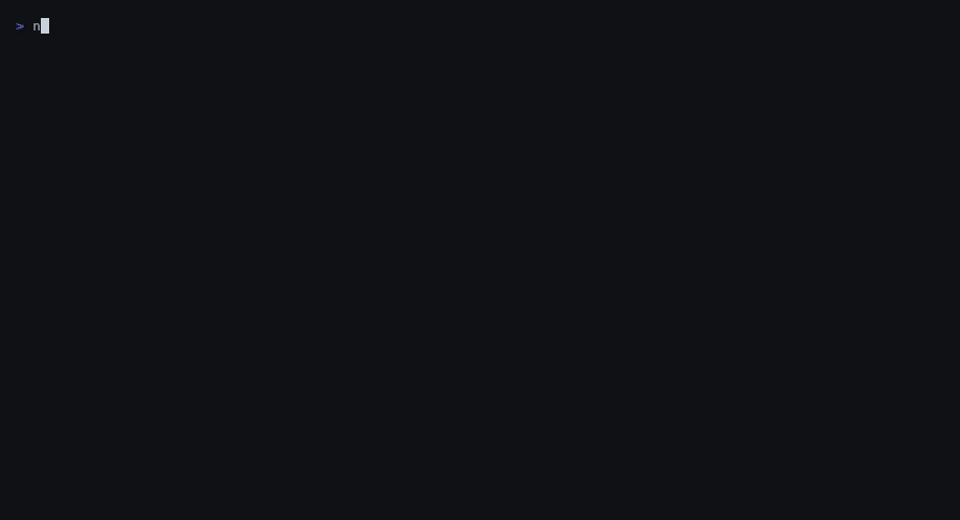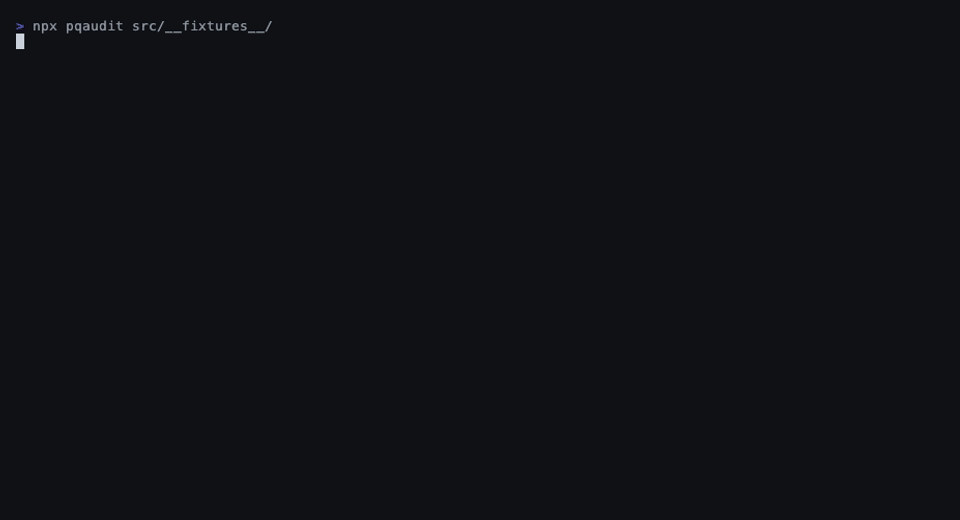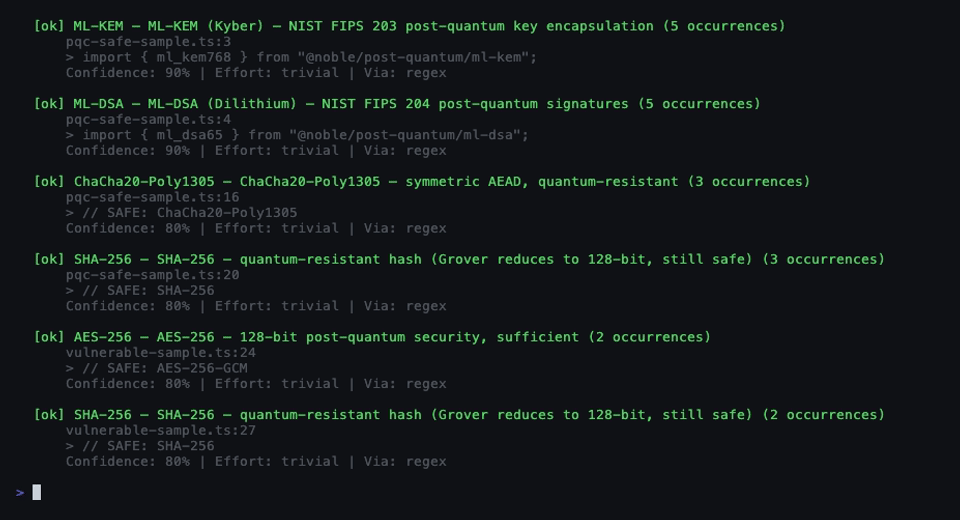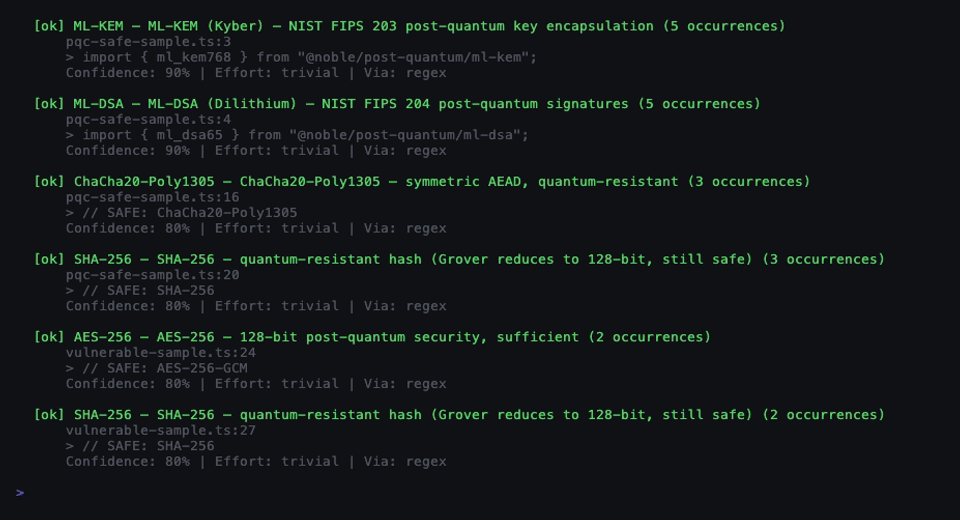
Scansiona i codebase per crittografia vulnerabile ai quantistici. Rileva RSA, ECDSA, Ed25519, ECDH prima del Q-Day. Output CycloneDX CBOM + SARIF.


static-analysisvulnerability-scannersnetwork-mapping+5
36 mesi fa
Precedente1…212223…46Successivo
Sicurezza della Supply Chain — Pagina 22 | Kitploit







