
 #1
Strumenti per scansione dipendenze, generazione SBOM, integrità pacchetti e rischio supply chain.
Raccomandato da Kitploit

 0xlane/xz-cve-2024-3094
XZ Backdoor Extract(Test su Ubuntu 23.10)
 martyx00/vulnfanatic-ng
Plugin per BianryNinja che identifica vulnerabilità nei binari decompilati, con scansioni programmatiche e supporto LLM.
 ltmthink/cve-2023-51385_test
Una verifica per CVE-2023-51385
 boxed-dev/vibe-coding-security
Checklist di sicurezza pre-lancio per app generate da IA (Lovable, v0, Bolt, Cursor). 69 controlli che coprono Supabase RLS, chiavi esposte e…
 eastarctica/cve-2026-43813
CVE-2026-43813: bypass di enforceEnvironment in CloudAttestation
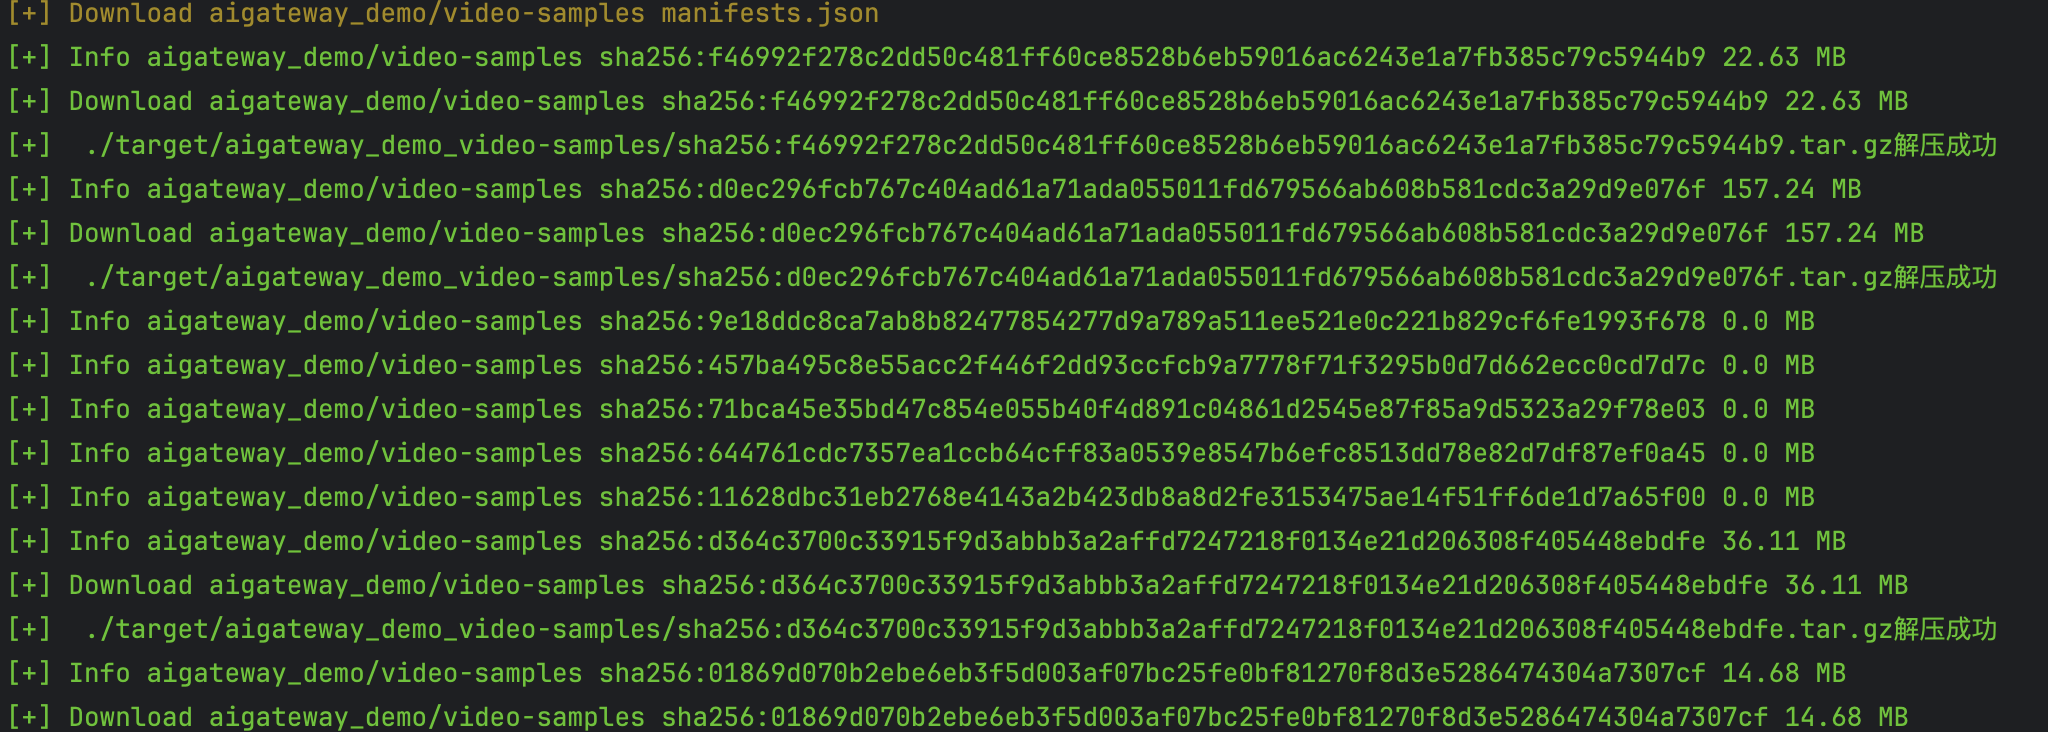 codesecurityteam/harbor
CVE-2022-46463 script di download automatico completo per immagini pubbliche di harbor
 anee769/conduit
Gateway API on-premise per agenti di codifica AI con attribuzione dei costi per ingegnere, budget rigidi, governance dell'egresso (scansione di…
 tomjwxf/scopeblind-gateway
Gateway di sicurezza per server MCP con applicazione delle policy per strumento, ricevute di audit firmate Ed25519 e logging in modalità shadow.…
 aquasecurity/vexhub-crawler
Raccogli documenti VEX e aggiorna VEX Hub
 emirkmo/xz-backdoor-github
Storia dei commit relativi al backdoor di xz Scoperto il 29 marzo 2024: CVE-2024-3094.
 simplylu/cve-2021-42574
Genera file dannosi utilizzando l'attacco bidi pubblicato di recente (CVE-2021-42574)
 aquasecurity/binfinder
Trova i file binari non installati tramite il gestore di pacchetti
 timwr/cve-2017-1000117
Prova di concetto di CVE-2017-1000117
 commonguy25/authproof-sdk
Ricevute di delega firmate crittograficamente per agenti AI. Definisci esattamente ciò che un'IA può e non può fare — firmato, verificabile, a prova…
 mergebase/log4j-samples
Dati di test pubblici. Campioni di versioni della libreria log4j per aiutare gli scanner / rilevatori log4j a migliorare la loro accuratezza nel…
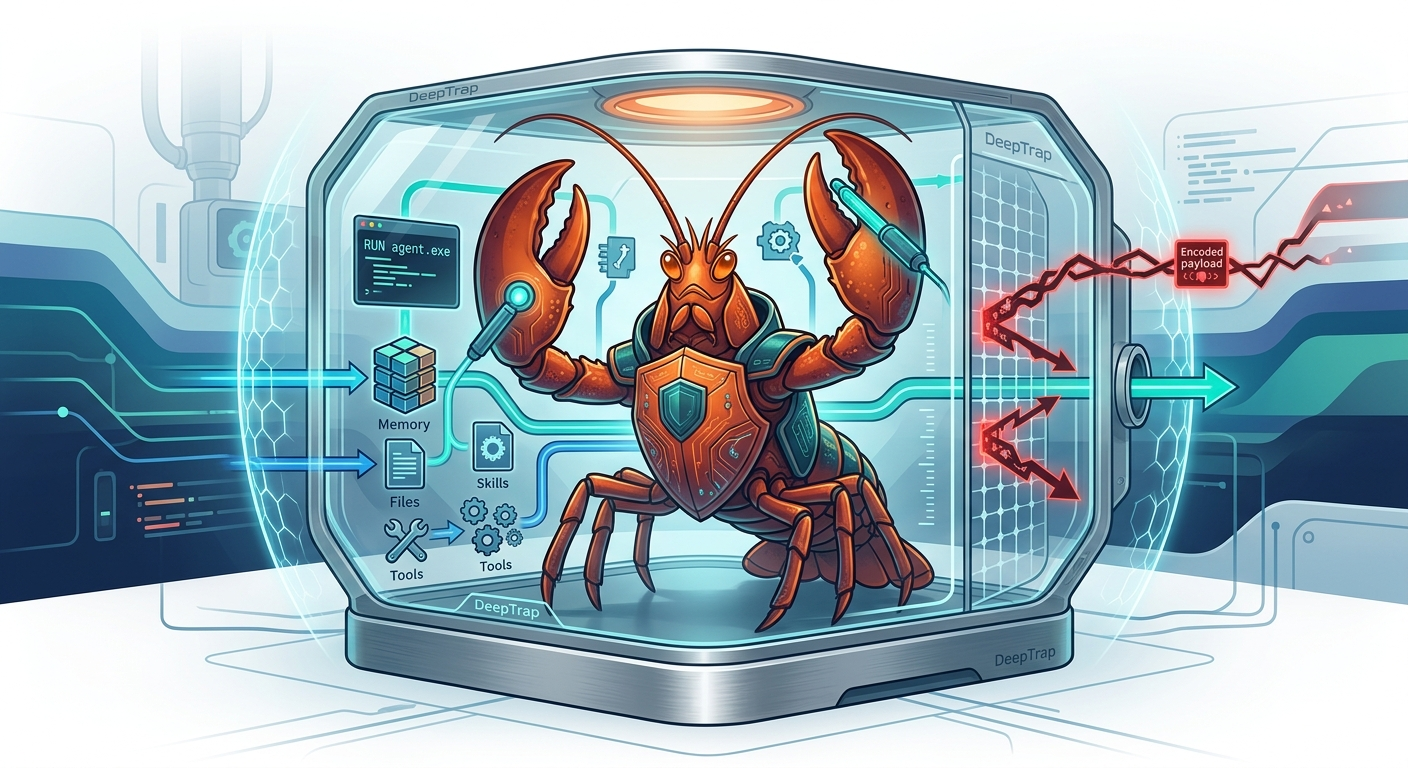 zjuicsr/deeptrap
Benchmark di sicurezza per valutare gli agenti OpenClaw in contesti di esecuzione avversari, inclusi file avvelenati, skill iniettate, metadati di…
 mindpatch/vulfy
🐺 Vulfy – Scanner di versioni di pacchetti veloce basato su Rust
 mhaggis/package-inferno
Uno scanner di pacchetti pubblico per la comunità








