
 #1
 trailofbits/manticore
Strumento di esecuzione simbolica
 google/enjarify
Traduce il bytecode Dalvik (DEX/APK) in bytecode Java equivalente, permettendo agli strumenti di analisi Java di elaborare applicazioni Android con…
 mandiant/flare-ida
Utilità IDA Pro del team FLARE
 google/rekall
Rekall Framework forense per la memoria
 cisco-talos/pyrebox
Sandbox di Reverse Engineering scriptabile in Python, un framework di strumentazione e ispezione di macchine virtuali basato su QEMU
 viper-framework/viper
Framework di analisi e gestione binaria
 ptswarm/reflutter
Framework di reverse engineering per Flutter
 das-labor/panopticon
Un disassemblatore libero multipiattaforma.
 blackberry/pe_tree
Modulo Python per visualizzare i file Portable Executable (PE) in una vista ad albero utilizzando pefile e PyQt5. Può anche essere utilizzato con IDA…
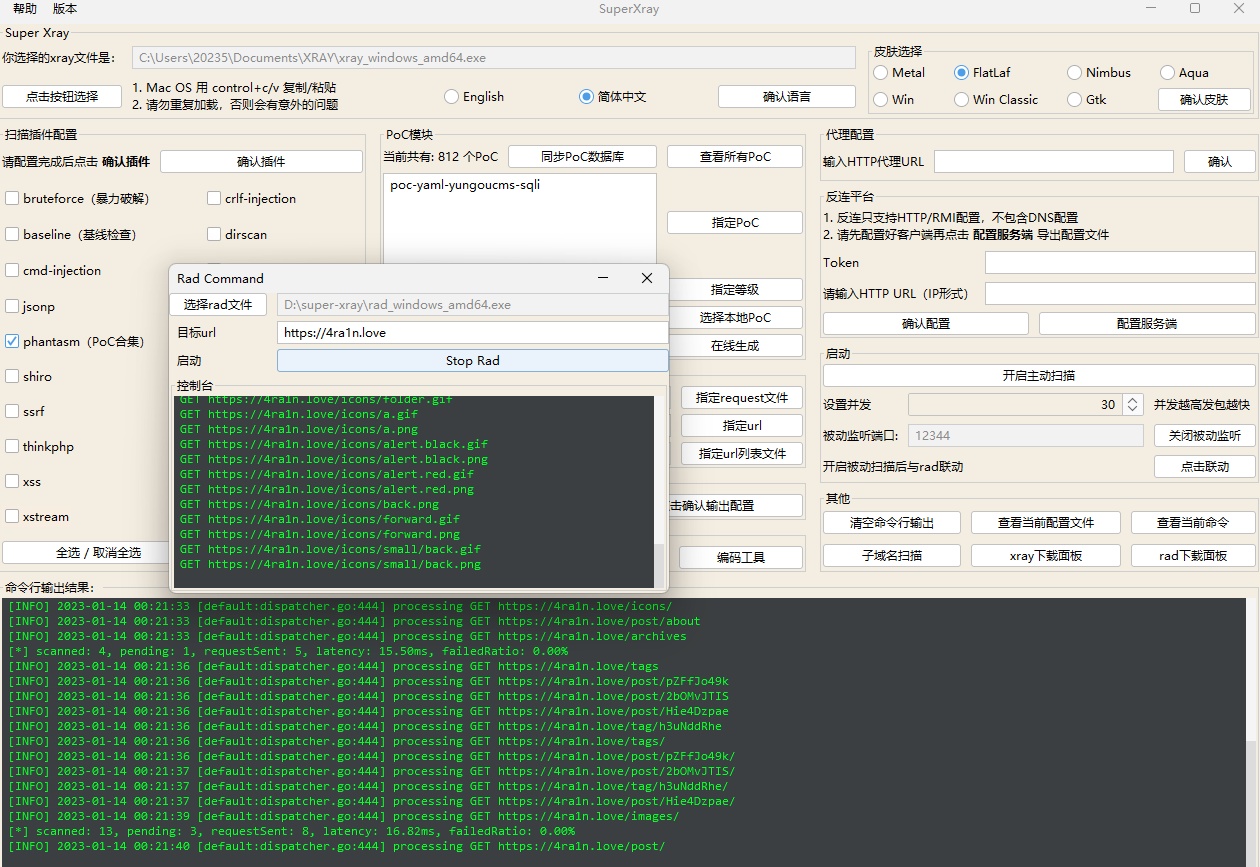 4ra1n/super-xray
Avviatore GUI per lo strumento di scansione delle vulnerabilità web XRAY
 claudiugeorgiu/obfuscapk
Uno strumento di offuscamento automatico per app Android che funziona in modalità black-box, supporta funzionalità avanzate di offuscamento e ha…
 tomer8007/widevine-l3-decryptor
Un'estensione Chrome che dimostra come bypassare Widevine L3 DRM
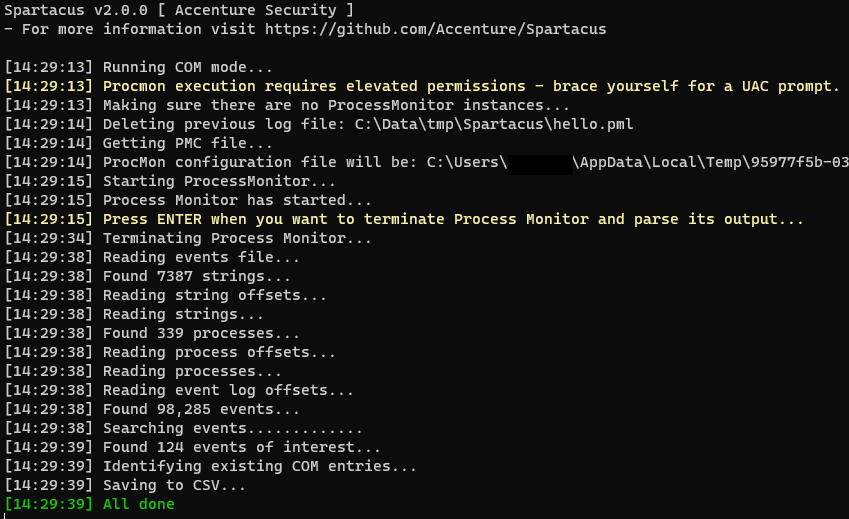 accenture/spartacus
Spartacus Toolkit per l'hijacking di DLL/COM
 sonyxperiadev/apkanalyser
Strumento di analisi statica per APK Android che ispeziona il bytecode Dalvik, decodifica le risorse XML e rileva potenziali problemi. Supporta la…
 mgeeky/redwarden
Proxy inverso C2 di Cobalt Strike che respinge Blue Teams, AV, EDR, scanner attraverso l'ispezione dei pacchetti e la correlazione del profilo…
 kiexitdispatcher/godefender
Anti Virtualizzazione, Anti Debugging, AntiVM, Anti Macchina Virtuale, Anti Debug, Anti Sandboxie, Anti Sandbox, Pacchetto VM Detect. SOLO Windows.
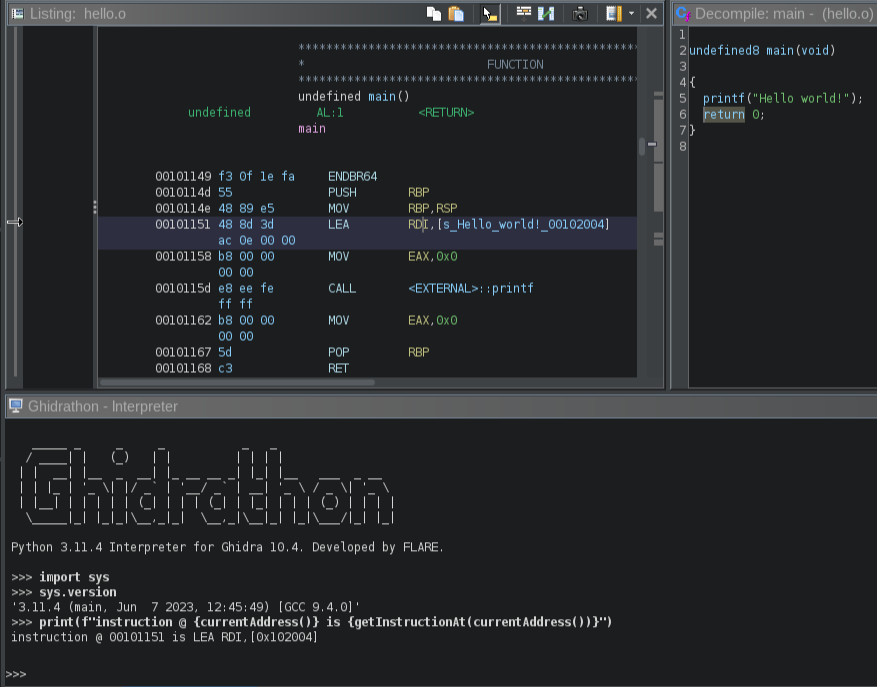 mandiant/ghidrathon
L'estensione open-source del team FLARE per aggiungere lo scripting Python 3 a Ghidra.








